 entropq2/sakuraosinttryhackme-completed
TryHackMe Sakura OSINT का चरण-दर-चरण walkthrough, जिसमें SVG मेटाडेटा निष्कर्षण, username pivoting, PGP key विश्लेषण, Etherscan wallet ट्रेसिंग, WiGLE WiFi जियोलोकेशन और छवि-आधारित यात्रा मार्ग पुनर्निर्माण शामिल है।

प्लेटफ़ॉर्म: TryHackMe रूम: Sakura श्रेणी: OSINT कठिनाई: मध्यम लेखक द्वारा विकसित टूल: PRISM, एक ओपन-सोर्स इंटेलिजेंस प्लेटफ़ॉर्म (जल्द आ रहा है)
OSINT Dojo को हाल ही में एक साइबर हमले का सामना करना पड़ा। फ़ॉरेंसिक विश्लेषण के दौरान, प्रशासकों ने हमलावर द्वारा छोड़ी गई एक छवि बरामद की। जाँच के लिए खतरे के अभिनेता की पूर्ण पहचान करने और उनका भौतिक स्थान निर्धारित करने हेतु पाँच कार्यों में ओपन-सोर्स इंटेलिजेंस तकनीकों की एक श्रृंखला (स्रोत कोड निरीक्षण, उपयोगकर्ता नाम प्रगणना, क्रिप्टोकरेंसी ट्रेसिंग, सोशल मीडिया प्रोफाइलिंग, और भू-स्थान निर्धारण) को लागू करना आवश्यक है।
जाँच की शुरुआत OSINT Dojo वेबसाइट पर होस्ट की गई एक एकल SVG छवि फ़ाइल से होती है। पहली नज़र में, छवि पर केवल "You've Been Pwned!" लिखा है और कोई स्पष्ट सुराग नहीं देती।
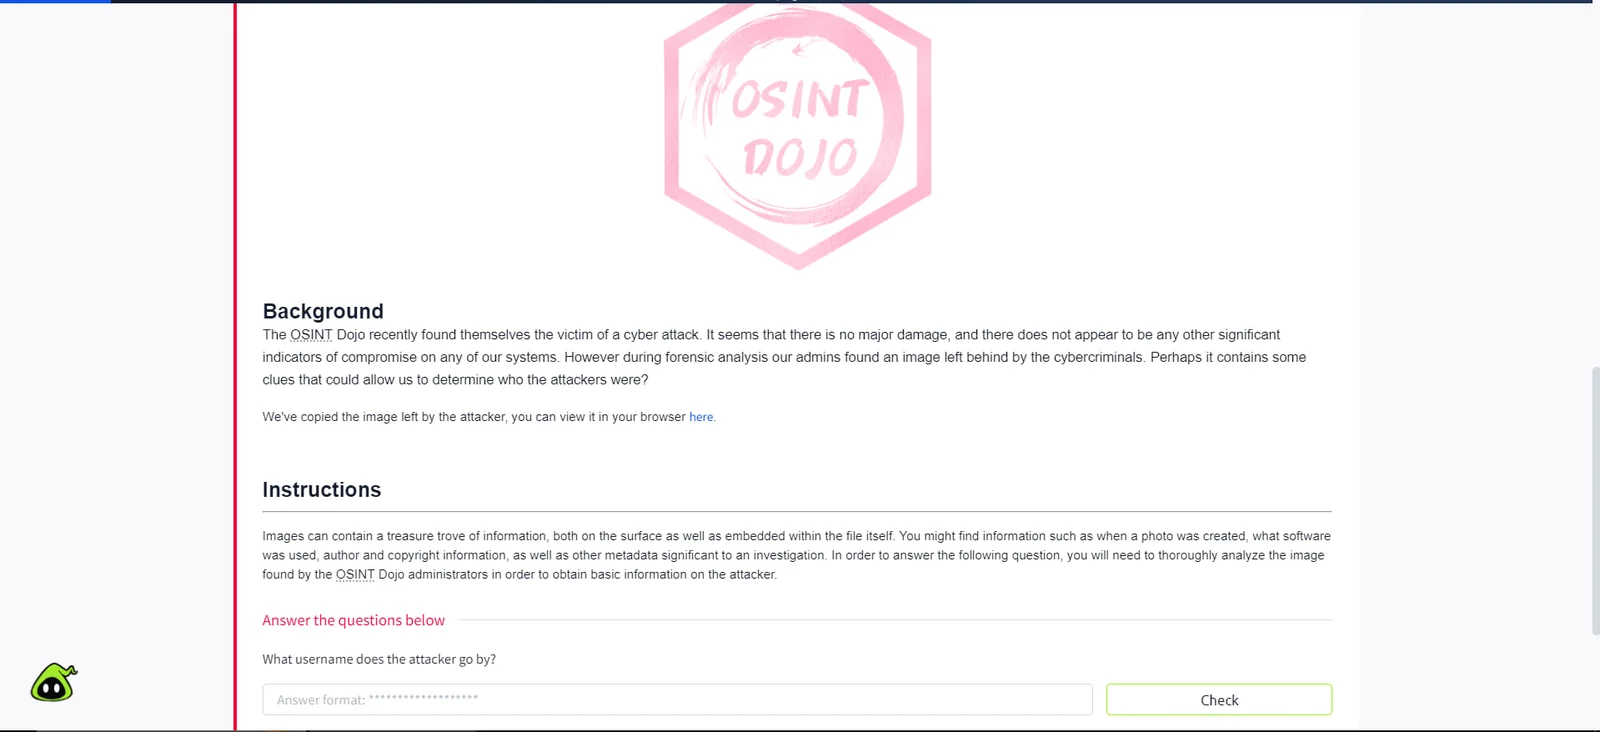
चूँकि यह फ़ाइल एक SVG है, जो एक XML-आधारित वेक्टर प्रारूप है, इसे सादे पाठ के रूप में पढ़ा जा सकता है। ब्राउज़र में छवि पर राइट-क्लिक करके "View Page Source" चुनने से कच्चा मार्कअप खुल जाता है।
 ब्राउज़र में प्रदर्शित SVG छवि, सतह पर कोई दृश्यमान सुराग नहीं
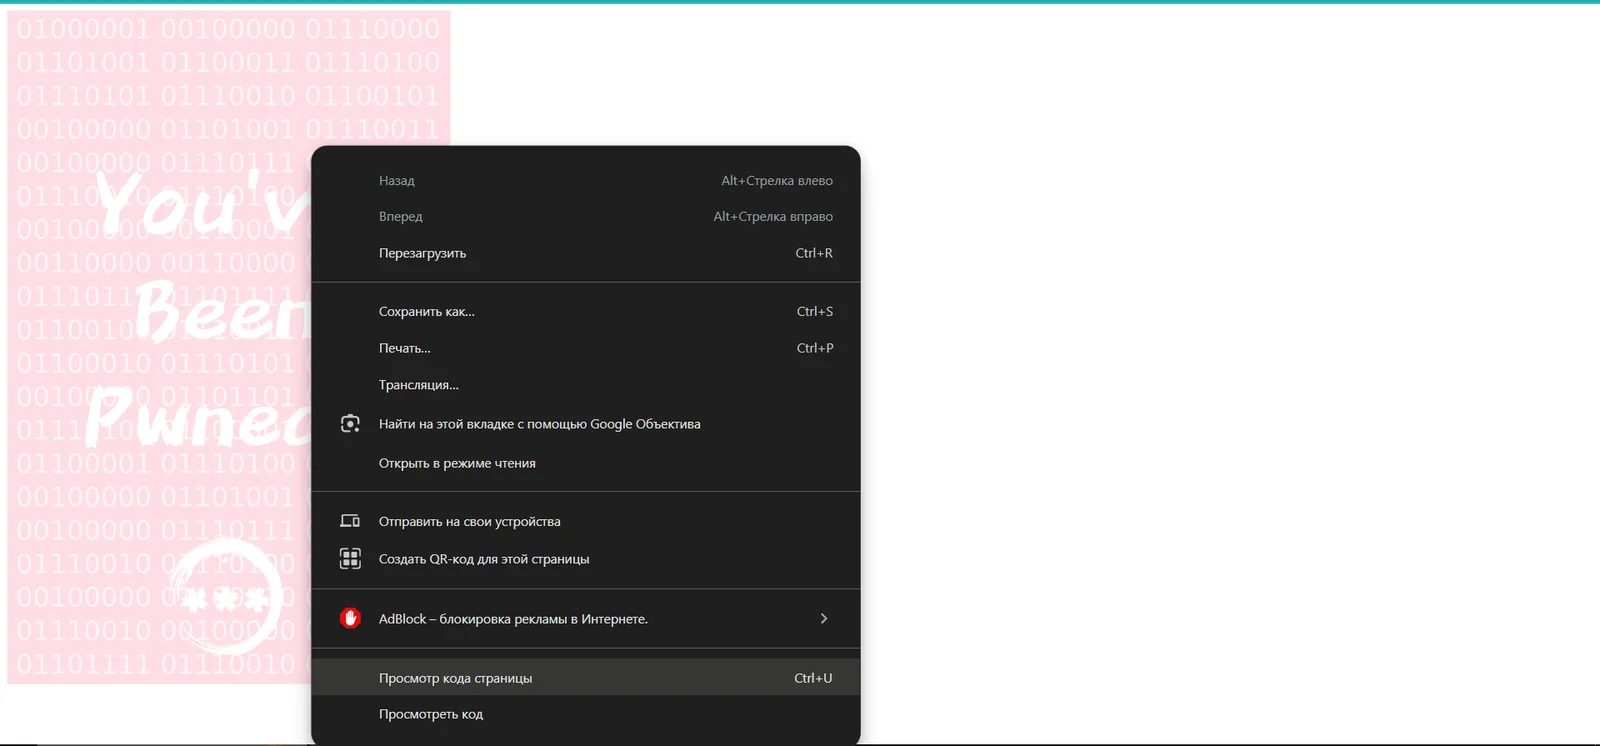 SVG मार्कअप का निरीक्षण करने के लिए पेज पर राइट-क्लिक करके "Просмотр кода страницы" (View Page Source) चुनना
स्रोत कोड के अंदर, inkscape:export-filename एट्रिब्यूट में हमलावर की Linux होम डायरेक्टरी का पथ है, जो सीधे उनका उपयोगकर्ता नाम उजागर करता है।
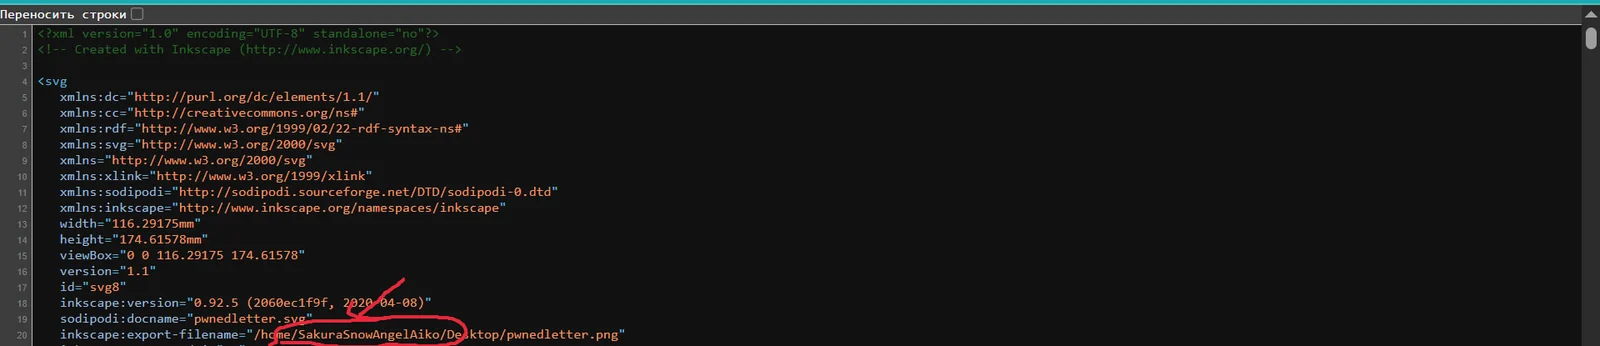 SVG स्रोत निर्यात पथ प्रकट करता है:
/home/SakuraSnowAngelAiko/Desktop/pwnedletter.png, उपयोगकर्ता नाम लाल रंग में हाइलाइट किया गया है
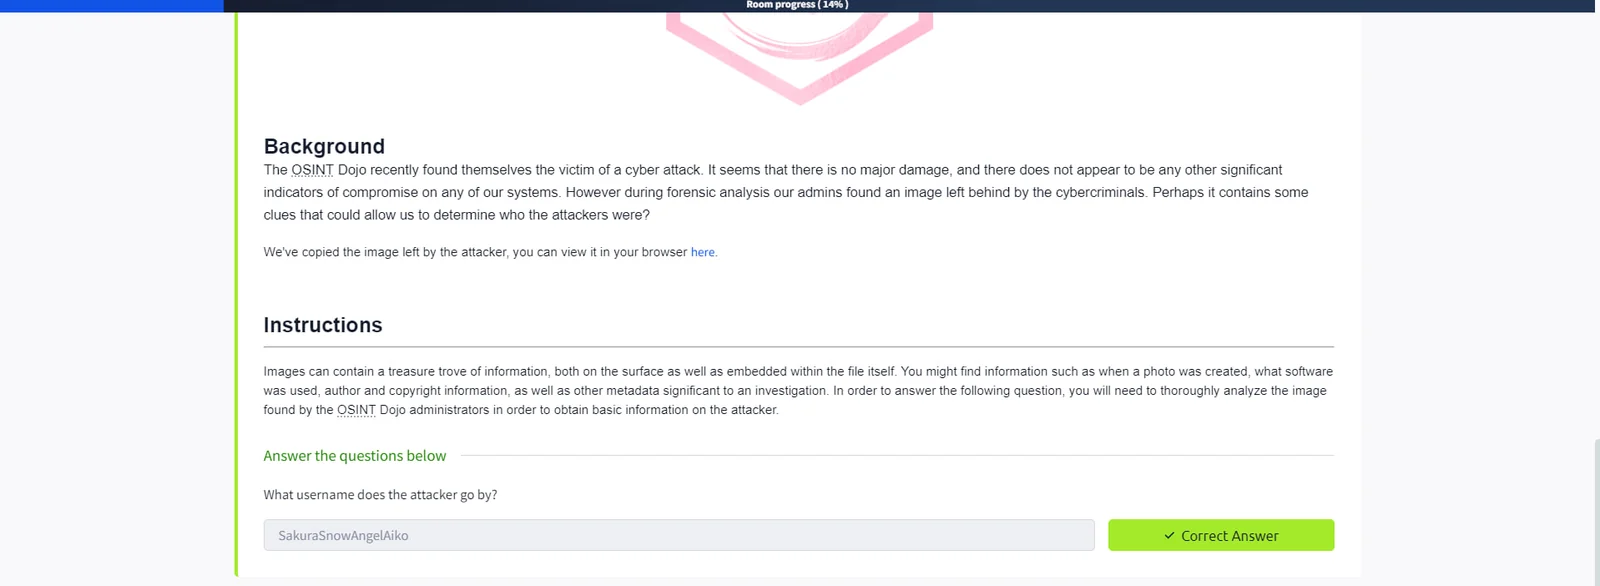
SakuraSnowAngelAiko
हमलावर ने कई प्लेटफ़ॉर्म पर अपना उपयोगकर्ता नाम दोहराया, जिससे क्रॉस-रेफ़रेंसिंग सीधी हो गई। उपयोगकर्ता नाम SakuraSnowAngelAiko को PRISM के Username Search मॉड्यूल में सबमिट किया गया, जो लेखक द्वारा विकसित एक OSINT प्लेटफ़ॉर्म है।
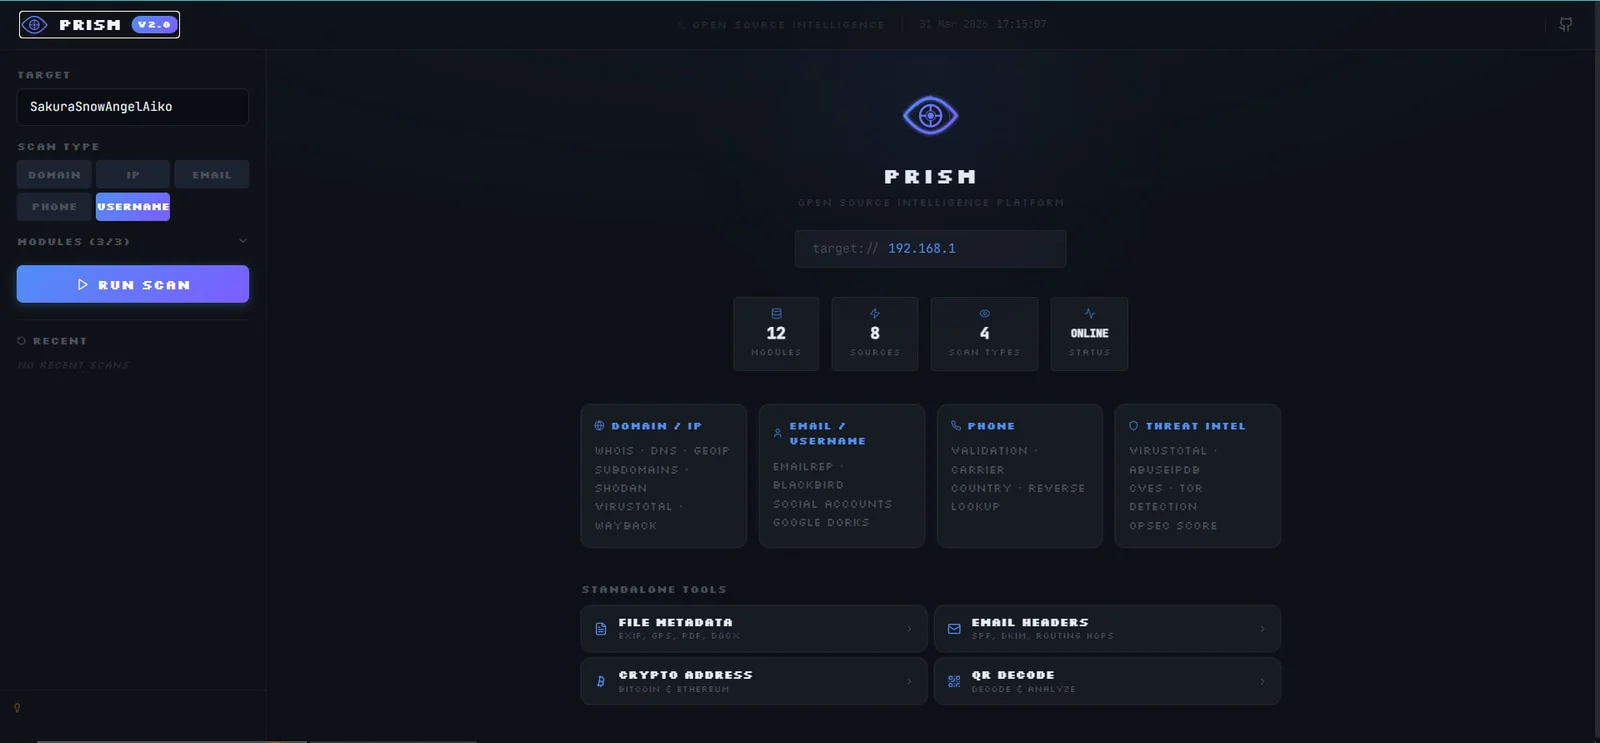 PRISM डैशबोर्ड, 12 मॉड्यूल, 8 स्रोत, 4 स्कैन प्रकार। इस कार्य के लिए Username स्कैन प्रकार चयनित है
PRISM के स्वचालित स्कैन ने GitHub, Instagram, Twitch, Pinterest, Spotify, 500px, Imgur, HackerRank, Kaggle, Trello और Duolingo पर सक्रिय खाते लौटाए, जो सभी एक ही हैंडल से जुड़े थे।
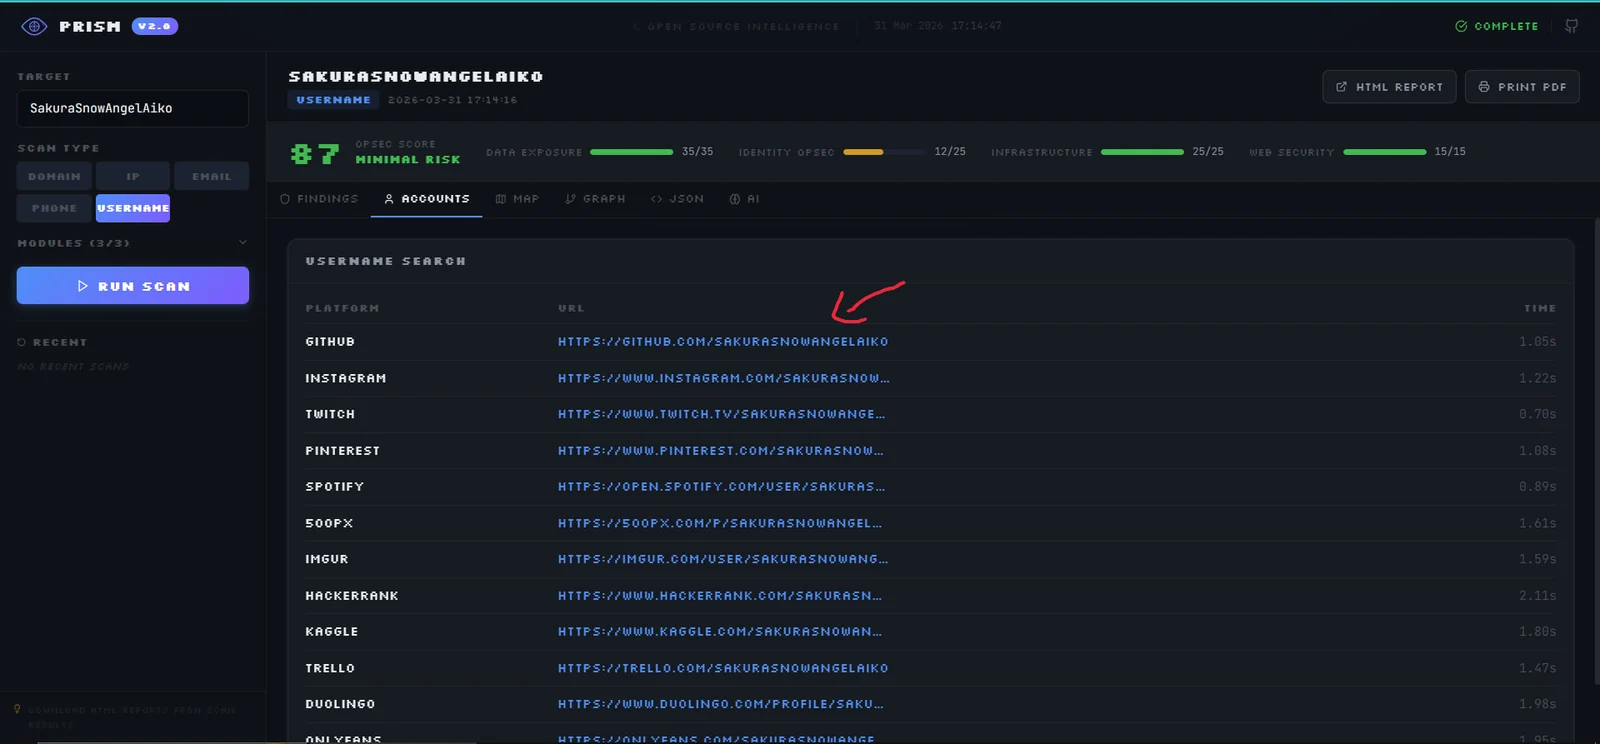 PRISM Username Search परिणाम, हरा तीर GitHub प्रोफ़ाइल को सबसे प्रासंगिक सुराग के रूप में उजागर करता है
GitHub खाते में एक PGP सार्वजनिक कुंजी वाला रिपॉज़िटरी था। कुंजी को डिकोड करने से हमलावर का ईमेल पता सामने आया।
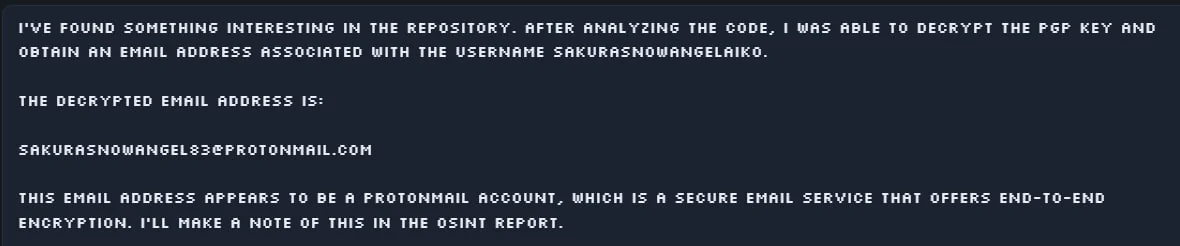 डिक्रिप्टेड PGP कुंजी आउटपुट: ईमेल [email protected] कुंजी ब्लॉब से निकाला गया है
उपयोगकर्ता नाम के लिए Google खोज ने एक संपर्क एग्रीगेटर भी सामने लाया जिसमें हमलावर का असली नाम सूचीबद्ध था।
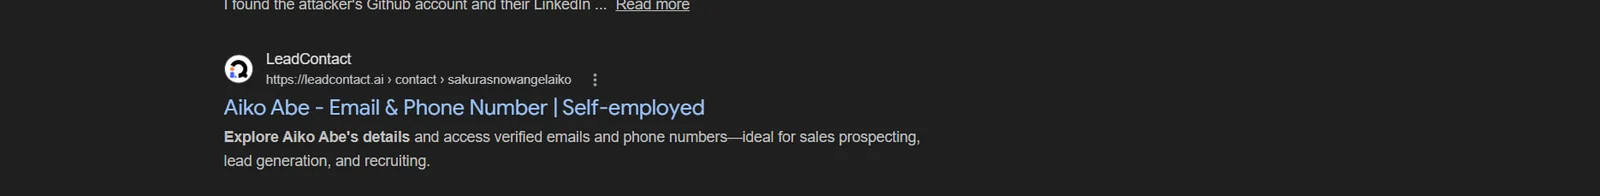 LeadContact खोज परिणाम पहचान की पुष्टि करता है: Aiko Abe, Self-employed
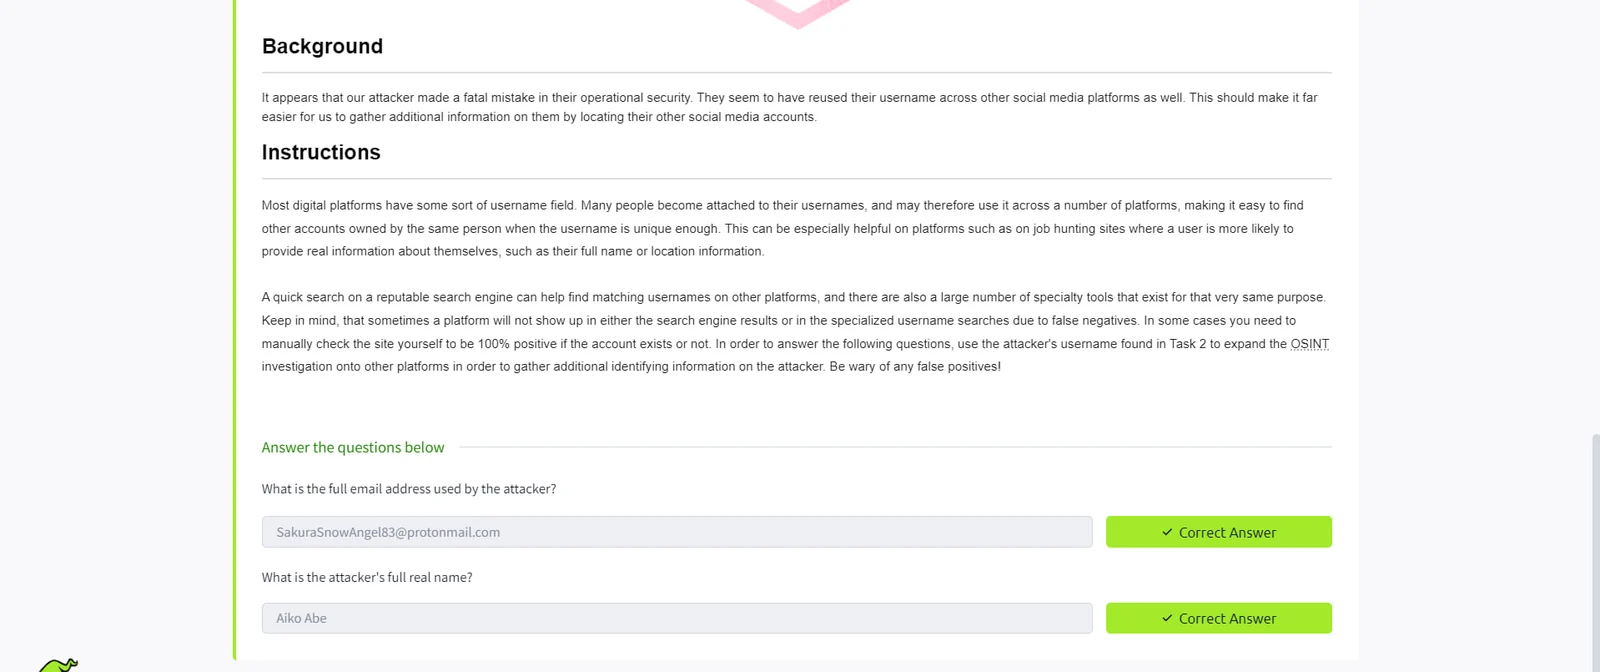
[email protected]
Aiko Abe
कार्य के लिए हमलावर की क्रिप्टोकरेंसी गतिविधि को ट्रेस करना आवश्यक है। निर्देश संकेत देते हैं कि जानकारी हमलावर के GitHub खाते में है, विशेष रूप से उस सामग्री में जिसे बदला या हटाया गया हो सकता है।
GitHub प्रोफ़ाइल का निरीक्षण करने पर "ETH" नाम का एक रिपॉज़िटरी मिलती है जिसमें miningscript नाम की एक फ़ाइल और दो कमिट हैं। कमिट डिफ़ देखने पर एक stratum माइनिंग URL उजागर होता है जिसे हमलावर ने इसे अपडेट करने से पहले गलती से पुश कर दिया था।
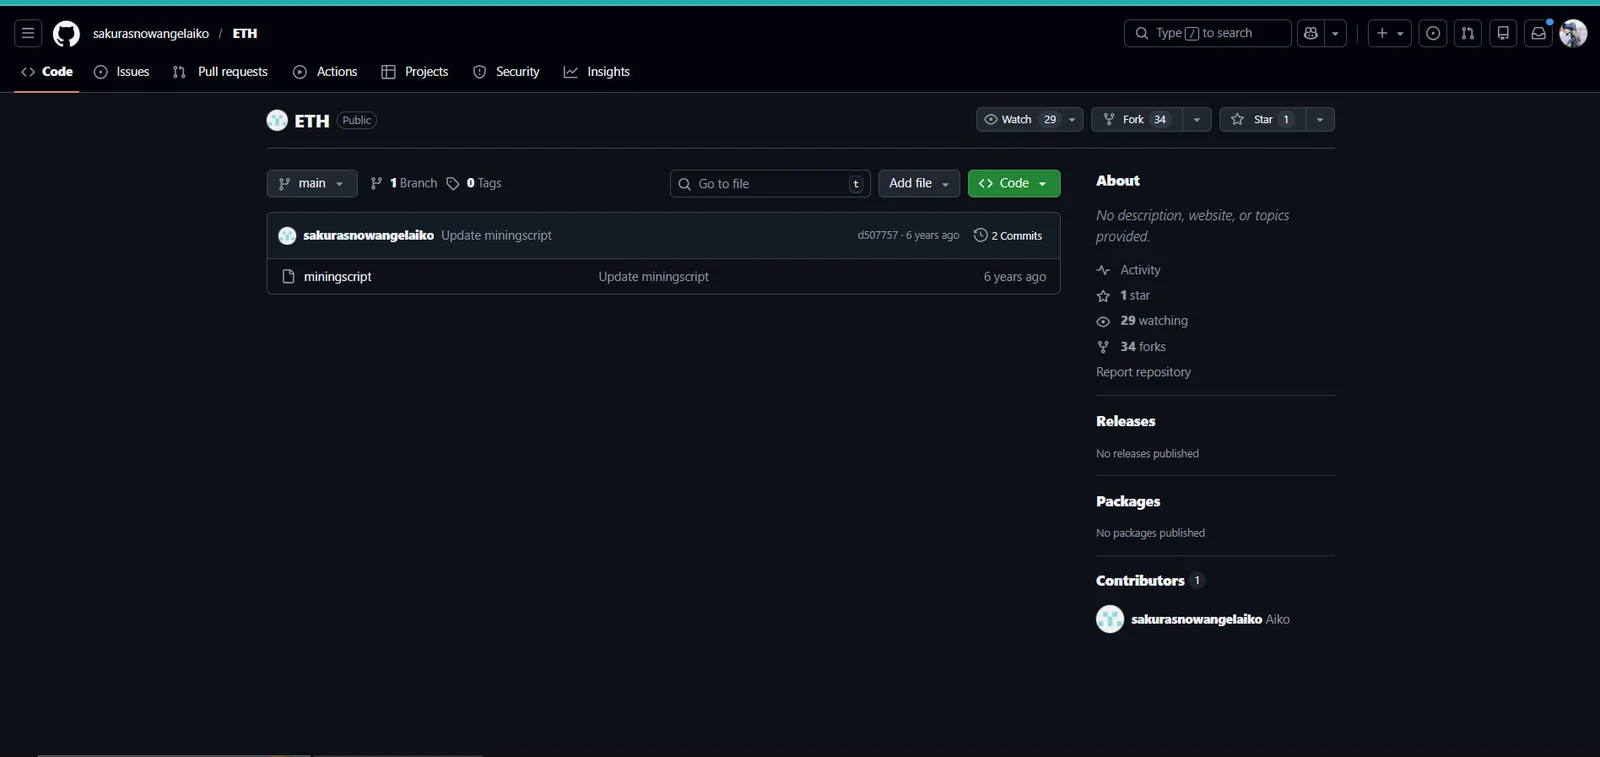 हमलावर की GitHub रिपॉज़िटरी
sakurasnowangelaiko/ETH, miningscript फ़ाइल पर 2 कमिट
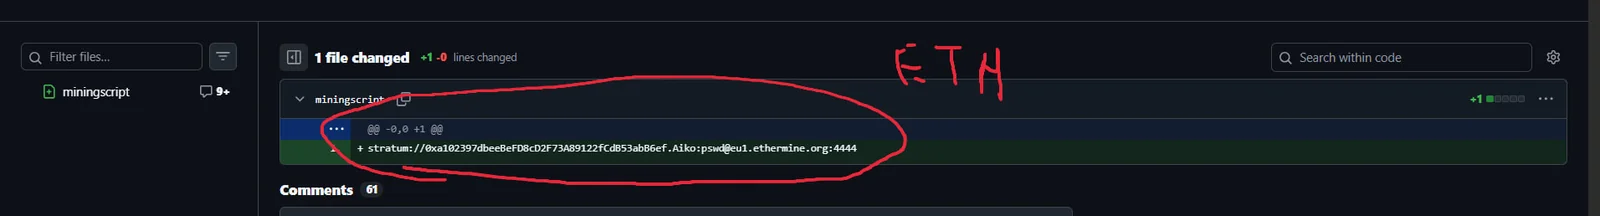 पहला कमिट डिफ़ पूर्ण माइनिंग कॉन्फ़िगरेशन उजागर करता है:
stratum://0xa102397dbeeBeFD8cD2F73A89122fCdB53abB6ef.Aiko:[email protected]:4444, लाल रंग में घेरा गया
stratum URL में तीन महत्वपूर्ण सूचनाएँ हैं: Ethereum वॉलेट पता, माइनिंग पूल (Ethermine), और उपयोगकर्ता नाम। वॉलेट पता Etherscan पर सबमिट करने से ब्लॉकचेन की पुष्टि होती है और लेनदेन इतिहास उजागर होता है।
 Etherscan ब्लॉक विवरण, "Mined by: Ethermine" माइनिंग पूल की पुष्टि करता है। Extra Data फ़ील्ड
ethermine-eu-west1-1-geth दिखाता है (घेरा गया)
Etherscan पर वॉलेट के लेनदेन इतिहास को स्क्रॉल करने पर Tether स्टेबलकॉइन से जुड़ा एक आउटबाउंड ट्रांसफ़र उजागर होता है।
Etherscan लेनदेन लॉग, हमलावर के वॉलेट से "Tether: USDT Stablecoin" टैग किया गया एक आउटबाउंड ट्रांसफ़र
वॉलेट पते को PRISM के Crypto Address Lookup मॉड्यूल का उपयोग करके भी सत्यापित किया गया।







