Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
eviltwin — सार्वजनिक Wi-Fi में Evil Twin हमलों के विरुद्ध व्यावहारिक रक्षा दिशानिर्देश — पूर्ण अनुसंधान चक्र: खतरा विश्लेषण, पृथक प्रयोगशाला सिमुलेशन (Kali Linux / airgeddon), और 6-नियम सुरक्षा ढांचा | Kitploit
उपकरण/GitLabGitLab/entropq2/eviltwin
रक्षात्मक उपकरणवाई-फाई ऑडिटिंगफिशिंगनेटवर्क सुरक्षावायरलेस सुरक्षासामाजिक इंजीनियरिंगपेपर और शोधलर्निंग और शिक्षारेड टीमिंगलैब और अभ्यास
GitLabentropq2/eviltwin
1 महीना पहलेअभी तक समीक्षित नहीं
साझा करें

eviltwin

सार्वजनिक Wi-Fi में Evil Twin हमलों के विरुद्ध व्यावहारिक रक्षा दिशानिर्देश — पूर्ण अनुसंधान चक्र: खतरा विश्लेषण, पृथक प्रयोगशाला सिमुलेशन (Kali Linux / airgeddon), और 6-नियम सुरक्षा ढांचा

रिपॉजिटरी देखें

Evil Twin Attack Defense Framework

सार्वजनिक Wi-Fi उपयोगकर्ताओं के लिए व्यावहारिक सुरक्षा दिशानिर्देश

Award Research Environment Tools Status

व्यक्तिगत शोध परियोजना। MAOU Gymnasium №16, Tyumen, Russia (2026)
लेखक: Saveliy Golubev | पर्यवेक्षक: Yulia Myshko, Informatics Teacher

Lomonosov Readings Research Conference (МАОУ Гимназия №16, Тюмень, 2026) में तीसरा स्थान प्राप्त


अवलोकन

यह परियोजना Evil Twin attack पर एक पूर्ण शोध चक्र प्रस्तुत करती है, जो सार्वजनिक Wi-Fi वातावरण में सबसे प्रचलित और कम आँके जाने वाले खतरों में से एक है। यह कार्य एक पृथक प्रयोगशाला में कठोर सैद्धांतिक विश्लेषण को व्यावहारिक सिमुलेशन के साथ जोड़ता है, और अंत में आम उपयोगकर्ताओं के लिए रक्षात्मक दिशानिर्देशों का एक व्यावहारिक सेट प्रस्तुत करता है।

मुख्य परिकल्पना: Evil Twin attack का एक लाइव, नियंत्रित प्रदर्शन, केवल सैद्धांतिक विश्लेषण की तुलना में अधिक प्रभावी और आत्मसात सुरक्षा दिशानिर्देश उत्पन्न करता है।


मान्यता

पुरस्कारतीसरा स्थान, व्यक्तिगत शोध परियोजना
कार्यक्रमLomonosov Readings (Ломоносовские чтения), School Research Conference
संस्थानMAOU Gymnasium №16, Tyumen, Russia
वर्ष2026
श्रेणीInformatics

इस परियोजना को सम्मेलन जूरी द्वारा 802.11 कमज़ोरियों के कठोर सैद्धांतिक विश्लेषण को पूर्णतः पुनरुत्पादनीय प्रयोगशाला सिमुलेशन और व्यावहारिक, उपयोगकर्ता-केंद्रित रक्षा ढाँचे के साथ जोड़ने के लिए मान्यता दी गई, जो शैक्षणिक शोध और व्यावहारिक डिजिटल सुरक्षा शिक्षा के बीच सेतु का कार्य करता है।


समस्या विवरण

सार्वजनिक Wi-Fi नेटवर्क (कैफ़े, हवाई अड्डे, विश्वविद्यालय) मानक अवसंरचना बन गए हैं। उनका प्राथमिक लाभ, खुली पहुँच, ही उनकी सबसे बड़ी सुरक्षा कमज़ोरी भी है। Evil Twin attacks इसका शोषण इस प्रकार करते हैं:

  • समान SSID के साथ वैध एक्सेस पॉइंट की नकल करना
  • deauthentication पैकेट के माध्यम से शिकार उपकरणों को पुनः कनेक्ट करने के लिए बाध्य करना
  • फ़िशिंग कैप्टिव पोर्टल के माध्यम से क्रेडेंशियल कैप्चर करना
  • सभी अनएन्क्रिप्टेड ट्रैफ़िक का Man-in-the-Middle अवरोधन करना

इस हमले के लिए किसी उन्नत कौशल की आवश्यकता नहीं है। तैयार उपकरण मिनटों में हर चरण को स्वचालित कर देते हैं। यही सहजता इसे खतरनाक और सार्वजनिक शिक्षा के योग्य बनाती है।


शोध का दायरा

अध्यायकेंद्रबिंदु
1. सैद्धांतिक विश्लेषण802.11 आर्किटेक्चर की कमज़ोरियाँ, हमले की कार्यप्रणाली (5-चरणीय मॉडल), अन्य Wi-Fi हमलों से तुलना, कानूनी और नैतिक ढाँचा
2. प्रयोगशाला सिमुलेशनपृथक VirtualBox वातावरण, airgeddon v11.22 फ़्रेमवर्क, कैप्टिव पोर्टल कार्यप्रणाली, WPA2 शेयर्ड-की हमले का प्रकार
3. रक्षा दिशानिर्देश6-नियम सुरक्षा ढाँचा, तकनीकी पहचान विधियाँ, VPN बनाम Tor बनाम हॉटस्पॉट तुलना, विक्रेता/ISP की ज़िम्मेदारियाँ

तकनीकी स्टैक

हमला सिमुलेशन वातावरण

  • होस्ट OS: Windows 10/11
  • वर्चुअलाइज़ेशन: Oracle VM VirtualBox 7.0 (Internal Network मोड, पूर्णतः air-gapped)
  • हमला OS: Kali Linux 2024.1 Rolling Release
  • प्राथमिक फ़्रेमवर्क: airgeddon v11.22
  • सहायक उपकरण: hostapd, dnsmasq, lighttpd, iptables, aireplay-ng, airodump-ng

नेटवर्क पृथक्करण आर्किटेक्चर

[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)

आक्रमण श्रृंखला

flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff

प्रयोग परिणाम

पूरी आक्रमण श्रृंखला को VM लॉन्च से क्रेडेंशियल कैप्चर तक ~15 मिनट में पुनः उत्पन्न किया गया:

  1. पुनर्ज्ञान (Reconnaissance): वायरलेस इंटरफ़ेस को मॉनिटर मोड में रखा गया, लक्ष्य SSID की पहचान की गई
  2. Evil Twin तैनाती: मिलते-जुलते SSID Free_Public_Lab के साथ रॉग AP बनाया गया, एन्क्रिप्शन अक्षम किया गया
  3. Deauthentication: aireplay-ng deauth पैकेट्स ने शिकार डिवाइस को वैध AP से डिस्कनेक्ट होने के लिए बाध्य किया
  4. Captive Portal सेटअप: dnsmasq, lighttpd और iptables ने सभी HTTP ट्रैफ़िक को एक फ़िशिंग लॉगिन पेज पर रीडायरेक्ट किया
  5. क्रेडेंशियल कैप्चर: शिकार द्वारा दर्ज किए गए परीक्षण क्रेडेंशियल (test_user / Sup3rSecret!) तुरंत आक्रमणकर्ता के टर्मिनल में प्रदर्शित हुए

विस्तारित परिदृश्य: आक्रमण को साझा पासवर्ड (PublicPassword123) वाले WPA2 नेटवर्क के विरुद्ध भी सत्यापित किया गया, जिससे पुष्टि हुई कि नेटवर्क पासवर्ड जानना Evil Twin के विरुद्ध कोई सुरक्षा प्रदान नहीं करता।

सभी प्रयोग विशेष रूप से शोधकर्ता के स्वामित्व वाले उपकरणों पर, भौतिक और तार्किक रूप से पृथक वातावरण में, केवल परीक्षण क्रेडेंशियल का उपयोग करके किए गए। किसी भी बिंदु पर कोई वास्तविक उपयोगकर्ता डेटा इंटरसेप्ट नहीं किया गया।

मुख्य निष्कर्ष

  • तकनीकी बाधा कम है: पूरा आक्रमण बुनियादी CLI ज्ञान वाले मेनू-चालित स्क्रिप्ट से चलता है
  • HTTPS अपर्याप्त है: फ़िशिंग पोर्टल वैध प्रमाणपत्र (जैसे, Let's Encrypt) प्रस्तुत कर सकते हैं, जिससे अकेले HTTPS जाँच अविश्वसनीय हो जाती है
  • ऑटो-कनेक्ट प्राथमिक आक्रमण सक्षमकर्ता है: सबसे मजबूत सिग्नल वाले ज्ञात SSID से स्वचालित रूप से जुड़ने वाले डिवाइस ही महत्वपूर्ण भेद्यता हैं
  • सोशल इंजीनियरिंग प्रमुख है: आक्रमण क्रिप्टोग्राफी को तोड़ता नहीं, बल्कि उपयोगकर्ता के विश्वास का शोषण करके उसे बायपास करता है

व्यावहारिक रक्षा दिशानिर्देश (6-नियम ढाँचा)

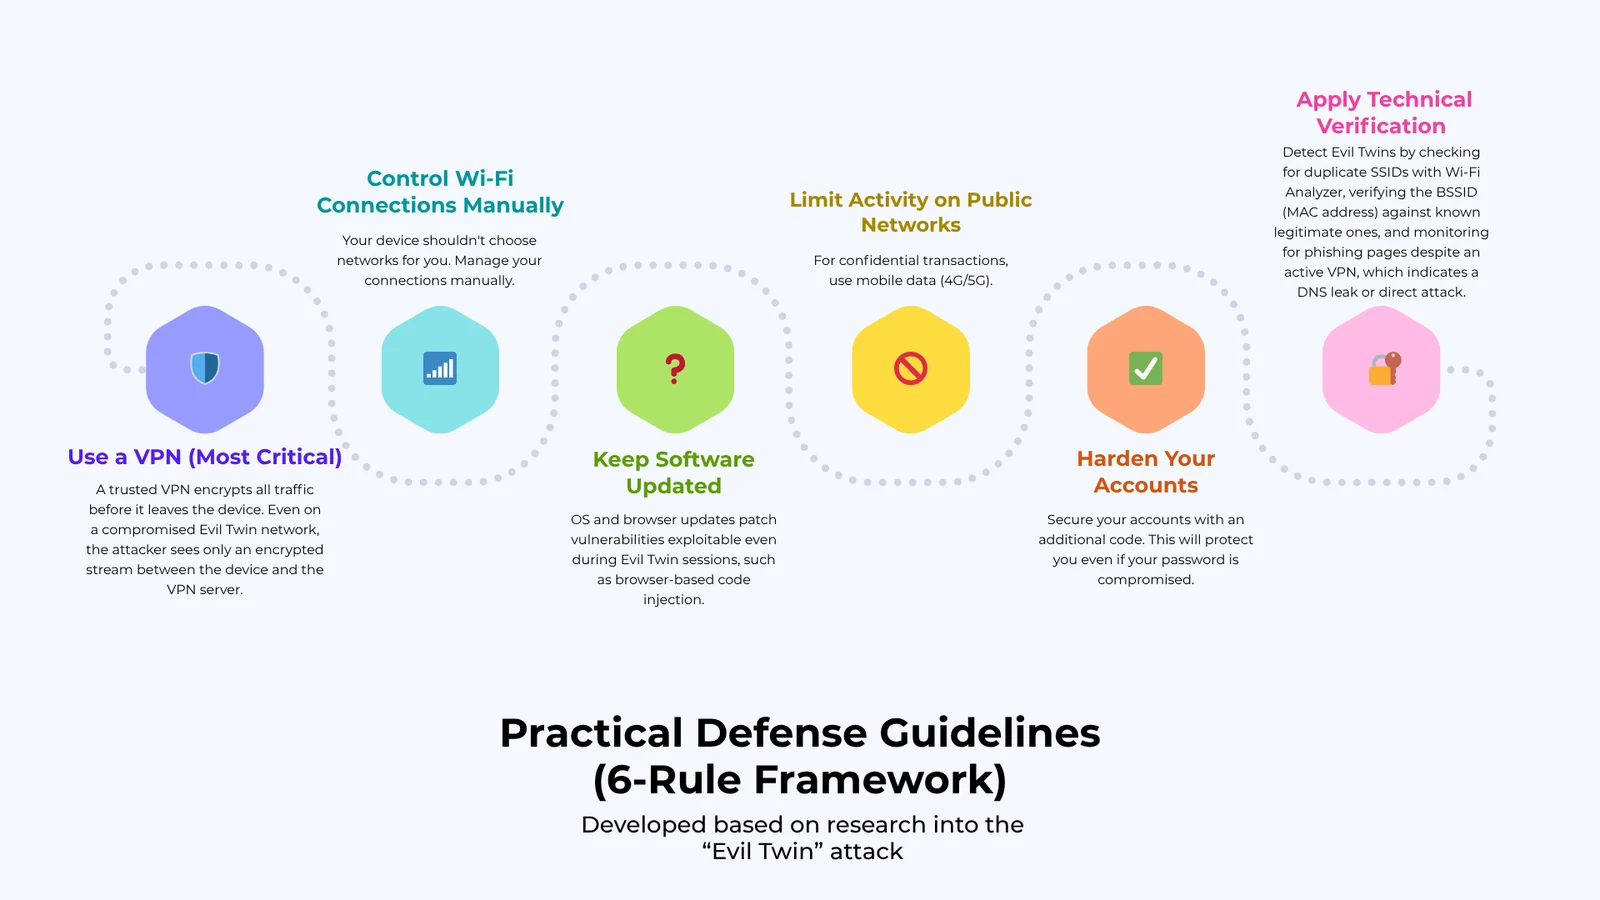
Practical Defense Guidelines, 6-Rule Framework

नियम 1. VPN का उपयोग करें (सबसे महत्वपूर्ण)

एक विश्वसनीय VPN डिवाइस छोड़ने से पहले सभी ट्रैफ़िक को एन्क्रिप्ट करता है। किसी समझौता किए गए Evil Twin नेटवर्क पर भी, आक्रमणकर्ता केवल डिवाइस और VPN सर्वर के बीच एक एन्क्रिप्टेड स्ट्रीम देखता है।

  • नो-लॉग्स नीति और आधुनिक प्रोटोकॉल (WireGuard या OpenVPN) वाले प्रदाता चुनें
  • किसी भी सार्वजनिक नेटवर्क से जुड़ने से पहले VPN सक्रिय करें

नियम 2. Wi-Fi कनेक्शन को मैन्युअल रूप से नियंत्रित करें

  • सभी डिवाइस पर खुले नेटवर्क के लिए ऑटो-कनेक्ट अक्षम करें
  • उपयोग के बाद होटल, कैफ़े, ट्रांज़िट हब के सहेजे गए नेटवर्क हटाएँ
  • जुड़ने से पहले कर्मचारियों के साथ सटीक SSID सत्यापित करें, और लगभग-समान नामों (जैसे, Starbucks_Free बनाम Google Starbucks) पर ध्यान दें


नियम 3. सार्वजनिक नेटवर्क पर गतिविधि सीमित करें

  • सक्रिय VPN के बिना: किसी भी प्रमाणीकरण (ईमेल, बैंकिंग, सोशल मीडिया) से बचें
  • संवेदनशील कार्यों के लिए: मोबाइल डेटा (4G/5G) का उपयोग करें, क्योंकि सेलुलर नेटवर्क डिवाइस और टावर के बीच अंतर्निहित एन्क्रिप्शन प्रदान करते हैं

नियम 4. अपने खातों को सुरक्षित करें

  • सभी महत्वपूर्ण खातों पर दो-कारक प्रमाणीकरण (2FA) सक्षम करें, ताकि OTP के बिना कैप्चर किए गए क्रेडेंशियल भी बेकार हो जाएँ
  • प्रति सेवा अद्वितीय पासवर्ड बनाए रखने के लिए पासवर्ड मैनेजर का उपयोग करें, जिससे क्रेडेंशियल स्टफिंग रुके

नियम 5. तकनीकी सत्यापन लागू करें

  • Wi-Fi Analyzer जैसे ऐप्स का उपयोग करके डुप्लिकेट SSID की जाँच करें; एक ही नाम लेकिन भिन्न सिग्नल शक्ति वाले दो नेटवर्क एक ट्विन का संकेत दे सकते हैं
  • कनेक्टेड AP के BSSID (MAC पता) की तुलना ज्ञात वैध AP से करें
  • अपने VPN में DNS लीक सुरक्षा देखें; सक्रिय VPN के बावजूद फ़िशिंग पेज दिखना एक सीधा आक्रमण संकेतक है

नियम 6. सॉफ़्टवेयर अद्यतित रखें

  • OS और ब्राउज़र अपडेट उन भेद्यताओं को पैच करते हैं जिनका शोषण Evil Twin सत्र के भीतर भी किया जा सकता है (जैसे, ब्राउज़र-आधारित कोड इंजेक्शन)

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    345
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    311
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    303

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →