

 zupit/horusec
Horusec एक खुला स्रोत उपकरण है जो आपके प्रोजेक्ट में केवल एक कमांड से कमजोरियों की पहचान को बेहतर बनाता है।


2.1. आवश्यकताएँ
2.2. स्थापना
3.1. CLI उपयोग
3.2. Docker का उपयोग
3.3. पुराने संस्करण
3.4. Horusec-Web एप्लिकेशन का उपयोग
3.5. Visual Studio Code का उपयोग
3.6. पाइपलाइन का उपयोग
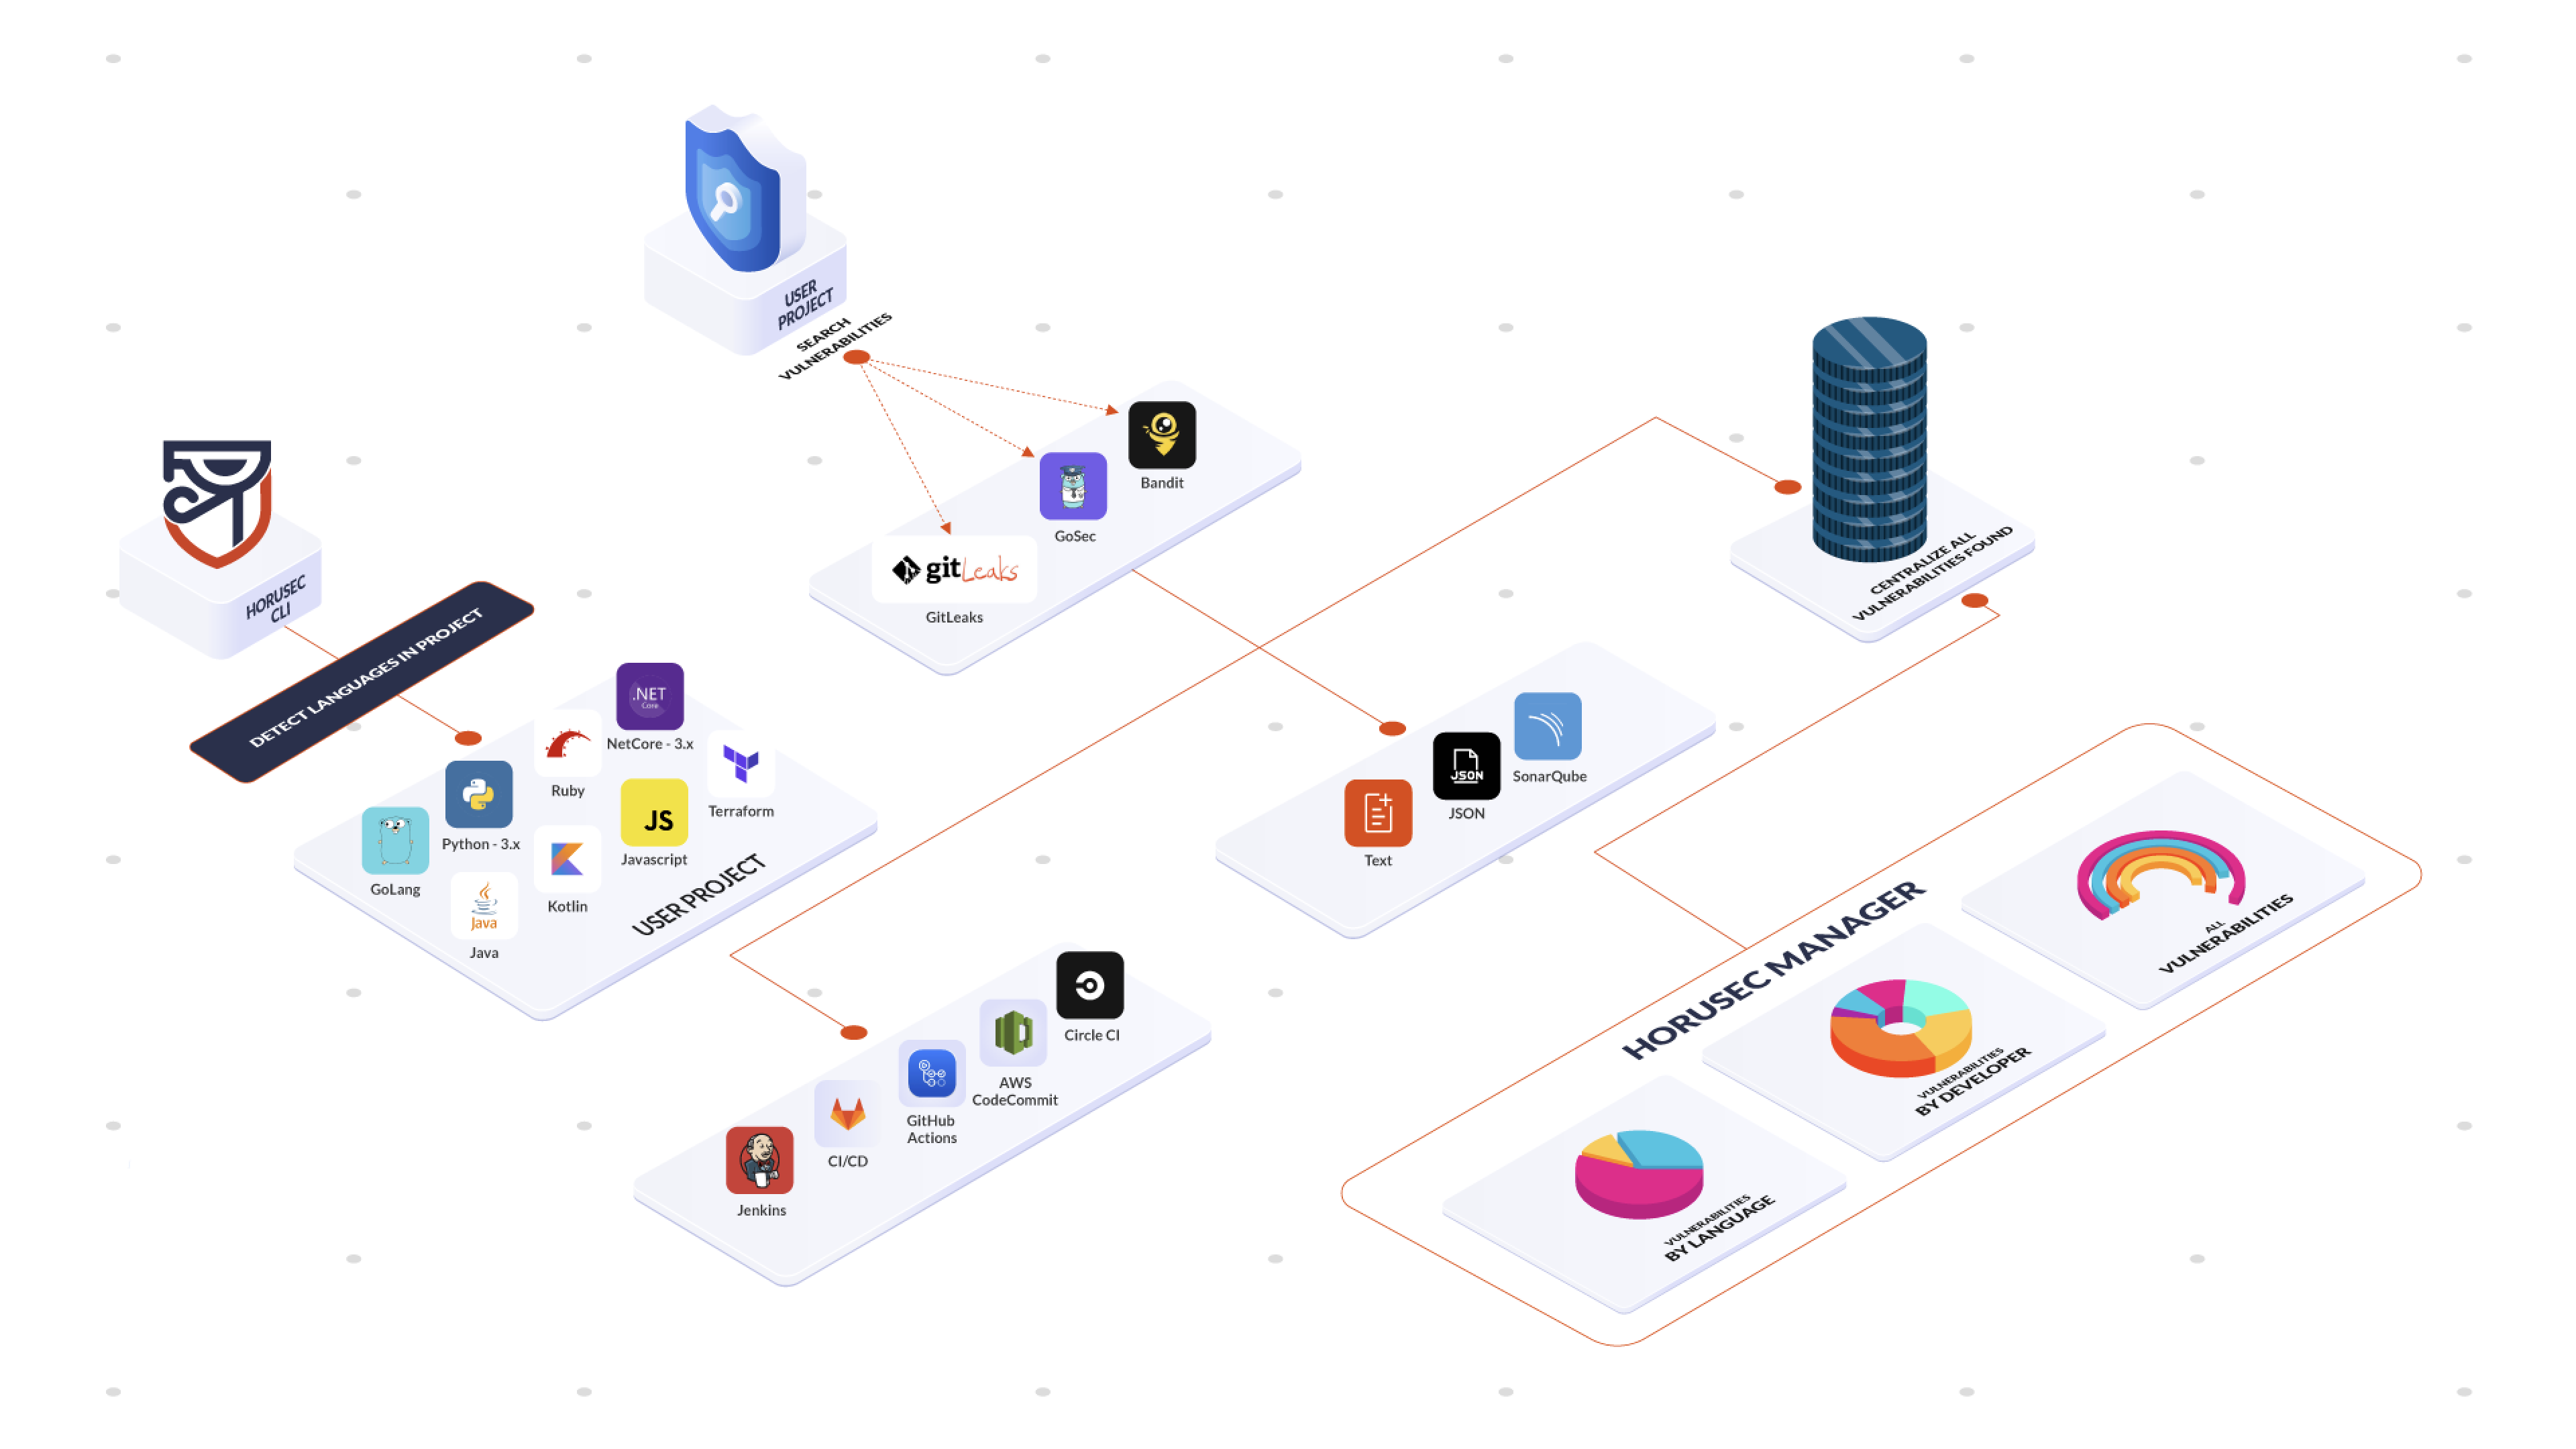
Horusec एक ओपन सोर्स टूल है जो विकास प्रक्रिया के दौरान सुरक्षा खामियों की पहचान करने के लिए स्थैतिक कोड विश्लेषण (static code analysis) करता है। वर्तमान में, विश्लेषण के लिए भाषाएँ हैं: C#, Java, Kotlin, Python, Ruby, Golang, Terraform, Javascript, Typescript, Kubernetes, PHP, C, HTML, JSON, Dart, Elixir, Shell, Nginx। टूल में आपके प्रोजेक्ट की सभी फ़ाइलों में कुंजी लीक और सुरक्षा खामियों के साथ-साथ Git इतिहास में खोजने के विकल्प हैं। Horusec का उपयोग डेवलपर CLI के माध्यम से और DevSecOps टीम CI/CD प्लेटफ़ॉर्म पर कर सकती है।
हमारा दस्तावेज़ीकरण देखें, आपको उन सभी टूल्स और भाषाओं की पूरी सूची दिखाई देगी जिनका Horusec विश्लेषण करता है।
आपको अपनी मशीन पर Docker स्थापित करना होगा ताकि Horusec को हमारे द्वारा उपयोग किए जाने वाले सभी टूल्स के साथ चलाया जा सके।
यदि आपके पास Docker नहीं है, तो हमारे पास एक फ़्लैग -D true है जो निर्भरता को अक्षम कर देगा, लेकिन इससे विश्लेषण की अधिकांश शक्ति भी खो जाती है।
हम इसका उपयोग Docker के साथ करने की सलाह देते हैं।
यदि आप कमिट लेखकों को सक्षम करते हैं -G true, तो git पर भी निर्भरता है।
make install
या
curl -fsSL https://raw.githubusercontent.com/ZupIT/horusec/master/deployments/scripts/install.sh | bash -s latest
horusec version
amd64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_amd64.exe" -o "./horusec.exe" -L
arm64
curl -k "https://github.com/ZupIT/horusec/releases/latest/download/horusec_win_arm64.exe" -o "./horusec.exe" -L
./horusec.exe version
सभी बाइनरी व संस्करण हमारे रिलीज़ पेज पर पाए जा सकते हैं।
स्थापना के बारे में अधिक विवरण के लिए, दस्तावेज़ीकरण देखें
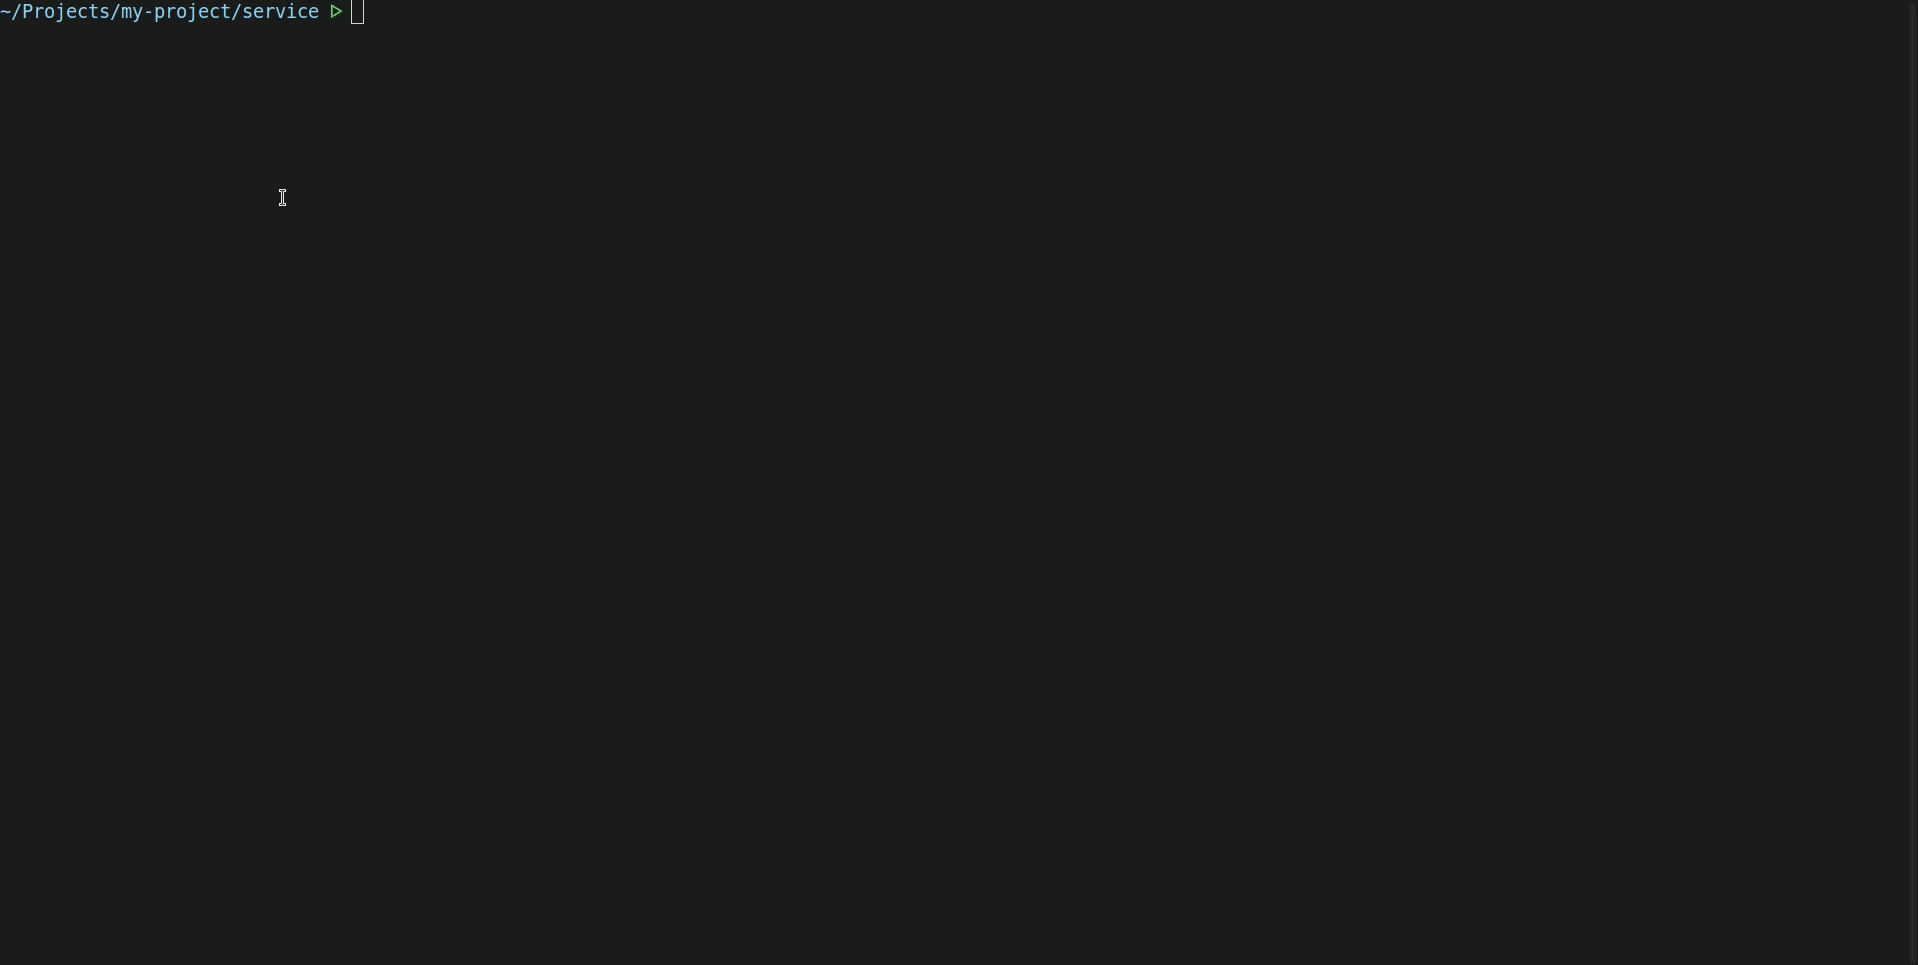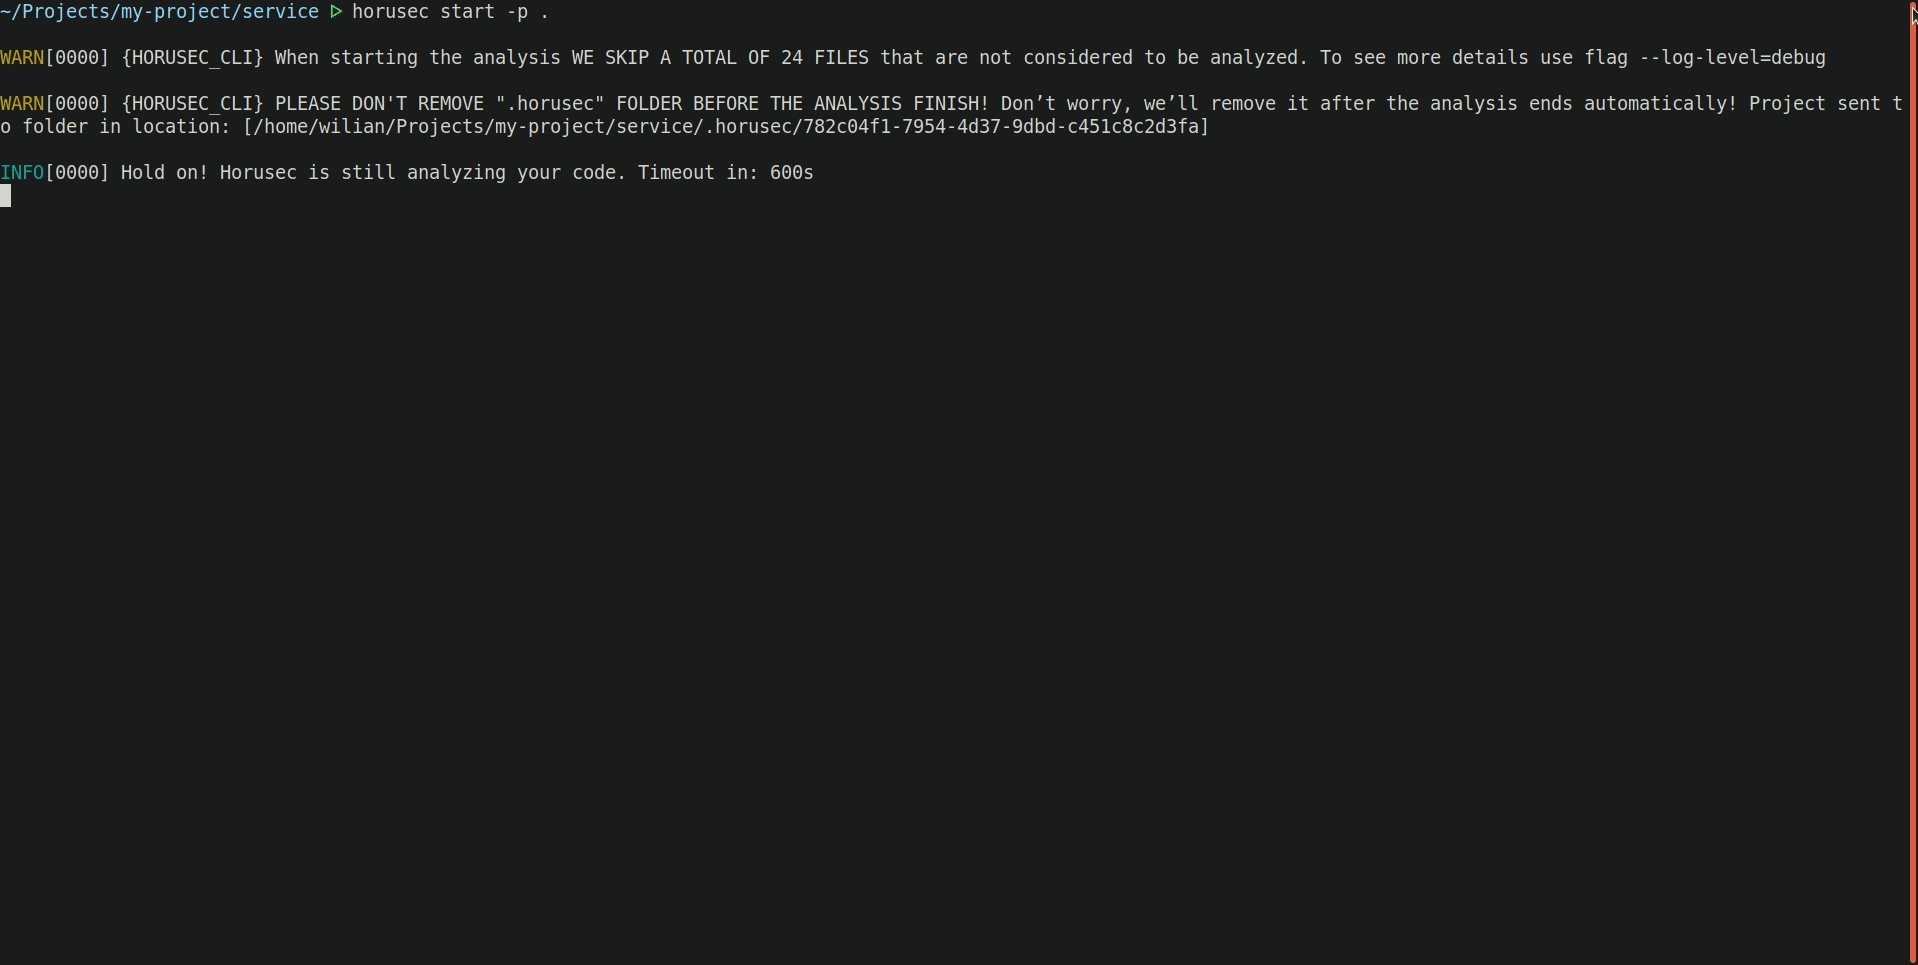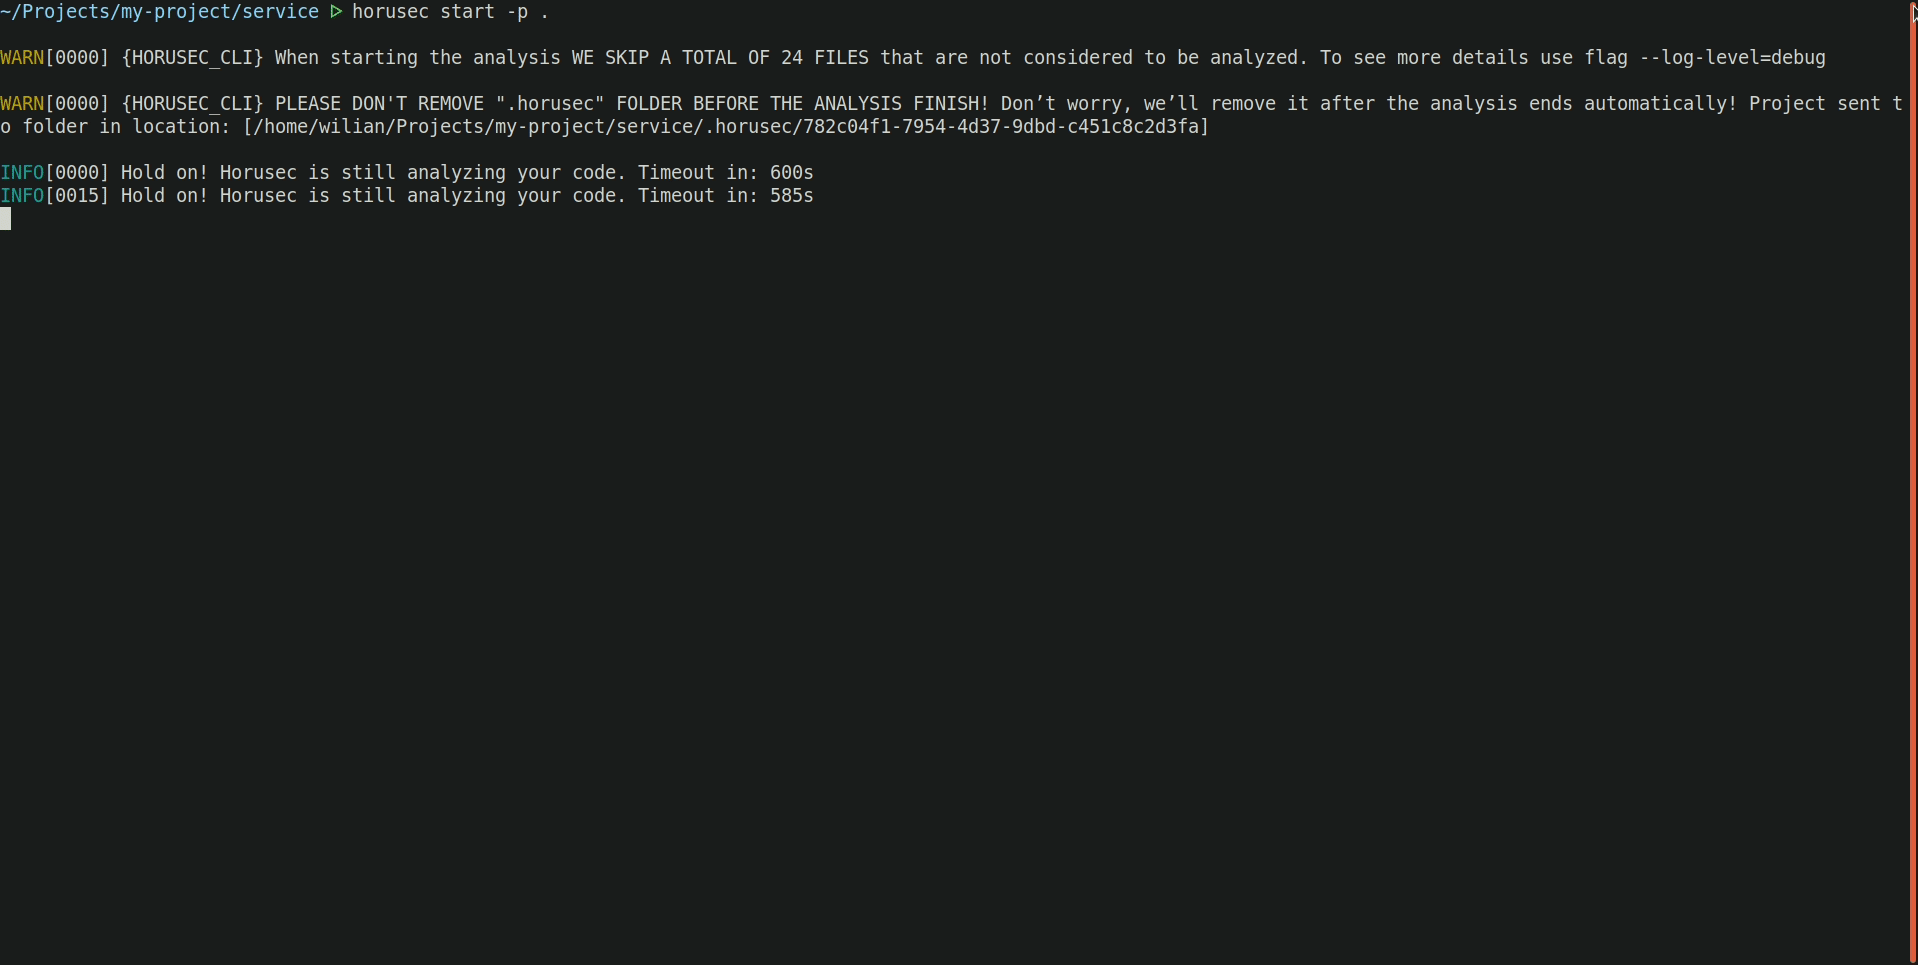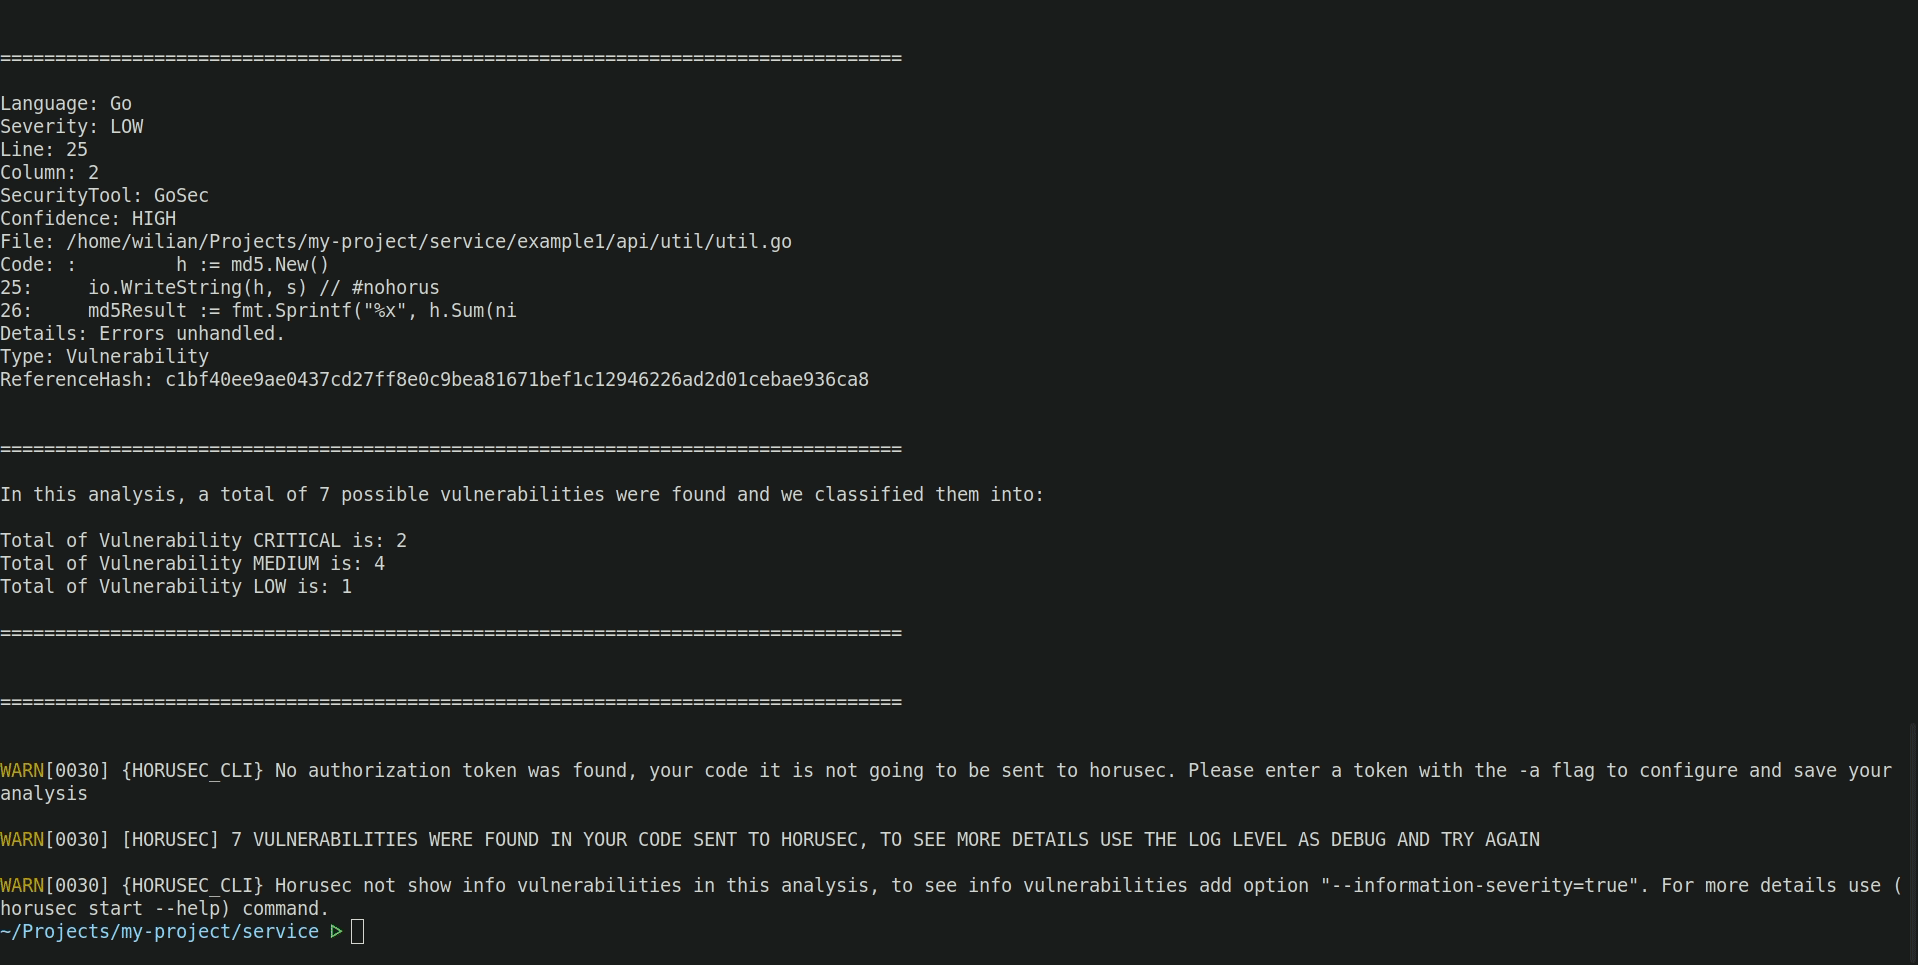
होरुसेक-क्लि का उपयोग करके एप्लिकेशन की कमजोरियों की जाँच करने के लिए, निम्न कमांड का उपयोग करें:
horusec start -p .
जब होरुसेक एक विश्लेषण शुरू करता है, तो वह
.horusecनामक एक फ़ोल्डर बनाता है। यह फ़ोल्डर आपके कोड को बदलने से बचने का आधार है। हम अनुशंसा करते हैं कि आप अपनी.gitignoreफ़ाइल में.horusecलाइन जोड़ें ताकि यह फ़ोल्डर आपके git सर्वर पर भेजा न जाए।
Docker इमेज horuszup/horusec-cli:latest के माध्यम से Horusec का उपयोग करना संभव है।
ऐसा करने के लिए निम्न कमांड चलाएँ:
docker run -v /var/run/docker.sock:/var/run/docker.sock -v $(pwd):/src horuszup/horusec-cli:latest horusec start -p /src -P $(pwd)
-v $(pwd):/src।Docker इमेज के साथ हमारे पास दो पथ हैं जहाँ प्रोजेक्ट पाया जा सकता है।
-p फ़्लैग कंटेनर के अंदर प्रोजेक्ट पथ को दर्शाएगा, हमारे उदाहरण में /src।
-P फ़्लैग कंटेनर के बाहर प्रोजेक्ट को दर्शाएगा, हमारे उदाहरण में $(pwd) द्वारा दर्शाया गया है,
वॉल्यूम माउंट करने के लिए प्रोजेक्ट पथ पास करना भी आवश्यक होगा -v $(pwd):/src।
Horusec का v1 अभी भी उपलब्ध है।
चेतावनी: v1 वाला समापन बिंदु (endpoint) हटा दिया जाएगा, कृपया अपने CLI को v2 में अपग्रेड करें। अधिक जानकारी के लिए दस्तावेज़ीकरण देखें।
curl -fsSL https://horusec.io/bin/install.sh | bash -s latest
curl "https://horusec.io/bin/latest/win_x64/horusec.exe" -o "./horusec.exe" && ./horusec.exe version
v1.10.3 भी शामिल है।हमारे वेब इंटरफ़ेस के माध्यम से अपनी कमजोरियों का प्रबंधन करें। आप अपनी कमजोरियों के बारे में मीट्रिक का डैशबोर्ड, झूठी सकारात्मकता (false positives) का नियंत्रण, प्राधिकरण टोकन, कमजोरियों का अद्यतन और बहुत कुछ प्राप्त कर सकते हैं। इसके बारे में पढ़ने के लिए वेब एप्लिकेशन अनुभाग देखें।
नीचे दिए गए उदाहरण को देखें, यह Horusec वेब सेवाओं को एक विश्लेषण भेज रहा है:
horusec start -p <PATH_TO_YOUR_PROJECT> -a <YOUR_AUTHORIZATION_TOKEN>
