Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SharkTooth — डॉकर और प्रोमेथियस + ग्राफाना एकीकरण के साथ पोर्ट स्कैनर। मल्टीथ्रेडिंग समर्थन और रीयल-टाइम निगरानी के साथ नेटवर्क ऑडिटिंग के लिए एक उपकरण। | Kitploit
उपकरण/GitHubGitHub/znakar/sharktooth
कंटेनर सुरक्षानेटवर्क मैपिंगपोर्ट स्कैनिंगनेटवर्क सुरक्षाDevSecOps
GitHubznakar/sharktooth

SharkTooth

डॉकर और प्रोमेथियस + ग्राफाना एकीकरण के साथ पोर्ट स्कैनर। मल्टीथ्रेडिंग समर्थन और रीयल-टाइम निगरानी के साथ नेटवर्क ऑडिटिंग के लिए एक उपकरण।

रिपॉजिटरी देखें
4353 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

SharkTooth (विकासाधीन)

Python license stars issues GitLab Docker Prometheus Grafana

SharkTooth एक पोर्ट स्कैनर है जिसमें TCP और UDP समर्थन है। यह बुनियादी नेटवर्क ऑडिटिंग और प्रशिक्षण के लिए उपयुक्त है।

"विकासाधीन" का क्या अर्थ है:

नई सुविधाएँ जोड़ी जा रही हैं जबकि मौजूदा सुविधाओं को रिफैक्टर या हटाया जा रहा है।

नई सुविधाएँ:

  • SYN-Scan, स्निफर

  • मैनुअल पैकेट असेंबली: IP/TCP हेडर बनाना, चेकसम की गणना करना

क्या हटाया जाएगा:

  • प्रोग्रेस-बार
  • मॉनिटरिंग (Prometheus + Grafana)

[!NOTE] यह स्कैनर Windows पर काम नहीं करेगा - इसे raw sockets की आवश्यकता होती है, जिन्हें root/admin विशेषाधिकारों की आवश्यकता होती है और Windows पर अलग व्यवहार करते हैं

इस प्रोजेक्ट पर एक अकेला व्यक्ति काम कर रहा है जिसके पास व्यावसायिक विकास का अनुभव नहीं है, और वह यह सॉफ्टवेयर यह समझने के लिए लिख रहा है कि चीजें अंदर से कैसे काम करती हैं।

अगर आपको यह उपयोगी या दिलचस्प लगता है, तो रिपो पर एक ⭐ बहुत मदद करता है - धन्यवाद!

वर्तमान में, प्रोजेक्ट Docker और docker-compose का उपयोग करके पूरी तरह से कंटेनरीकृत है, जो मॉनिटरिंग स्टैक को भी तैनात करता है (जिसे चरणबद्ध तरीके से हटाया जाना है, ऊपर देखें)।

प्रोजेक्ट निम्नलिखित प्रदर्शित करता है:

  • नेटवर्क कनेक्शन हैंडलिंग
  • पोर्ट उपलब्धता की जाँच
  • TCP और UDP स्कैनिंग
  • मल्टीथ्रेडिंग
  • प्रोग्रेस बार
  • कमांड सहायता
  • मॉनिटरिंग

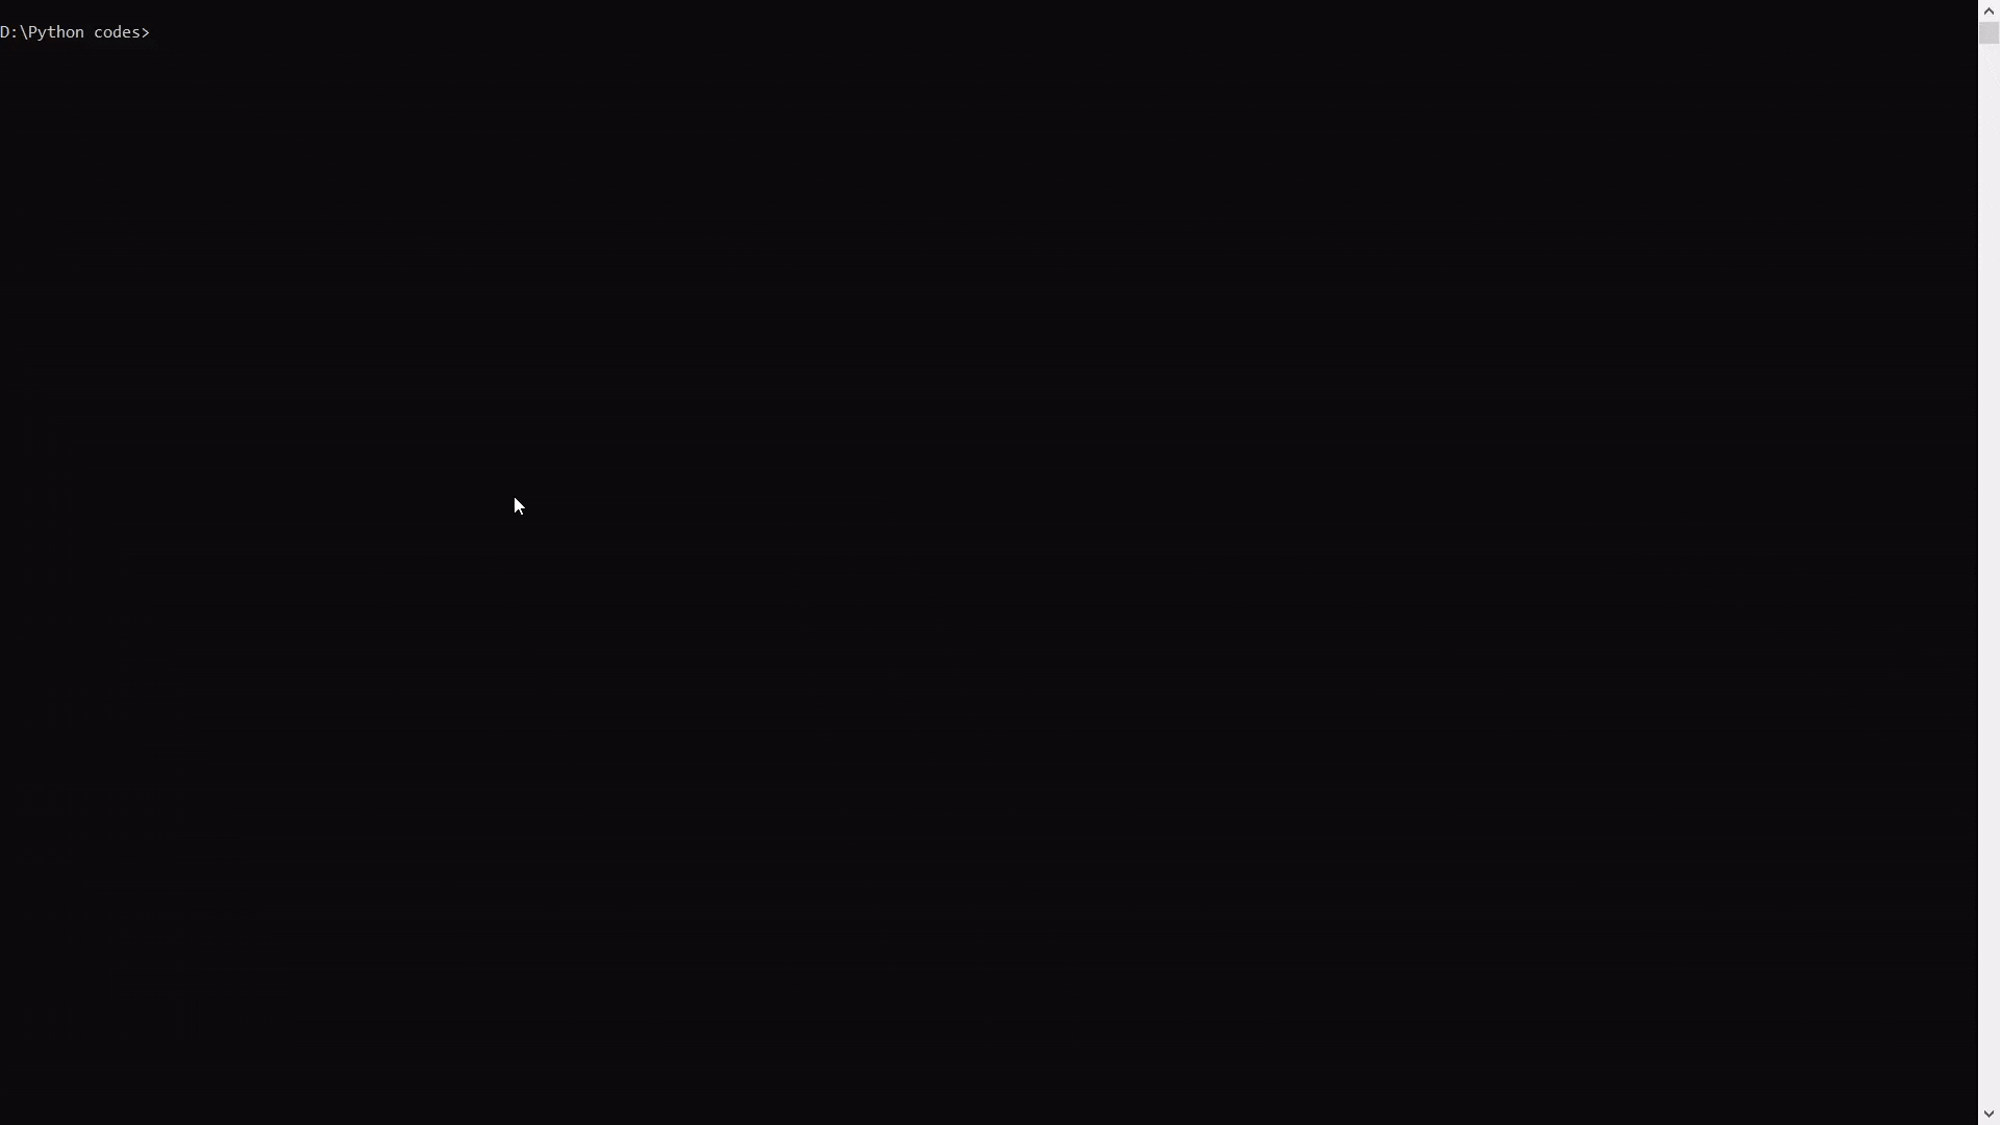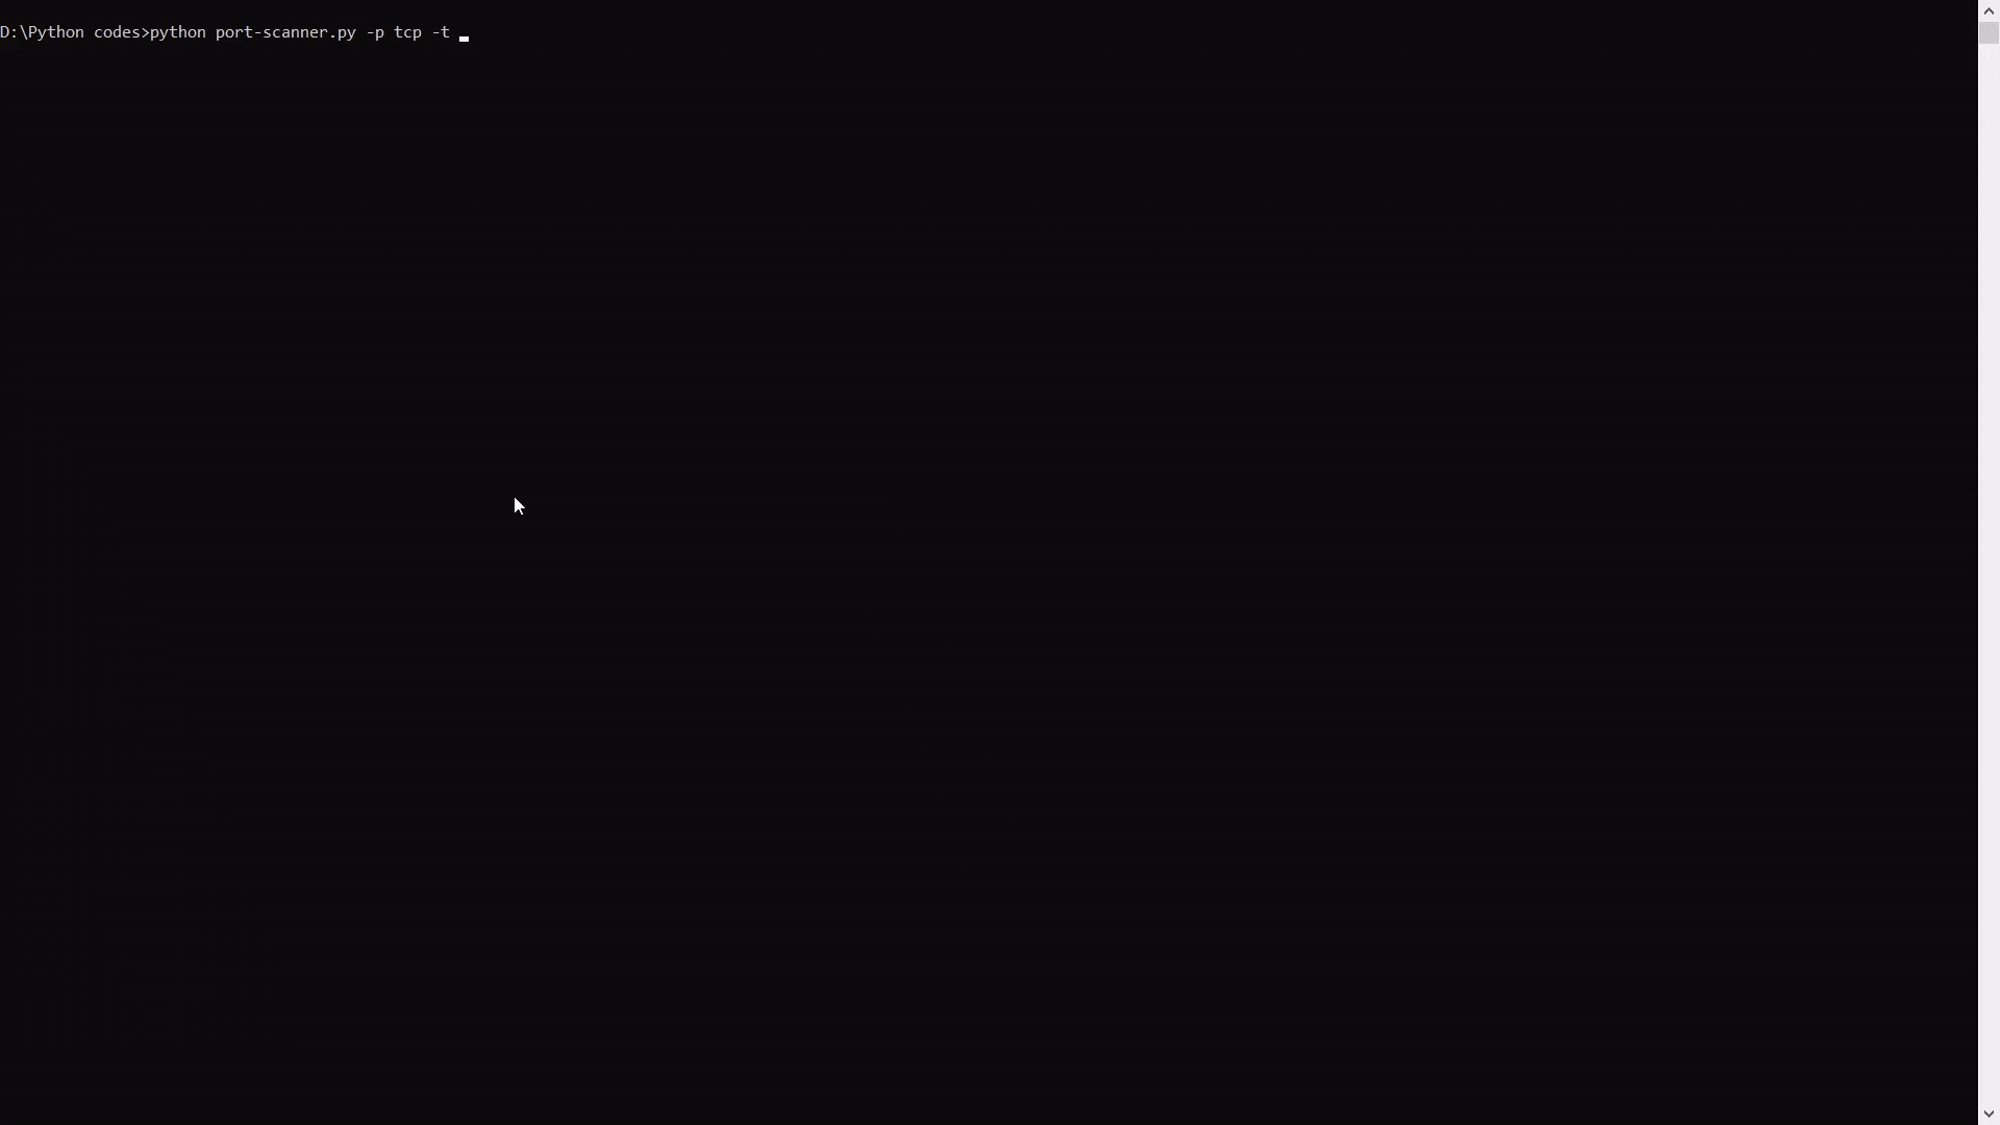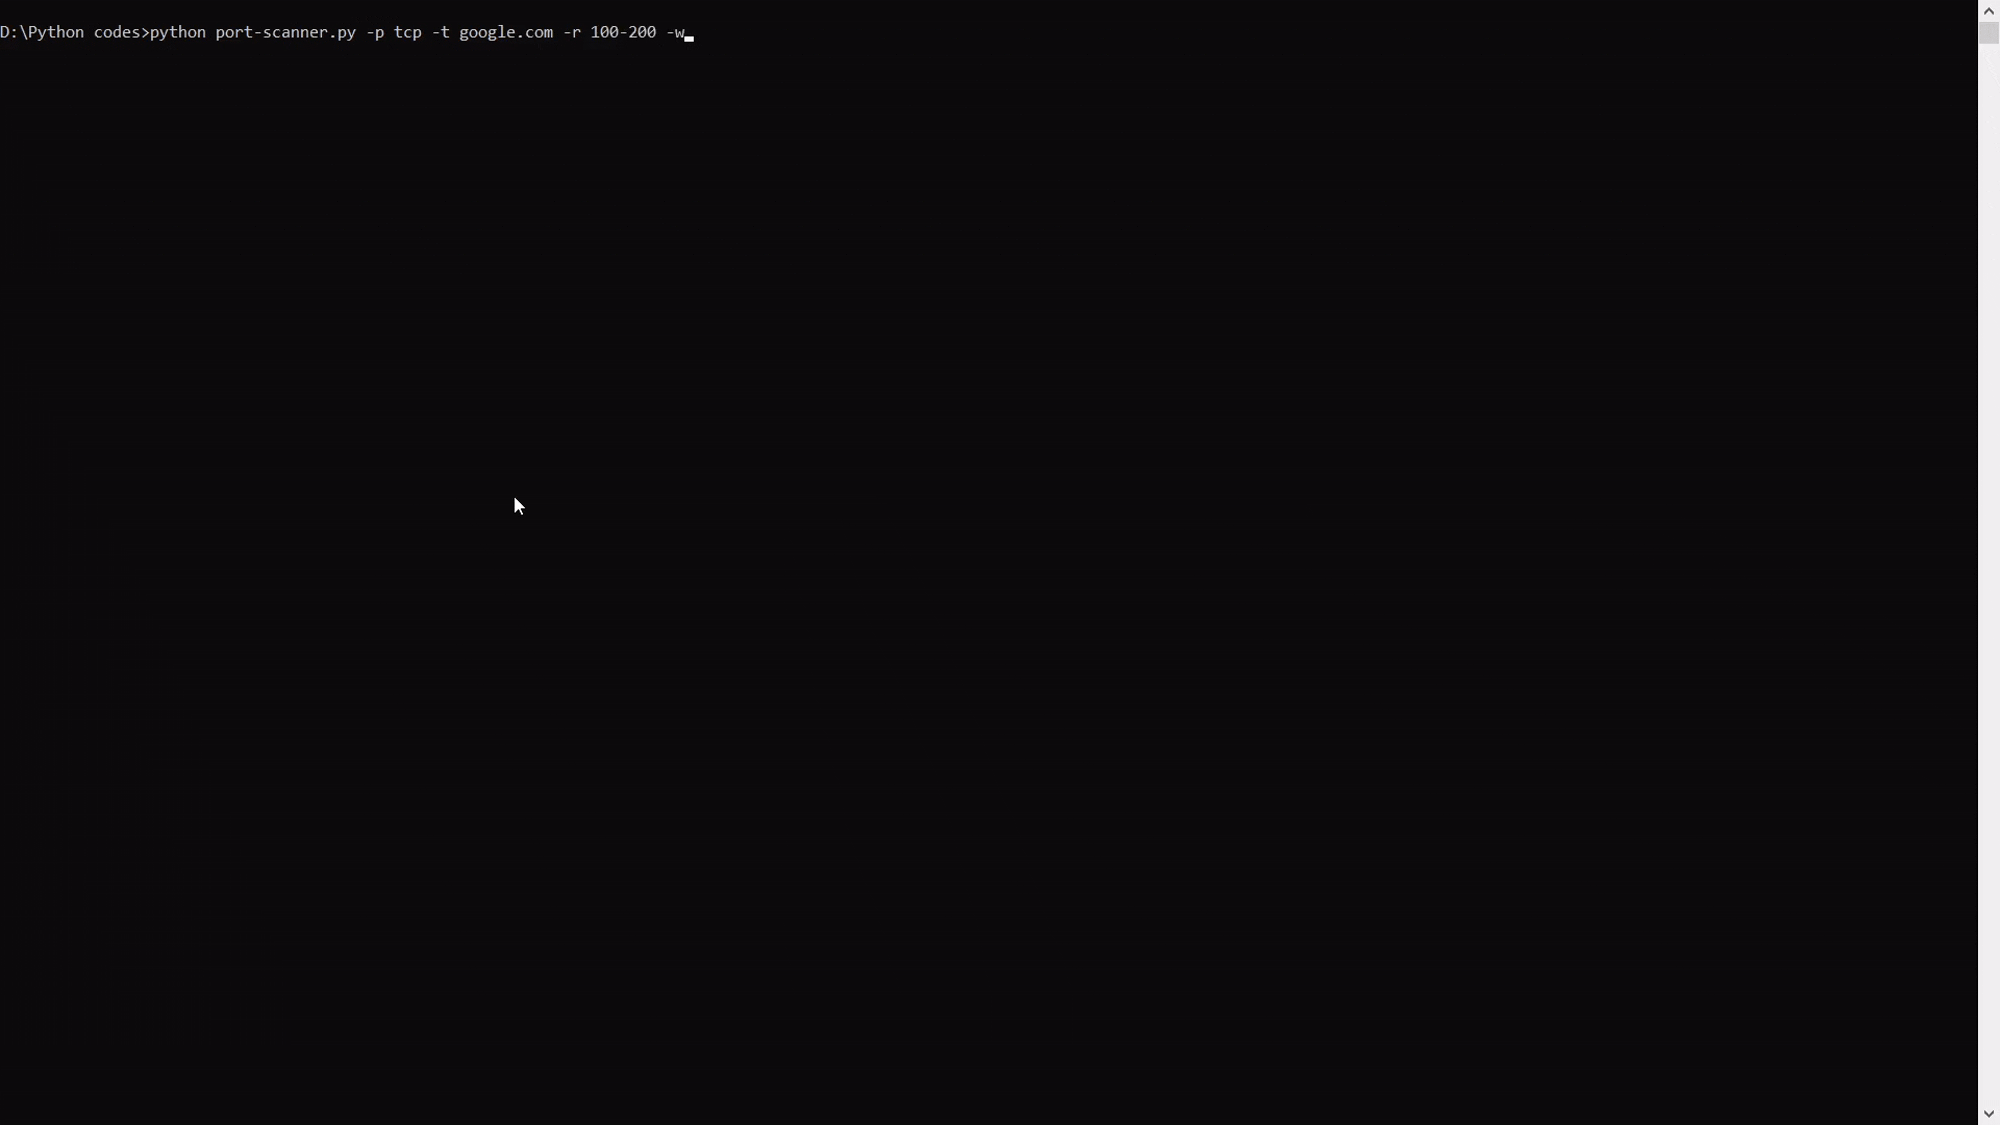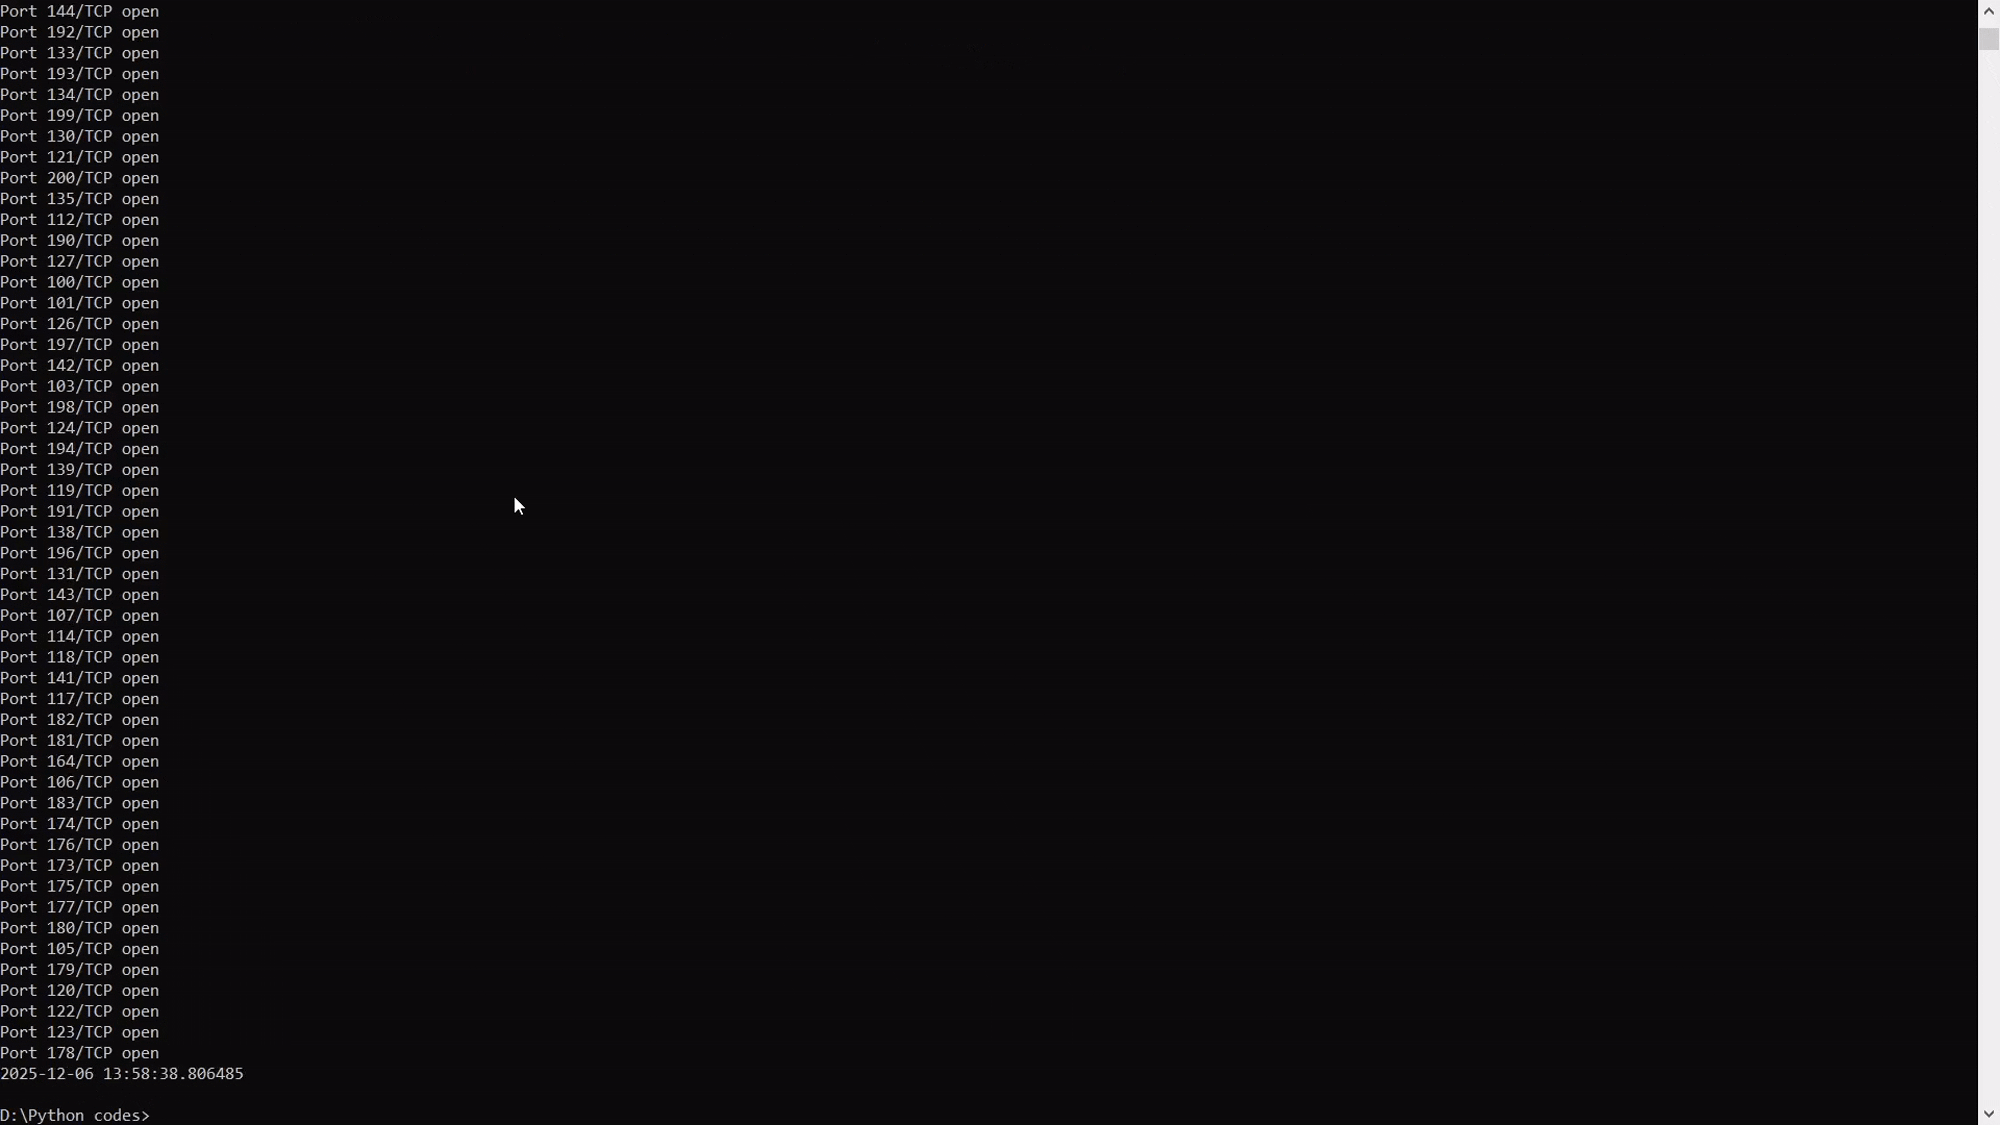
कार्य का प्रदर्शन

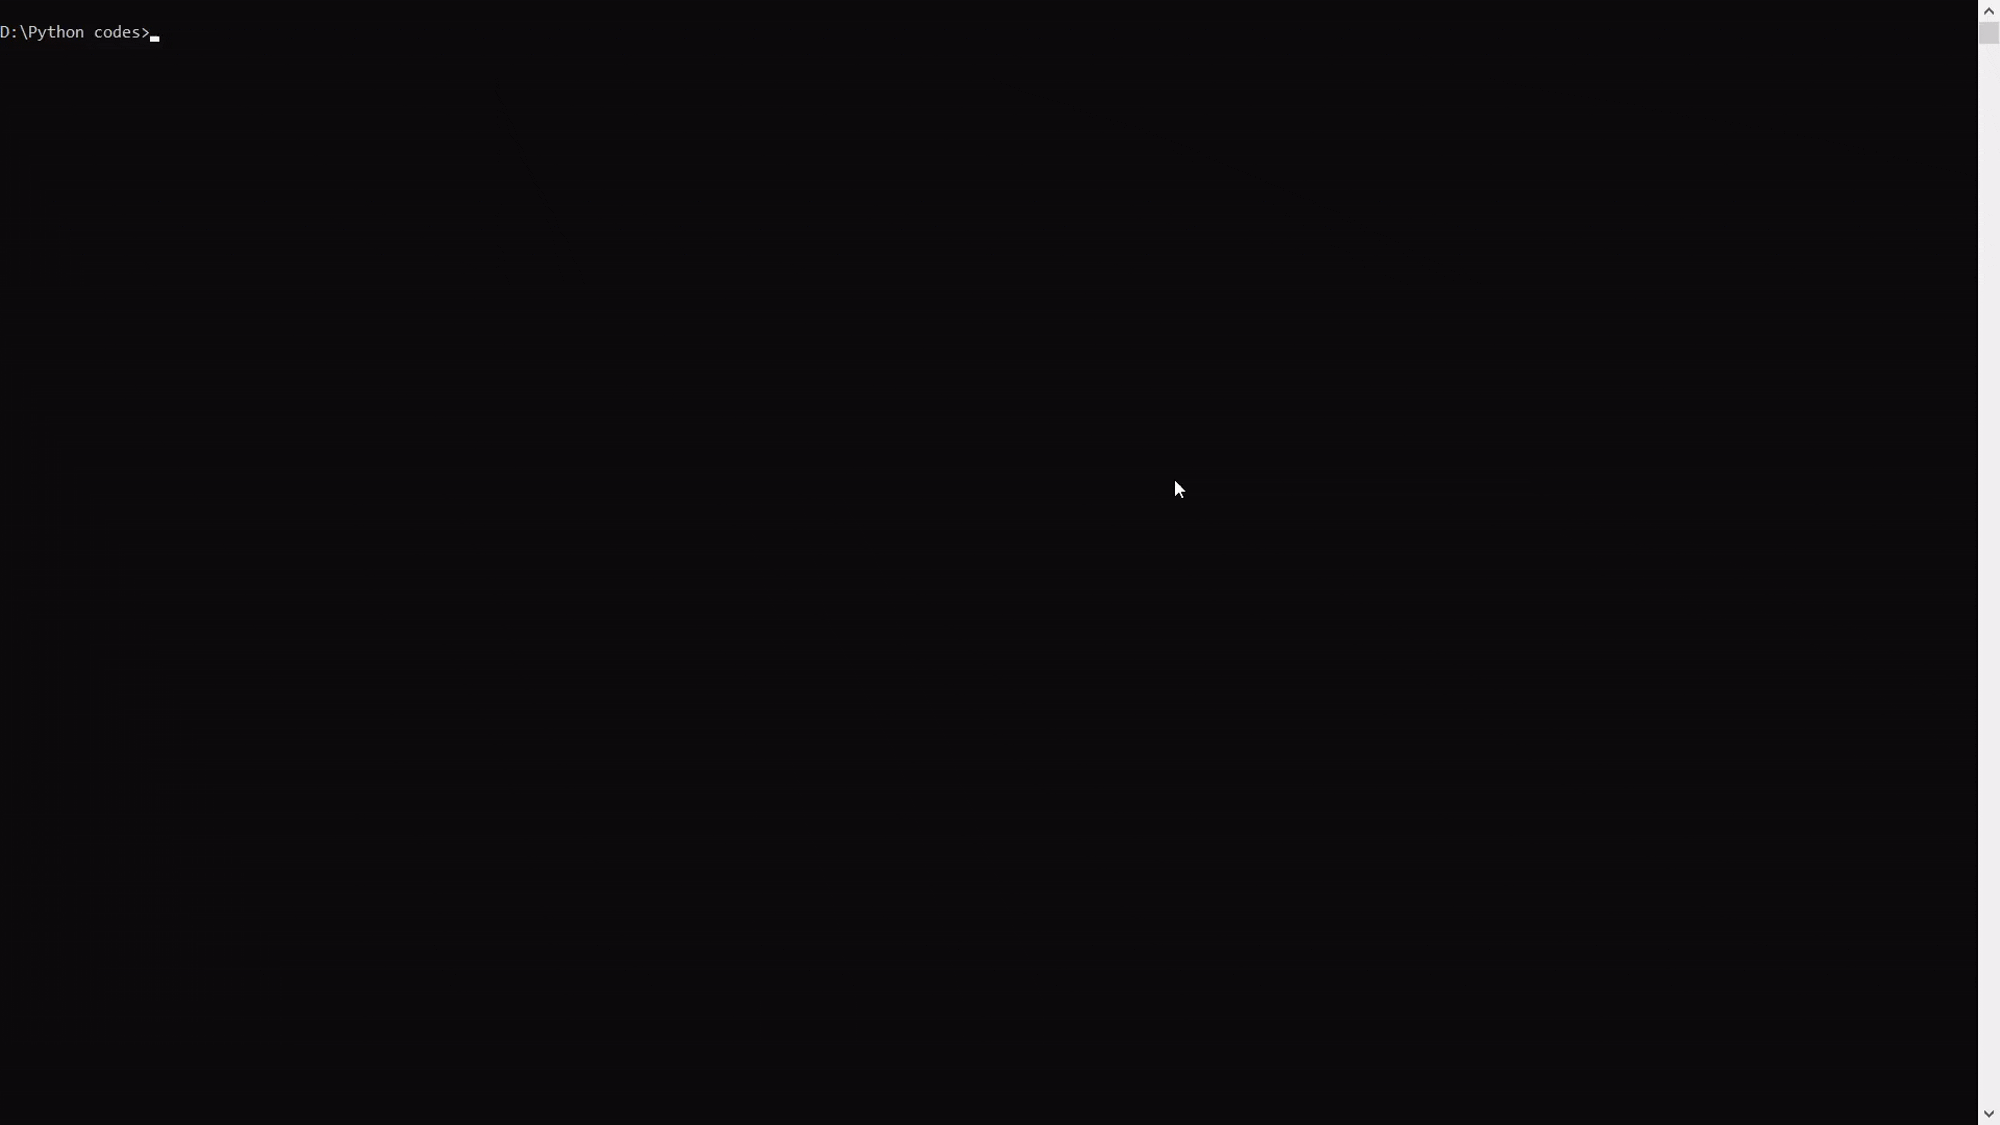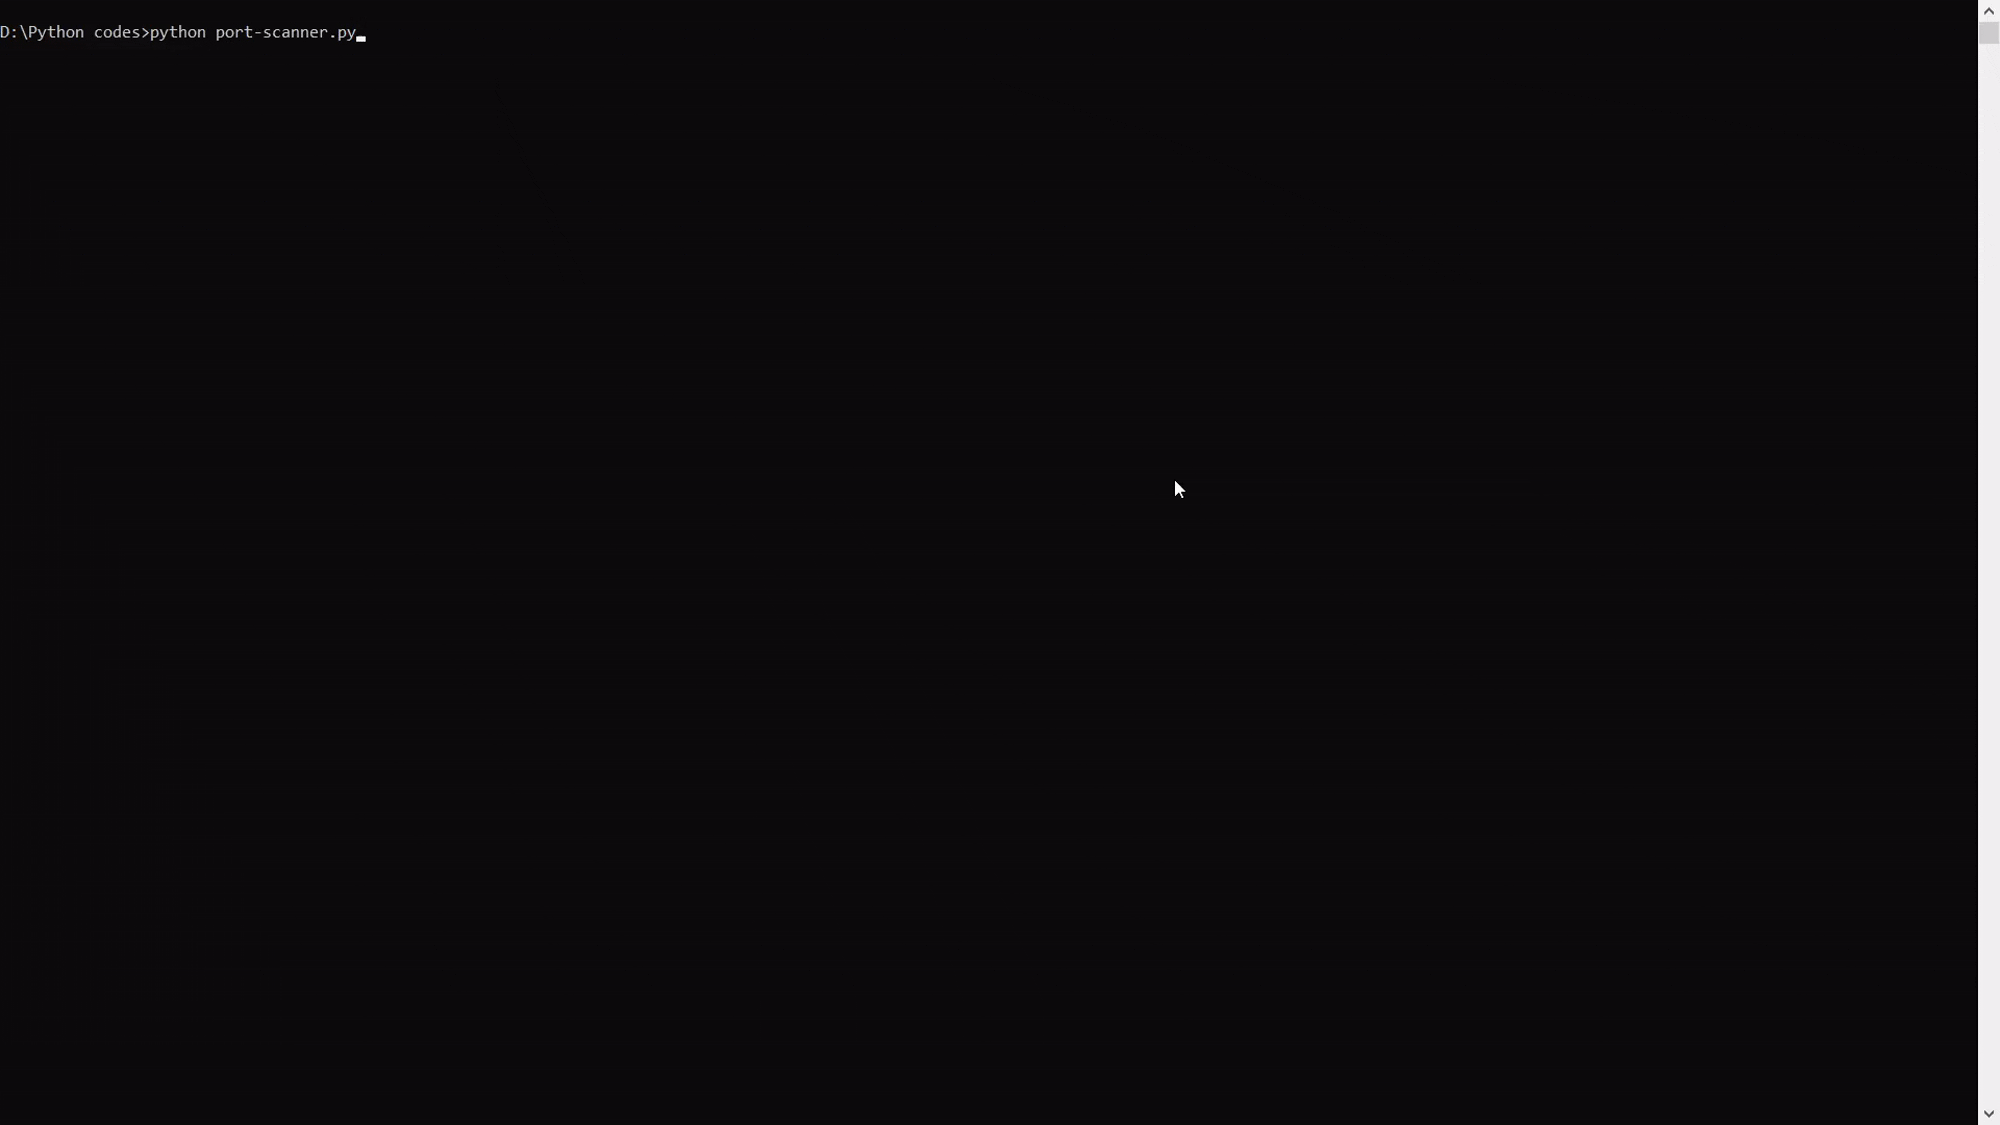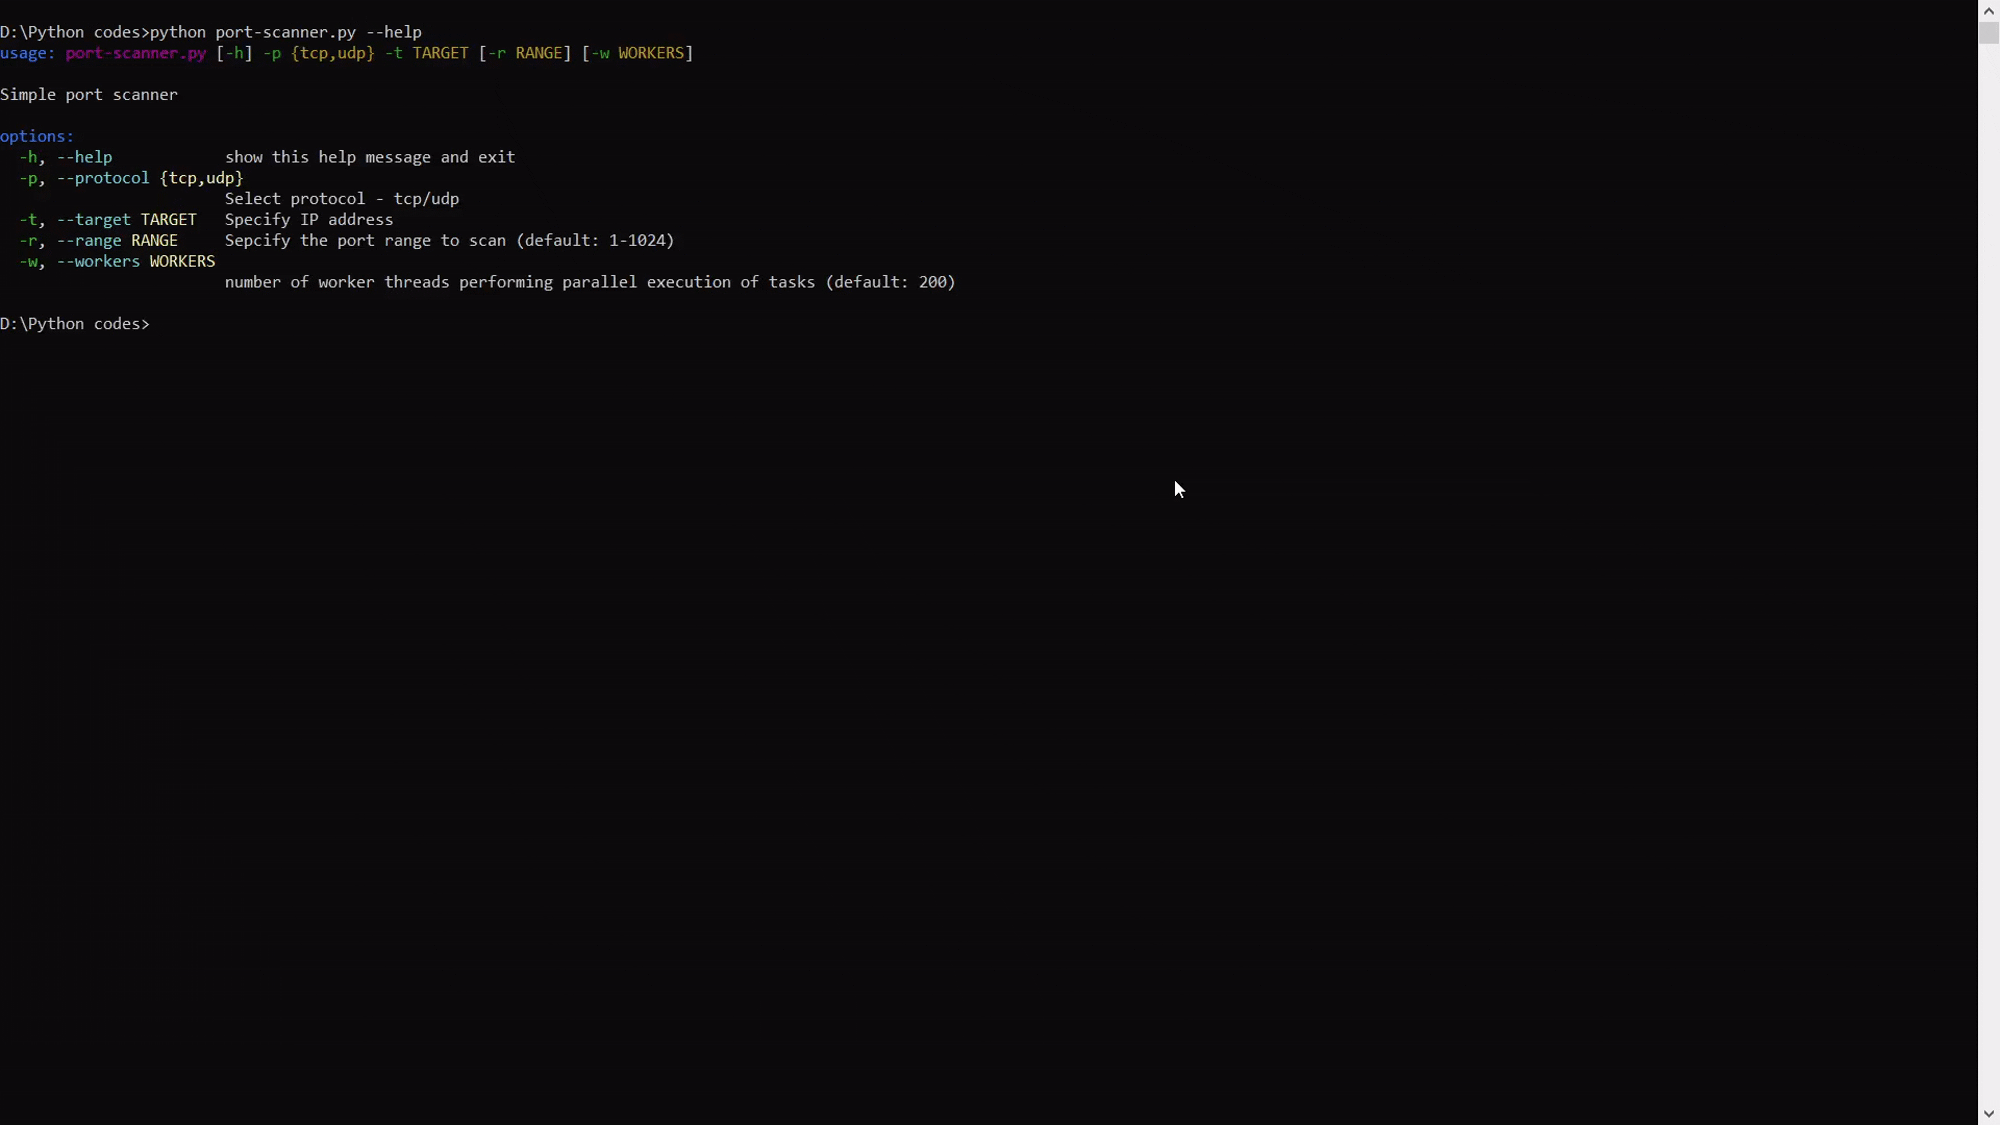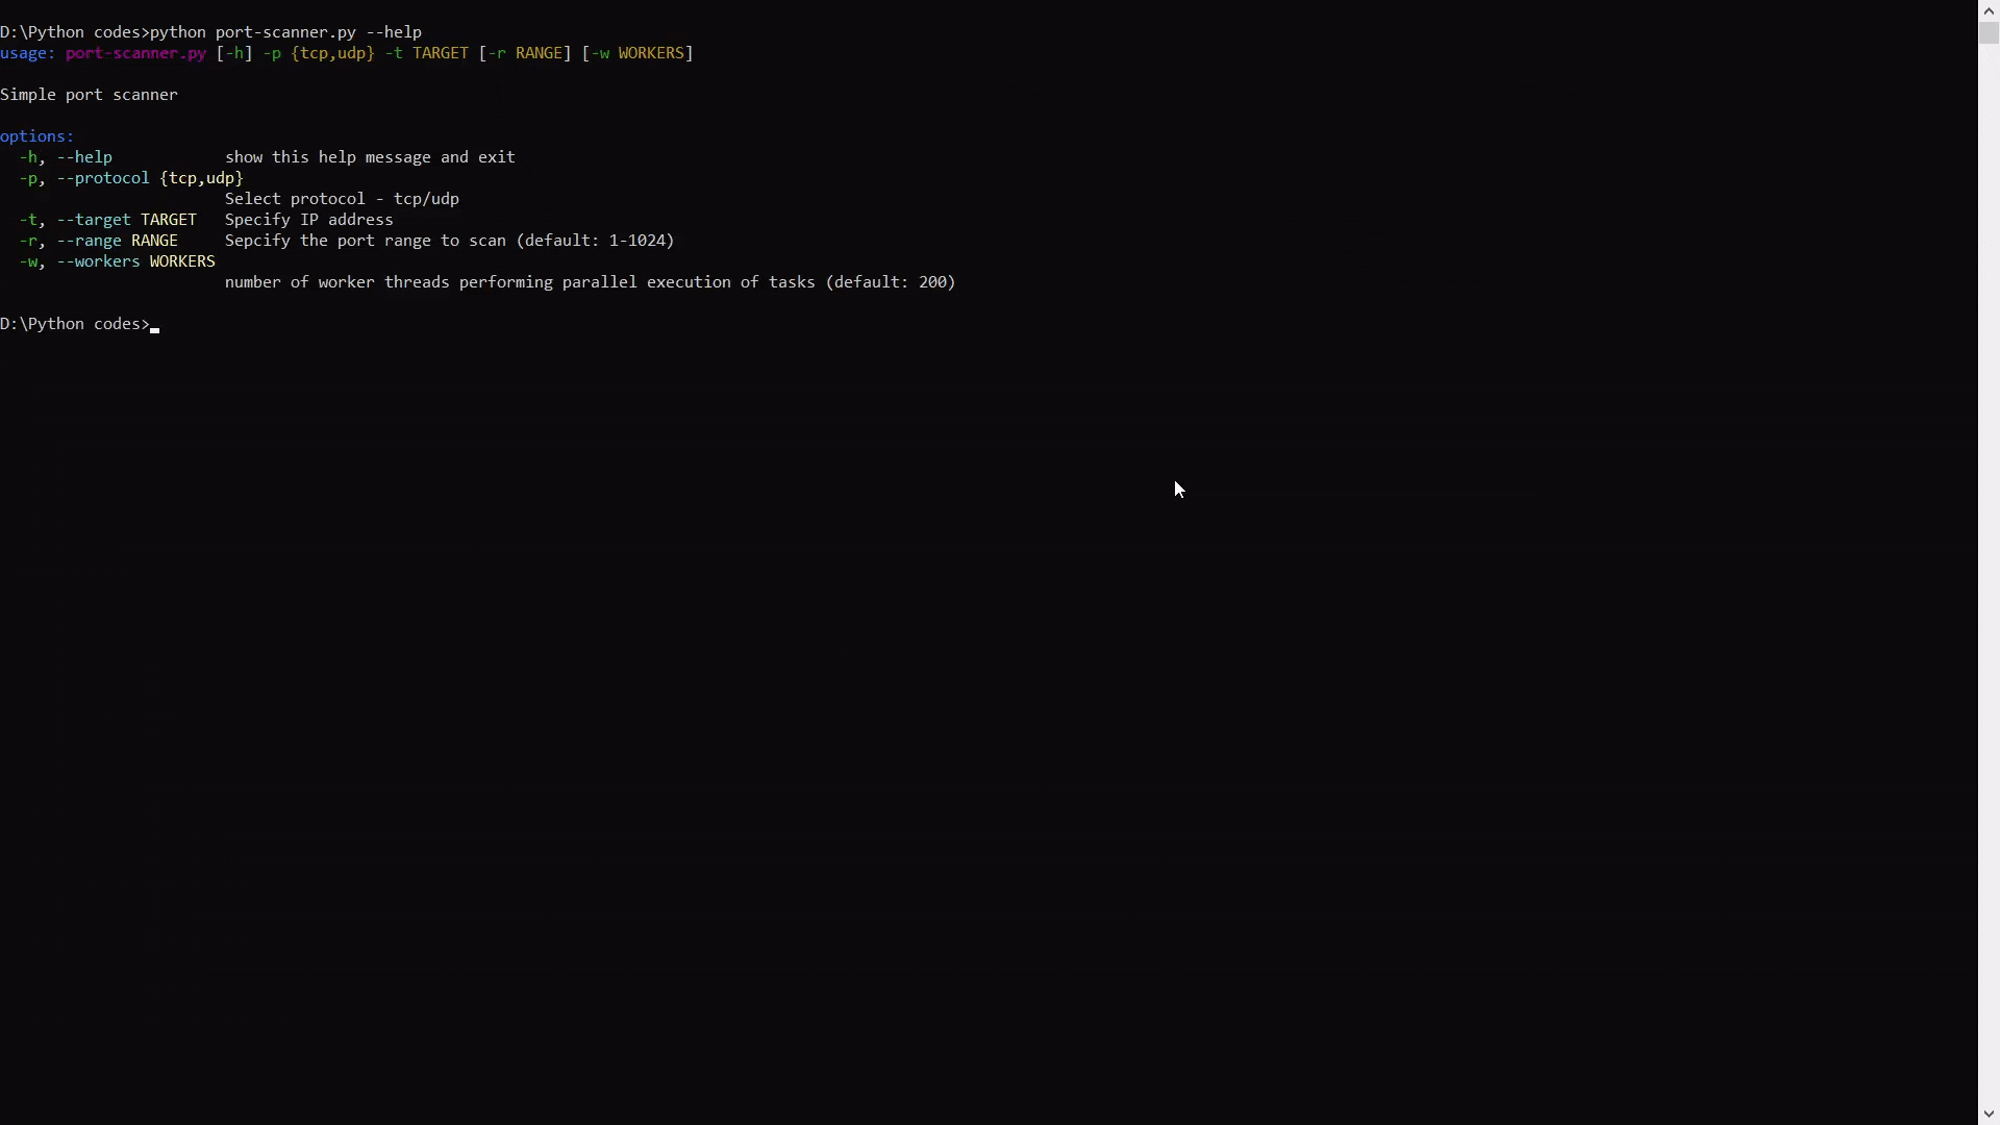
बुनियादी सहायता आउटपुट Basic help output

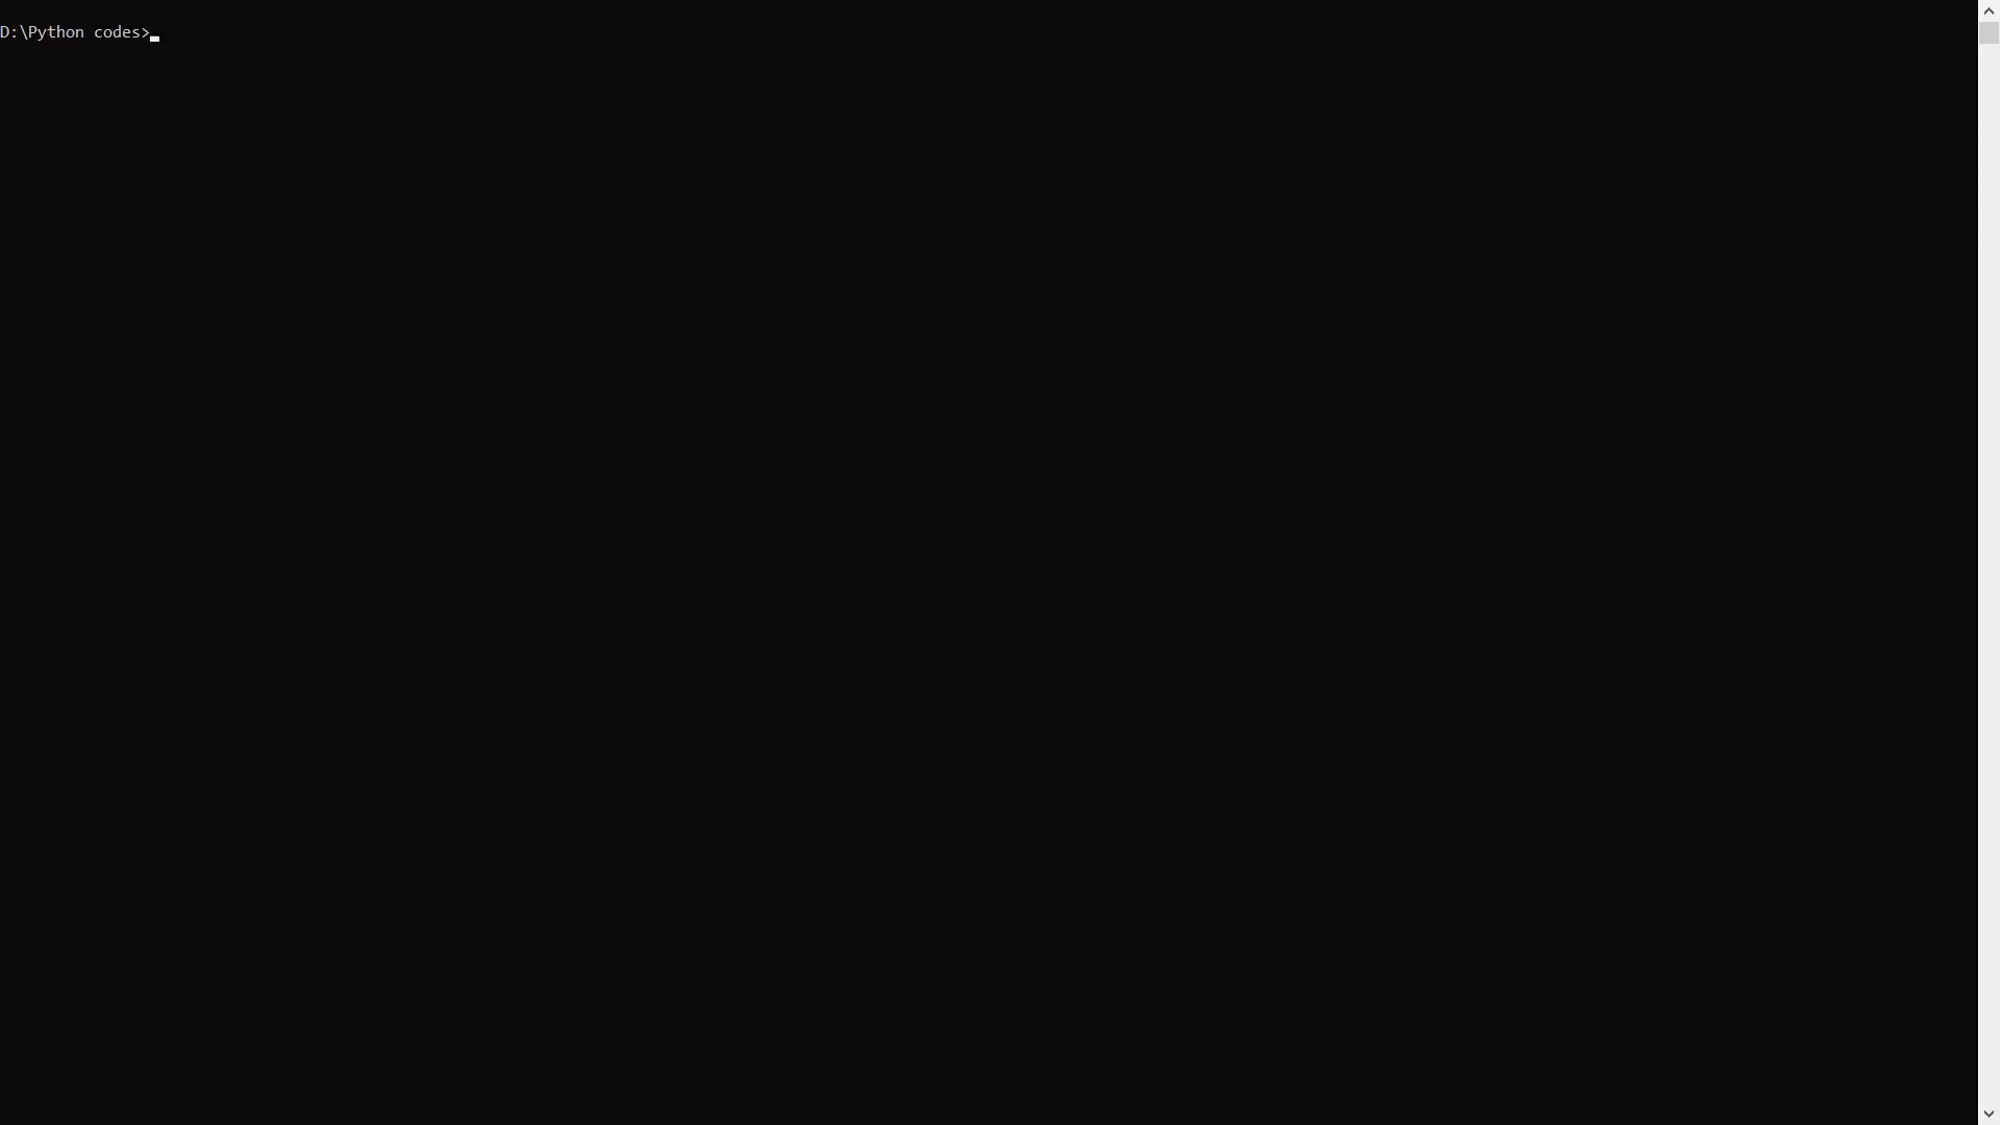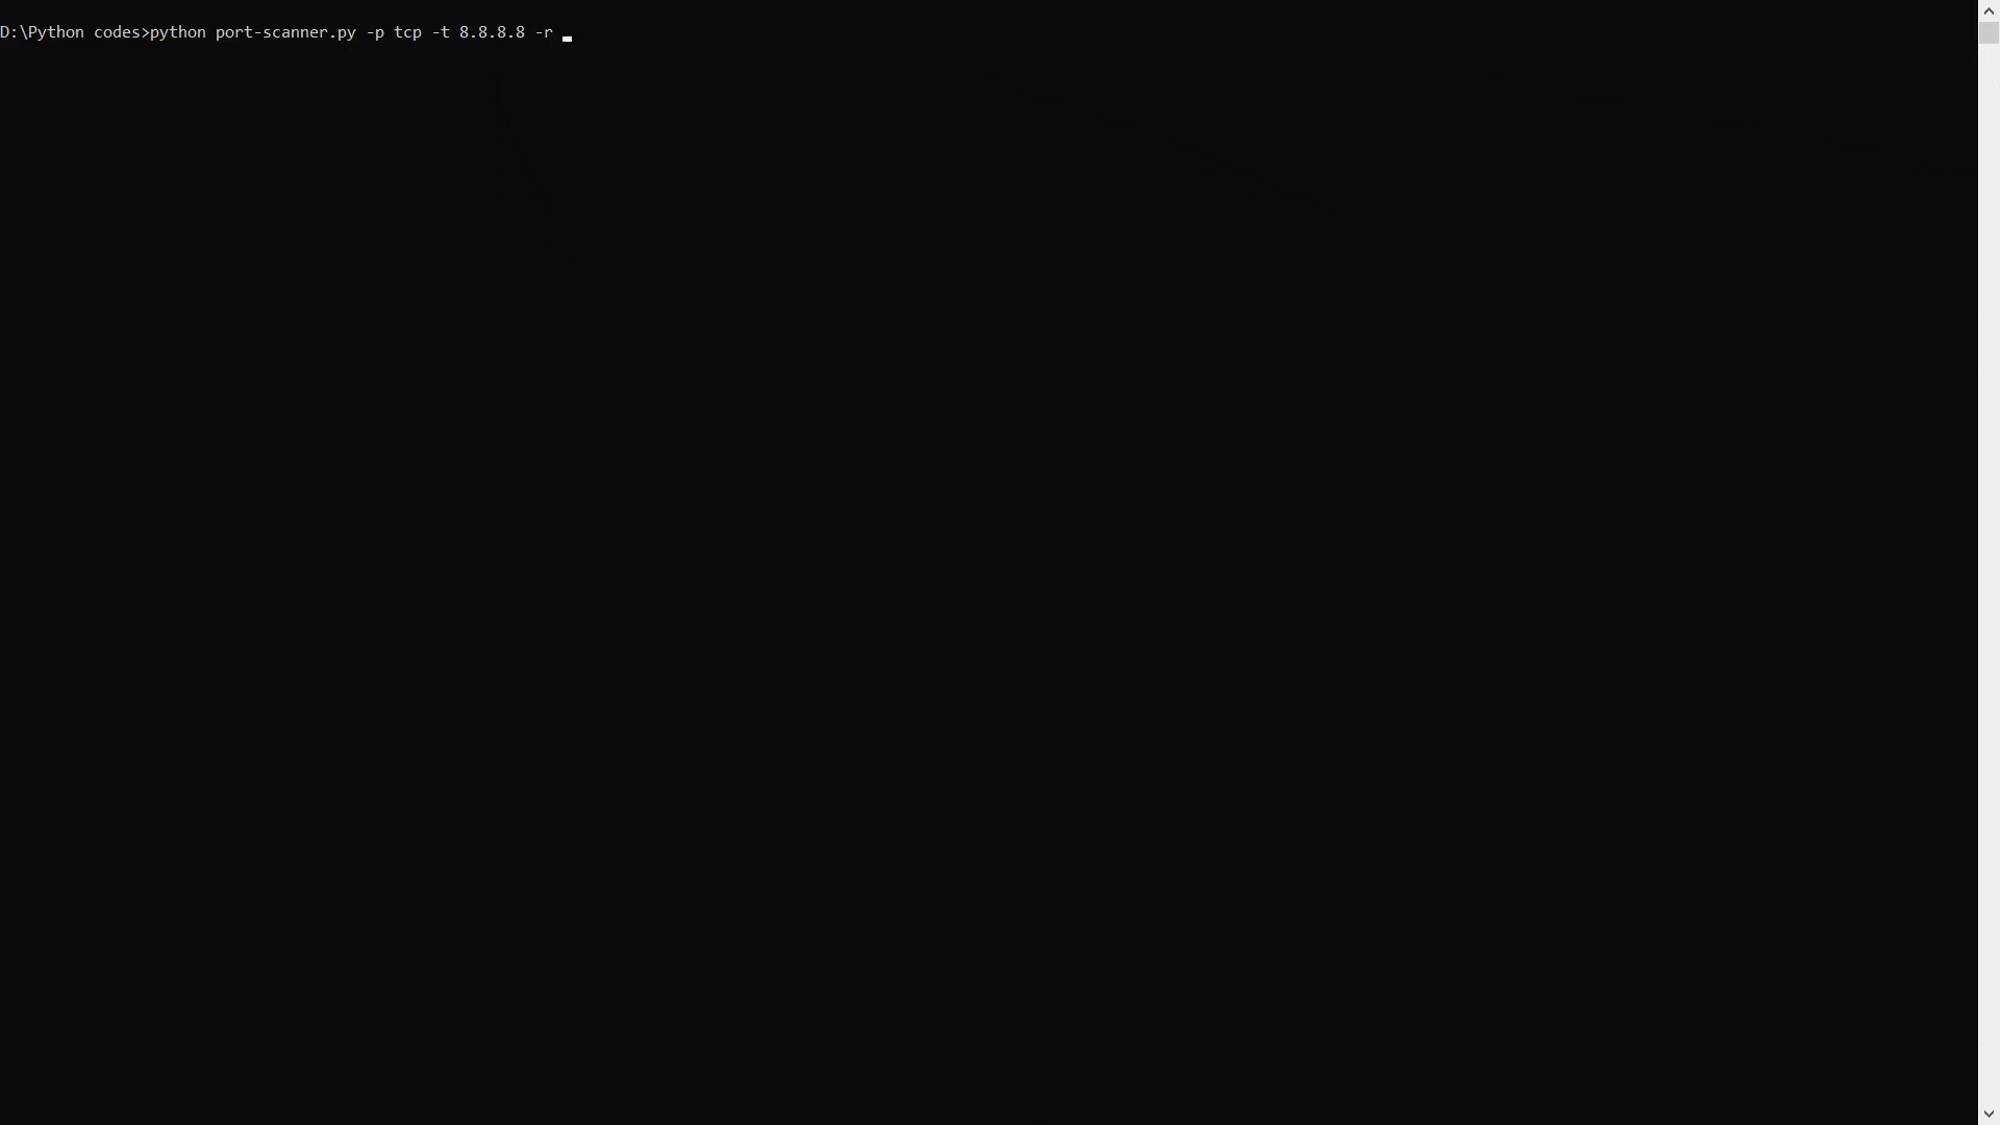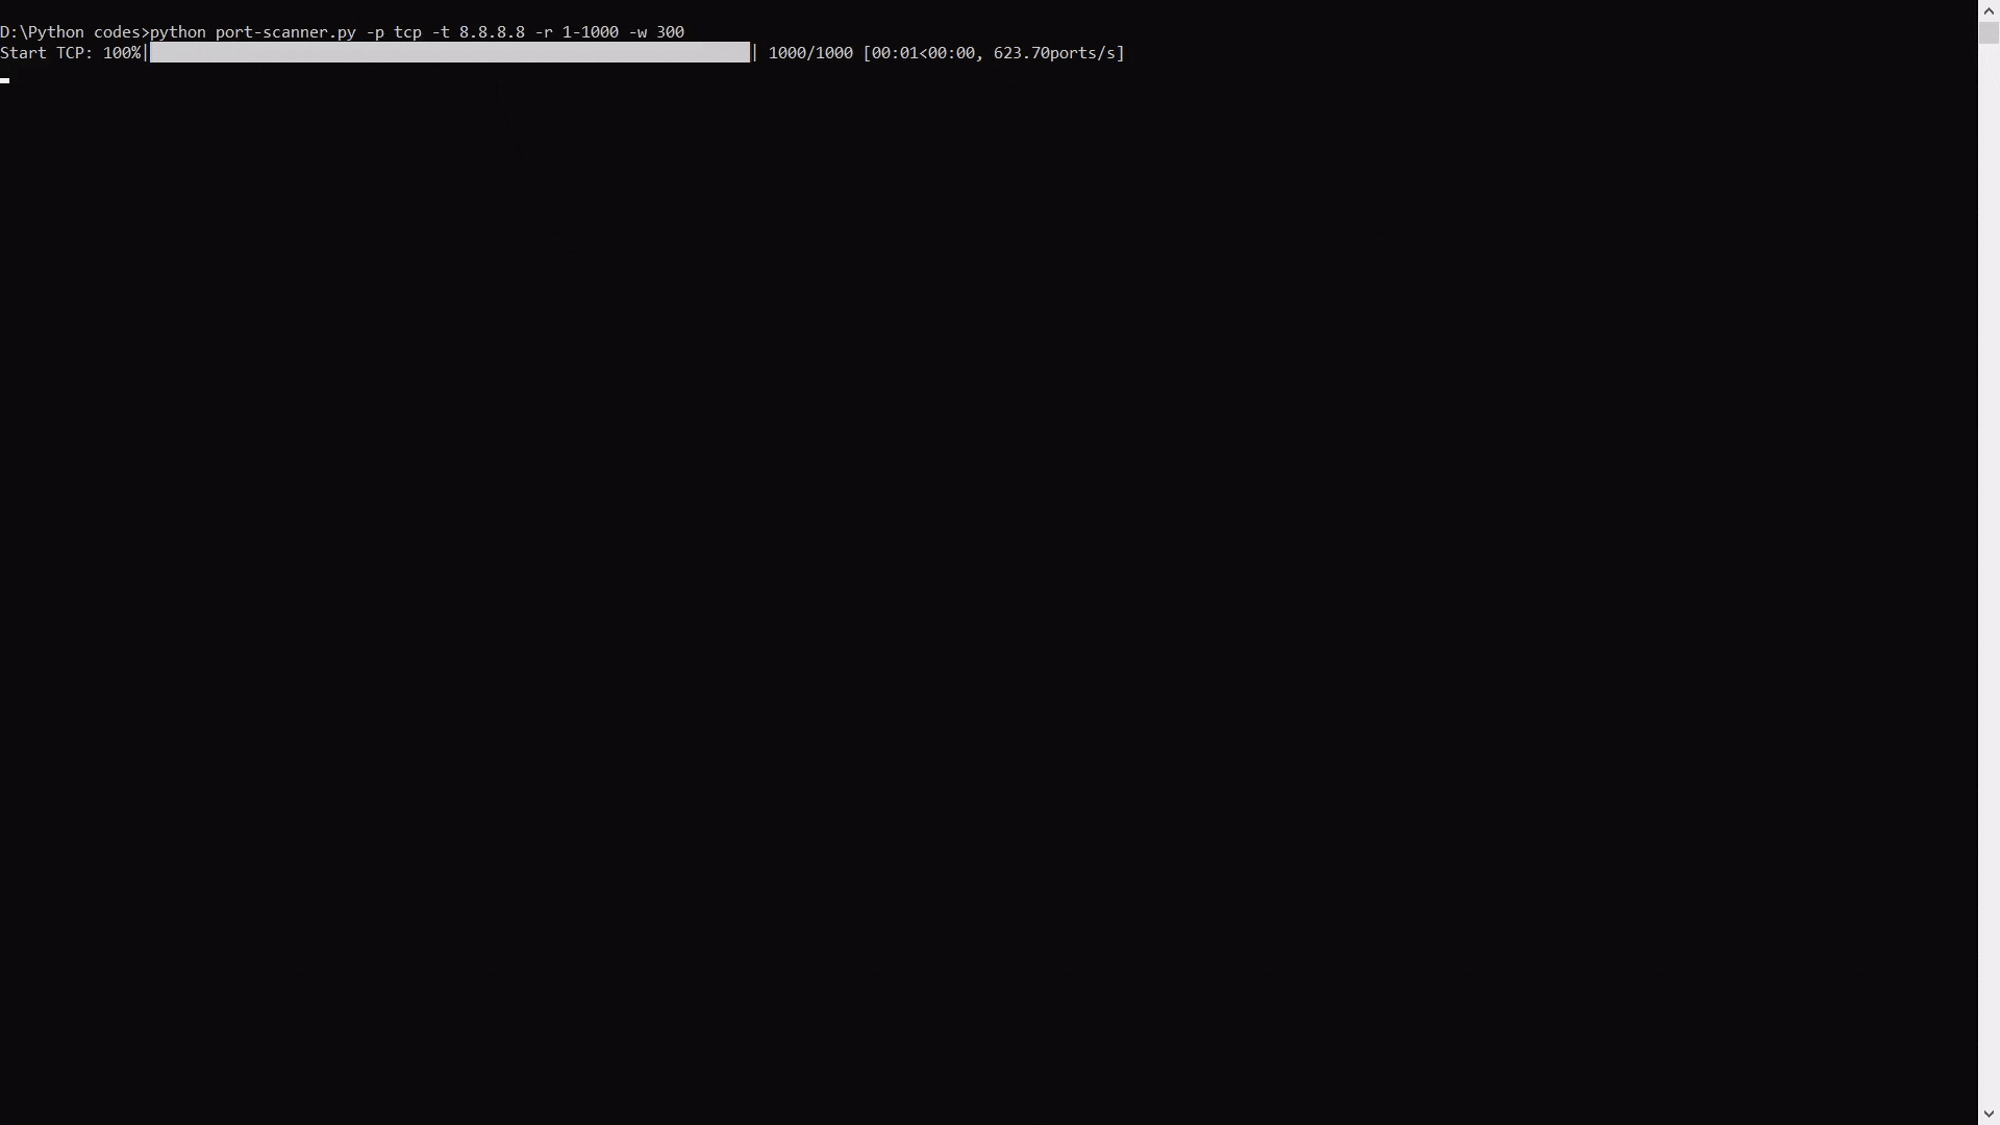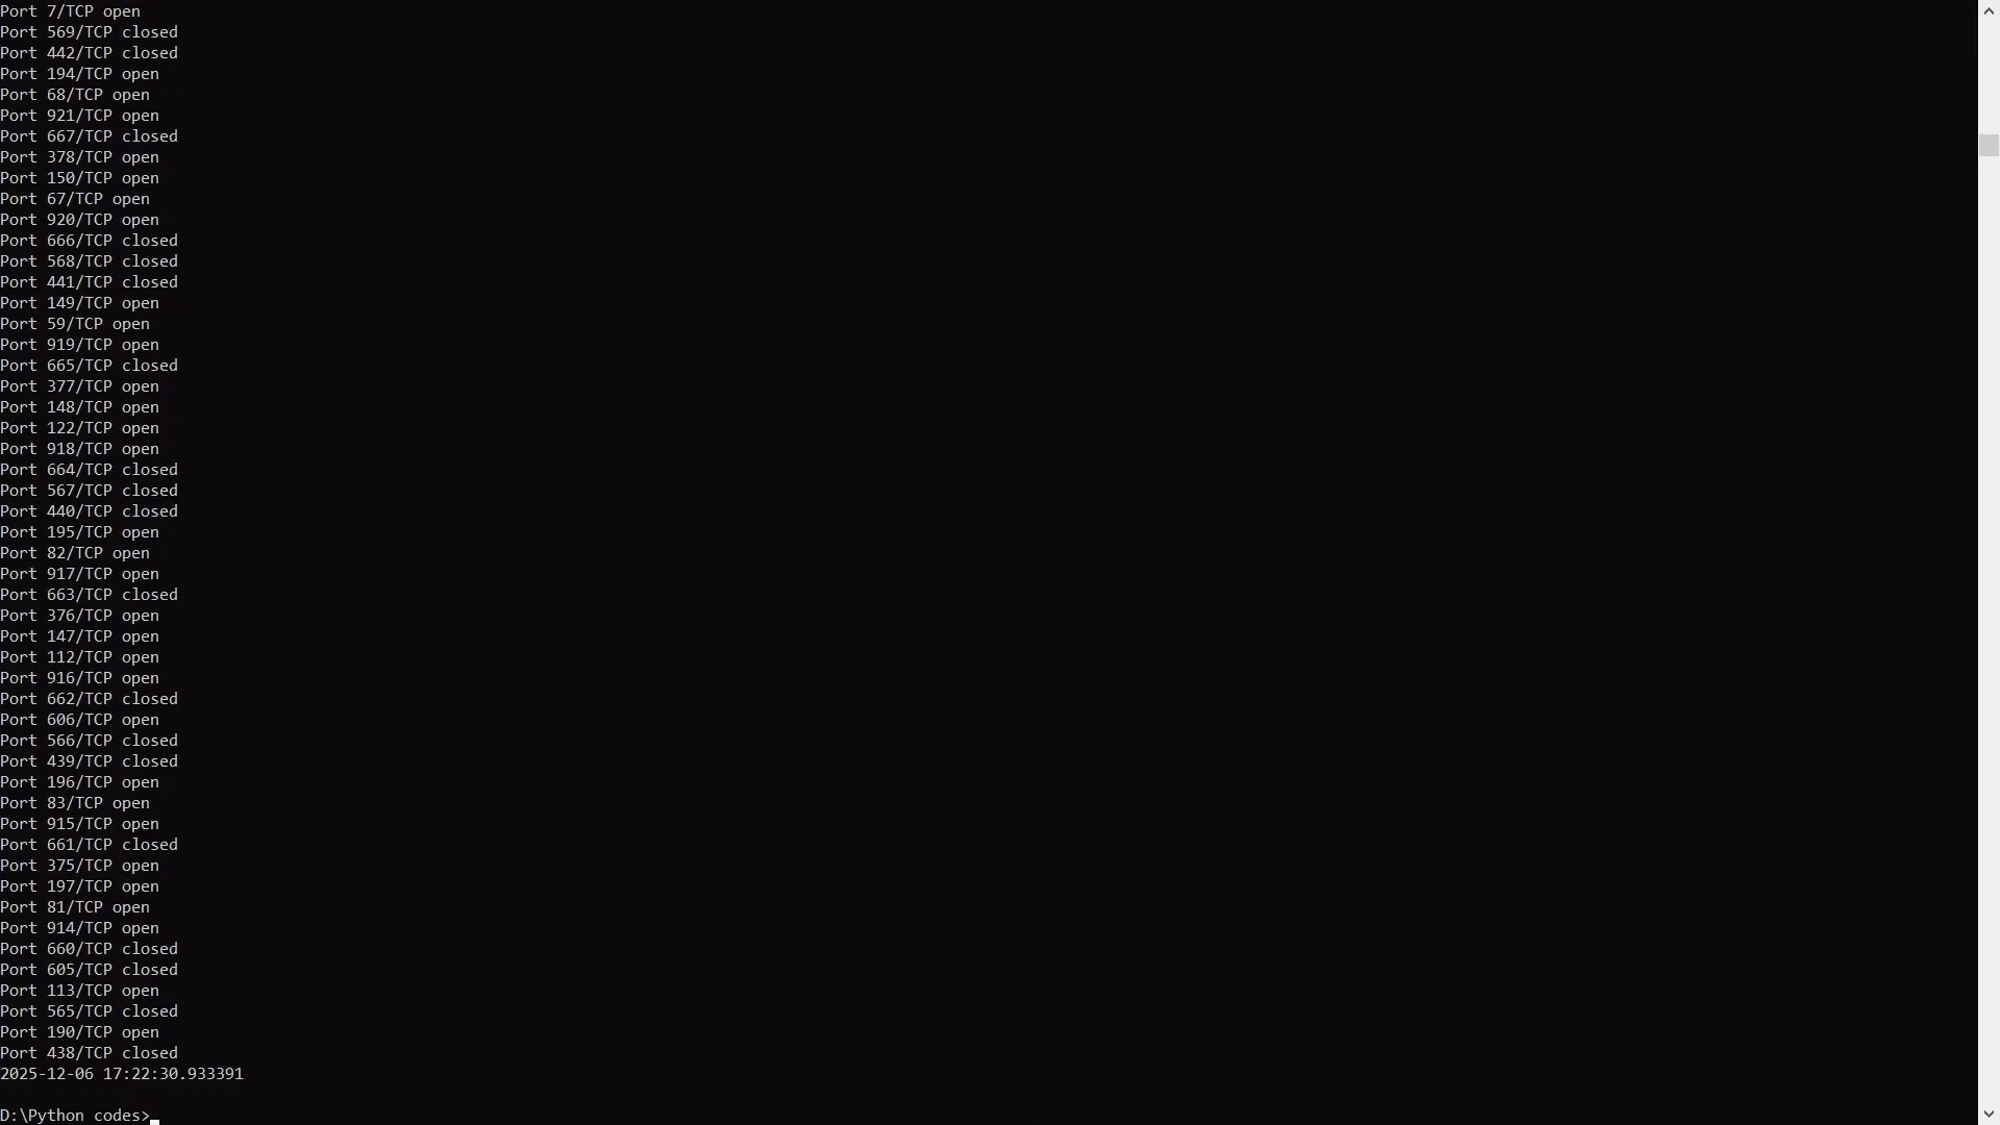
IP पते द्वारा स्कैन Scan by ip address*

डोमेन नाम द्वारा स्कैन Demonstration of scanning by domain name

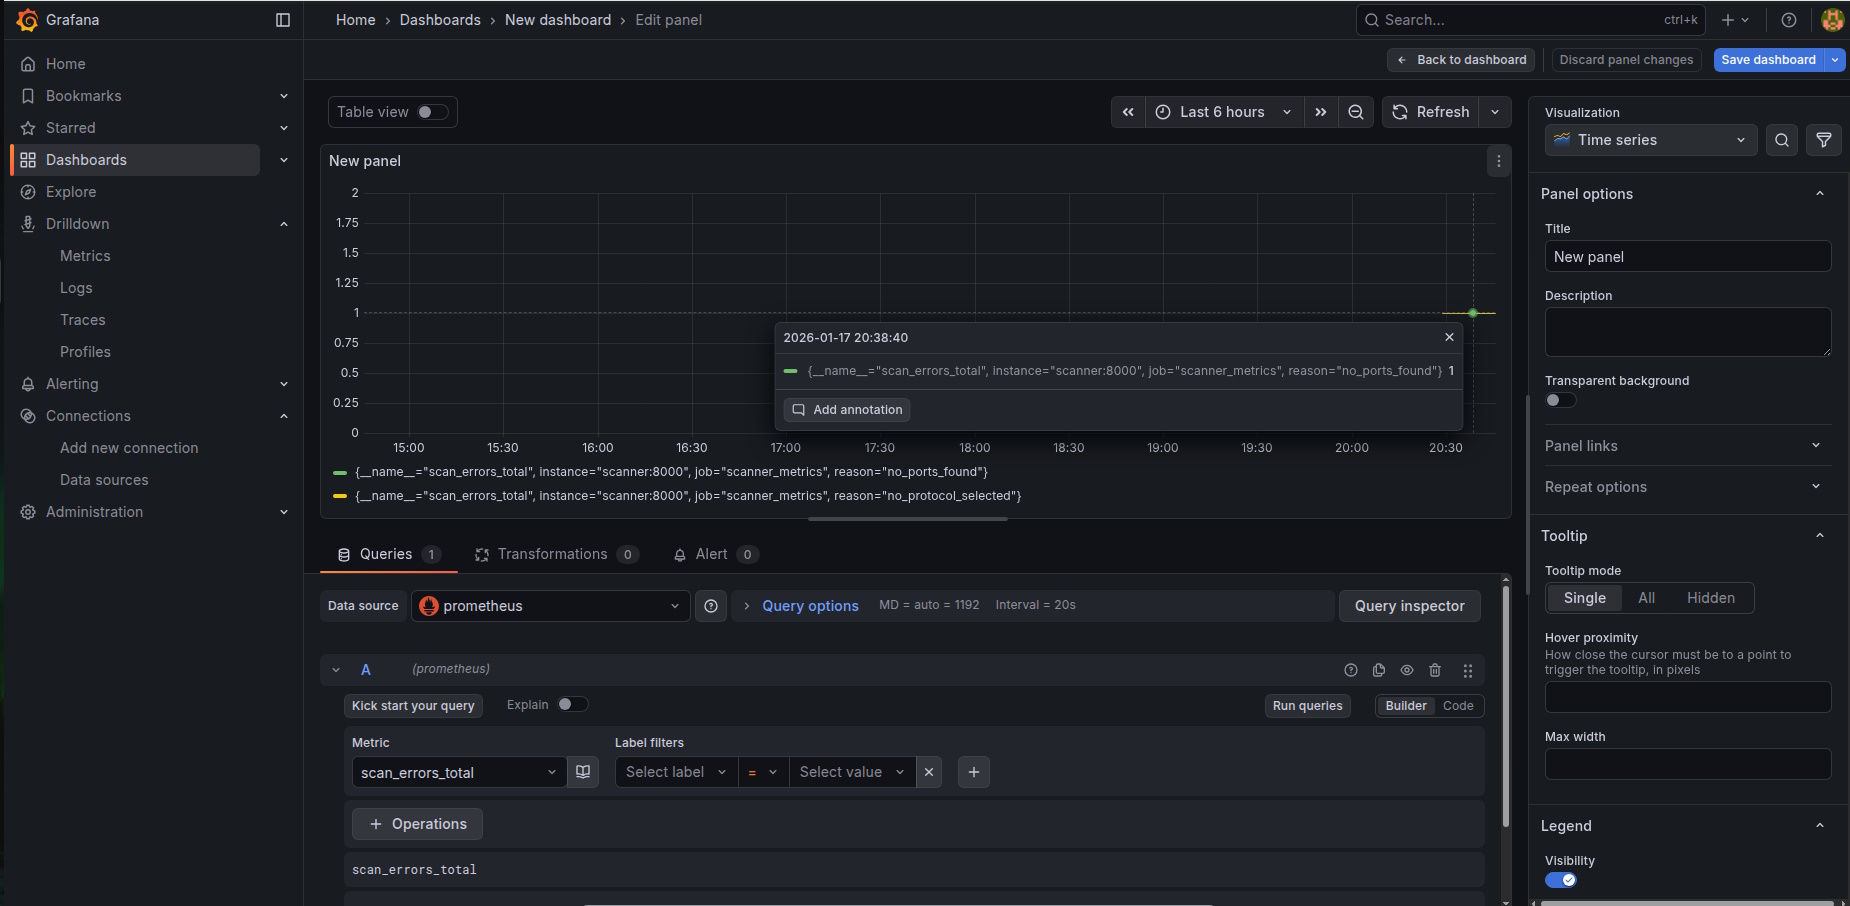
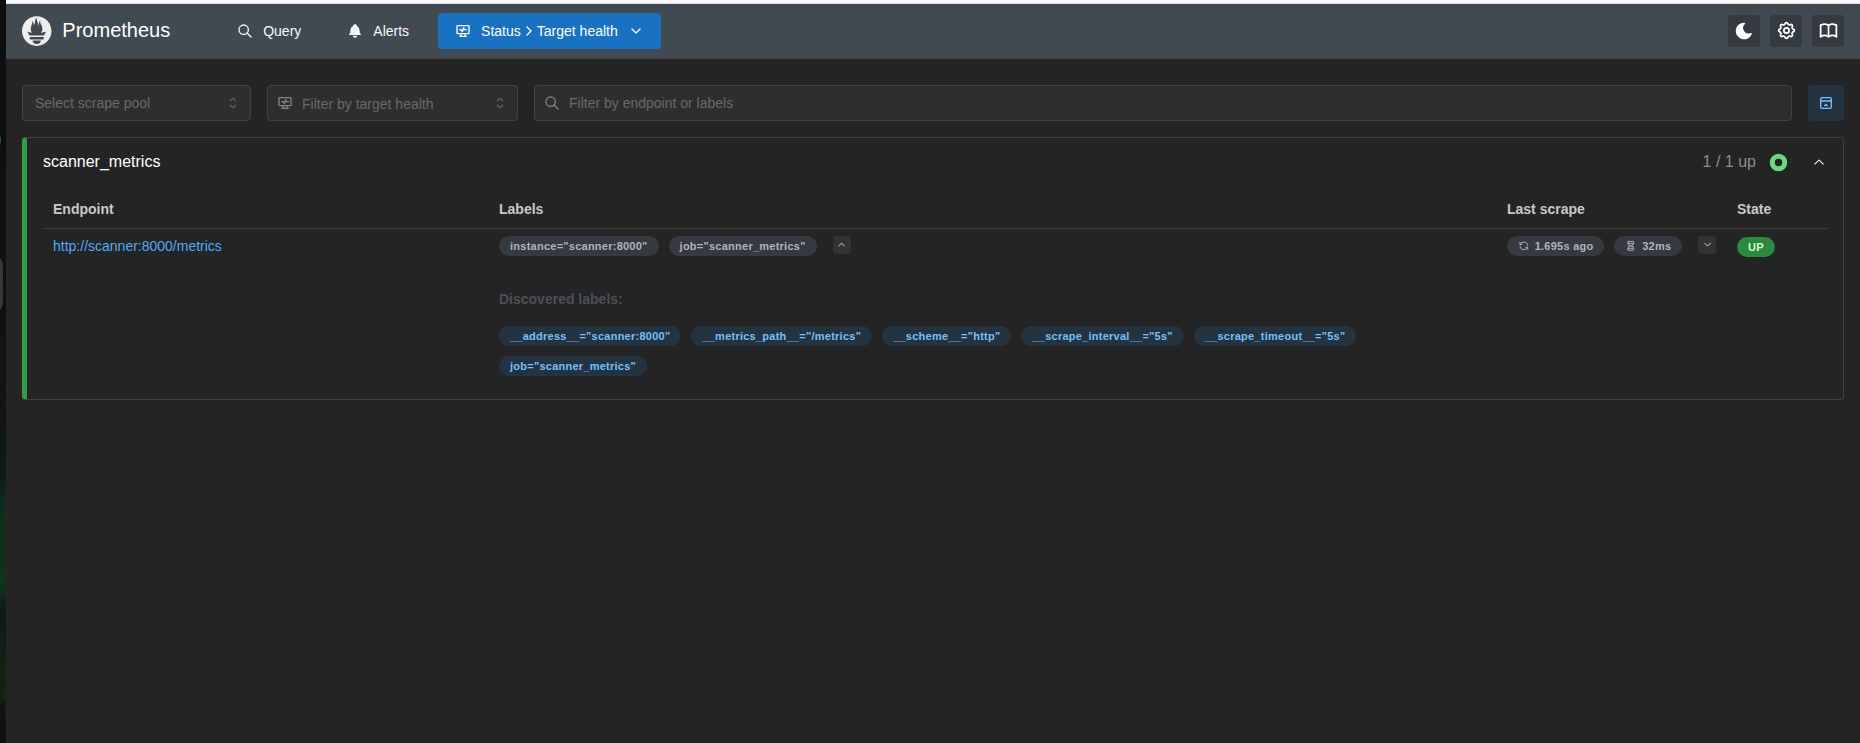
📈 मॉनिटरिंग

✨ Grafana

Grafana

⚙️ Prometheus

Prometheus

🚀 इंस्टॉलेशन और लॉन्च

आवश्यकताएँ

  • Python 3.13.1
  • tqdm
  • prometheus_client

icons8-windows-10-48 (1) Windows 10/11

  1. ZIP डाउनलोड करें, Code → Download Zip
  2. आर्काइव को सुविधाजनक स्थान पर अनज़िप करें
  3. कमांड प्रॉम्प्ट खोलें (Win + r → cmd)
  4. प्रोजेक्ट फ़ोल्डर पर जाएँ (cd "path\to\project")
  5. python port-scanner.py --help चलाएँ

icons8-linux-24 Ubuntu: नवीनतम संस्करण

  1. apt update
  2. apt install python3 python3-pip git
  3. git clone https://github.com/znakar/Python-Port-Scanner
  4. apt install python3-tqdm
  5. cd Python-Port-Scanner/
  6. python3 port-scanner.py --help

icons8-bug-24 (1) कोई बग मिला?

अगर आपको कोई समस्या मिली है या इस प्रोजेक्ट में सुधार सबमिट करना चाहते हैं, तो कृपया ऊपर दिए गए issues टैब का उपयोग करके एक issue सबमिट करें। अगर आप फिक्स के साथ PR सबमिट करना चाहते हैं, तो आपके द्वारा बनाए गए issue का संदर्भ दें।

अंतिम कोड अपडेट: Jan 23, 2026

README अंतिम अपडेट: July 28, 2026

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    402
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →