 zigrin-security/cakefuzzer
केक फ़ज़र एक परियोजना है जो विशिष्ट फ्रेमवर्क पर आधारित वेब अनुप्रयोगों में बहुत सीमित झूठी सकारात्मकताओं के साथ स्वचालित रूप से और लगातार कमजोरियों की खोज करने में मदद करने के लिए है।

नवीनतम रिलीज़: 1.0
लाइसेंस: GNU GPL v3.0
Cake Fuzzer एक परियोजना है जिसका उद्देश्य विशिष्ट फ्रेमवर्क पर आधारित वेब एप्लिकेशन में कम झूठी सकारात्मकता के साथ स्वचालित और निरंतर रूप से कमजोरियों की खोज करने में मदद करना है। वर्तमान में इसे Cake PHP फ्रेमवर्क को सपोर्ट करने के लिए लागू किया गया है।
यदि आप शोध प्रक्रिया के बारे में अधिक जानना चाहते हैं, तो इस लेख श्रृंखला को देखें: CakePHP एप्लिकेशन साइबर सुरक्षा अनुसंधान
नीचे Cake Fuzzer द्वारा खोजी गई कुछ बग्स की सूची दी गई है:
| शीर्षक | गंभीरता | लिंक |
|---|---|---|
| Cerebrate में ब्लाइंड SQL इंजेक्शन | 9.8 गंभीर | https://zigrin.com/advisories/cerebrate-blind-sql-injection/ |
| CRUD घटक में SQL इंजेक्शन | 8.8 उच्च | https://zigrin.com/advisories/misp-sql-injection-in-crud-component/ |
| DOM-आधारित XSS | 6.1 मध्यम | https://zigrin.com/advisories/misp-dom-based-xss/ |
| ऑर्डर पैरामीटर में ब्लाइंड SQL इंजेक्शन | 8.8 उच्च | https://zigrin.com/advisories/misp-blind-sql-injection-in-order-parameter/ |
| ऐरे इनपुट पैरामीटर में ब्लाइंड SQL इंजेक्शन | 8.8 उच्च | https://zigrin.com/advisories/misp-blind-sql-injection-in-array-input-parameters/ |
| /Logs/index में टाइम-आधारित SQL इंजेक्शन | 7.2 उच्च | https://zigrin.com/advisories/misp-time-based-sql-injection-in-logs-index/ |
वेब एप्लिकेशन में स्वचालित उपकरणों का उपयोग करके कमजोरियों की खोज के सामान्य दृष्टिकोण हैं:
दोनों विधियों के नुकसान हैं। SAST के परिणामस्वरूप उच्च प्रतिशत झूठी सकारात्मकता होती है – ऐसे निष्कर्ष जो या तो कमजोरियां नहीं हैं या शोषण योग्य कमजोरियां नहीं हैं। DAST के परिणामस्वरूप कम झूठी सकारात्मकता होती है लेकिन सीमित जानकारी के कारण कम कमजोरियों का पता चलता है। इसके लिए एप्लिकेशन के बारे में कुछ ज्ञान और स्कैन चलाने वाले व्यक्ति की सुरक्षा पृष्ठभूमि की भी आवश्यकता होती है। इसके लिए ठीक से काम करने के लिए अक्सर प्रति एप्लिकेशन एक कस्टम स्कैन कॉन्फ़िगरेशन की आवश्यकता होती है।
Cake Fuzzer परियोजना दोनों दृष्टिकोणों के लाभों को संयोजित करने और उपरोक्त नुकसानों को समाप्त करने के लिए है। इस दृष्टिकोण को इंटरेक्टिव एप्लिकेशन सुरक्षा परीक्षण (IAST) कहा जाता है।
परियोजना के लक्ष्य हैं:
नोट: कुछ प्रकार की कमजोरियां Cake Fuzzer का लक्ष्य नहीं हैं, इसलिए Cake Fuzzer उनका पता लगाने में सक्षम नहीं होगा। उन प्रकारों के उदाहरण व्यावसायिक तर्क कमजोरियां और पहुंच नियंत्रण समस्याएं हैं।
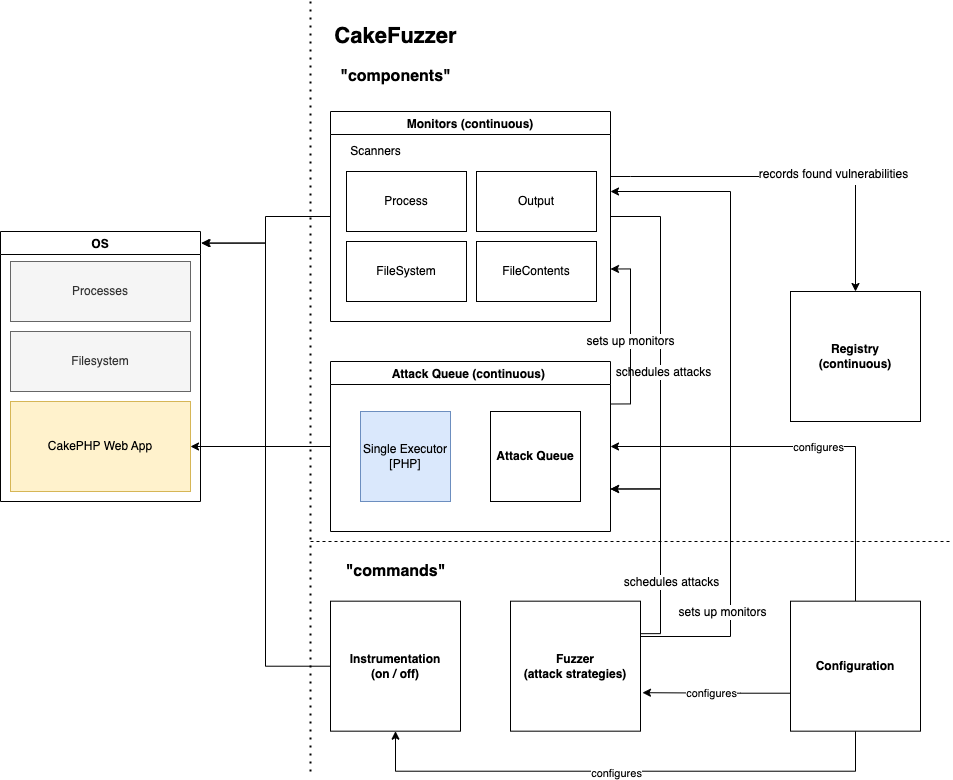
Drawio: Cake Fuzzer आर्किटेक्चर
Cake Fuzzer में 3 मुख्य (काफी स्वतंत्र) सर्वर शामिल हैं जो कुल मिलाकर CakePHP एप्लिकेशन के गतिशील भेद्यता परीक्षण की अनुमति देते हैं।
अन्य घटकों में शामिल हैं:
Cake Fuzzer इंटरेक्टिव एप्लिकेशन सुरक्षा परीक्षण (IAST) की अवधारणा पर आधारित है। इसमें हमलों का एक पूर्वनिर्धारित सेट होता है जिसे निष्पादन से पहले बेतरतीब ढंग से संशोधित किया जाता है। Cake Fuzzer को Cake PHP फ्रेमवर्क के कारण एप्लिकेशन के आंतरिक कार्यों का ज्ञान होता है, इसलिए हमले एप्लिकेशन के सभी संभावित प्रवेश बिंदुओं पर लॉन्च किए जाएंगे।
हमले के दौरान, Cake Fuzzer एप्लिकेशन और अंतर्निहित सिस्टम के विभिन्न पहलुओं की निगरानी करता है जैसे:
जानकारी के ये स्रोत Cake Fuzzer को अधिक कमजोरियों की पहचान करने और उन्हें उच्च निश्चितता के साथ रिपोर्ट करने की अनुमति देते हैं।
निम्नलिखित अनुभाग Cake Fuzzer विकास पर्यावरण स्थापित करने के चरणों का वर्णन करता है जहां लक्ष्य पुराना MISP v2.4.146 है जो CVE-2021-41326 के लिए कमजोर है।
अपने होस्ट ऑपरेटिंग सिस्टम पर एक पुराना MISP VM डाउनलोड करने के लिए निम्नलिखित कमांड चलाएँ:
cd ~/Downloads # या जहाँ भी आप MISP VM स्टोर करना चाहते हैं
wget https://vm.misp-project.org/MISP_v2.4.146@0c25b72/[email protected] -O MISP.zip
unzip MISP.zip
rm MISP.zip
mv VMware/ MISP-2.4.146
अपने होस्ट OS और MISP के बीच Cake Fuzzer फ़ाइलों को साझा करने के लिए VMWare GUI में निम्नलिखित क्रियाएँ करें:
अपने होस्ट OS पर निम्नलिखित कमांड चलाएँ (MISP_IP_ADDRESS को पहले नोट किए गए IP पते से बदलें):
ssh-copy-id misp@MISP_IP_ADDRESS
ssh misp@MISP_IP_ADDRESS
एक बार जब आप MISP में SSH कर लें, तो होस्ट OS और MISP के बीच Cake Fuzzer फ़ाइलों को साझा करने की सेटअप पूरी करने के लिए निम्नलिखित कमांड चलाएँ (MISP टर्मिनल में):
sudo apt update
sudo apt-get -y install open-vm-tools open-vm-tools-desktop
sudo apt-get -y install build-essential module-assistant linux-headers-virtual linux-image-virtual && sudo dpkg-reconfigure open-vm-tools
sudo mkdir /cake_fuzzer # नोट: यह पथ निश्चित है क्योंकि यह इंस्ट्रुमेंटेशन (एक पैच) में हार्डकोडेड है
sudo vmhgfs-fuse .host:/cake_fuzzer /cake_fuzzer -o allow_other -o uid=1000 -o max_write=61440
# max_write अजीब फ़ाइल कॉपी बग को ठीक करता है: https://github.com/vmware/open-vm-tools/issues/437#issuecomment-669663891
ls -l /cake_fuzzer # यदि सब कुछ ठीक रहा तो आपको अपने होस्ट OS से Cake Fuzzer निर्देशिका की सामग्री दिखाई देनी चाहिए। आपके होस्ट OS पर कोई भी परिवर्तन VM के अंदर दिखाई देगा और इसके विपरीत।
MISP को सरल परीक्षण के लिए तैयार करें (MISP टर्मिनल में):
CAKE=/var/www/MISP/app/Console/cake
SUDO='sudo -H -u www-data'
$CAKE userInit -q
$SUDO $CAKE Admin setSetting "Security.password_policy_length" 1
$SUDO $CAKE Admin setSetting "Security.password_policy_complexity" '/.*/'
$SUDO $CAKE Password [email protected] admin --override_password_change
अंत में Cake Fuzzer निर्भरताएं स्थापित करें और वेनव तैयार करें (MISP टर्मिनल में):
source /cake_fuzzer/precheck.sh
Cake Fuzzer /cake_fuzzer/strategies फ़ोल्डर के अंदर कमजोरियों के लिए स्कैन करता है।
