zidansec/cloudpeler
PHP CLI टूल जो CloudFlare-संरक्षित वेबसाइटों के पीछे की वास्तविक मूल IP का पता लगाता है, जो पुनर्ज्ञान (reconnaissance) के लिए होस्टनेम, संगठन, भू-स्थान और DNS डेटा लौटाता है।

CrimeFlare फिर से वापस आ गया है! यह टूल आपको CloudFlare द्वारा सुरक्षित वेबसाइटों के पीछे की असली IP देखने में मदद कर सकता है




परियोजना विकास के लिए दान

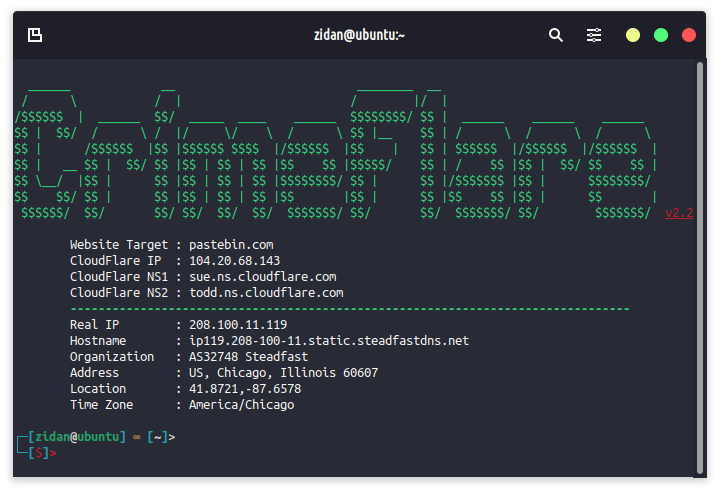
यह टूल उन वेबसाइटों के पीछे की मूल IP खोजने का काम करता है जिन्हें CloudFlare द्वारा सुरक्षित किया गया है, उत्पन्न जानकारी आगे के पेनिट्रेशन के लिए उपयोगी हो सकती है। इस टूल द्वारा उत्पन्न जानकारी इस प्रकार है।
यह टूल PHP कोड से बनाया गया है, जिसमें अधिकतम परिणाम प्राप्त करने के लिए कई API का उपयोग करते हुए बहुत सरल प्रोग्रामिंग की गई है, लेकिन यह टूल CloudFlare द्वारा सुरक्षित वेबसाइटों को बायपास करने की 100% गारंटी नहीं देता है। कुछ वेबसाइटों की मूल IP कभी-कभी पता नहीं लगाई जा सकती।
WAF Cloudflare के पीछे की असली IP देखने के लिए अतिरिक्त संदर्भ टूल
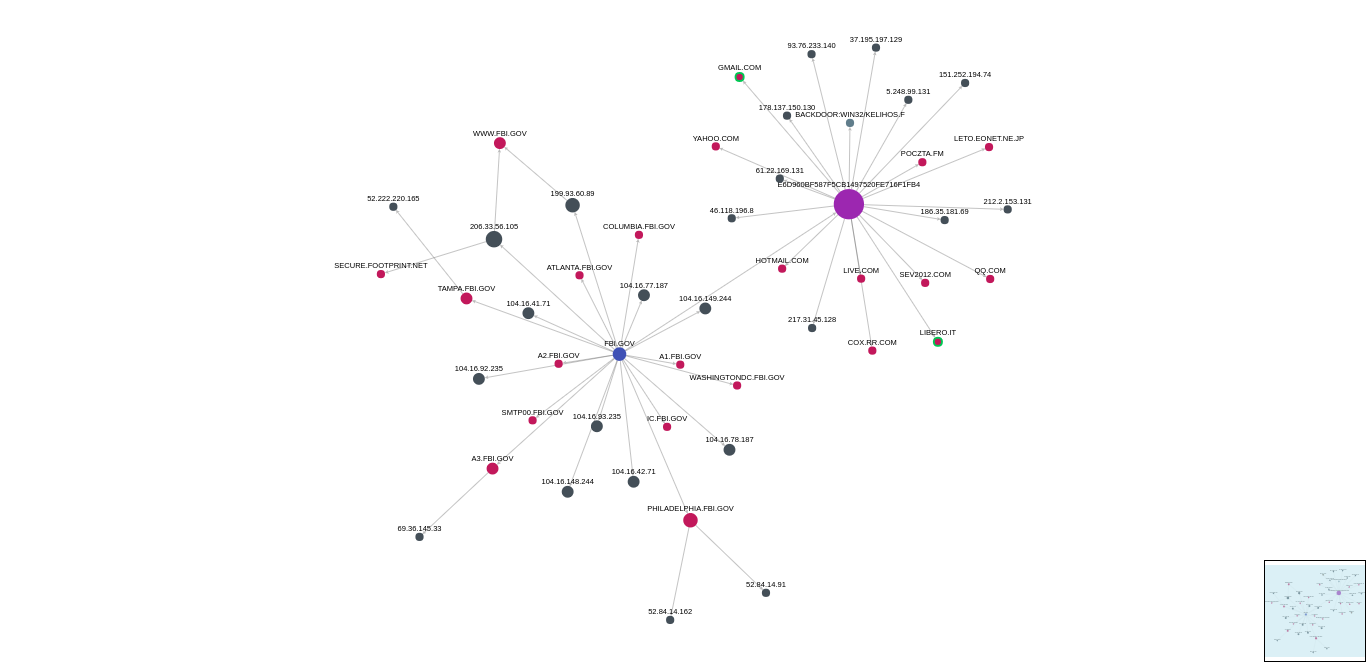
आगे के पेनिट्रेशन के लिए सरल टूल, यह टूल Domain, IP, Email और अन्य से नेटवर्क की कल्पना कर सकता है।
CrimeFlare चलाने से पहले सुनिश्चित करें कि आपके पास php-curl इंस्टॉल है, इसे sudo apt install php-curl कमांड से इंस्टॉल करें और अगले इंस्टॉलेशन चरणों का पालन करें।
git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com
Ubuntu पर CrimeFlare को सरलता से इंस्टॉल करें:
sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare
कमांड चलाएँ: crimeflare या crimeflare exemple.com
यदि आप लिनक्स उबंटू पर crimeflare को आसानी से चलाना चाहते हैं, तो नीचे दिए गए कमांड का पालन करें। यह कमांड आपके उबंटू OS पर /bin/ डायरेक्टरी में crimeflare.php फ़ाइल जोड़ देगा।
cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare
अब इसे चलाने के लिए बस अपने लिनक्स टर्मिनल में crimeflare कमांड टाइप करें