
 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) के लिए प्रूफ-ऑफ-कॉन्सेप्ट मॉड्यूल, जो रोग LDAP/SMB लिसनर के माध्यम से AD CS नामांकन सत्यापन का शोषण करके Domain Controller का प्रतिरूपण करता है और PKINIT के माध्यम से एस्केलेशन करता है।

🛡 AI Security Tool मॉड्यूल
CVE-2026-54121: Active Directory Certificate Services प्रतिरूपण (Certighost)
AI Security Tool इकोसिस्टम के लिए आधिकारिक सुरक्षा ऑडिट मॉड्यूल





🌐 वेब डेमो • 📚 प्रोजेक्ट वेबसाइट • 💬 कम्युनिटी चैट
वेबसाइट नेविगेशन: होम • अपडेट्स • डाउनलोड्स • मॉड्यूल्स
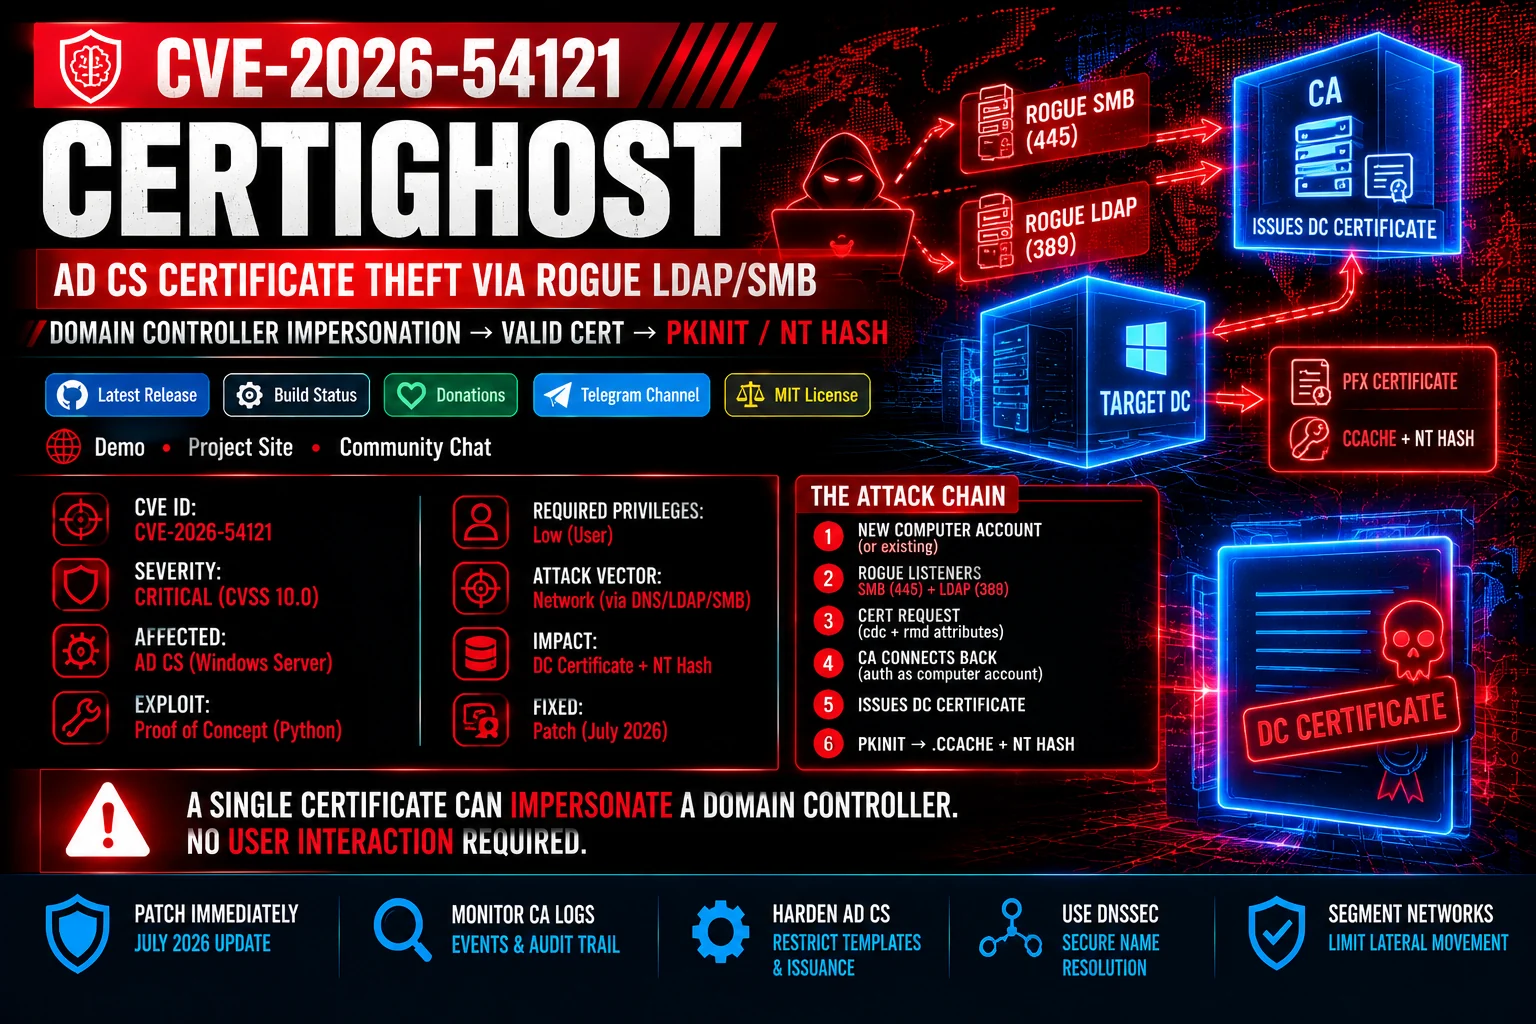
यह मॉड्यूल CVE-2026-54121 के लिए नैदानिक क्षमताएँ प्रदान करता है, जिसे Certighost कहा जाता है। यह भेद्यता Active Directory Certificate Services (AD CS) के भीतर कंप्यूटर खाता प्रमाणपत्र नामांकन के सत्यापन चरण के दौरान मौजूद है।
मानक निम्न-विशेषाधिकार प्राप्त डोमेन क्रेडेंशियल रखने वाला हमलावर एक नया कंप्यूटर खाता बनाता है और हेरफेर किए गए cdc (नियंत्रित IP लिसनर) और rmd (लक्ष्य DC FQDN) विशेषताओं वाला प्रमाणपत्र अनुरोध सबमिट करता है। जब Certificate Authority (CA) मशीन की पहचान सत्यापित करने के लिए वापस कनेक्ट होता है, तो दुर्भावनापूर्ण LDAP (पोर्ट 389) और SMB/LSA (पोर्ट 445) लिसनर लक्ष्य Domain Controller की पहचान विशेषताओं (sAMAccountName, SID, dNSHostName) को स्पूफ करते हैं। यह CA को एक प्रामाणिक Domain Controller प्रमाणपत्र जारी करने के लिए धोखा देता है, जिससे PKINIT के माध्यम से पूर्ण डोमेन समझौता संभव हो जाता है।
"मशीन के रूप में प्रमाणित करें, पूरे डोमेन तक बढ़ें।"
Certighost CA की पहचान समाधान पाइपलाइन को ज़हर देकर पारंपरिक AD CS टेम्पलेट अनुमतियों को बायपास करता है। एक वैध Domain Controller प्रमाणपत्र प्राप्त करने से तत्काल PKINIT प्रमाणीकरण मिलता है, जिससे TGT क्रेडेंशियल कैश (.ccache) और लक्ष्य DC का NT हैश दोनों प्राप्त होते हैं।
| विशिष्टता | निर्धारित मान | नोट्स |
|---|---|---|
| CVE पहचानकर्ता | CVE-2026-54121 |
Active Directory Certificate Services प्रतिरूपण |
| गंभीरता रेटिंग | क्रिटिकल (CVSS v3.1: 9.8) | CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H |
| भेद्यता प्रकार | CWE-287 / CWE-290 |
अनुचित प्रमाणीकरण / स्पूफिंग के माध्यम से प्रमाणीकरण बायपास |
| प्रभावित घटक | Active Directory Certificate Services (AD CS) | प्रमाणपत्र नामांकन और पहचान सत्यापन पाइपलाइन |
| हमला वेक्टर | नेटवर्क | SMB, LDAP, और RPC प्रोटोकॉल पर दूर से निष्पादित |
| आवश्यक विशेषाधिकार | निम्न विशेषाधिकार | मानक डोमेन उपयोगकर्ता खाता (मशीन खाते जोड़ने की क्षमता) |
graph TD
    A[Low-Priv Domain User] -->|1. Create Computer Account| B[Domain Controller]
    A -->|2. Start Rogue SMB 445 / LDAP 389 Listeners| C[Attacker Machine]
    A -->|3. Submit Cert Request with cdc & rmd Attributes| D[Active Directory CA]
    D -->|4. CA Lookups Connect to Rogue Listeners| C
    C -->|5. Validate via Netlogon & Return Target DC Identity| D
    D -->|6. Issue Valid DC Certificate .pfx| A
    A -->|7. Perform PKINIT with DC Certificate| E[Full Domain Takeover / NT Hash Export]
ms-DS-MachineAccountQuota को 0 पर सेट करें।EDITF_ATTRIBUTESUBJECTALTNAME2 (ESC6) बंद है जब तक कि स्पष्ट रूप से आवश्यक न हो।⚠️ महत्वपूर्ण: यह मॉड्यूल AI Security Tool फ्रेमवर्क के भीतर सुरक्षित नैदानिक परीक्षण के लिए डिज़ाइन किया गया है। केवल उच्च प्रशासनिक विशेषाधिकारों वाले अधिकृत लक्ष्यों के विरुद्ध निष्पादित करें।
नैदानिक और निगरानी स्क्रिप्ट निष्पादित करने के लिए, कोर AI Security Tool फ्रेमवर्क इंस्टॉल करें:
