 zerodayevil/cve-2026-40369-exploit
CVE-2026-40369 को लक्षित करने वाला प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट कोड, जो शोध और अधिकृत सुरक्षा परीक्षण के लिए भेद्यता का प्रदर्शन करता है।

🛡️ AI सुरक्षा उपकरण मॉड्यूल
CVE-2026-40369: NtQuerySystemInformation Class 253 कर्नेल पता वृद्धि LPE
AI सुरक्षा उपकरण पारिस्थितिकी तंत्र के लिए आधिकारिक सुरक्षा ऑडिट और शोषण मॉड्यूल





🌐 वेब डेमो • 📚 प्रोजेक्ट वेबसाइट • 💬 सामुदायिक चैट
वेबसाइट नेविगेशन: होम • अपडेट्स • डाउनलोड्स • मॉड्यूल्स
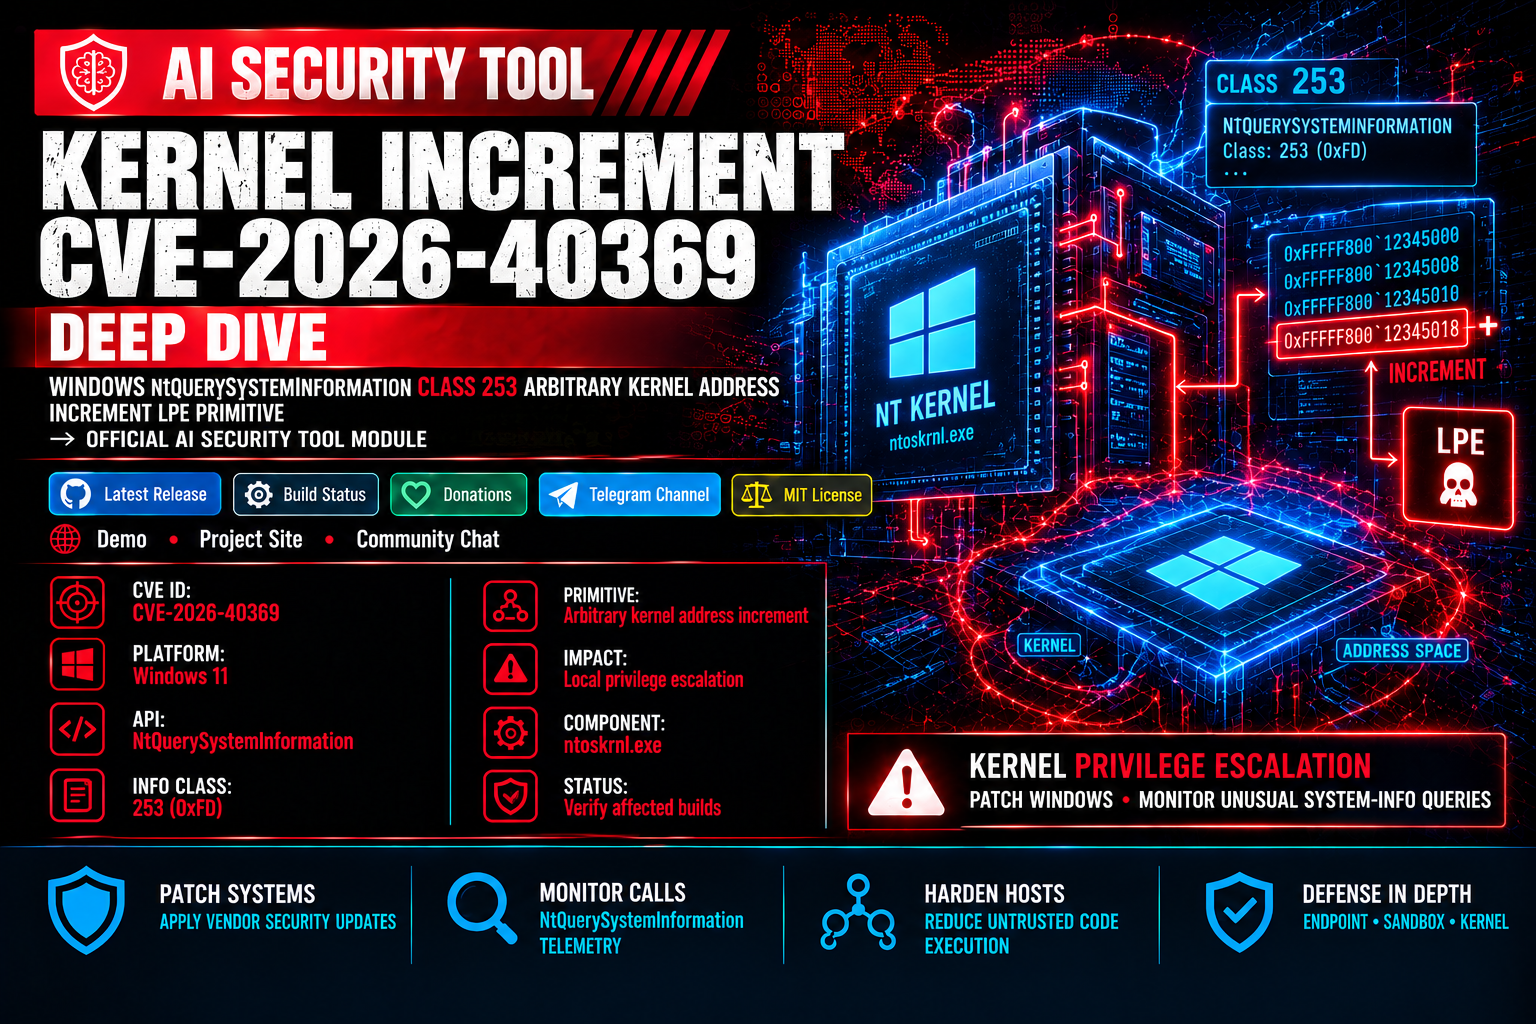
यह मॉड्यूल CVE-2026-40369 के लिए नैदानिक उपकरण और गहन तकनीकी विश्लेषण प्रदान करता है, जो Windows ntoskrnl.exe में NtQuerySystemInformation (Class 253 / SystemProcessInformationExtension) के माध्यम से एक मनमाना कर्नेल पता वृद्धि (राइट प्रिमिटिव) भेद्यता है।
चूंकि NtQuerySystemInformation प्रतिबंधित संदर्भों (Chrome ब्राउज़र सैंडबॉक्स सहित) से पहुँच योग्य है, यह भेद्यता एक अपरिविलेज्ड स्थानीय उपयोगकर्ता को एक नियतात्मक, 100% विश्वसनीय विशेषाधिकार वृद्धि प्रिमिटिव प्रदान करती है।



| विनिर्देश | निर्धारित मान | टिप्पणियाँ |
|---|---|---|
| CVE पहचानकर्ता | CVE-2026-40369 |
NtQuerySystemInformation के माध्यम से मनमाना कर्नेल पता वृद्धि |
| घटक | Windows कर्नेल (ntoskrnl.exe) |
ExpGetProcessInformation |
| ट्रिगर वेक्टर | NtQuerySystemInformation(SystemProcessInformationExtension, kernelAddr, 0, &needed) |
Length=0 ProbeForWrite को बायपास करता है |
| Windows संस्करण | Windows 11 24H2–25H2 | Chrome सैंडबॉक्स से पहुँच योग्य |
| प्रभाव और वेक्टर | मनमाना कर्नेल पता वृद्धि (राइट प्रिमिटिव) | नियतात्मक विशेषाधिकार उन्नयन का निर्माण खंड |
| प्रमाणीकरण आवश्यक | कोई नहीं (अविशेषाधिकार प्राप्त स्थानीय उपयोगकर्ता / सैंडबॉक्स्ड) | किसी विशेष टोकन या विशेषाधिकार की आवश्यकता नहीं |
ExpGetProcessInformation को ExpQuerySystemInformation द्वारा सूचना वर्गों 5, 0x39, 0x94, 0xFC, और 0xFD (253 = SystemProcessInformationExtension) के लिए कॉल किया जाता है। वर्ग 253 को संभालते समय, चर v95 को बिना सैनिटाइज़ेशन या NULL जाँच के सीधे बफ़र पॉइंटर से आरंभ किया जाता है।
__int64 ExpGetProcessInformation(unsigned int *buffer, unsigned int length, ..., int infoClass)
{
    v91 = buffer; // = NULL (when probing length=0)
    if (infoClass == 253) {
        v95 = v91; // BUG: sanitization for kernel address check missing!
        goto LABEL_11;
    }
    // ...
LABEL_11:
    while (NextProcess) {
        if (infoClass == 253) {
            ++*v95;          // CRASH / WRITE: Increments DWORD at target address
            v95[1] += ...;   // Adds thread count
            v95[2] += ...;   // Adds handle count
        }
    }
}
ExpQuerySystemInformation डिस्पैच से पहले ProbeForWrite(buffer, Length, alignment) को आमंत्रित करता है। हालाँकि, Length=0 के साथ ProbeForWrite पूर्णतः NO-OP है क्योंकि यह आंतरिक if (Length) जाँच द्वारा नियंत्रित होता है। Length=0 के साथ एक मनमाना कर्नेल पता पास करना सफलतापूर्वक अमान्य पॉइंटर को सीधे प्रक्रिया पुनरावृत्ति लूप में भेज देता है।
सिस्टम पर प्रत्येक प्रक्रिया के लिए, कर्नेल लक्ष्य मेमोरी पते पर तीन गुना अंकगणितीय वृद्धि करता है:
[target+0] += 1 प्रति प्रक्रिया (कुल सिस्टम प्रक्रिया गणना)[target+4] += संचयी सक्रिय थ्रेड गणना[target+8] += संचयी सक्रिय हैंडल गणना
शून्य-लंबाई आउटपुट बफ़र या असामान्य पता श्रेणियों के साथ वर्ग 253 का संदर्भ देने वाले NtQuerySystemInformation के असामान्य कॉल की निगरानी करें। नवीनतम विक्रेता अपडेट और एंडपॉइंट टेलीमेट्री नियंत्रण लागू करें।
⚠️ महत्वपूर्ण: यह मॉड्यूल विशेष रूप से AI Security Tool पारिस्थितिकी तंत्र के भीतर सुरक्षित निष्पादन और निदान के लिए बनाया गया है। हमेशा आधिकारिक रिपॉज़िटरी से प्राप्त सत्यापित मॉड्यूल का उपयोग करें।
मॉनिटरिंग और डायग्नोस्टिक स्क्रिप्ट्स को निष्पादित करने के लिए, सुनिश्चित करें कि AI Security Tool कोर इंजन या तो पूर्व-निर्मित बाइनरीज़ के माध्यम से या स्रोत से बिल्ड करके इंस्टॉल किया गया है:
