zerodayevil/cve-2026-21858-n8n-fullchain
🛡️ CVE-2026-21858 + CVE-2025-68613 (n8n "Ni8mare" अनधिकृत मनमाना फ़ाइल पठन और एक्सप्रेशन इंजेक्शन RCE पूर्ण श्रृंखला) के लिए आधिकारिक AI सुरक्षा उपकरण मॉड्यूल।

🛡️ AI Security Tool Module
n8n Full Chain (CVE-2026-21858 + CVE-2025-68613) — "Ni8mare"
AI Security Tool Ecosystem के लिए आधिकारिक सुरक्षा ऑडिट मॉड्यूल





🌐 वेब डेमो • 📚 प्रोजेक्ट वेबसाइट • 💬 कम्युनिटी चैट
वेबसाइट नेविगेशन: होम • अपडेट्स • डाउनलोड्स • मॉड्यूल्स
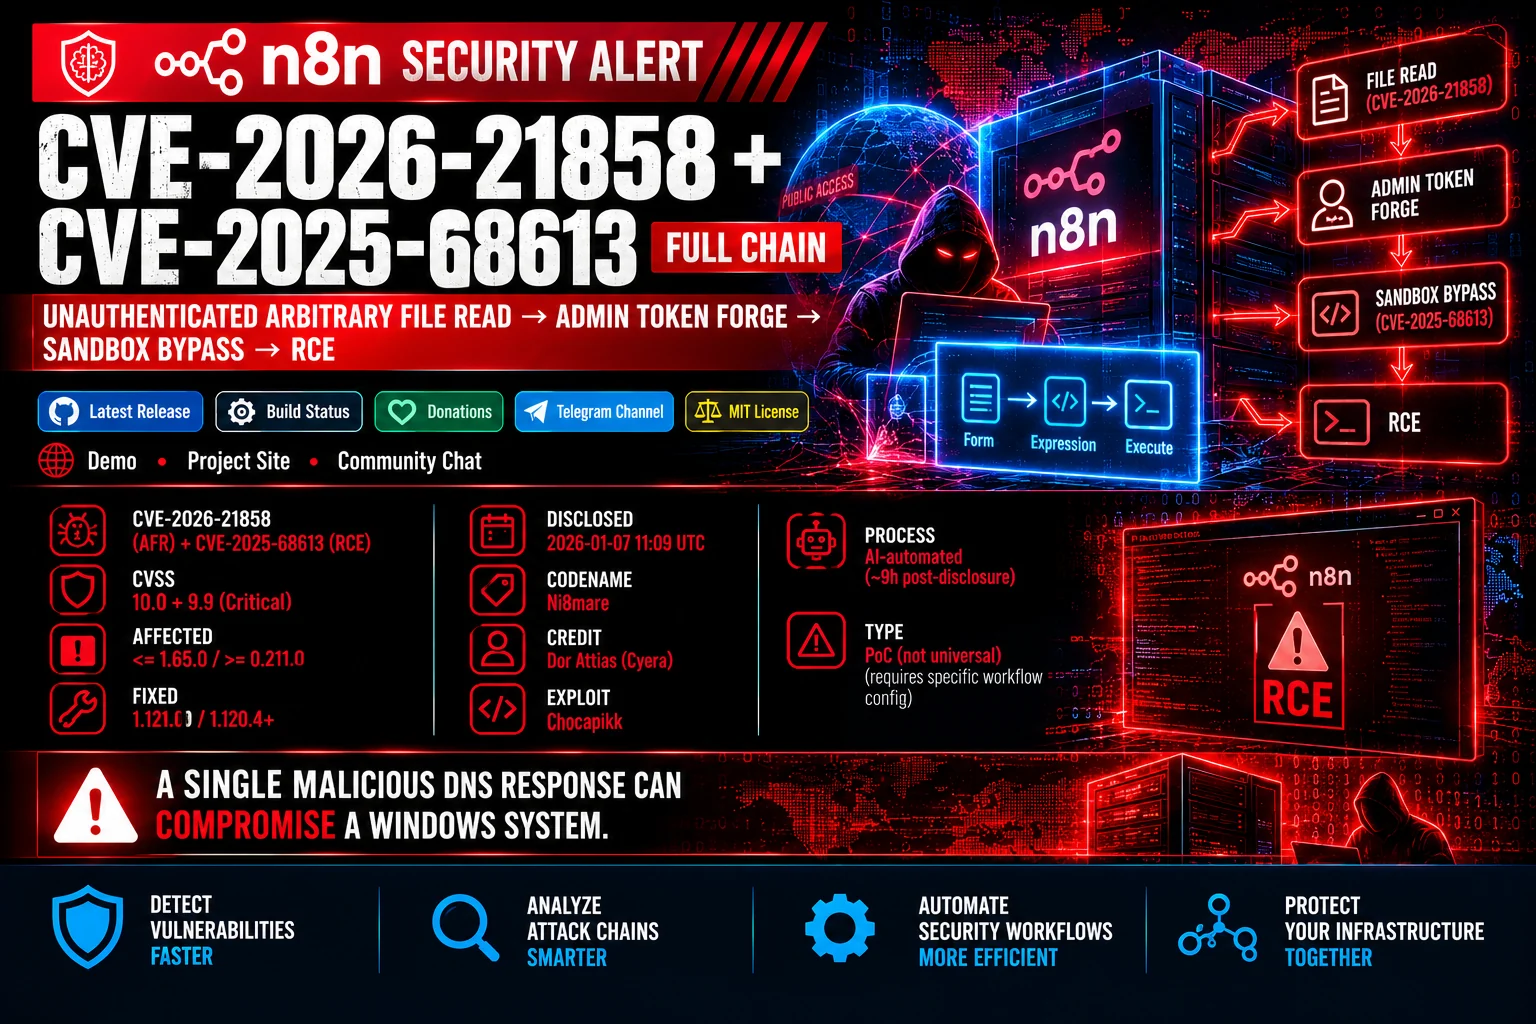
यह मॉड्यूल n8n वर्कफ़्लो ऑटोमेशन इंस्टेंस के लिए डायग्नोस्टिक टूल्स और एक पूर्ण शोषण श्रृंखला प्रदान करता है, जिसे Ni8mare कहा जाता है।
हमले की श्रृंखला Content-Type confusion के कारण होने वाले अनऑथेंटिकेटेड Arbitrary File Read (CVE-2026-21858) को एक ऑथेंटिकेटेड Expression Injection Sandbox Bypass (CVE-2025-68613) के साथ जोड़ती है। एक एक्सपोज़्ड फ़ाइल अपलोड फ़ॉर्म पर हेरफेर किए गए Content-Type: application/json अनुरोध भेजकर, एक हमलावर आंतरिक सिस्टम फ़ाइलों (/proc/self/environ, कॉन्फ़िगरेशन, और SQLite DB) को पढ़ने के लिए filepath आर्ग्युमेंट को नियंत्रित करता है। प्राप्त encryptionKey और पासवर्ड हैश एक एडमिनिस्ट्रेटर JWT कुकी के ऑफ़लाइन फ़ॉर्जरी की अनुमति देते हैं। एक बार ऑथेंटिकेटेड होने पर, this.process.mainModule.require के माध्यम से expression injection JavaScript सैंडबॉक्स से बाहर निकलकर मनमाने सिस्टम कमांड निष्पादित करता है।
"फ़ाइल रीड से तीन चरणों में पूर्ण सिस्टम टेकओवर तक।"
जबकि फ़ाइल रीड के लिए बाइनरी आउटपुट वाले एक सक्रिय फ़ॉर्म वर्कफ़्लो की आवश्यकता होती है, expression injection डिफ़ॉल्ट n8n इंस्टॉलेशन पर विशेष नोड्स या स्पष्ट सिस्टम अनुमतियों को सक्षम किए बिना विश्वसनीय रूप से काम करता है।
| विशिष्टता | निर्धारित मान | नोट्स |
|---|---|---|
| CVE पहचानकर्ता | CVE-2026-21858 + CVE-2025-68613 |
पूर्ण श्रृंखला: अनऑथेंटिकेटेड फ़ाइल रीड से RCE तक |
| गंभीरता रेटिंग | Critical (CVSS v3.1: 10.0 + 9.9) | अनऑथेंटिकेटेड RCE श्रृंखला |
| भेद्यता प्रकार | CWE-200 / CWE-94 |
Content-Type Confusion / Code Injection |
| प्रभावित घटक | n8n Workflow Automation Engine | संस्करण <= 1.65.0 (AFR) / >= 0.211.0 (RCE) |
| पैच किए गए संस्करण | 1.121.0 (AFR) / 1.120.4+ (RCE) | आधिकारिक विक्रेता पैच जारी |
| आवश्यक विशेषाधिकार | कोई नहीं | सार्वजनिक फ़ॉर्म के माध्यम से अनऑथेंटिकेटेड प्रारंभिक पहुँच |
graph TD
    A[Unauthenticated Attacker] -->|1. Content-Type Confusion| B[Vulnerable Form Endpoint]
    B -->|2. Arbitrary File Read| C[Extract /proc/self/environ & database.sqlite]
    C -->|3. Derive Secret & Hash| D[Forge Admin JWT Cookie]
    D -->|4. Authenticate as Admin| E[n8n Workflow Engine]
    E -->|5. Expression Injection Payload| F[Sandbox Escape via mainModule.require]
    F -->|6. Execute Command| G[Full Remote Code Execution]
={{ (function() {
  var require = this.process.mainModule.require;
  var execSync = require("child_process").execSync;
  return execSync("id").toString();
})() }}1.121.0 या उच्चतर पर अपडेट करें।N8N_ENFORCE_SETTINGS_FILE_PERMISSIONS=true सेट करें और Docker कंटेनरों में प्रोसेस क्षमताओं को प्रतिबंधित करें।⚠️ महत्वपूर्ण: यह मॉड्यूल विशेष रूप से AI Security Tool इकोसिस्टम के भीतर सुरक्षित निष्पादन और डायग्नोस्टिक्स के लिए बनाया गया है। हमेशा आधिकारिक रिपॉज़िटरी से प्राप्त सत्यापित मॉड्यूल का उपयोग करें।
मॉनिटरिंग और डायग्नोस्टिक स्क्रिप्ट निष्पादित करने के लिए, सुनिश्चित करें कि AI Security Tool कोर इंजन इंस्टॉल है: