 zerodayevil/cve-2026-20817
CVE-2026-20817 को समर्पित रिपॉज़िटरी, जो इस विशिष्ट सुरक्षा दोष के लिए भेद्यता विवरण और शोषण सामग्री प्रदान करती है।

🛡️ AI सुरक्षा उपकरण मॉड्यूल
CVE-2026-20817: Windows Error Reporting (WER) ALPC स्थानीय विशेषाधिकार वृद्धि
AI सुरक्षा उपकरण पारिस्थितिकी तंत्र के लिए आधिकारिक सुरक्षा ऑडिट और शोषण मॉड्यूल





🌐 वेब डेमो • 📚 प्रोजेक्ट वेबसाइट • 💬 सामुदायिक चैट
वेबसाइट नेविगेशन: होम • अपडेट्स • डाउनलोड्स • मॉड्यूल्स
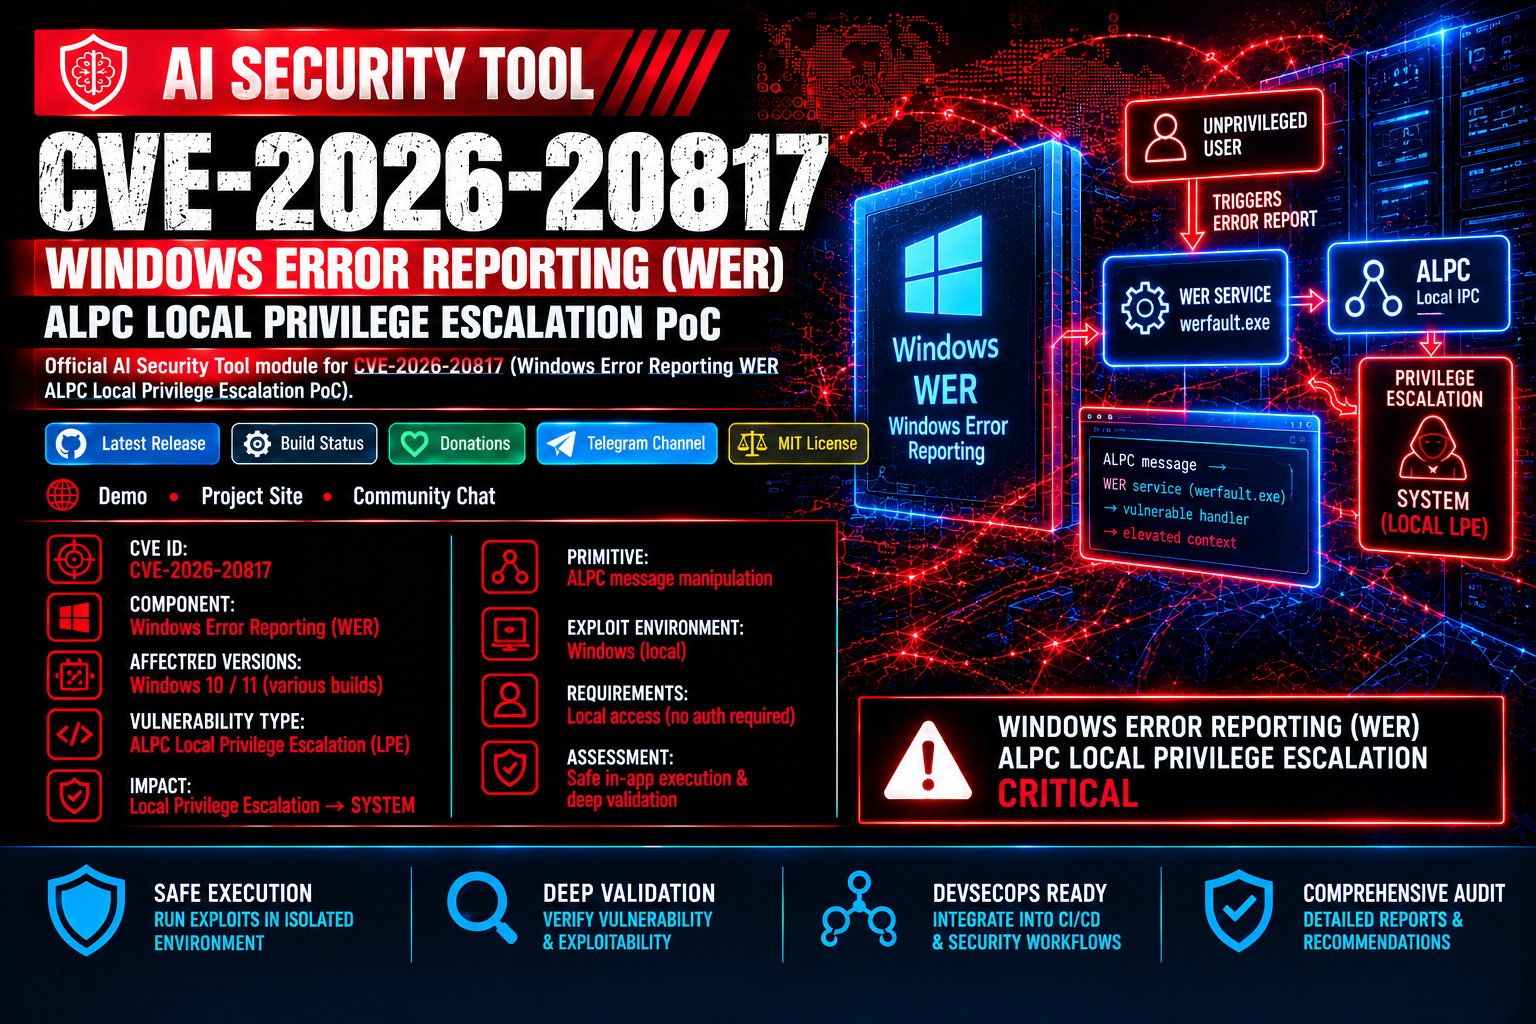
यह मॉड्यूल CVE-2026-20817 के लिए नैदानिक उपकरण और एक प्रूफ-ऑफ-कॉन्सेप्ट (PoC) प्रदान करता है, जो Windows Error Reporting (WER) सेवा में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है। यह भेद्यता एक प्रमाणित निम्न-विशेषाधिकार वाले उपयोगकर्ता को WER सेवा को विशेष रूप से तैयार किए गए ALPC संदेश भेजकर SYSTEM विशेषाधिकारों के साथ मनमाना कोड निष्पादित करने की अनुमति देती है।



| विनिर्देश | निर्धारित मान | टिप्पणियाँ |
|---|---|---|
| CVE पहचानकर्ता | CVE-2026-20817 |
Windows Error Reporting ALPC LPE |
| घटक | Windows Error Reporting (WER) सेवा | ALPC पोर्ट \WindowsErrorReportingService |
| आक्रमण वेक्टर | स्थानीय (ALPC) | प्रमाणित निम्न-विशेषाधिकार प्राप्त उपयोगकर्ता |
| भेद्य विधि | SvcElevatedLaunch (0x0D) |
लॉन्च से पहले कॉलर के विशेषाधिकारों को सत्यापित करने में विफल |
| प्रभाव और वेक्टर | SYSTEM तक उन्नयन | उपयोगकर्ता-प्रदत्त कमांड लाइन के साथ WerFault.exe निष्पादित करता है |
| प्रभावित सिस्टम | Windows 10/11 और Server 2019/2022 | जनवरी 2026 सुरक्षा अपडेट से पहले के सभी संस्करण |
WER सेवा \WindowsErrorReportingService नामक एक ALPC पोर्ट उजागर करती है। यह दोष SvcElevatedLaunch विधि (0x0D) में मौजूद है, जहाँ सेवा साझा मेमोरी से उपयोगकर्ता-प्रदत्त कमांड लाइन पैरामीटर के साथ WerFault.exe लॉन्च करने से पहले कॉलर के विशेषाधिकारों को ठीक से सत्यापित करने में विफल रहती है।
0x0D के साथ ALPC संदेश भेजें, जिसमें क्लाइंट प्रक्रिया ID, साझा मेमोरी हैंडल और कमांड लाइन लंबाई शामिल हो।WerFault.exe लॉन्च करती है।उत्पन्न WerFault.exe प्रक्रिया एक SYSTEM टोकन के साथ चलती है जिसमें शामिल हैं:
नोट: टोकन में
SeTcbPrivilege(ऑपरेटिंग सिस्टम के भाग के रूप में कार्य करें) शामिल नहीं है।
# Using Visual Studio Developer Command Prompt (C++17)
cl /EHsc CVE-2026-20817_PoC.cpp⚠️ महत्वपूर्ण: यह मॉड्यूल विशेष रूप से AI Security Tool पारिस्थितिकी तंत्र के भीतर सुरक्षित निष्पादन और निदान के लिए बनाया गया है। हमेशा आधिकारिक रिपॉज़िटरी से प्राप्त सत्यापित मॉड्यूल का उपयोग करें।
मॉनिटरिंग और डायग्नोस्टिक स्क्रिप्ट निष्पादित करने के लिए, सुनिश्चित करें कि AI Security Tool कोर इंजन या तो पूर्व-निर्मित बाइनरी के माध्यम से या स्रोत से बिल्ड करके इंस्टॉल किया गया है:
