
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
soc-investigation-powershell-edrfreeze — CVE-2024-49138 शोषण चेतावनी की SOC जांच जिसमें PowerShell, EDRFreeze निष्पादन, और एक सिम्युलेटेड वातावरण में प्रतिरक्षा चोरी व्यवहार शामिल है। | Kitploit
उपकरण/GitHubGitHub/zedocun/soc-investigation-powershell-edrfreeze
रक्षात्मक उपकरणसमझौता संकेतक (IOC) प्रबंधनविशेषाधिकार वृद्धिआईडीएस/आईपीएस से बचनामालवेयर विश्लेषणडिजिटल फोरेंसिकखतरा खुफियालर्निंग और शिक्षाघटना प्रतिक्रिया

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
लैब और अभ्यास
GitHubzedocun/soc-investigation-powershell-edrfreeze

soc-investigation-powershell-edrfreeze

CVE-2024-49138 शोषण चेतावनी की SOC जांच जिसमें PowerShell, EDRFreeze निष्पादन, और एक सिम्युलेटेड वातावरण में प्रतिरक्षा चोरी व्यवहार शामिल है।

रिपॉजिटरी देखें
1166 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

Read on Medium

PowerShell EDRFreeze जांच (LetsDefend केस स्टडी)

इस रिपॉजिटरी में एक दस्तावेजीकृत SOC जांच शामिल है जो LetsDefend परिदृश्य पर आधारित है, जिसमें संदिग्ध PowerShell गतिविधि, GitHub-होस्टेड पेलोड और EDRFreeze टूल का निष्पादन शामिल है।

इस रिपॉजिटरी में क्या शामिल है

  • पूर्ण रिपोर्ट: report.md
  • समयरेखा: timeline.md
  • समझौता संकेतक: iocs.md
  • MITRE ATT&CK मैपिंग: mitre.md
  • जांच स्क्रीनशॉट: screenshots

मामले का सारांश

जांच ने एक PowerShell-संचालित हमला श्रृंखला की पहचान की, जिसमें होस्ट ने github.com को हल किया, EDR-Freeze_1.0.zip डाउनलोड किया, निष्पादन नीति मूल्यांकन के दौरान एक अस्थायी __PSScriptPolicyTest फ़ाइल बनाई, EDR-Freeze_1.0.exe निष्पादित किया, और फिर WerFaultSecure.exe को स्पॉन किया।
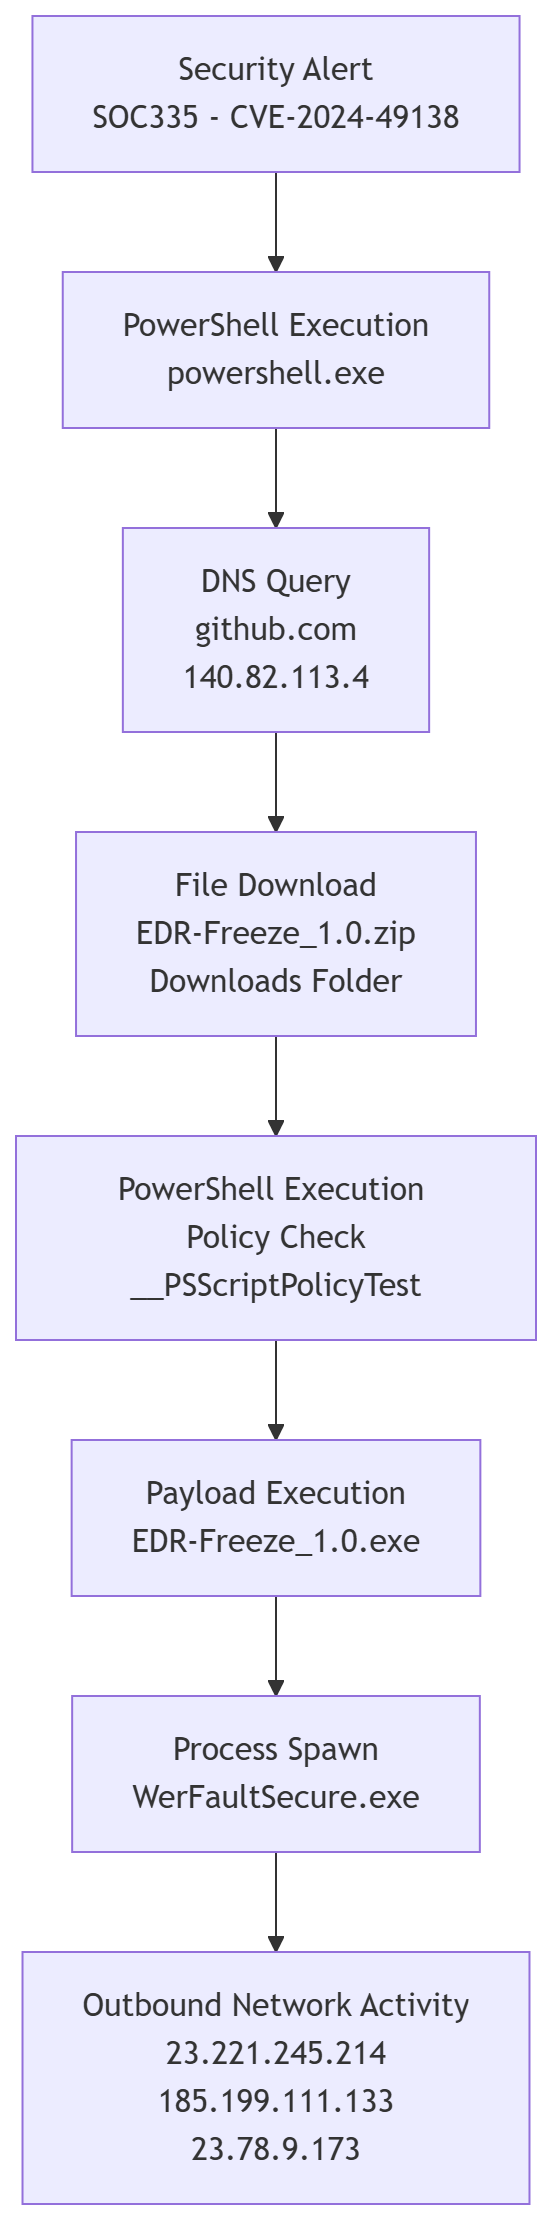
हमला आरेख

हमला श्रृंखला

नोट्स

यह केस स्टडी एक LetsDefend प्रशिक्षण परिदृश्य पर आधारित है और पोर्टफोलियो एवं सीखने के उद्देश्यों के लिए प्रकाशित की गई है।

टूल डाउनलोड करें