
WPair एक रक्षात्मक सुरक्षा अनुसंधान उपकरण है जो Google के Fast Pair प्रोटोकॉल में CVE-2025-36911 (जिसे WhisperPair भी कहा जाता है) भेद्यता प्रदर्शित करता है। यह भेद्यता दुनिया भर में लाखों ब्लूटूथ ऑडियो डिवाइसों को प्रभावित करती है, जिससे उपयोगकर्ता की सहमति के बिना अनधिकृत पेयरिंग और संभावित माइक्रोफ़ोन एक्सेस की अनुमति मिलती है।
CVE-2025-36911 (जैसे WhisperPair) भेद्यता स्कैनर और अनुसंधान उपकरण


विशेषताएँ • स्थापना • उपयोग • यह कैसे काम करता है • भेद्यता • श्रेय
यह एप्लिकेशन @ZalexDev द्वारा अपनी क्षमता में बनाया गया एक स्वतंत्र कार्यान्वयन है। मूल KU Leuven शोधकर्ताओं ने भेद्यता की खोज और खुलासा किया, लेकिन उन्होंने कोई कोड जारी नहीं किया है और इस परियोजना से संबद्ध नहीं हैं। श्रेय में उनका समावेश केवल उनके शोध योगदान को स्वीकार करने के लिए है।
WPair एक रक्षात्मक सुरक्षा अनुसंधान उपकरण है जो Google के Fast Pair प्रोटोकॉल में CVE-2025-36911 भेद्यता को प्रदर्शित करता है। यह भेद्यता दुनिया भर में लाखों ब्लूटूथ ऑडियो उपकरणों को प्रभावित करती है, जिससे बिना अनुमति के पेयरिंग और संभावित माइक्रोफोन तक पहुँच संभव होती है।
उद्देश्य: सुरक्षा शोधकर्ताओं, डिवाइस निर्माताओं और अंतिम उपयोगकर्ताओं को उन असुरक्षित उपकरणों की पहचान करने में मदद करना जिन्हें फर्मवेयर अपडेट की आवश्यकता है।
| विशेषता | विवरण |
|---|---|
| BLE स्कैनर | 0xFE2C सेवा UUID प्रसारित करने वाले Fast Pair उपकरणों की खोज करता है |
| भेद्यता परीक्षक | गैर-हस्तक्षेपी जांच कि डिवाइस CVE-2025-36911 के विरुद्ध पैच किया गया है या नहीं |
| शोषण प्रदर्शन | अधिकृत सुरक्षा परीक्षण के लिए पूर्ण प्रूफ-ऑफ-कॉन्सेप्ट |
| HFP ऑडियो पहुँच | शोषण के बाद माइक्रोफोन तक पहुँच प्रदर्शित करता है |
| लाइव सुनना | फ़ोन स्पीकर पर रीयल-टाइम ऑडियो स्ट्रीमिंग |
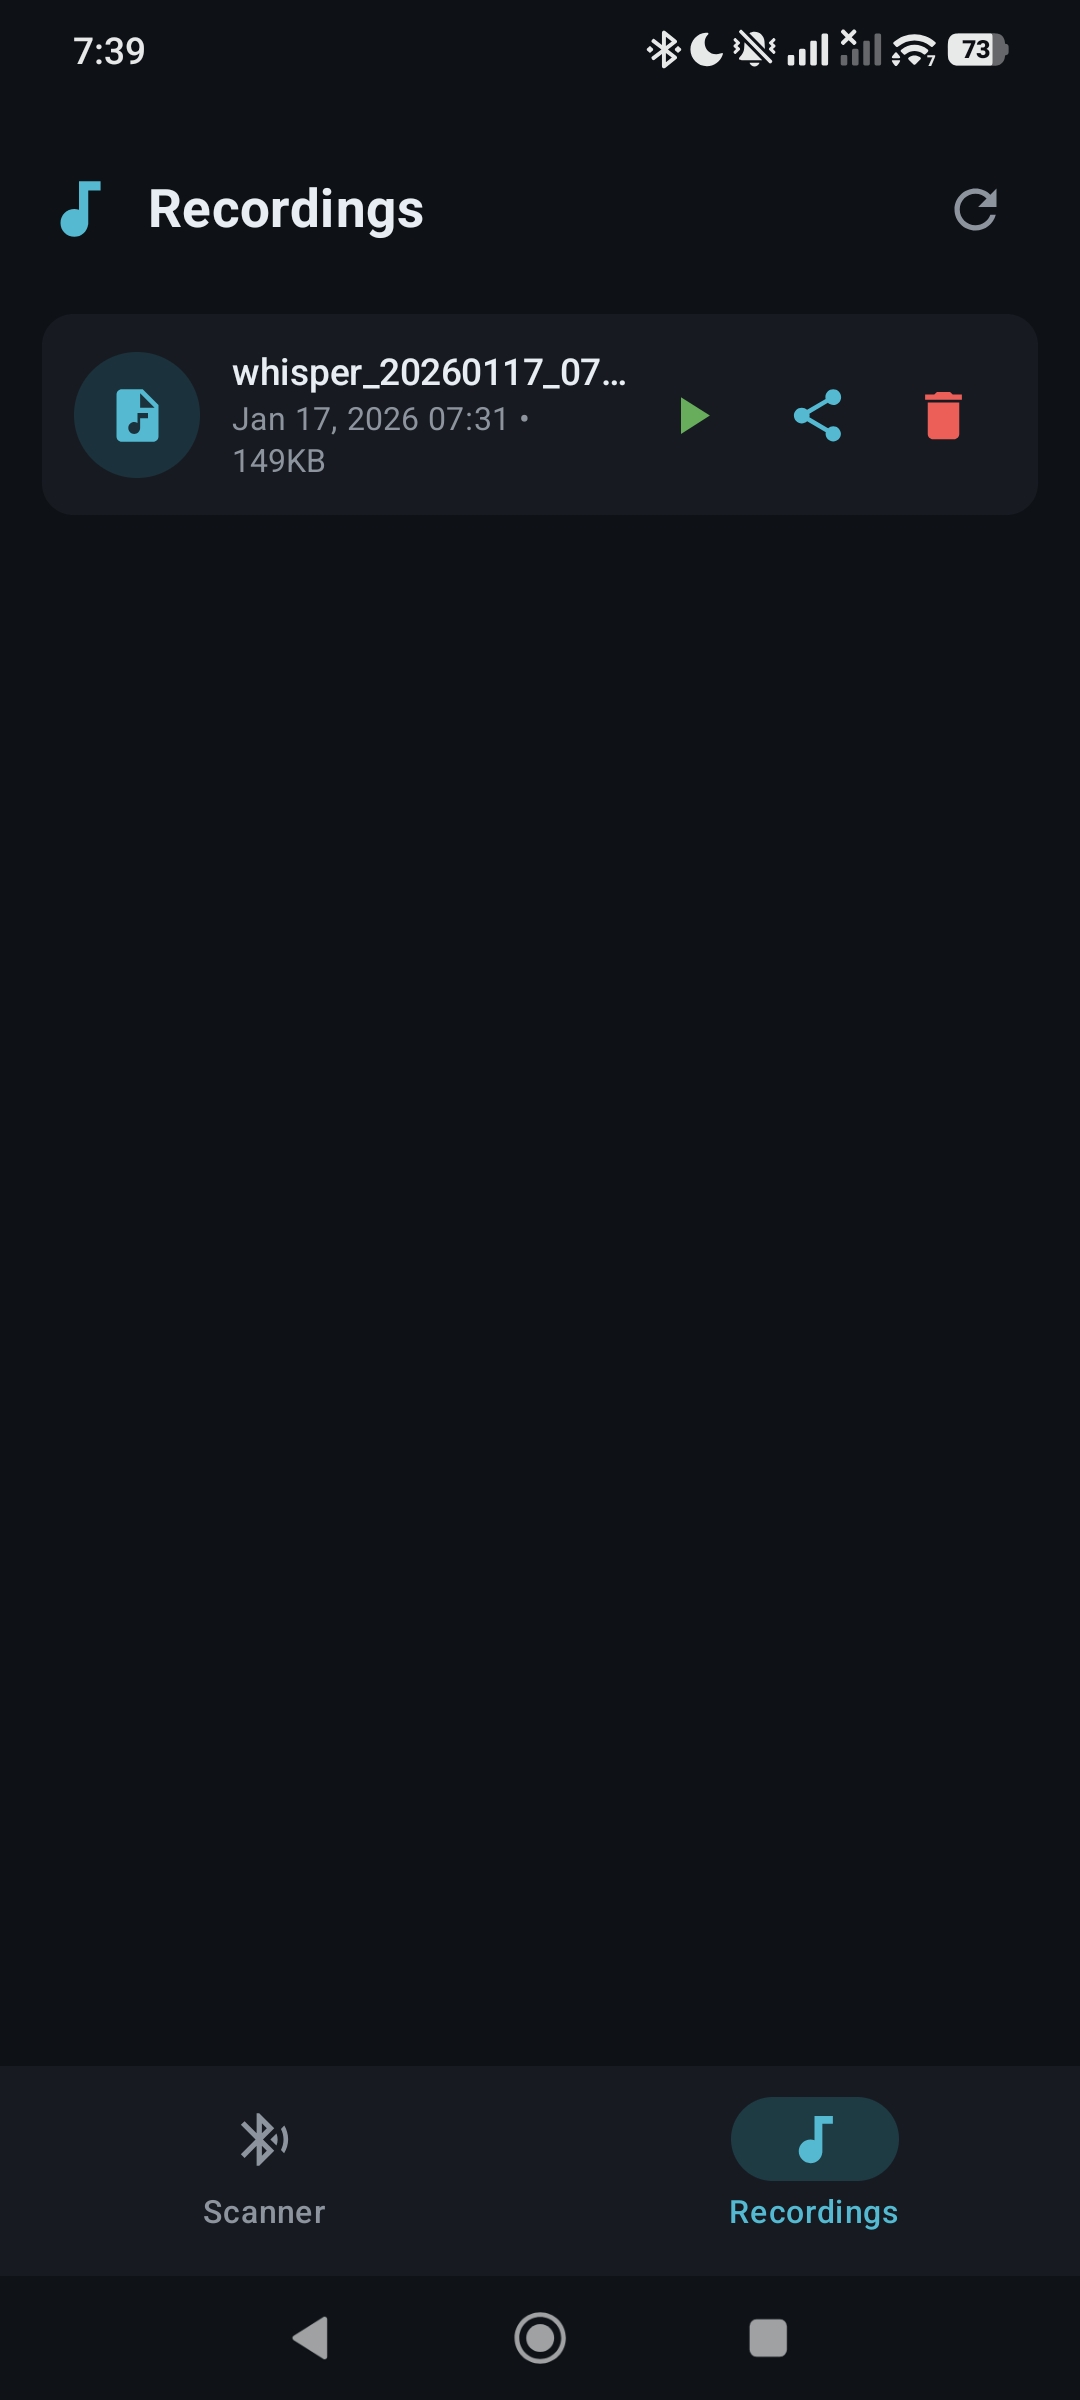
| रिकॉर्डिंग | कैप्चर किए गए ऑडियो को M4A फ़ाइलों के रूप में सहेजें |
इस उपकरण में जानबूझकर FMDN प्रावधान कार्यक्षमता शामिल नहीं है। जबकि भेद्यता श्रृंखला तकनीकी रूप से समझौता किए गए उपकरणों को लगातार स्थान ट्रैकिंग के लिए Google के Find Hub Network में नामांकित करने की अनुमति देती है, मैंने इस क्षमता को लागू नहीं करने का विकल्प चुना है। किसी के हेडफ़ोन को एक गुप्त ट्रैकिंग बीकन में बदलना सुरक्षा अनुसंधान से स्टॉकरवेयर क्षेत्र में एक स्पष्ट नैतिक रेखा पार करता है। भेद्यता की गंभीरता साबित करने के लिए Account Key लिखना और ऑडियो एक्सेस प्रदर्शन पर्याप्त हैं।
WPair-vX.X.X.apk डाउनलोड करेंgit clone https://github.com/zalexdev/whisper-pair-app.git
cd whisper-pair-app
./gradlew assembleDebug
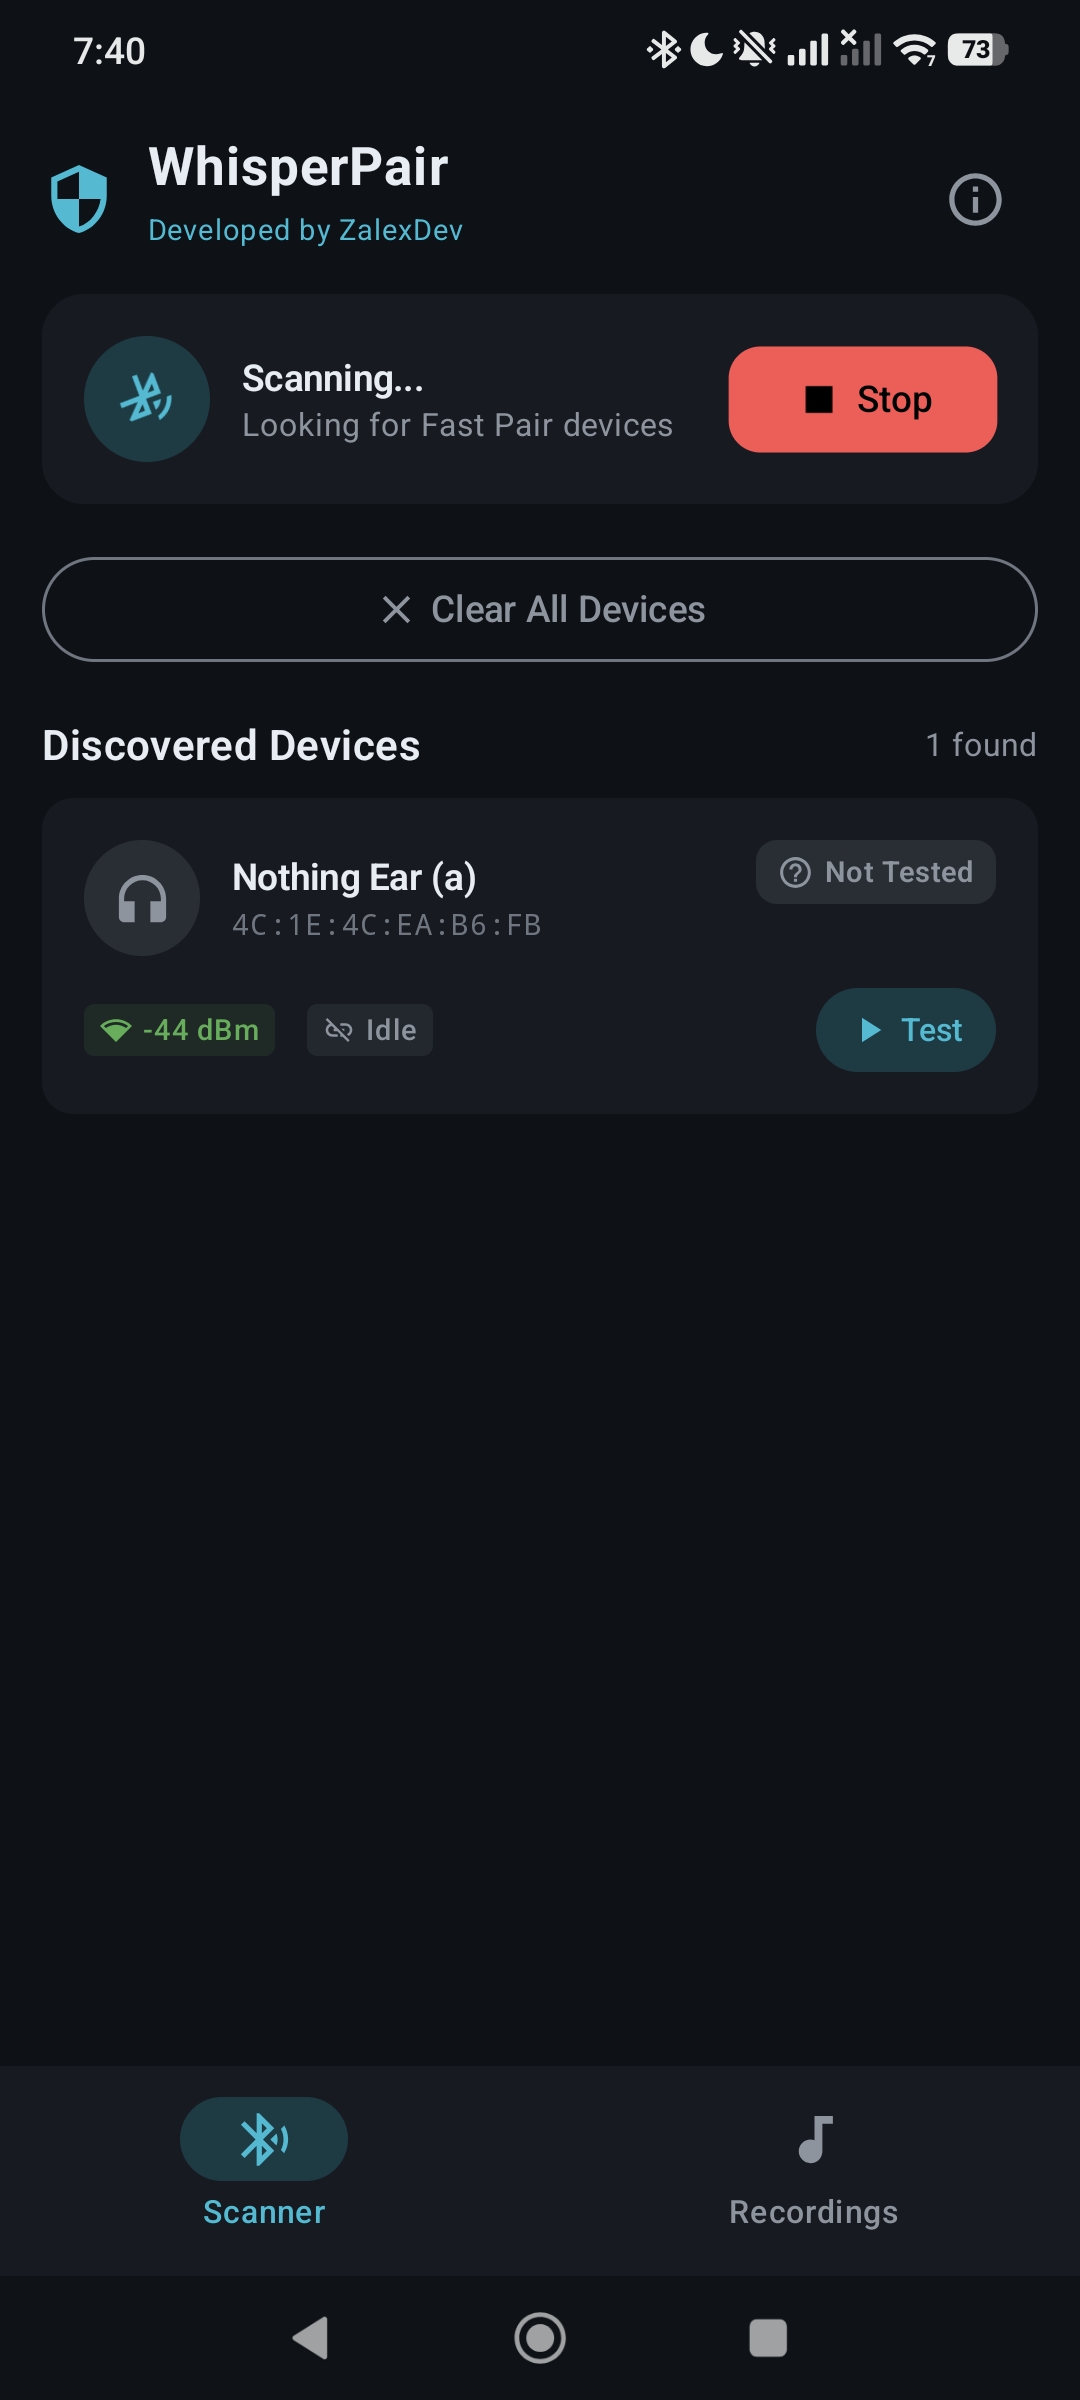
पास के Fast Pair उपकरणों की खोज के लिए स्कैन पर टैप करें। पेयरिंग मोड में उपकरण "पेयरिंग" बैज दिखाएंगे।
उन उपकरणों के लिए जो पेयरिंग मोड में नहीं हैं, यह जाँचने के लिए परीक्षण पर टैप करें कि वे असुरक्षित हैं या नहीं। यह गैर-हस्तक्षेपी है और डिवाइस से जोड़ी नहीं बनाता है।
| स्थिति | अर्थ |
|---|---|
असुरक्षित | उपकरण CVE-2025-36911 से प्रभावित है |
पैच किया गया | उपकरण को सुरक्षा पैच के साथ अपडेट किया गया है |
त्रुटि | परीक्षण अनिर्णायक (डिवाइस पहले से जोड़ा जा सकता है) |
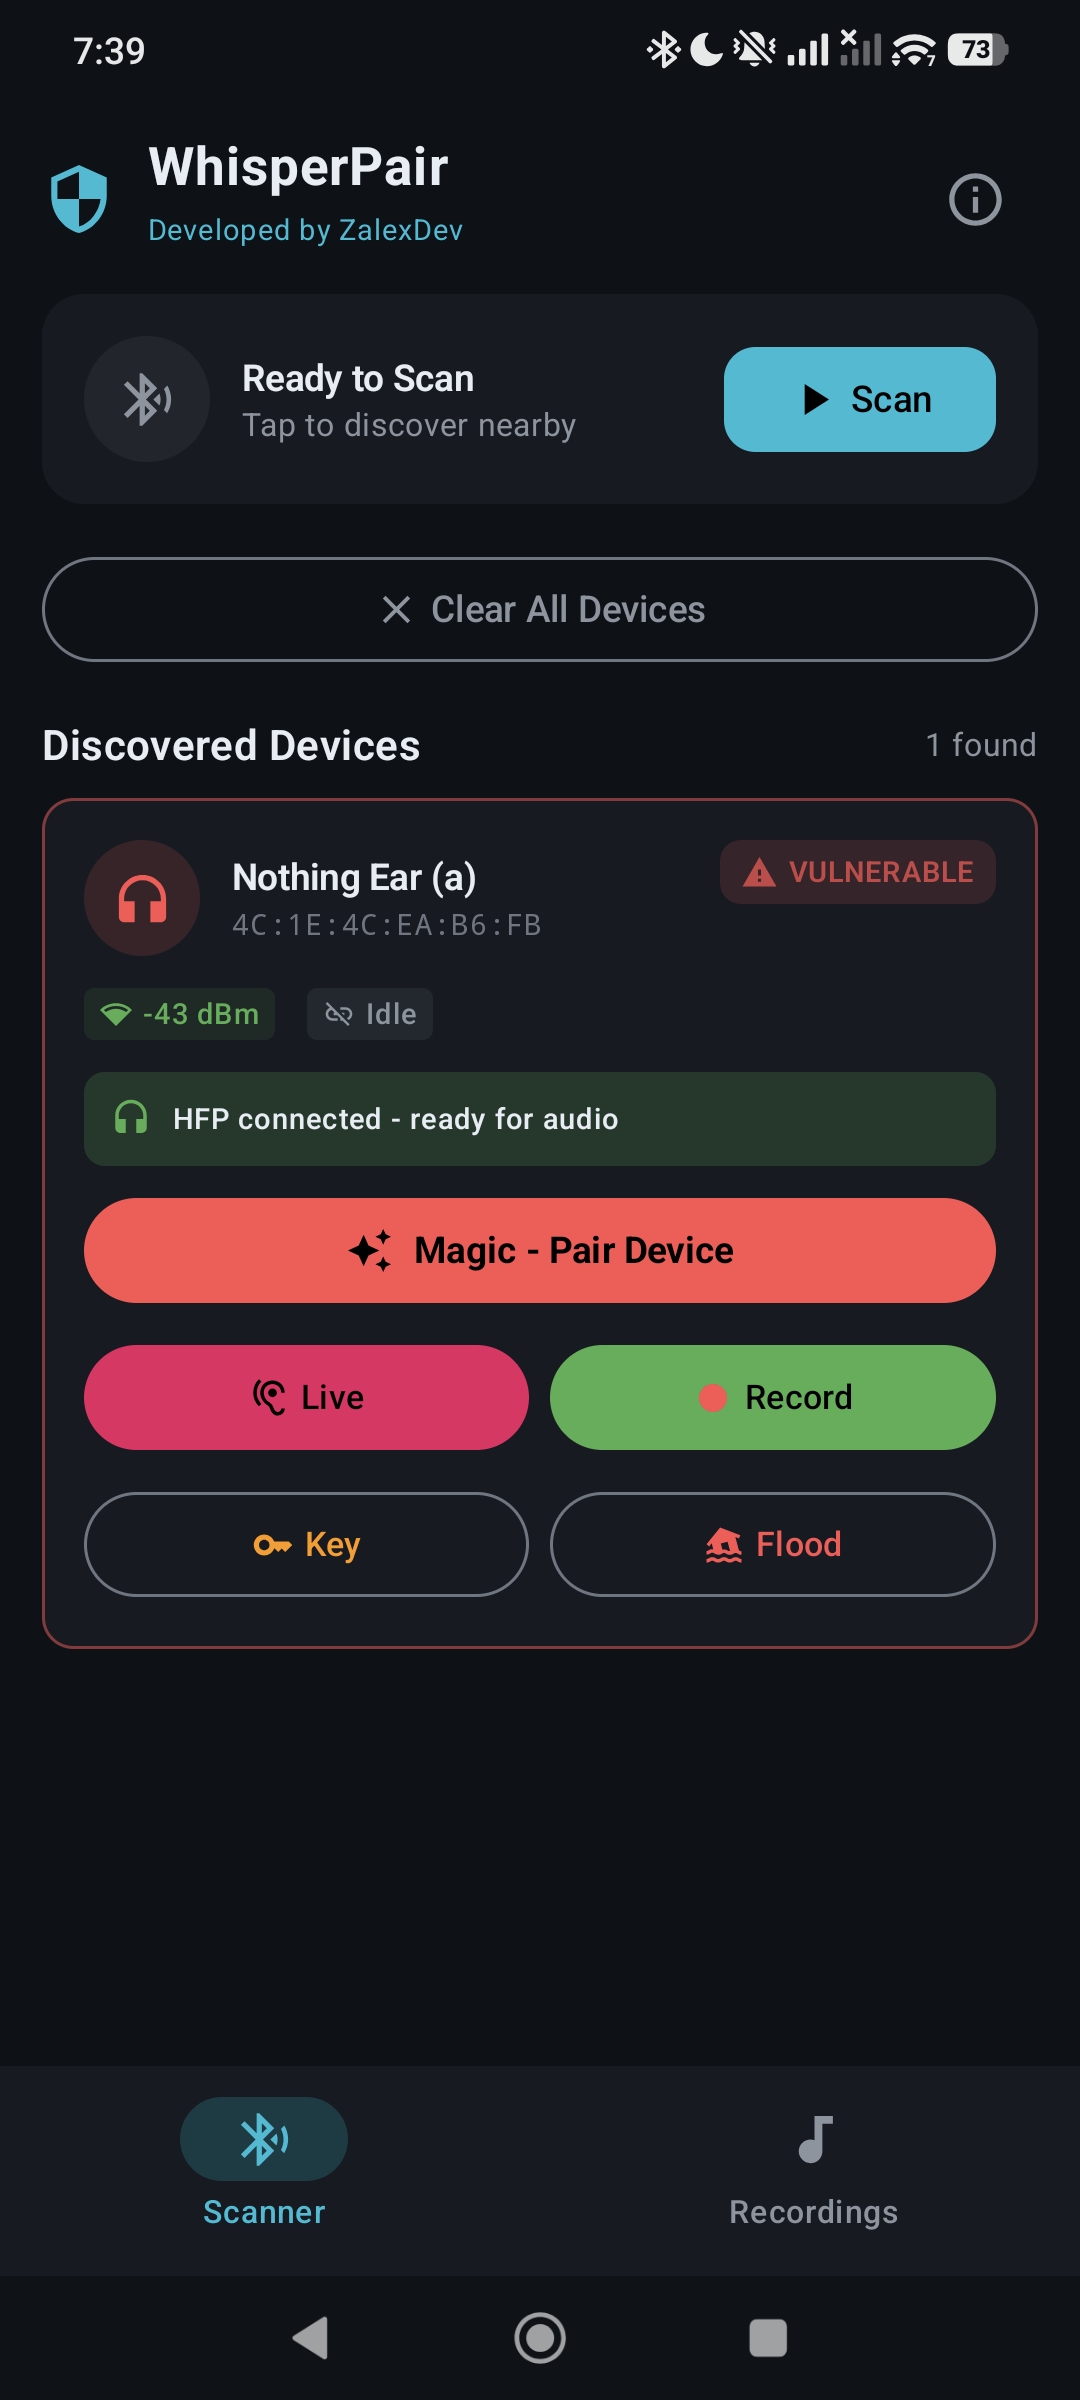
असुरक्षित उपकरणों के लिए, पूर्ण शोषण श्रृंखला प्रदर्शित करने के लिए जादू पर टैप करें:
सफल पेयरिंग के बाद:
sequenceDiagram
    participant App as WPair
    participant Target as Vulnerable Device
    participant BT as Android Bluetooth

    App->>Target: BLE Scan (0xFE2C service)
    Target-->>App: Fast Pair Advertisement

    Note over App: Vulnerability Test
    App->>Target: GATT Connect
    App->>Target: Read Model ID
    App->>Target: Write Key-Based Pairing (no signature)
    Target-->>App: Response (Vulnerable if accepted)

    Note over App: Exploitation
    App->>Target: Key-Based Pairing Request
    Target-->>App: Encrypted Response + BR/EDR Address
    App->>BT: createBond(BR/EDR Address)
    BT->>Target: Bluetooth Classic Pairing
    Target-->>BT: Pairing Complete

    Note over App: Audio Access
    App->>BT: Connect HFP Profile
    BT->>Target: HFP Connection
    App->>BT: Start SCO Audio
    Target-->>App: Microphone Stream
flowchart LR
    A[Scan] --> B{Fast Pair<br>Device?}
    B -->|Yes| C[Test Vulnerability]
    B -->|No| A
    C --> D{Vulnerable?}
    D -->|Yes| E[Exploit]
    D -->|No| F[Patched ✓]
    E --> G[Pair Device]
    G --> H[Connect HFP]
    H --> I[Access Microphone]
गंभीरता: उच्च CVSS स्कोर: 8.1 प्रभावित: Google Fast Pair प्रोटोकॉल कार्यान्वयन
Fast Pair प्रोटोकॉल पेयरिंग अनुरोधों को प्रमाणित करने के लिए Key-Based Pairing का उपयोग करता है। भेद्यता निम्नलिखित कारणों से मौजूद है:
प्रमुख प्रभावित निर्माताओं में शामिल हैं:

