 yunatamos/blackash-cve-2025-66516
CVE-2025-66516

CVSS: 10.0 | शोषण प्रकार: XXE इंजेक्शन | जोखिम स्तर: अधिकतम
CVE-2025-66516, Apache Tika के मुख्य प्रोसेसिंग इंजन में एक गंभीर XML External Entity (XXE) भेद्यता है। केवल एक दुर्भावनापूर्ण XFA सामग्री वाला PDF निम्न को ट्रिगर कर सकता है:
यह भेद्यता दुनिया भर में लाखों दस्तावेज़-प्रोसेसिंग पाइपलाइनों को प्रभावित करती है।
🚩 PDF के भीतर XFA फ़ॉर्म में एम्बेडेड बाहरी XML इकाइयों का असुरक्षित हैंडलिंग।
जब Apache Tika इन दस्तावेज़ों को पार्स करता है:
यह एंटरप्राइज़ स्तर पर एक क्लासिक XXE भेद्यता है।
| मॉड्यूल | असुरक्षित संस्करण |
|---|---|
tika-core | 1.13 → 3.2.1 |
tika-pdf-module | 2.0.0 → 3.2.1 |
tika-parsers (लीगेसी) | 1.13 → 1.28.5 |
✅ सुरक्षित संस्करण: 3.2.2+
यदि कोई हमलावर एक दुर्भावनापूर्ण PDF अपलोड करता है:
📄 संवेदनशील सर्वर फ़ाइलें पढ़ सकते हैं
(/etc/passwd, कॉन्फ़िग, API सीक्रेट)
🌍 आंतरिक नेटवर्क अनुरोध (SSRF) कर सकते हैं (क्लाउड मेटाडेटा, निजी सेवाएँ)
🧬 रिमोट कोड एक्ज़ीक्यूशन में श्रृंखलित कर सकते हैं (विशिष्ट JVM + सेवा कॉन्फ़िगरेशन में)
🔥 बड़े पैमाने पर डेटा एक्सफ़िलट्रेशन
⚠️ कोई प्रमाणीकरण नहीं। कोई उपयोगकर्ता इंटरैक्शन नहीं। नेटवर्क से शोषण योग्य।
| पुराना CVE | नया CVE |
|---|---|
| केवल PDF मॉड्यूल पर केंद्रित | ✅ कोर इंजन दोष को ठीक करता है |
| आंशिक शमन | ✅ पूर्ण आर्किटेक्चरल सुधार |
| कई सिस्टम अभी भी असुरक्षित | ✅ सही पैचिंग के लिए बाध्य करता है |
🚨 केवल PDF मॉड्यूल को अपडेट करना पर्याप्त नहीं है।
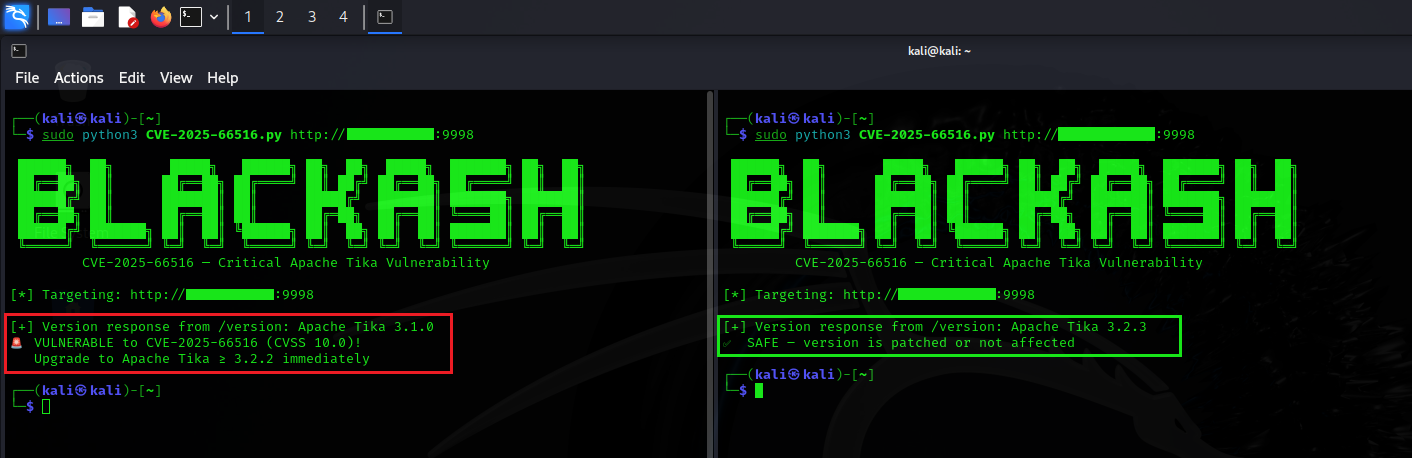
Upgrade ALL Apache Tika components to version 3.2.2+
यदि आप कोई भी ऐसा सिस्टम चलाते हैं जो स्वचालित रूप से दस्तावेज़ पार्स करता है, तो आप दायरे में हैं:
| मीट्रिक | मान |
|---|---|
| हमला वेक्टर | नेटवर्क |
| आवश्यक विशेषाधिकार | कोई नहीं |
| उपयोगकर्ता इंटरैक्शन | कोई नहीं |
| प्रभाव | गोपनीयता ✅ अखंडता ✅ उपलब्धता ✅ |
| CVSS स्कोर | 10.0 (गंभीर) |
# 1. Save as CVE-2025-66516.py
# 2. Make executable
chmod +x CVE-2025-66516.py

# 3. Run against your own Tika instance or authorized target
./CVE-2025-66516.py http://your-tika-server:9998
यह “सुविधानुसार पैच करें” वाली भेद्यता नहीं है। यह “सब कुछ छोड़ो और अभी ठीक करो” वाली भेद्यता है।
