
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-31594 — IC Realtime ICIP-P2012T 2.420 अनुचित पहुँच नियंत्रण के लिए संवेदनशील है | Kitploit
उपकरण/GitHubGitHub/yozarseef95/cve-2023-31594
टोहीIoT सुरक्षाभेद्यता विश्लेषणशोषणवेब सुरक्षाहार्डवेयर सुरक्षा
GitHubyozarseef95/cve-2023-31594

CVE-2023-31594

IC Realtime ICIP-P2012T 2.420 अनुचित पहुँच नियंत्रण के लिए संवेदनशील है

रिपॉजिटरी देखें
1288 दिन पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-31594

IC Realtime ICIP-P2012T अनुचित एक्सेस कंट्रोल के प्रति संवेदनशील है

IC Realtime IP PTZ Dome Camera ICIP-P2012 सॉफ़्टवेयर संस्करण: 2.420 में अनधिकृत स्ट्रीमिंग चैनल

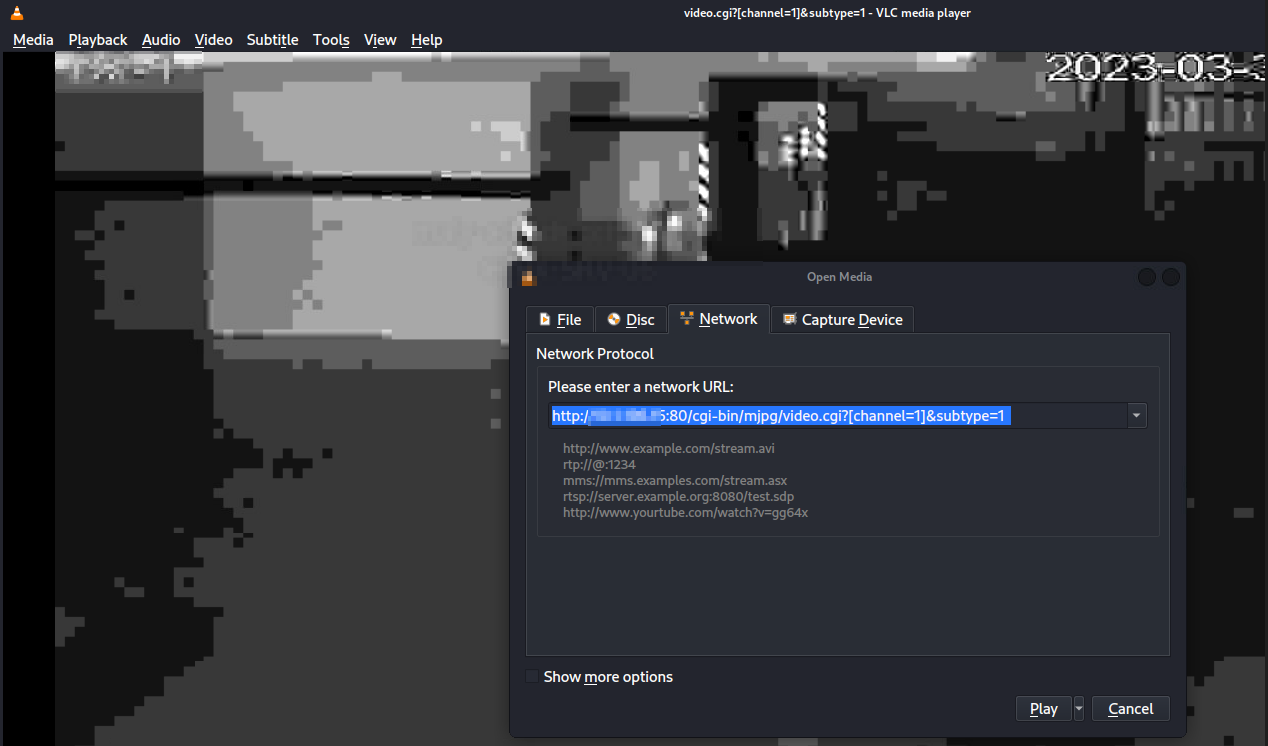
लाइव फ़ीड (MJPEG) को VLC नेटवर्क स्ट्रीम का उपयोग करके एक उजागर HTTP चैनल के माध्यम से स्ट्रीम किया जा सकता है। यह भेद्यता ग्राहकों की गोपनीयता को गंभीर रूप से प्रभावित करती है और इसका उपयोग टोह चरण (लोगों, संपत्तियों, पासवर्ड आदि की पहचान) में किया जा सकता है।

प्रूफ़ ऑफ़ कॉन्सेप्ट (POC)

यदि HTTP स्ट्रीमिंग की अनुमति है, तो एक URL पथ का उपयोग उपयोगकर्ता को बिना किसी आवश्यक प्रमाणीकरण के कैमरा MJPEG स्ट्रीम करने की अनुमति देने के लिए किया जा सकता है।

पथ: http://ip:port/cgi-bin/mjpg/video.cgi?[channel=1]&subtype=1
image

[खोजकर्ता]

Youssef Mohamed - Cloud Consultancy for Digitalization & Security Muhammed Dabour - Orange Egypt

टूल डाउनलोड करें