
 you-ssef9/cve-2025-52691
इस रिपॉजिटरी में CVE‑2025‑52691 से प्रभावित कमजोर SmarterMail संस्करणों का पता लगाने के लिए एक सुरक्षित Proof of Concept (PoC) शामिल है। स्क्रिप्ट केवल संस्करण का पता लगाती है और भेद्यता का शोषण नहीं करती है।

इस रिपॉजिटरी में CVE‑2025‑52691 से प्रभावित SmarterMail के कमज़ोर संस्करणों का पता लगाने के लिए एक सुरक्षित प्रूफ ऑफ कॉन्सेप्ट (PoC) है। स्क्रिप्ट केवल संस्करण का पता लगाती है, शोषण (exploit) नहीं करती।
CVE-2025-52691 – SmarterMail संस्करण पहचान PoC 📌 विवरण
इस रिपॉजिटरी में CVE‑2025‑52691 के लिए एक Python डिटेक्शन प्रूफ‑ऑफ‑कॉन्सेप्ट (PoC) है, जो SmarterMail Build 9406 और उससे पहले के संस्करणों को प्रभावित करने वाली एक गंभीर कमज़ोरी है।
⚠️ यह PoC केवल पहचान (डिटेक्शन) करता है यह फ़ाइल अपलोड नहीं करता, शोषण नहीं करता, और कोड निष्पादित नहीं करता।
🛑 कमज़ोरी सारांश
CVE ID: CVE‑2025‑52691
उत्पाद: SmarterMail
प्रभावित संस्करण: Build 9406 और उससे पहले
प्रभाव: मनमानी फ़ाइल अपलोड → संभावित रिमोट कोड निष्पादन
प्रमाणीकरण: आवश्यक नहीं
यदि लक्ष्य कमज़ोर है, तो कोई भी अप्रमाणित हमलावर मेल सर्वर पर किसी भी स्थान पर मनमानी फ़ाइलें अपलोड कर सकता है।
🔍 यह PoC कैसे काम करता है?
यह स्क्रिप्ट SmarterMail के कमज़ोर इंस्टेंस का पता लगाती है, एप्लिकेशन की पहचान करके और उसका संस्करण/बिल्ड नंबर निकालकर।
पहचान तर्क
निम्नलिखित सामान्य SmarterMail एंडपॉइंट पर HTTP GET अनुरोध भेजें:
/ /interface/ /interface/login /interface/root
SmarterMail की उपस्थिति का पता लगाएं:
प्रतिक्रिया बॉडी में SmarterMail स्ट्रिंग ढूँढकर
या HTTP हेडर या HTML सामग्री में संस्करण पैटर्न का पता लगाकर
संस्करण/बिल्ड नंबर निकालें
संस्करण स्ट्रिंग की पहचान के लिए रेगुलर एक्सप्रेशन का उपयोग करें
अंतिम संस्करण खंड से बिल्ड नंबर निकालें
कमज़ोरी जाँच
यदि बिल्ड नंबर ≤ 9406 → कमज़ोर
यदि बिल्ड नंबर > 9406 → कमज़ोर नहीं
कोई पेलोड, अपलोड या दुर्भावनापूर्ण कार्रवाई नहीं की जाती।
🧪 सरलीकृत पहचान तर्क (उदाहरण) संस्करण का पता चला: 17.6.9406 बिल्ड नंबर: 9406 परिणाम: कमज़ोर
संस्करण का पता चला: 17.7.9412 बिल्ड नंबर: 9412 परिणाम: कमज़ोर नहीं
🚀 कैसे चलाएँ आवश्यकताएँ
Python 3.x
requests लाइब्रेरी
निर्भरताएँ स्थापित करें:
pip install requests
एकल लक्ष्य python3 CVE-2025-52691POC.py -u http://target.com
एकाधिक लक्ष्य python3 CVE-2025-52691POC.py -l targets.txt
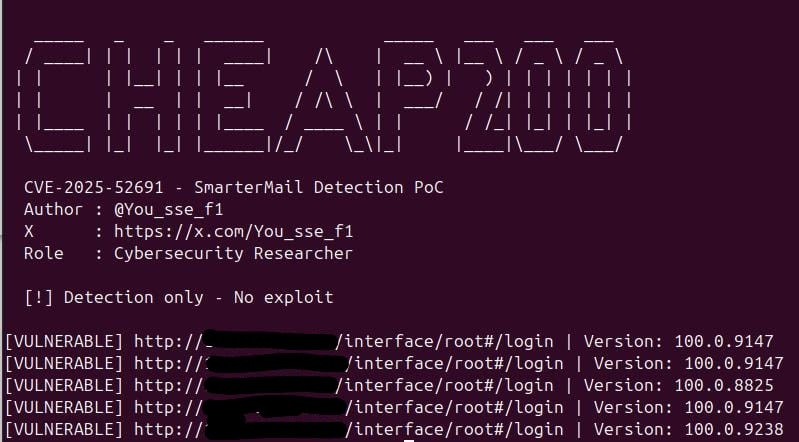
🖥 आउटपुट उदाहरण [VULNERABLE] http://example.com | Version: 17.6.9406
[NOT VULNERABLE] http://example.com | Version: 17.7.9412
[UNKNOWN] http://target.com | SmarterMail not detected
📎 संदर्भ
CSA Singapore सलाह: https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2025-124
SmarterMail आधिकारिक साइट: https://www.smartertools.com/smartermail
⚠️ अस्वीकरण
यह स्क्रिप्ट केवल शैक्षिक और रक्षात्मक सुरक्षा उद्देश्यों के लिए प्रदान की गई है।
केवल उन सिस्टम को स्कैन करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति है।
लेखक किसी भी दुरुपयोग या अवैध गतिविधि के लिए ज़िम्मेदार नहीं है।
📜 लाइसेंस
MIT लाइसेंस
👤 लेखक
शोधकर्ता: @You_sse_f1
X (Twitter): https://x.com/You_sse_f1
भूमिका: साइबर सुरक्षा शोधकर्ता
ℹ️ के बारे में
CVE‑2025‑52691 के लिए Python Detection PoC टैग:
cve · detection · smartermail · cybersecurity · poc






