Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/yonathanpy/cve-2025-65320
मेमोरी फोरेंसिकभेद्यता विश्लेषणशोषणरिवर्स इंजीनियरिंगडीबगर्सबाइनरी विश्लेषण
GitHubyonathanpy/cve-2025-65320

CVE-2025-65320

CVE-2025-65320 का प्रूफ-ऑफ-कॉन्सेप्ट जो डीबगर अटैचमेंट के माध्यम से प्रक्रिया मेमोरी से स्पष्ट पाठ लाइसेंस कुंजी निकालने का प्रदर्शन करता है, जिससे Abacre Restaurant POS पर सॉफ्टवेयर सक्रियण बायपास संभव होता है।

रिपॉजिटरी देखें
21308 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-65320

शीर्षक

अबेकर रेस्तरां पॉइंट ऑफ सेल (POS) में प्रक्रिया मेमोरी में संवेदनशील लाइसेंसिंग सामग्री का स्पष्ट पाठ संग्रहण

अवलोकन

Abacre Restaurant Point of Sale (POS) संस्करण <= 15.0.0.1656 में एक भेद्यता मौजूद है जहाँ संवेदनशील लाइसेंसिंग डेटा को सॉफ़्टवेयर सक्रियण वर्कफ़्लो के दौरान प्रक्रिया मेमोरी में स्पष्ट पाठ में संग्रहीत किया जाता है।

लाइसेंस सक्रियण प्रक्रिया के दौरान, एप्लिकेशन डिवाइस-बद्ध लाइसेंस कुंजियाँ उत्पन्न और संसाधित करता है जो किसी विशिष्ट मशीन के विरुद्ध सॉफ़्टवेयर स्थापना को मान्य करने के लिए होती हैं। हालाँकि, ये मान पर्याप्त सुरक्षा या सुरक्षित मेमोरी हैंडलिंग तंत्र के बिना प्रक्रिया मेमोरी में आवंटित किए जाते हैं।

चूँकि ये मान मेमोरी में सादे रूप में रहते हैं, स्थानीय पहुँच वाला एक हमलावर चल रही प्रक्रिया से एक डीबगर संलग्न कर सकता है और सीधे मेमोरी से लाइसेंसिंग सामग्री निकाल सकता है।

इससे वैध लाइसेंस कुंजियों की पुनर्प्राप्ति संभव होती है, जिनका उपयोग लाइसेंस खरीदे बिना उसी मशीन पर सॉफ़्टवेयर को सक्रिय करने के लिए किया जा सकता है।
505584123-75fd0e26-43e9-41d1-8f74-f1283d0cb241

प्रभावित उत्पाद

उत्पाद: Abacre Restaurant Point of Sale (POS)
विक्रेता: Abacre Limited
प्रभावित संस्करण: <= 15.0.0.1656


भेद्यता प्रकार

प्राथमिक कमजोरी:

  • CWE-316 — मेमोरी में संवेदनशील जानकारी का स्पष्ट पाठ संग्रहण

संबंधित कमजोरी:

  • CWE-200 — अनधिकृत अभिनेता को संवेदनशील जानकारी का प्रकटीकरण

तकनीकी विवरण

सक्रियण प्रक्रिया के दौरान, POS एप्लिकेशन निम्नलिखित संचालन करता है:

  1. उपयोगकर्ता ग्राफिकल इंटरफ़ेस के माध्यम से सक्रियण प्रक्रिया शुरू करता है।
  2. एप्लिकेशन डिवाइस-विशिष्ट लाइसेंसिंग पैरामीटर उत्पन्न और संसाधित करता है।
  3. परिणामी लाइसेंस कुंजी और संबंधित सक्रियण मान मानक ढेर आवंटन के रूप में प्रक्रिया मेमोरी में संग्रहीत होते हैं।
  4. ये मान सक्रियण वर्कफ़्लो के दौरान मेमोरी में स्पष्ट पाठ रूप में रहते हैं।

एप्लिकेशन निम्नलिखित सुरक्षा उपायों को लागू नहीं करता:

  • सुरक्षित मेमोरी बफ़र
  • स्पष्ट मेमोरी शून्यीकरण
  • मेमोरी में संवेदनशील मानों का एन्क्रिप्शन
  • एंटी-डीबगिंग या मेमोरी एक्सेस सुरक्षा

परिणामस्वरूप, सामान्य रिवर्स-इंजीनियरिंग तकनीकों का उपयोग करके लाइसेंस कुंजी निकाली जा सकती है।


भेद्यता ट्रिगर

यह समस्या लाइसेंस सक्रियण प्रयास के दौरान होती है, जब एप्लिकेशन लाइसेंसिंग सामग्री को संसाधित और मान्य करता है।

इस चरण में:

  • लाइसेंस कुंजी
  • डिवाइस-बद्ध सक्रियण डेटा
  • आंतरिक सत्यापन स्ट्रिंग्स

सभी बिना अस्पष्टता या सुरक्षा के प्रक्रिया मेमोरी में अस्थायी रूप से संग्रहीत होते हैं।


शोषण परिदृश्य

मशीन तक स्थानीय पहुँच वाला एक हमलावर निम्नलिखित चरणों का पालन कर सकता है:

  1. POS एप्लिकेशन लॉन्च करें।
  2. सॉफ़्टवेयर सक्रियण वर्कफ़्लो आरंभ करें।
  3. चल रही प्रक्रिया में एक डीबगर (जैसे, x64dbg, WinDbg, आदि) संलग्न करें।
  4. प्रक्रिया मेमोरी का निरीक्षण करें या मेमोरी डंप बनाएँ।
  5. लाइसेंस कुंजी पैटर्न के अनुरूप ASCII/Unicode स्ट्रिंग्स खोजें।

चूँकि लाइसेंस कुंजी स्पष्ट पाठ मेमोरी में संग्रहीत है, इसे सीधे प्रक्रिया मेमोरी स्थान से निकाला जा सकता है।

निकाली गई कुंजी का उपयोग लाइसेंस खरीदे बिना उसी मशीन पर सॉफ़्टवेयर को सक्रिय करने के लिए पुनः किया जा सकता है।


साक्ष्य

मेमोरी विश्लेषण

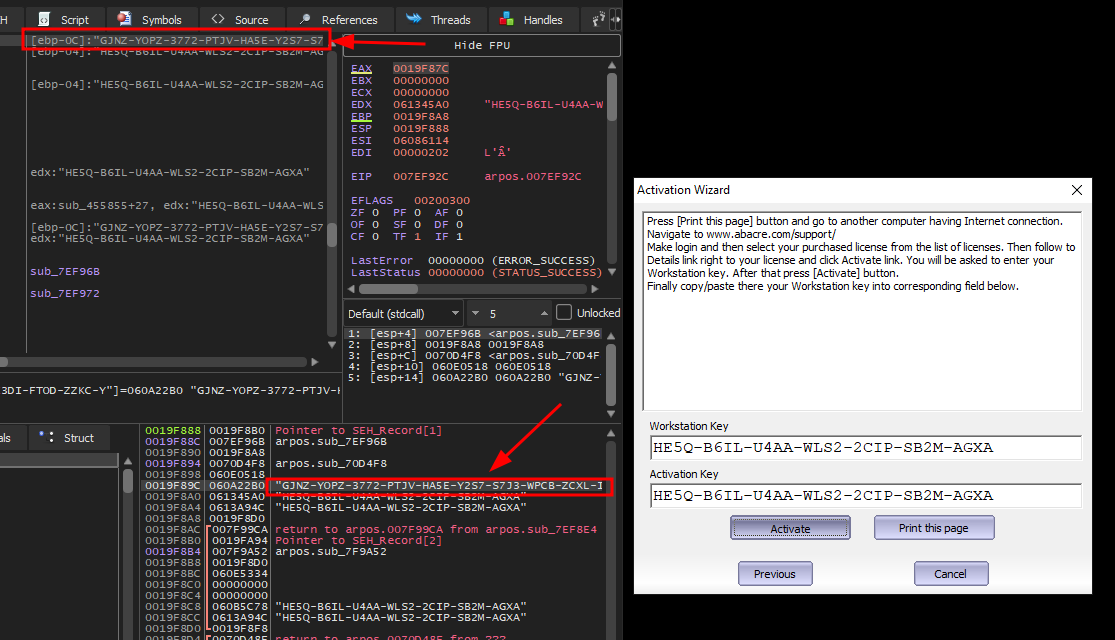
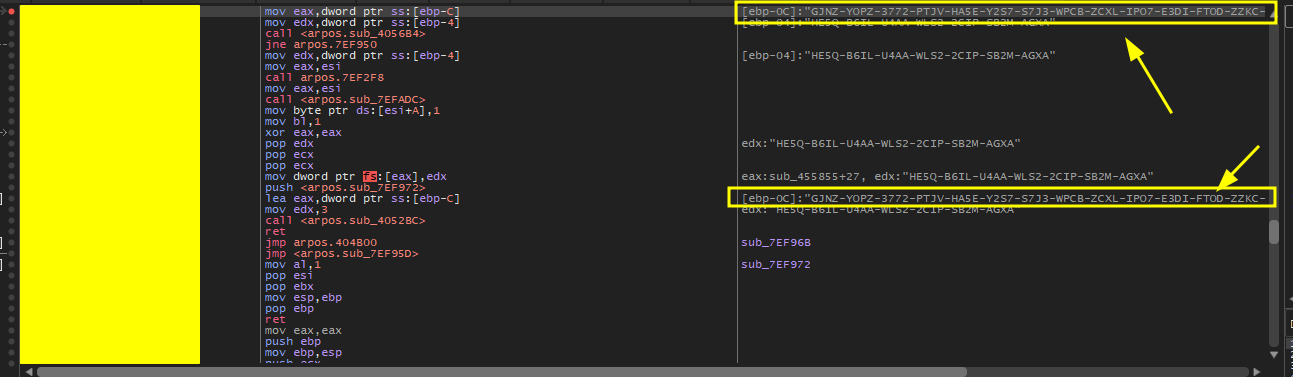
निम्नलिखित छवियाँ डीबगर आउटपुट और रनटाइम मेमोरी निरीक्षण दिखाती हैं, जहाँ सक्रियण के दौरान लाइसेंस कुंजियाँ प्रक्रिया मेमोरी में दिखाई देती हैं।

![मेमोरी विश्लेषण साक्ष्य] 505584123-75fd0e26-43e9-41d1-8f74-f1283d0cb241

![डीबगर मेमोरी दृश्य]505584345-4e70e424-41f7-4f58-ac41-8ace4fb64cd8


सक्रिय सॉफ़्टवेयर

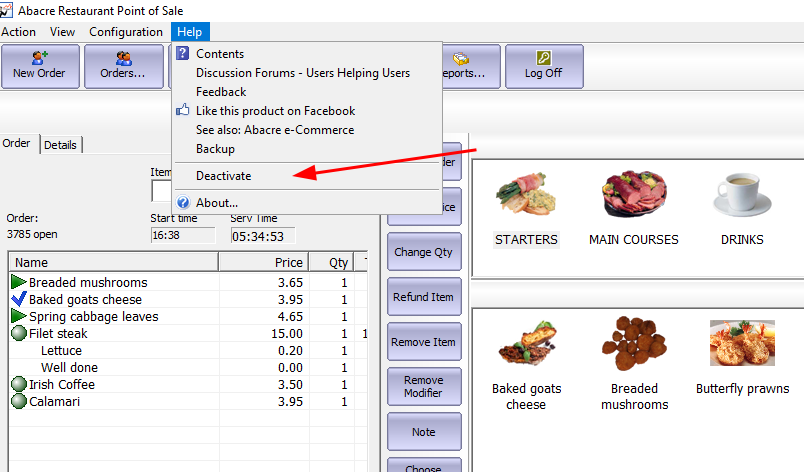
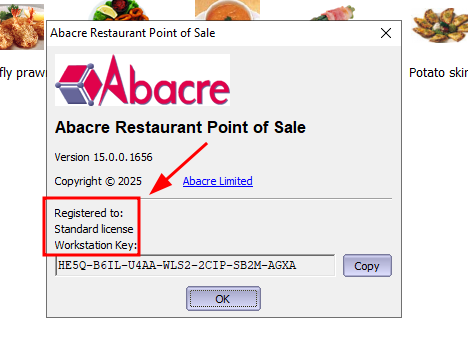
निम्नलिखित छवियाँ पुनर्प्राप्त लाइसेंस कुंजी का उपयोग करके सफल सक्रियण प्रदर्शित करती हैं।

![सक्रिय सॉफ़्टवेयर स्क्रीनशॉट]505584570-b009b43f-8990-4633-8a48-455ade75e5d2
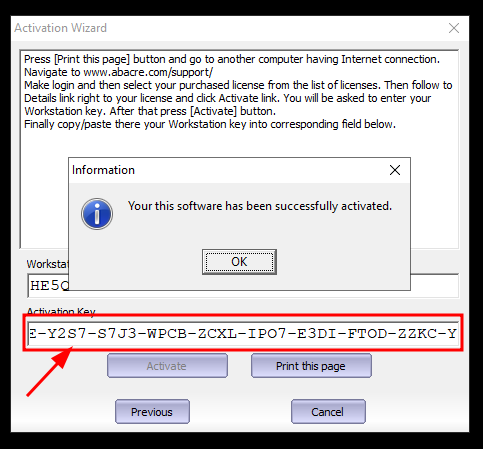
![सक्रियण पुष्टिकरण]505584749-1572b5fe-8442-4001-9428-4f93f16be292

![सक्रिय UI स्थिति]505584929-b8a1dc4d-d2ad-4c34-92e8-daf1c04d3174


प्रभाव

सफल शोषण एक हमलावर को अनुमति देता है:

  • वैध डिवाइस-बद्ध लाइसेंस कुंजियाँ पुनर्प्राप्त करना
  • विक्रेता के सॉफ़्टवेयर लाइसेंसिंग तंत्र को दरकिनार करना
  • वैध लाइसेंस खरीदे बिना एप्लिकेशन को सक्रिय करना

जबकि यह समस्या मुख्य रूप से सॉफ़्टवेयर लाइसेंसिंग अखंडता को प्रभावित करती है, यह मेमोरी में संवेदनशील जानकारी के अनुचित हैंडलिंग को प्रदर्शित करती है।


मूल कारण

भेद्यता मेमोरी में संवेदनशील लाइसेंसिंग डेटा के असुरक्षित हैंडलिंग के कारण होती है। विशेष रूप से:

  • संवेदनशील मानों को सादा पाठ स्ट्रिंग्स के रूप में संग्रहीत किया जाता है
  • उपयोग के बाद मेमोरी साफ़ नहीं की जाती
  • कोई इन-मेमोरी एन्क्रिप्शन या अस्पष्टता लागू नहीं की जाती
  • प्रक्रिया में एंटी-डीबगिंग सुरक्षा का अभाव होता है

अनुशंसित शमन

समान भेद्यताओं को रोकने के लिए, विक्रेता को चाहिए:

  • लाइसेंसिंग रहस्यों को सादा पाठ मेमोरी में संग्रहीत करने से बचें
  • सुरक्षित मेमोरी आवंटन तंत्र का उपयोग करें
  • इन-मेमोरी एन्क्रिप्शन या अस्पष्टता लागू करें
  • संवेदनशील बफ़र को उपयोग के तुरंत बाद साफ़ करें
  • एंटी-डीबगिंग सुरक्षा लागू करें
  • संवेदनशील सत्यापन तर्क को सर्वर-साइड लाइसेंसिंग मॉडल में स्थानांतरित करें

प्रकटीकरण समयरेखा

दिनांकघटना
2025भेद्यता की खोज
2025विक्रेता को सूचित किया गया
2025CVE निर्दिष्ट
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →