
 yo-yo-yo-jbo/hm-surf
लोकप्रिय ब्राउज़रों का macOS CVE-2024-44133 मूल्यांकनकर्ता

सामान्य macOS ब्राउज़रों में CVE-2024-44133 के प्रति संवेदनशीलता का मूल्यांकन करता है।
इसमें वह HTML भी शामिल है जो स्क्रीनशॉट लेता है और उसे लोकेशन निष्कर्षण के साथ डाउनलोड करता है।
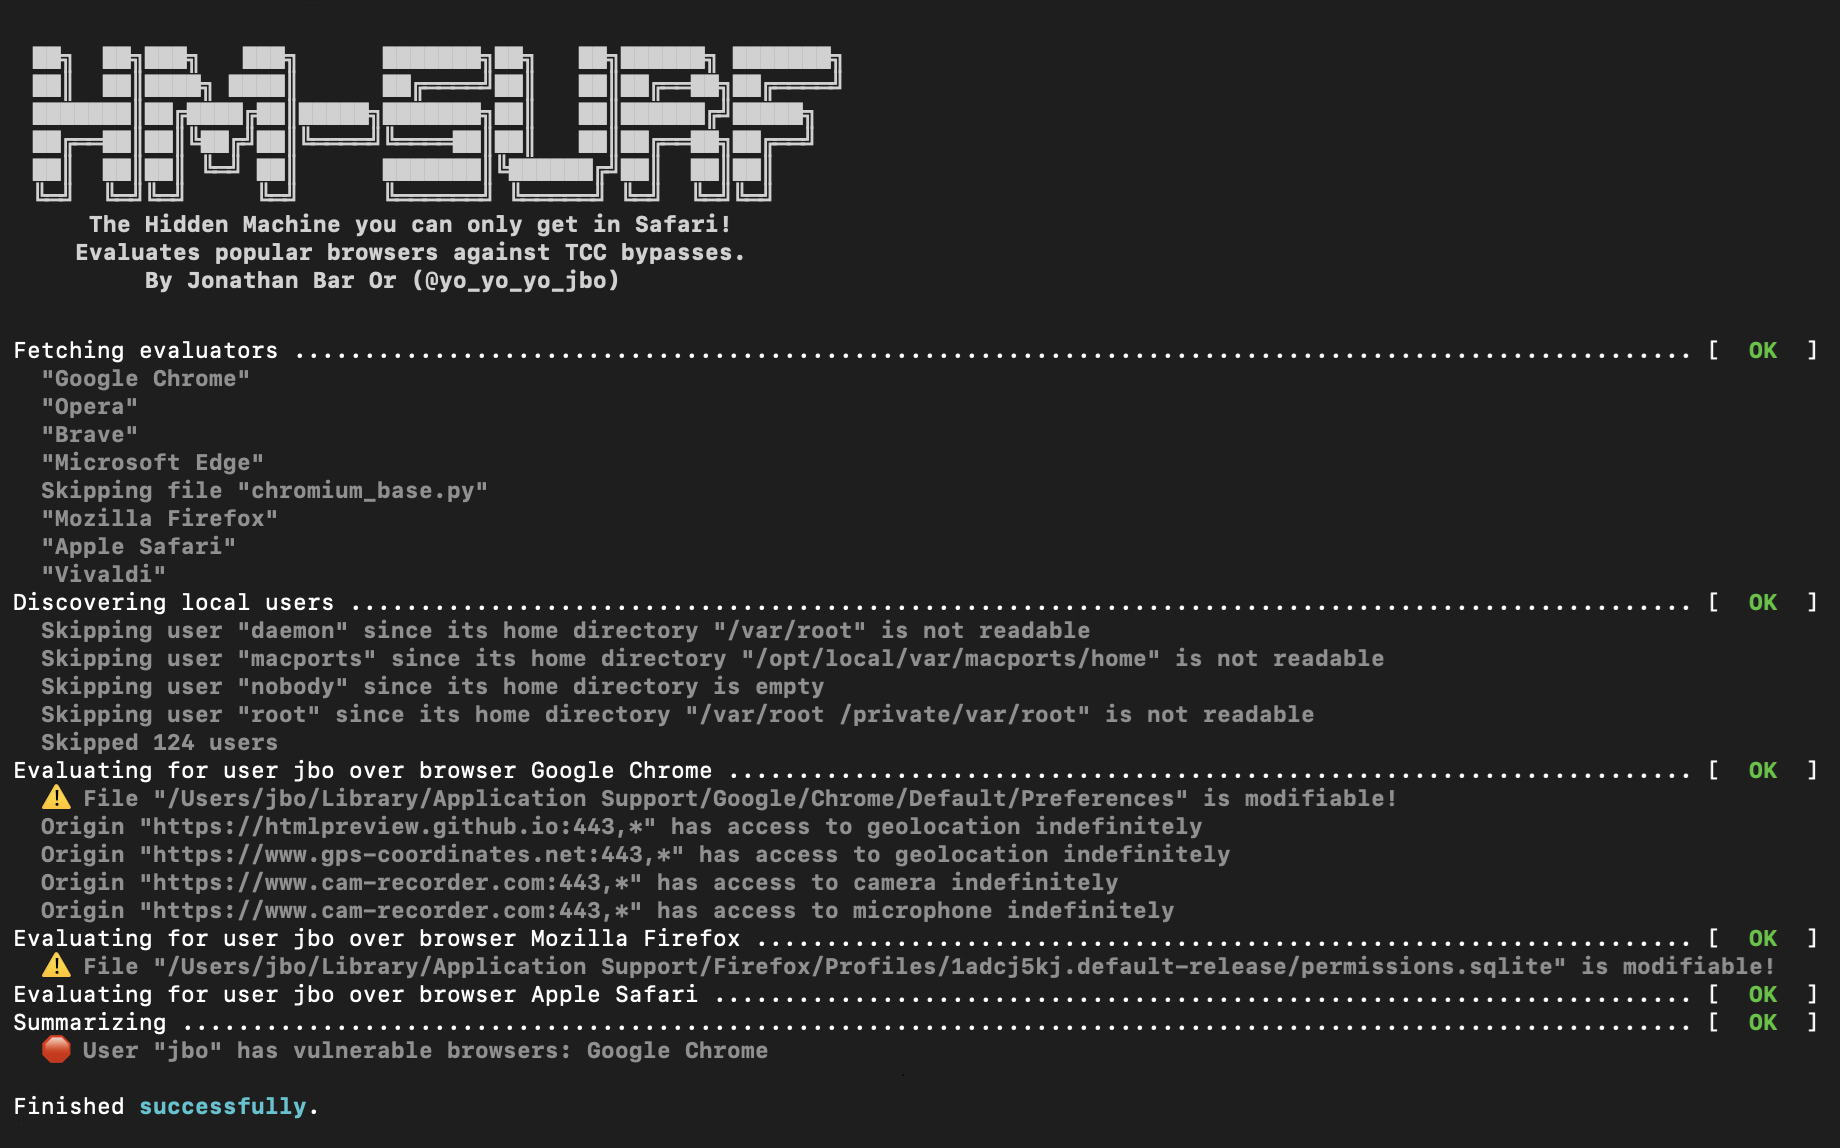
मूल्यांकनकर्ता चलाने के लिए, जो सभी सामान्य macOS ब्राउज़रों पर CVE-2024-44133 का मूल्यांकन करता है, यह चलाएँ:
python3 -m pip install -r ./requirements.txt
./hm-surf-eval.py
निष्पादन पर, यह टूल सभी सामान्य macOS ब्राउज़रों की TCC बायपास क्षमताओं का मूल्यांकन करता है।
फ़ाइल hm-surf.html एक उदाहरण HTML पृष्ठ है जो CVE-2024-44133 को प्रदर्शित करता है।
यह केवल कैमरा और लोकेशन एक्सेस करता है, लोकेशन प्रस्तुत करता है (जानबूझकर कम सटीकता के साथ), और कैमरे का स्क्रीनशॉट डाउनलोड करता है (परंतु वह इसे आसानी से किसी सर्वर पर भी सहेज सकता है)।
यह फ़ाइल अपने आप में कोई एक्सप्लॉइट नहीं है, और इसके लिए ब्राउज़र हेतु कैमरा, माइक्रोफ़ोन और लोकेशन एक्सेस सक्षम होना आवश्यक है, उदा. किसी स्थानीय हमलावर द्वारा प्रति-ब्राउज़र प्राथमिकताओं को ओवरराइड करके।
उस क्षमता का आकलन मूल्यांकनकर्ता के साथ किया जा सकता है।
HTML पृष्ठ को आसानी से देखने के लिए, आप कोई भी टूल उपयोग कर सकते हैं, जैसे htmlpreview।
मूल्यांकनकर्ता को कोड करना काफी आसान है - आप BrowserEvaluatorBase से इनहेरिट करते हैं और दो विधियाँ लागू करते हैं:
get_browser_name - एक मानव-पठनीय ब्राउज़र नाम प्राप्त करता है।evaluate - username और उसका home_dir प्राप्त करता है और संवेदनशीलता का मूल्यांकन करता है। None लौटाने का अर्थ है कि ब्राउज़र संवेदनशील नहीं है, जबकि BrowserResults इंस्टेंस लौटाने पर संवेदनशील परिणाम मिलते हैं।ध्यान दें कि Chromium-आधारित ब्राउज़रों के लिए एक ChromiumEvaluatorBase बेस क्लास भी है, जिसका अर्थ है कि आपको सामान्य get_browser_name लागू करना होता है और साथ ही एक get_preference_filepath विधि भी, जो दिए गए होम डायरेक्टरी के लिए प्रेफरेंस फ़ाइल पथ लौटाती है। Chromium-आधारित ब्राउज़रों के लिए evaluate लागू करना आवश्यक नहीं है, वह बेस क्लास द्वारा लागू किया जाता है।
