Flask में स्व-होस्टेड, केवल-आमंत्रण आधारित एन्क्रिप्टेड फ़ाइल साझाकरण। प्रत्येक फ़ाइल को अपनी AES-256-GCM कुंजी मिलती है, जिसे प्रत्येक पाठक के लिए HPKE से सील किया जाता है। हस्ताक्षरित अपलोड, दबाव-पासवर्ड जो अलग कवर वॉल्ट खोलते हैं, और एक मास्टर कुंजी जिसके लिए USB फ़्लैश ड्राइव आवश्यक हो सकती है।
सुरक्षित फ़ाइल साझाकरण: उपयोगकर्ताओं के बीच गोपनीय फ़ाइलों को साझा करने के लिए एक Flask वेब ऐप। प्रत्येक फ़ाइल को उसकी अपनी AES-256-GCM कुंजी के साथ एट-रेस्ट एन्क्रिप्ट किया जाता है, जिसे केवल उन प्रत्येक व्यक्ति की सार्वजनिक कुंजी पर एन्क्रिप्टेड प्रतियों के रूप में रखा जाता है जिसे इसे खोलने की अनुमति है, SHA-256 और एक HMAC से जाँचा जाता है, और एक स्थानीय CA द्वारा प्रमाणित ECDSA कुंजी से हस्ताक्षरित किया जाता है।
python -m venv .venv
.venv/bin/pip install -r requirements-dev.txt
bin/vault-share install        # the `vault-share` command, from any terminal
read -s -x CA_PASSPHRASE       # fish; in bash: read -rs CA_PASSPHRASE && export CA_PASSPHRASE
pki/create_ca.sh
vault-share init-db
vault-share                    # the console; `vault-share serve` runs the server alone
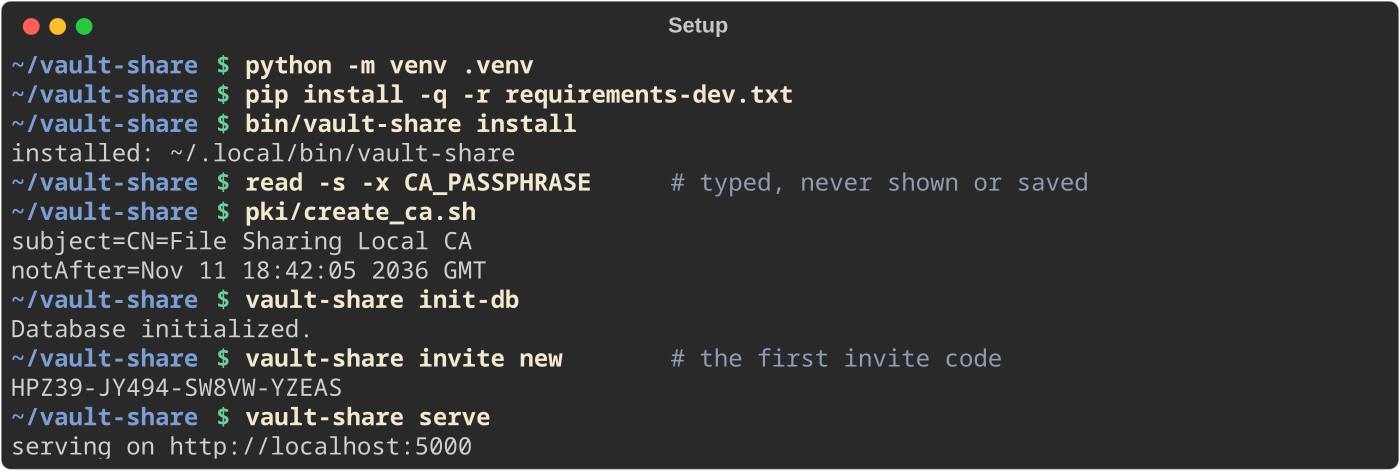
read -s CA पासफ़्रेज़ को दिखाए बिना और शेल इतिहास में सहेजे बिना माँगता है, जो export CA_PASSPHRASE='...' करता। कंसोल इसे स्टार्टअप पर स्वयं माँगता है जब यह सेट न हो, और इसे केवल मेमोरी में रखता है। vault-share बाकी सब कुछ flask --app app को पास कर देता है, इसलिए vault-share keys status या vault-share admin grant 'bob#516850' किसी भी फ़ोल्डर से काम करते हैं; vault-share install कमांड को ~/.local/bin में लिंक करता है।
फिर http://127.0.0.1:5000 खोलें (पोर्ट बदल सकता है, नीचे "सर्वर सेटिंग्स" देखें)। pki/create_ca.sh एक बार instance/ca/ में स्थानीय CA बनाता है; ऐप को हर बार शुरू होने पर वही CA_PASSPHRASE चाहिए, ताकि प्रत्येक नए उपयोगकर्ता को प्रमाणपत्र जारी किया जा सके। पंजीकरण के लिए एक आमंत्रण कोड आवश्यक है: पहला vault-share invite new से बनाएँ (नीचे देखें)।
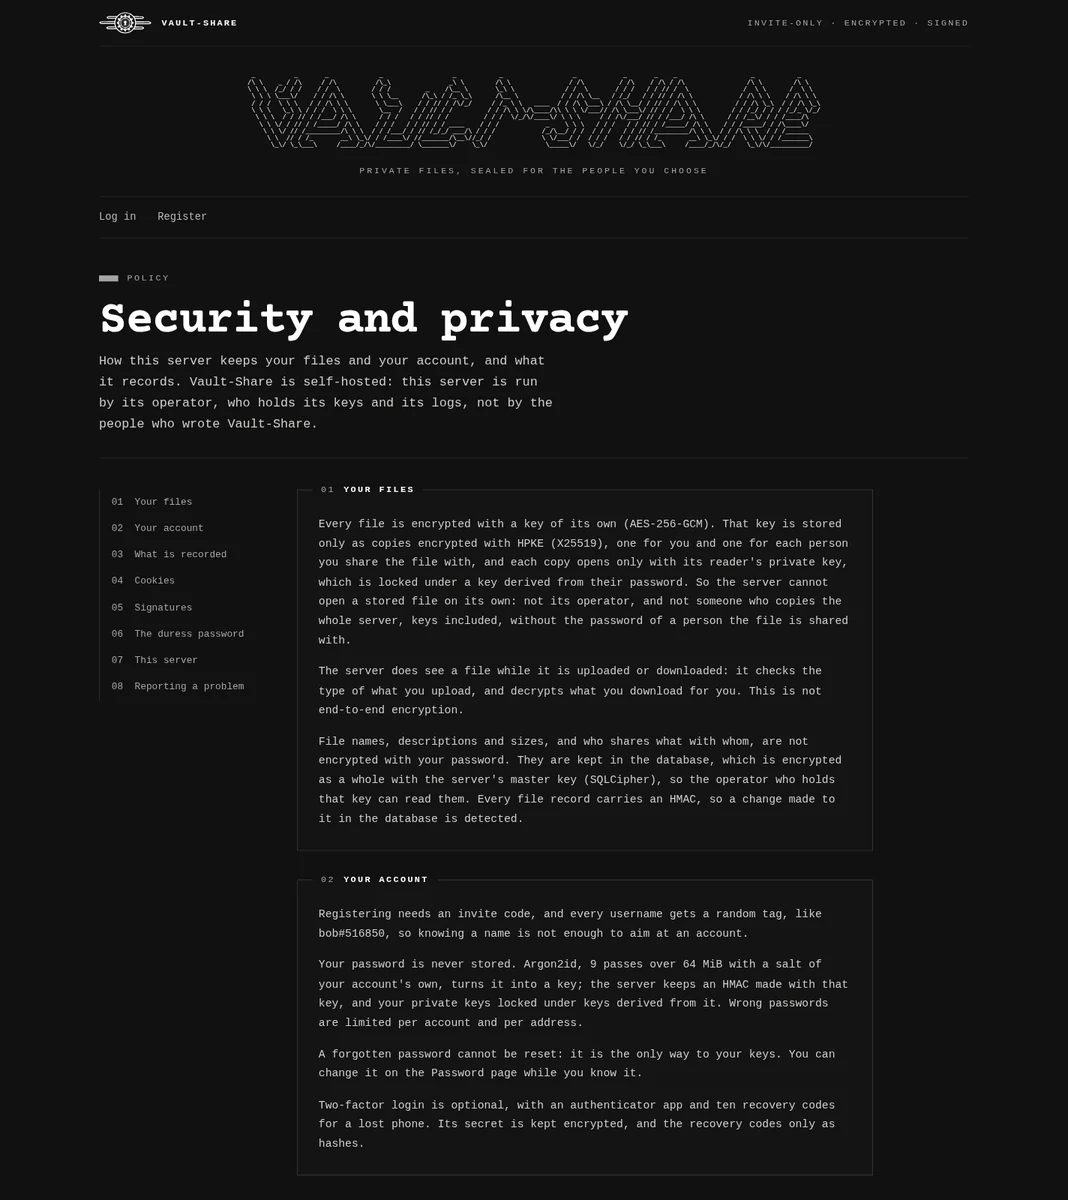
/security पर मौजूद पृष्ठ, जो प्रत्येक पृष्ठ के फ़ुटर से लिंक है, उपयोगकर्ताओं को बताता है कि यह सर्वर क्या संग्रहीत करता है और क्या नहीं पढ़ सकता, क्या रिकॉर्ड करता है और कितने समय तक, कौन-सी कुकीज़ सेट करता है, और इसका ऑपरेटर क्या कर सकता है। इसे कोई भी पढ़ सकता है, लॉग इन हो या न हो, और सेवा रोके जाने के दौरान भी यह उपलब्ध रहता है, क्योंकि इसे न तो डेटाबेस चाहिए और न ही मास्टर कुंजी।
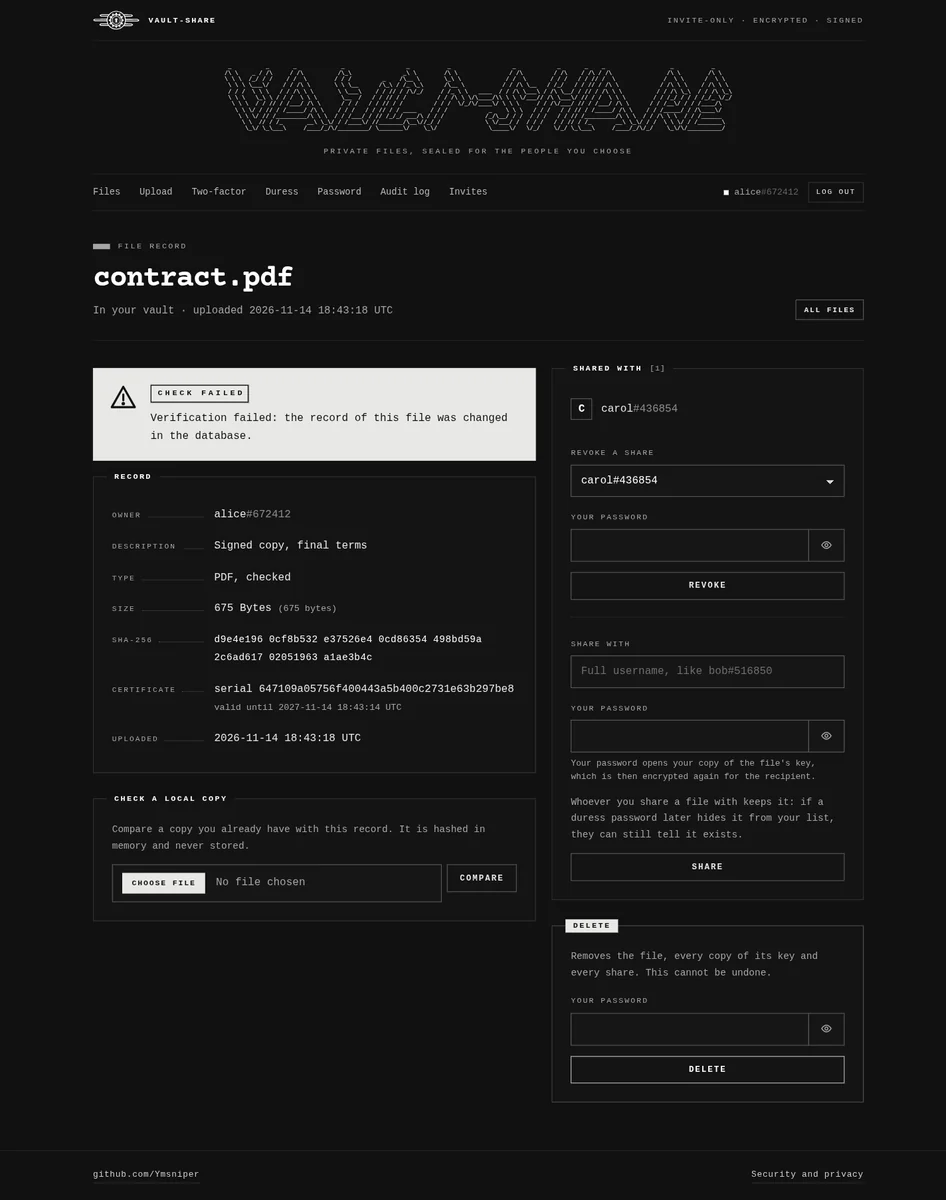
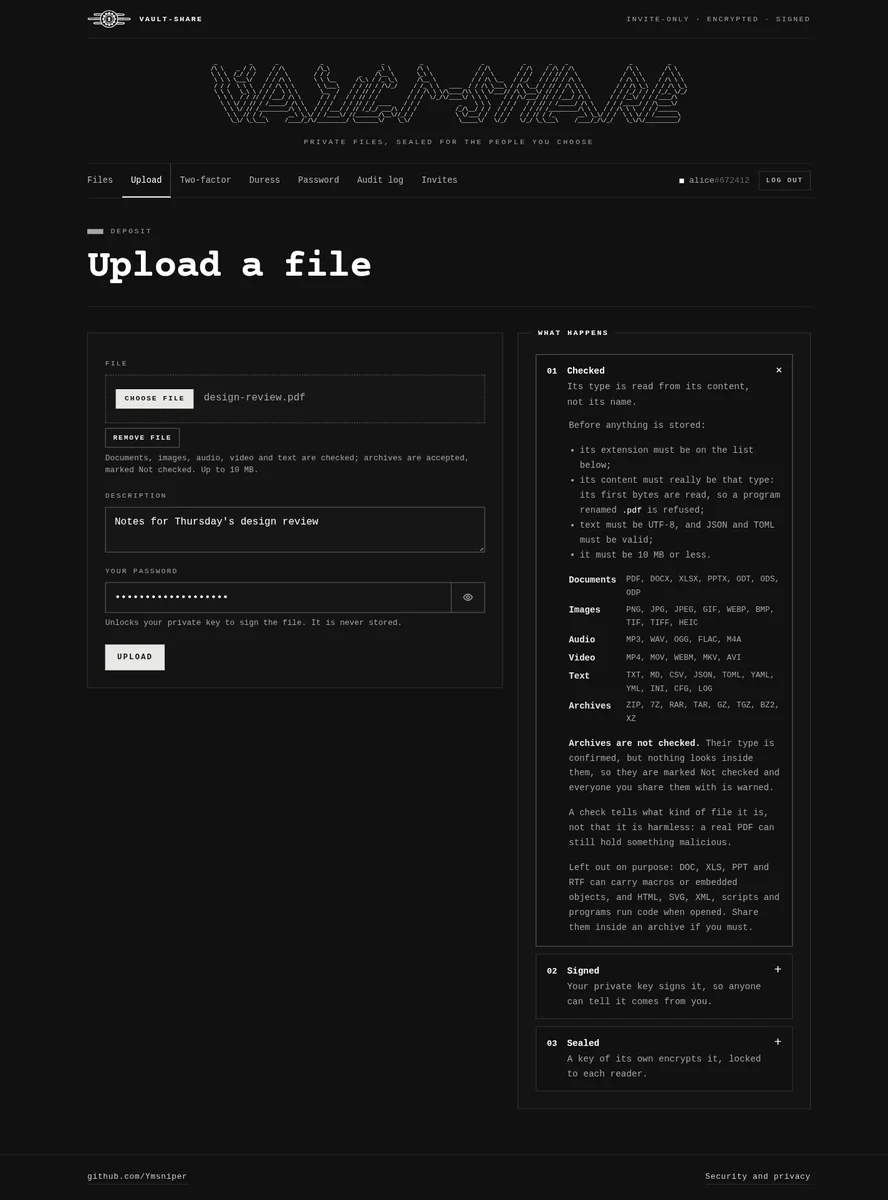
अपलोड करने पर आपका पासवर्ड फिर से माँगा जाता है: यह फ़ाइल पर हस्ताक्षर करने के लिए आपकी निजी कुंजी को अनलॉक करता है। प्रत्येक फ़ाइल के रिकॉर्ड में उसके सभी फ़ील्ड पर एक HMAC होता है, स्वामी और हैश से लेकर नाम, विवरण और हस्ताक्षर तक, इसलिए डेटाबेस में संपादित किया गया रिकॉर्ड फ़ाइल पृष्ठ पर अपनी जाँच में विफल हो जाता है। प्रत्येक फ़ाइल पृष्ठ एक हस्ताक्षर प्रमाण भी प्रदान करता है, एक zip जिसमें हस्ताक्षर, हस्ताक्षरकर्ता का प्रमाणपत्र, CA प्रमाणपत्र और OpenSSL कमांड होते हैं जो ऐप के बिना फ़ाइल की जाँच करते हैं। वे प्रमाणपत्र को उसी रूप में जाँचते हैं जैसा वह अपलोड के समय था, और आपकी प्रति को फ़ाइल के नाम का उपयोग करने के बजाय FILE नाम देते हैं, जिसमें शेल सिंटैक्स हो सकता है।
हर अपलोड को संग्रहीत करने से पहले जाँचा जाता है: इसका एक्सटेंशन
सूची में होना चाहिए, इसकी सामग्री वास्तव में उसी प्रकार की होनी चाहिए (filetype पहले
बाइट्स पढ़ता है, इसलिए .pdf नाम बदला गया कोई प्रोग्राम अस्वीकार कर दिया जाता है; टेक्स्ट UTF-8 होना चाहिए, और JSON
और TOML वैध होने चाहिए), और यह अपलोड सीमा के अंतर्गत आना चाहिए।
संग्रह (ZIP, 7Z, RAR, TAR, GZ, TGZ, BZ2, XZ) भी स्वीकार किए जाते हैं: उनके
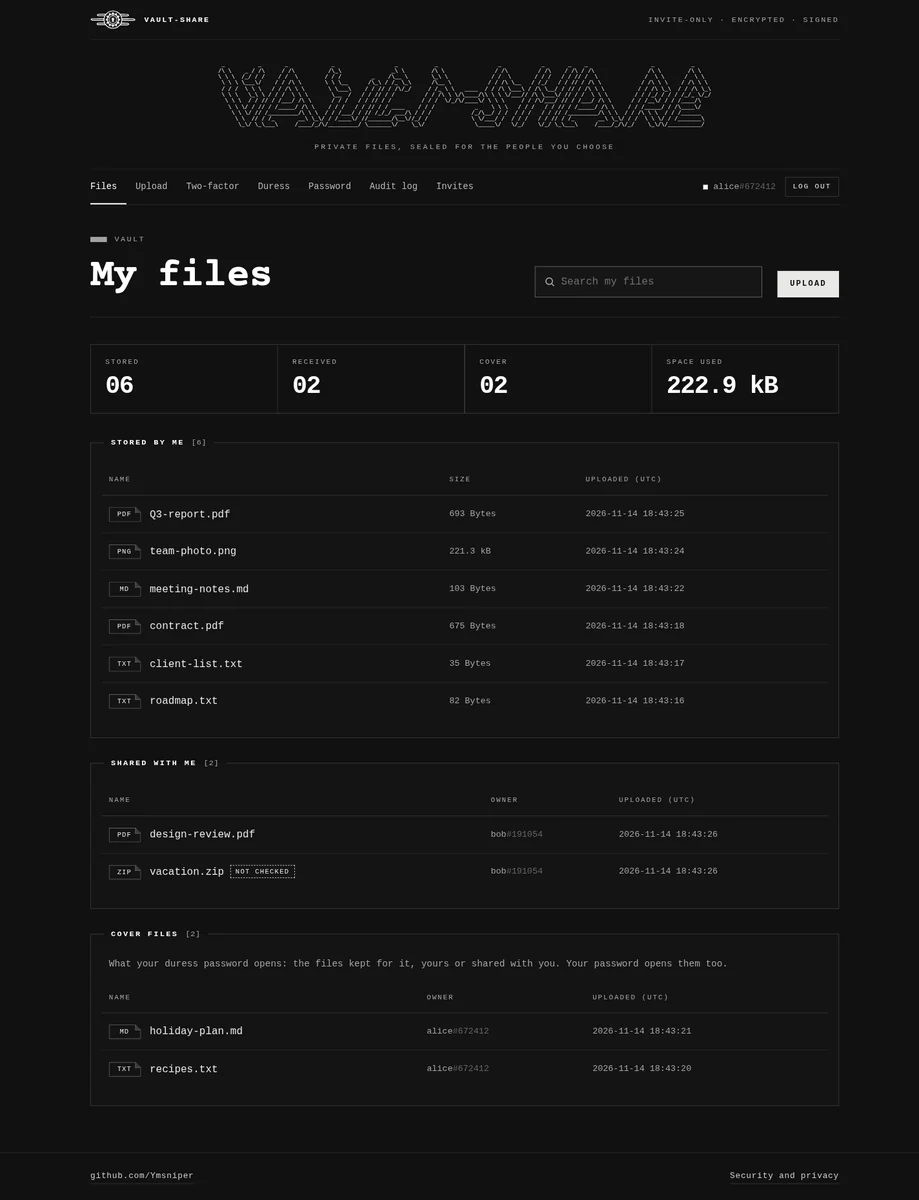
हस्ताक्षर की जाँच होती है, इसलिए .zip नाम बदला गया कोई प्रोग्राम अस्वीकार कर दिया जाता है, लेकिन उनके अंदर क्या है इसकी जाँच नहीं होती। उन्हें Not checked के रूप में चिह्नित किया जाता है, और फ़ाइल के रिकॉर्ड का HMAC
उस चिह्न को कवर करता है, इसलिए इसे डेटाबेस में हटाया नहीं जा सकता। जिन लोगों के साथ इन्हें साझा किया जाता है, उन सभी को एक चेतावनी दिखाई जाती है, और डाउनलोड करने से पहले "I understand" पर टिक करना होता है।
DOC, XLS, PPT और RTF (मैक्रो, एम्बेडेड ऑब्जेक्ट), और HTML, SVG, XML,
स्क्रिप्ट और प्रोग्राम (खोलने पर कोड चलाते हैं) शामिल नहीं किए जाते; इन्हें किसी संग्रह के अंदर साझा करें। एक जाँच बताती है कि फ़ाइल किस प्रकार की है, यह नहीं कि वह हानिरहित है। अपलोड पृष्ठ यह सब "What happens" के अंतर्गत समझाता है।
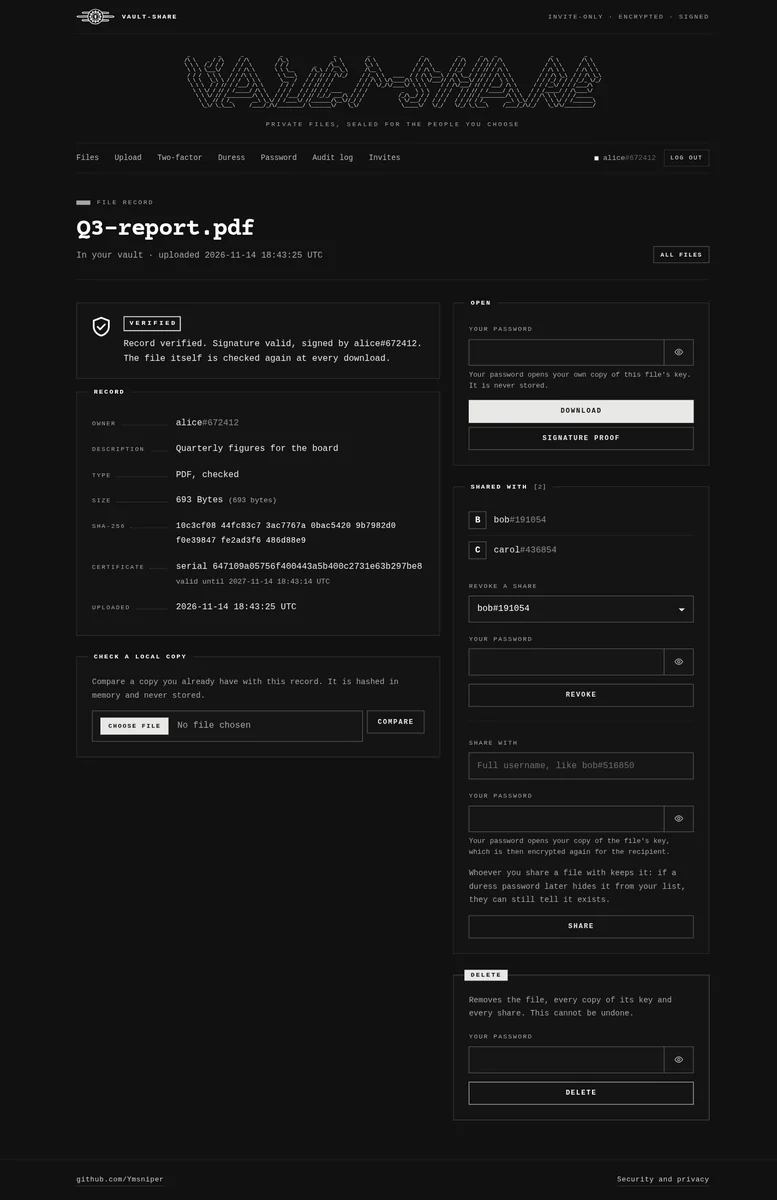
किसी फ़ाइल के पृष्ठ पर हर विज़िट उसके रिकॉर्ड और हस्ताक्षर की जाँच करती है, और हर डाउनलोड स्वयं फ़ाइल की जाँच करता है। ऐप की पीठ पीछे बदला गया रिकॉर्ड तुरंत दिखाई देता है: