
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2017-8464-EXP — CVE-2017-8464 LNK दूरस्थ कोड निष्पादन भेद्यता के लिए शोषण। USB-आधारित पेलोड डिलीवरी के लिए दुर्भावनापूर्ण .lnk फ़ाइलें उत्पन्न करता है, x86 और x64 आर्किटेक्चर का समर्थन करता है। | Kitploit
उपकरण/GitHubGitHub/xssfile/cve-2017-8464-exp
पेलोड जनरेशनभेद्यता विश्लेषणशोषणपार्श्व आंदोलनपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubxssfile/cve-2017-8464-exp

CVE-2017-8464-EXP

CVE-2017-8464 LNK दूरस्थ कोड निष्पादन भेद्यता के लिए शोषण। USB-आधारित पेलोड डिलीवरी के लिए दुर्भावनापूर्ण .lnk फ़ाइलें उत्पन्न करता है, x86 और x64 आर्किटेक्चर का समर्थन करता है।

रिपॉजिटरी देखें
1118 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2017-8464-EXP

x86 और x64 के लिए समर्थन

केवल परीक्षण के लिए

Lnk फ़ाइल यहाँ से: https://github.com/rapid7/metasploit-framework/pull/8767

ykoster को धन्यवाद

छोटा बदलाव, dll फ़ाइल बदलें, explorer.exe के क्रैश होने की बग ठीक करें। (ykoster ने इस बग को ठीक कर दिया है)

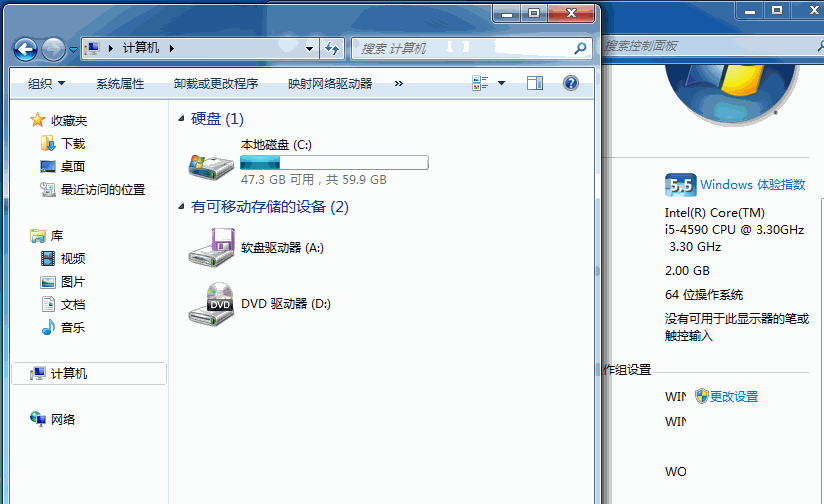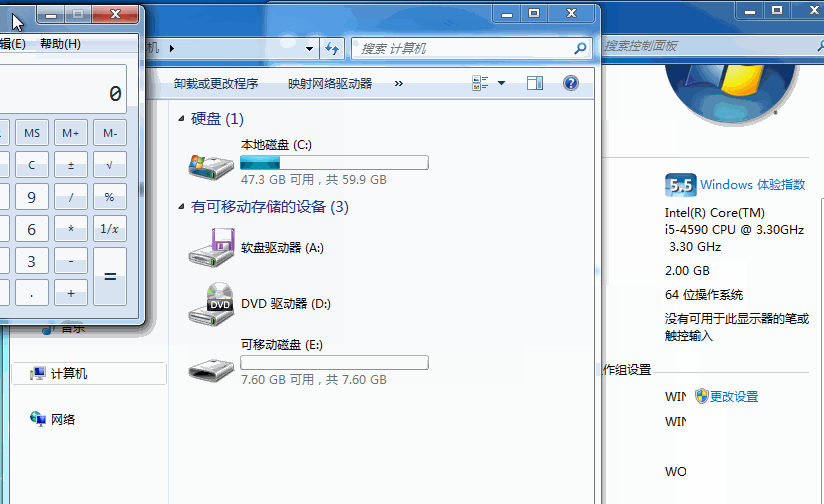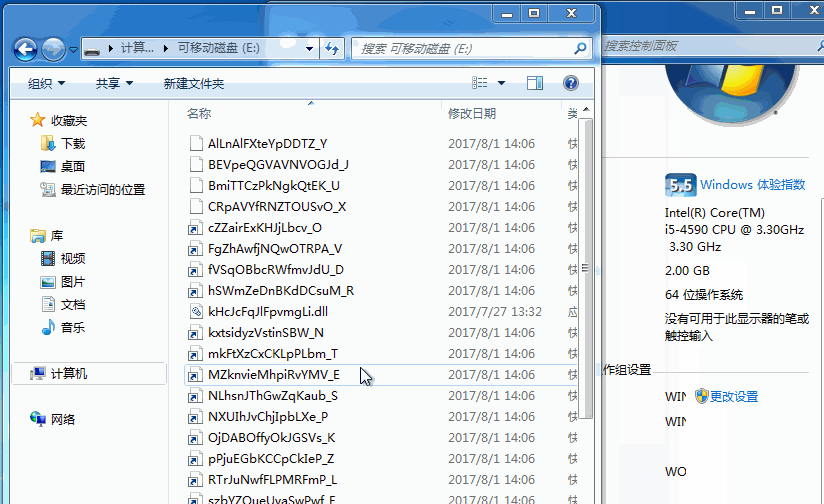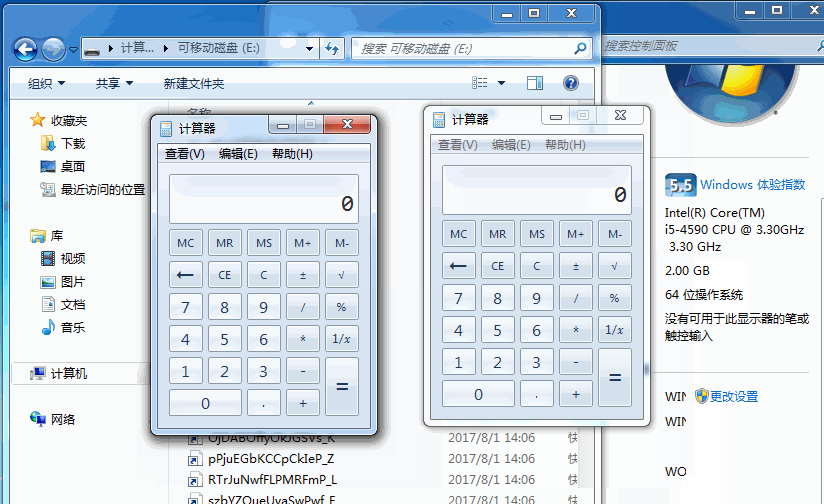
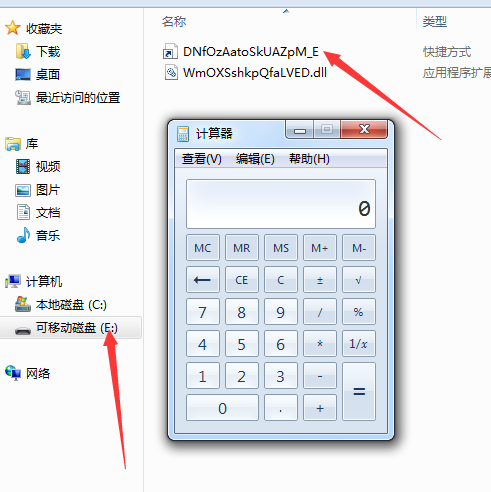
POC:

x86:

Alt text

x64:

Alt text

यदि आप USB ड्राइव की पहचान कर सकते हैं, तो एक LNK फ़ाइल पर्याप्त है, जैसे यह:

Alt text

अधिक विवरण:

https://3gstudent.github.io/3gstudent.github.io/Windows-Lnk%E8%BF%9C%E7%A8%8B%E4%BB%A3%E7%A0%81%E6%89%A7%E8%A1%8C%E6%BC%8F%E6%B4%9E(CVE-2017-8464)%E5%88%A9%E7%94%A8%E6%B5%8B%E8%AF%95/

टूल डाउनलोड करें