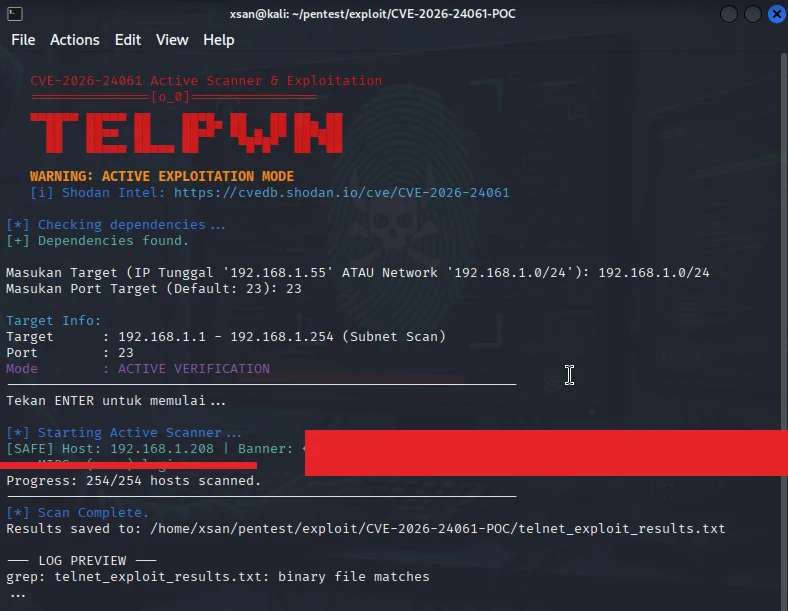
 xsanflip/cve-2026-24061-scanner
# CVE-2026-24061 के लिए Bash-आधारित स्कैनर यह स्कैनर सबनेट रिकॉनिसेंस, बैनर ग्रैबिंग, और GNU Inetutils telnetd के विरुद्ध सक्रिय एक्सप्लॉइटेशन जांच करता है ताकि प्रमाणीकरण बायपास कमजोरियों को सत्यापित किया जा सके।

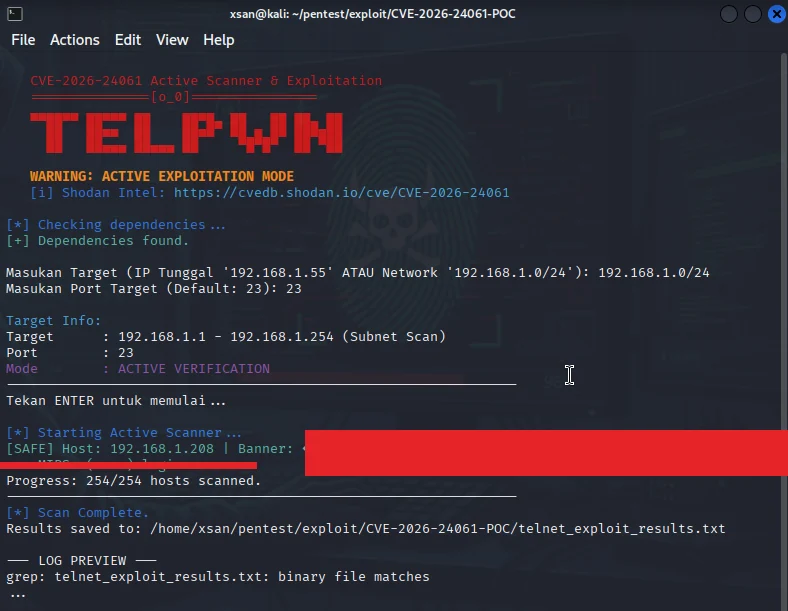
CVE-2026-24061 स्कैनर एक Bash Script-आधारित टूल है जो GNU Inetutils पैकेज की telnetd सेवा में Authentication Bypass भेद्यता का पता लगाने (reconnaissance) और सक्रिय सत्यापन (active exploitation check) करने के लिए डिज़ाइन किया गया है।
यह भेद्यता हमलावर को USER environment variable के माध्यम से Argument Injection करने की अनुमति देती है, जिससे बिना पासवर्ड के root के रूप में लॉगिन करने के लिए बाध्य किया जा सकता है।
⚠️ चेतावनी: यह टूल शैक्षिक उद्देश्यों, आंतरिक सुरक्षा ऑडिट और आधिकारिक Red Teaming के लिए डिज़ाइन किया गया है। ऐसे सिस्टम पर बिना अनुमति के उपयोग जो आपके स्वामित्व में नहीं है, अवैध है।
Subnet स्कैनिंग: समय दक्षता के लिए पूरे सबनेट (/24) को समानांतर रूप से स्कैन करता है।
Banner Grabbing: Telnet सेवा का पता लगाता है और बैनर के आधार पर लक्ष्यों को फ़िल्टर करता है ("GNU" या "inetutils" संकेतक खोजता है)।
Active Verification Mode: स्वचालित रूप से USER="-f root" payload इंजेक्ट करने का प्रयास करता है ताकि यह सत्यापित किया जा सके कि सिस्टम वास्तव में कमजोर है (केवल संस्करण मिलान नहीं)।
Full Logging: सभी स्कैन परिणामों (सुरक्षित, कमजोर, या खुला पोर्ट) को telnet_exploit_results.txt लॉग फ़ाइल में रिकॉर्ड करता है।
Smart Sanitization: IP/CIDR इनपुट प्रारूप को स्वचालित रूप से संभालता है।
Shodan Intel: Shodan CVE डेटाबेस के लिए क्रॉस-रेफरेंस शामिल करता है।
इस स्क्रिप्ट को मानक Linux नेटवर्किंग tools की आवश्यकता होती है। सुनिश्चित करें कि आपके सिस्टम में निम्नलिखित हैं:
bash (मानक शेल)
nc (Netcat - OpenBSD variant recommended)
telnet (Telnet क्लाइंट - अनिवार्य एक्सप्लॉइटेशन मोड के लिए)
Debian/Ubuntu/Kali Linux पर इंस्टॉल करने के लिए:
sudo apt update
sudo apt install netcat-openbsd telnet
रिपॉजिटरी क्लोन करें (या स्क्रिप्ट डाउनलोड करें):
git clone [https://github.com/username-anda/CVE-2026-24061-Scanner.git](https://github.com/username-anda/CVE-2026-24061-Scanner.git)
cd CVE-2026-24061-Scanner
निष्पादन अनुमति दें:
chmod +x telnet_scanner.sh
स्क्रिप्ट चलाएँ:
./telnet_scanner.sh
स्क्रीन पर दिए गए निर्देशों का पालन करें:
लक्ष्य सबनेट दर्ज करें (उदाहरण: 192.168.1.1 या 10.10.10.0/24)।
पोर्ट दर्ज करें (डिफ़ॉल्ट: 23)।
स्क्रिप्ट टर्मिनल और लॉग फ़ाइल में रंगीन आउटपुट उत्पन्न करेगी:
[PWNED] (लाल): लक्ष्य कमजोर है। स्क्रिप्ट ने बिना पासवर्ड के रूट एक्सेस प्राप्त कर लिया है। तुरंत पैच करें!
[VULN-LIKELY] (मैजेंटा): बैनर GNU Inetutils का संकेत देता है, लेकिन स्वचालित एक्सप्लॉइटेशन विफल रहा (संभवतः फ़ायरवॉल, विशेष कॉन्फ़िगरेशन, या आंशिक पैच के कारण)। मैन्युअल जांच की आवश्यकता है।
[SAFE] (हरा): पोर्ट खुला है, लेकिन बैनर अन्य सॉफ़्टवेयर (Cisco, Microsoft, BusyBox) दिखाता है जो इस CVE से प्रभावित नहीं हैं।
[OPEN] (हरा): पोर्ट खुला है लेकिन कोई स्पष्ट बैनर नहीं है।
स्कैन परिणाम telnet_exploit_results.txt में सहेजे जाएंगे:
Scan Report - Started at Mon Jan 26 14:00:00 WIB 2026
-----------------------------------------------------
[SAFE] Host: 192.168.1.1 | Banner: Cisco IOS Software (Not GNU)
[PWNED] Host: 192.168.1.50 | AUTH BYPASSED | Root Shell Confirmed!
[OPEN] Host: 192.168.1.102 | Port Open but No Banner
यदि आपको कमजोर होस्ट मिलते हैं:
Telnet बंद करें: Telnet के उपयोग को पूरी तरह से SSH से बदलें। Telnet डेटा (पासवर्ड सहित) को cleartext में भेजता है।
पैकेज अपडेट करें: inetutils-telnetd को नवीनतम संस्करण में अपडेट करें जिसे आपके डिस्ट्रो के मेंटेनर द्वारा पैच किया गया है।
फ़ायरवॉलिंग: पोर्ट 23 तक पहुंच को केवल विश्वसनीय प्रबंधन IP तक सीमित करें, या सार्वजनिक इंटरनेट से पूरी तरह से ब्लॉक करें।
लेखक इस टूल के दुरुपयोग के लिए ज़िम्मेदार नहीं है। यह स्क्रिप्ट बिना किसी वारंटी के "जैसी है" (as is) प्रदान की गई है। उपयोगकर्ता इस टूल का उपयोग करके किए गए सभी कार्यों के लिए पूरी तरह ज़िम्मेदार है। अपने देश में लागू साइबर सुरक्षा कानूनों और विनियमों का पालन करें।
लेखक: ittampan
संदर्भ: CVE-2026-24061 विवरण | Shodan Dorks






