Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
begal-c2 — Flask और Socket.IO कमांड-एंड-कंट्रोल पैनल, जिसमें एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन एजेंट है जो क्रेडेंशियल्स एकत्र करता है, Telegram के माध्यम से फ़ाइलें चोरी-छिपे भेजता है, और रिमोट वेबकैम, स्क्रीनशॉट और माइक कमांड जारी करता है। | Kitploit
उपकरण/GitHubGitHub/xsanflip/begal-c2
फ़िशिंग उपकरणडेटा निष्कासनपोस्ट-शोषणवेब सुरक्षाकमांड एंड कंट्रोललर्निंग और शिक्षारेड टीमिंगपेलोड डेवलपमेंटरिमोट एक्सेस ट्रोजन
GitHubxsanflip/begal-c2

begal-c2

Flask और Socket.IO कमांड-एंड-कंट्रोल पैनल, जिसमें एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन एजेंट है जो क्रेडेंशियल्स एकत्र करता है, Telegram के माध्यम से फ़ाइलें चोरी-छिपे भेजता है, और रिमोट वेबकैम, स्क्रीनशॉट और माइक कमांड जारी करता है।

8534 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें
रिपॉजिटरी देखें

B.E.G.A.L - C2 v2.0 (अंतिम दस्तावेज़ीकरण)

B.E.G.A.L (Backdoor Exfiltration Gateway for Advanced Looting) एक इंटरैक्टिव, वेब-आधारित Command and Control (C2) पैनल है जिसे Python (Flask और Socket.IO) से बनाया गया है। यह प्लेटफ़ॉर्म विशेष रूप से साइबर सुरक्षा अनुसंधान, Red Teaming सिमुलेशन, और शैक्षिक उद्देश्यों के लिए डिज़ाइन किया गया है ताकि यह समझा जा सके कि आधुनिक मैलवेयर/बॉटनेट डेटा चोरी करने और लक्ष्यों (बॉट्स) को दूर से नियंत्रित करने के लिए कैसे काम करते हैं।
Screenshot From 2026-06-14 21-39-44

⚠️ कानूनी चेतावनी और अस्वीकरण (अत्यंत महत्वपूर्ण)

यह प्रोजेक्ट केवल शैक्षिक और साइबर सुरक्षा अनुसंधान उद्देश्यों के लिए बनाया गया है।

इस टूल का किसी भी अवैध गतिविधि, अनधिकृत सिस्टम हमले, डेटा चोरी, या अन्य साइबर अपराधों के लिए दुरुपयोग पूर्णतः निषिद्ध है। लेखक, डेवलपर्स, और योगदानकर्ता इस सॉफ़्टवेयर के उपयोग से उत्पन्न होने वाली किसी भी हानि, क्षति, या कानूनी कार्रवाई के लिए कोई ज़िम्मेदारी नहीं लेते हैं।

आप अपने कार्यों के लिए पूरी तरह से स्वयं ज़िम्मेदार हैं। इस टूल का उपयोग करके, आप सभी लागू कानूनों का पालन करने के लिए सहमत होते हैं:

  • इंडोनेशियाई कानून: इलेक्ट्रॉनिक सूचना और लेनदेन कानून (UU ITE) का पालन करें, विशेष रूप से इलेक्ट्रॉनिक सिस्टम तक अवैध पहुँच और अवरोधन से संबंधित अनुच्छेदों का।
  • अंतर्राष्ट्रीय कानून: अंतर्राष्ट्रीय साइबर अपराध नियमों और आपके स्थानीय क्षेत्राधिकार के अधीन (जैसे अमेरिका में Computer Fraud and Abuse Act/CFAA, यूके में Computer Misuse Act, GDPR नियम, आदि)। इस टूल का उपयोग केवल उन सिस्टम पर करें जो आपके स्वयं के हैं या जिनके लिए आपने सिस्टम के मालिक से लिखित प्राधिकरण (Rules of Engagement) प्राप्त किया है।

✨ मुख्य विशेषताएँ और कार्य

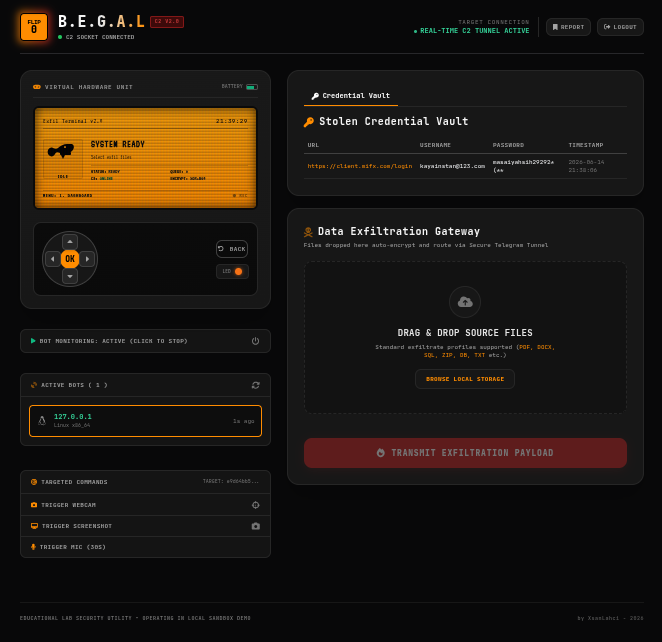
  1. रियल-टाइम C2 डैशबोर्ड: WebSockets के माध्यम से संक्रमित बॉट/लक्ष्य की स्थिति की रियल-टाइम निगरानी, जिसमें सरल भौगोलिक मैपिंग विज़ुअलाइज़ेशन शामिल है।
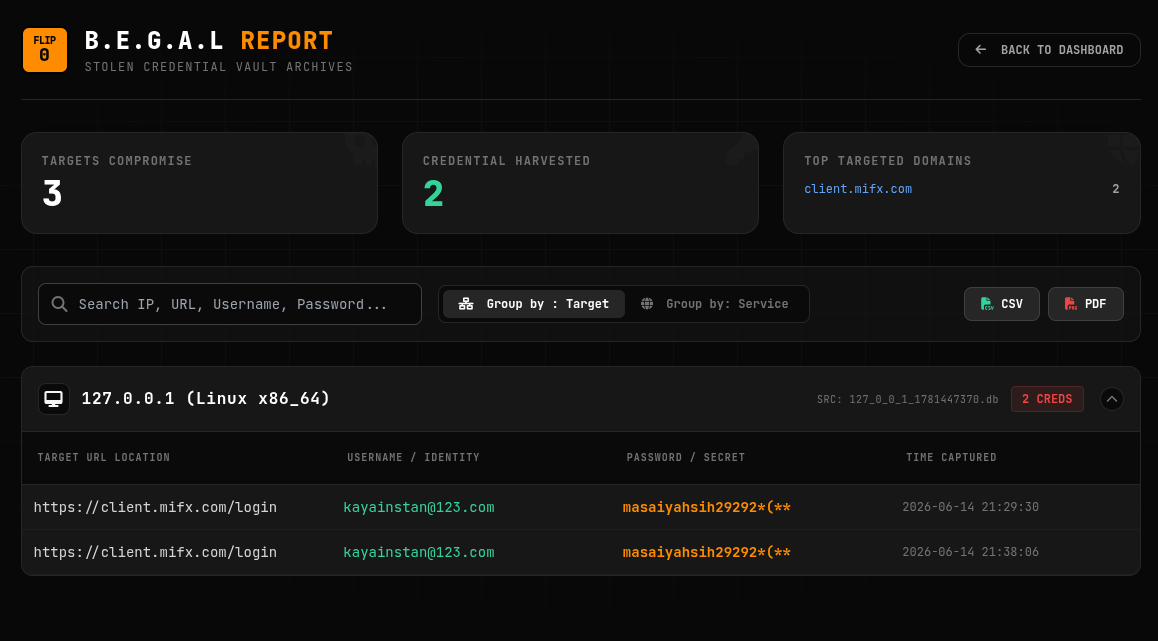
  2. चोरी किए गए क्रेडेंशियल वॉल्ट: सिस्टम स्वचालित रूप से लक्ष्य द्वारा दर्ज किए गए क्रेडेंशियल (उपयोगकर्ता नाम/पासवर्ड) को इंटरसेप्ट करता है, संग्रहीत करता है, और एक साफ़ Vault इंटरफ़ेस में सारांशित करता है।
  3. डायनामिक कॉन्फ़िगरेशन (YAML): संवेदनशील सेटिंग्स अब स्क्रिप्ट के भीतर हार्डकोडेड नहीं हैं; इसके बजाय, बेहतर सुरक्षा और आसान अनुकूलन के लिए उन्हें config.yaml फ़ाइल के माध्यम से कॉन्फ़िगर किया जाता है।
  4. लक्षित रिमोट कमांड: विशिष्ट रिमोट निष्पादन मॉड्यूल, जैसे:
    • Trigger Webcam (लक्ष्य के कैमरे तक पहुँचें)
    • Trigger Screenshot (लक्ष्य की डेस्कटॉप स्क्रीन कैप्चर करें)
    • Trigger Mic (लक्ष्य का ऑडियो रिकॉर्ड करें)
  5. Exfiltration Gateway: एक ड्रैग-एंड-ड्रॉप अपलोड इंटरफ़ेस जिसे सुरक्षित Telegram Tunnel के माध्यम से स्थानीय फ़ाइलों को चुपके से बाहर भेजने के लिए डिज़ाइन किया गया है।
  6. स्थायी संग्रहण और रिपोर्टिंग: प्रति-लक्ष्य-सत्र SQLite डेटाबेस में सुरक्षित डेटा संग्रहण, जिसे फिर एक समर्पित रिपोर्टिंग सुविधा (URL: /report) में सारांशित किया जाता है।
Screenshot From 2026-06-14 21-40-13

⚙️ डायनामिक कॉन्फ़िगरेशन (config.yaml)

B.E.G.A.L के नवीनतम संस्करण में, सेटिंग्स सिस्टम को YAML कॉन्फ़िगरेशन फ़ाइल का उपयोग करके डायनामिक बनाया गया है। यदि यह फ़ाइल मौजूद नहीं है, तो सिस्टम पहली बार begal-fixed.py चलाने पर इसे स्वचालित रूप से (डिफ़ॉल्ट मानों के साथ) उत्पन्न कर देगा।

उसी निर्देशिका में बनाई गई config.yaml फ़ाइल खोलें और निम्नलिखित पैरामीटर समायोजित करें:

BOT_TOKEN: 'YOUR_BOT_TOKEN'
CHAT_ID: 'YOUR_CHAT_ID'
XOR_KEY: 'FLIPPER_SECURE_XOR_KEY_1337'
BCRYPT_PASSWORD_HASH: '$2a$12$VZnosb4amZbO1uQ4MniFhuFiqZVEmCF.3p1jXVoiXnG/3oztPLdxe'
  • BOT_TOKEN: आपके Telegram बॉट के लिए API टोकन (@BotFather के माध्यम से एक बनाएं)।
  • CHAT_ID: डेटा एक्सफ़िल्ट्रेशन टनल के रूप में उपयोग किए जाने वाले Telegram चैनल/समूह की ID।
  • XOR_KEY: बॉट और C2 सर्वर के बीच डेटा ट्रांसमिशन को अस्पष्ट करने के लिए उपयोग की जाने वाली एक सममित क्रिप्टोग्राफ़िक कुंजी। सुनिश्चित करें कि यह मान ब्राउज़र एक्सटेंशन में दिए गए मान से मेल खाता है।
  • BCRYPT_PASSWORD_HASH: C2 लॉगिन के लिए हैश (डिफ़ॉल्ट पासवर्ड: datalost1337)।
  • DEFAULT USERNAME C2: flipper

🕷️ ब्राउज़र ऐडऑन (garuda-vpn) के साथ एकीकरण

B.E.G.A.L को एक "एजेंट" या पेलोड के साथ मिलकर काम करने के लिए डिज़ाइन किया गया है। इस रिपॉज़िटरी में, एजेंट garuda-vpn के रूप में प्रच्छन्न एक दुर्भावनापूर्ण ब्राउज़र एक्सटेंशन (ऐडऑन) का रूप लेता है।

एकीकरण कैसे काम करता है:

  1. एजेंट इंस्टॉलेशन: garuda-vpn फ़ोल्डर में दुर्भावनापूर्ण पेलोड (जैसे background.js, content.js, और manifest.json) होता है। यह एक्सटेंशन लक्षित ब्राउज़र पर इंस्टॉल किया जाना चाहिए (जैसे Chrome/Edge में Load unpacked मोड के माध्यम से)।
  2. इंजेक्शन और इंटरसेप्शन: इंस्टॉल होने के बाद, यह एक्सटेंशन (पृष्ठभूमि में चुपचाप) कीबोर्ड इनपुट (लॉगिन क्रेडेंशियल) रिकॉर्ड करने, URL इतिहास लॉग करने, और रिमोट कमांड प्राप्त करने के लिए तैयार रहने के लिए ब्राउज़र फ़ंक्शनों को हाईजैक करेगा।
  3. गुप्त टेलीमेट्री: garuda-vpn एजेंट द्वारा एकत्र किया गया डेटा XOR_KEY का उपयोग करके एन्क्रिप्ट किया जाएगा और चुपचाप B.E.G.A.L C2 API एंडपॉइंट्स (जैसे /api/v1/collector) पर प्रसारित (बीकनिंग) किया जाएगा।
  4. कमांड निष्पादन: एजेंट सक्रिय रूप से कनेक्शन खोलता है या लगातार B.E.G.A.L C2 को पोल करता है। जब आप वेब पैनल पर "Trigger Webcam" बटन पर क्लिक करते हैं, तो C2 सिग्नल को garuda-vpn एक्सटेंशन तक अग्रेषित करता है, जो फिर लक्षित ब्राउज़र पर वेबकैम API के निष्पादन को बाध्य करता है।

परीक्षण कैसे करें:

  1. C2 पैनल चलाएं (python3 begal-c2.py)।
  2. Google Chrome / Chromium ब्राउज़र खोलें।
  3. URL बार में chrome://extensions टाइप करें। Developer Mode सक्षम करें।
  4. Load unpacked पर क्लिक करें और garuda-vpn फ़ोल्डर चुनें।
  5. B.E.G.A.L डैशबोर्ड पर वापस जाएं; आपको अपना लक्षित ब्राउज़र कनेक्टेड और Active Bots पैनल में सूचीबद्ध दिखाई देना चाहिए।

🚀 इंस्टॉलेशन और C2 चलाना

  1. सुनिश्चित करें कि आपने Python आवश्यकताएं इंस्टॉल कर ली हैं:
    pip install bcrypt Flask-SocketIO requests pyyaml
    
  2. C2 सर्वर स्क्रिप्ट चलाएँ:
    python3 begal-c2.py
    
  3. ब्राउज़र में डैशबोर्ड एक्सेस करें: http://127.0.0.1:31337 (डिफ़ॉल्ट लॉगिन: flipper, पासवर्ड datalost1337)
टूल डाउनलोड करें