 xmyronn/cve-2026-6184-stored-xss
सिंपल कंटेंट मैनेजमेंट सिस्टम PHP में संग्रहीत XSS भेद्यता के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो अस्वच्छित न्यूज़ शीर्षक इनपुट के माध्यम से सत्र कुकी चोरी का प्रदर्शन करता है।

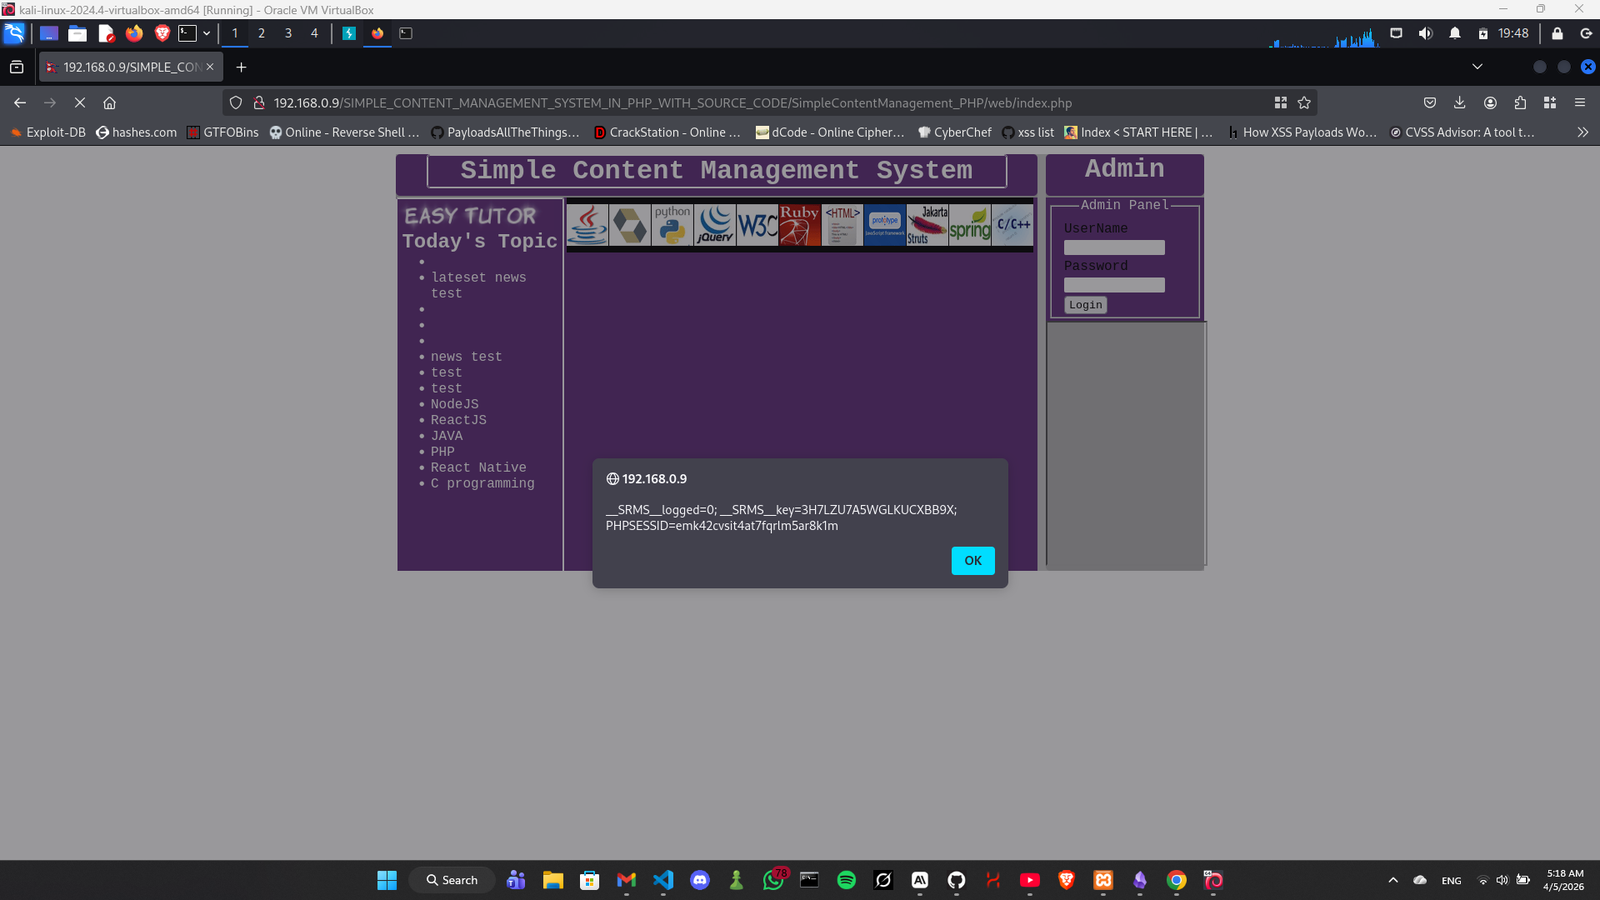
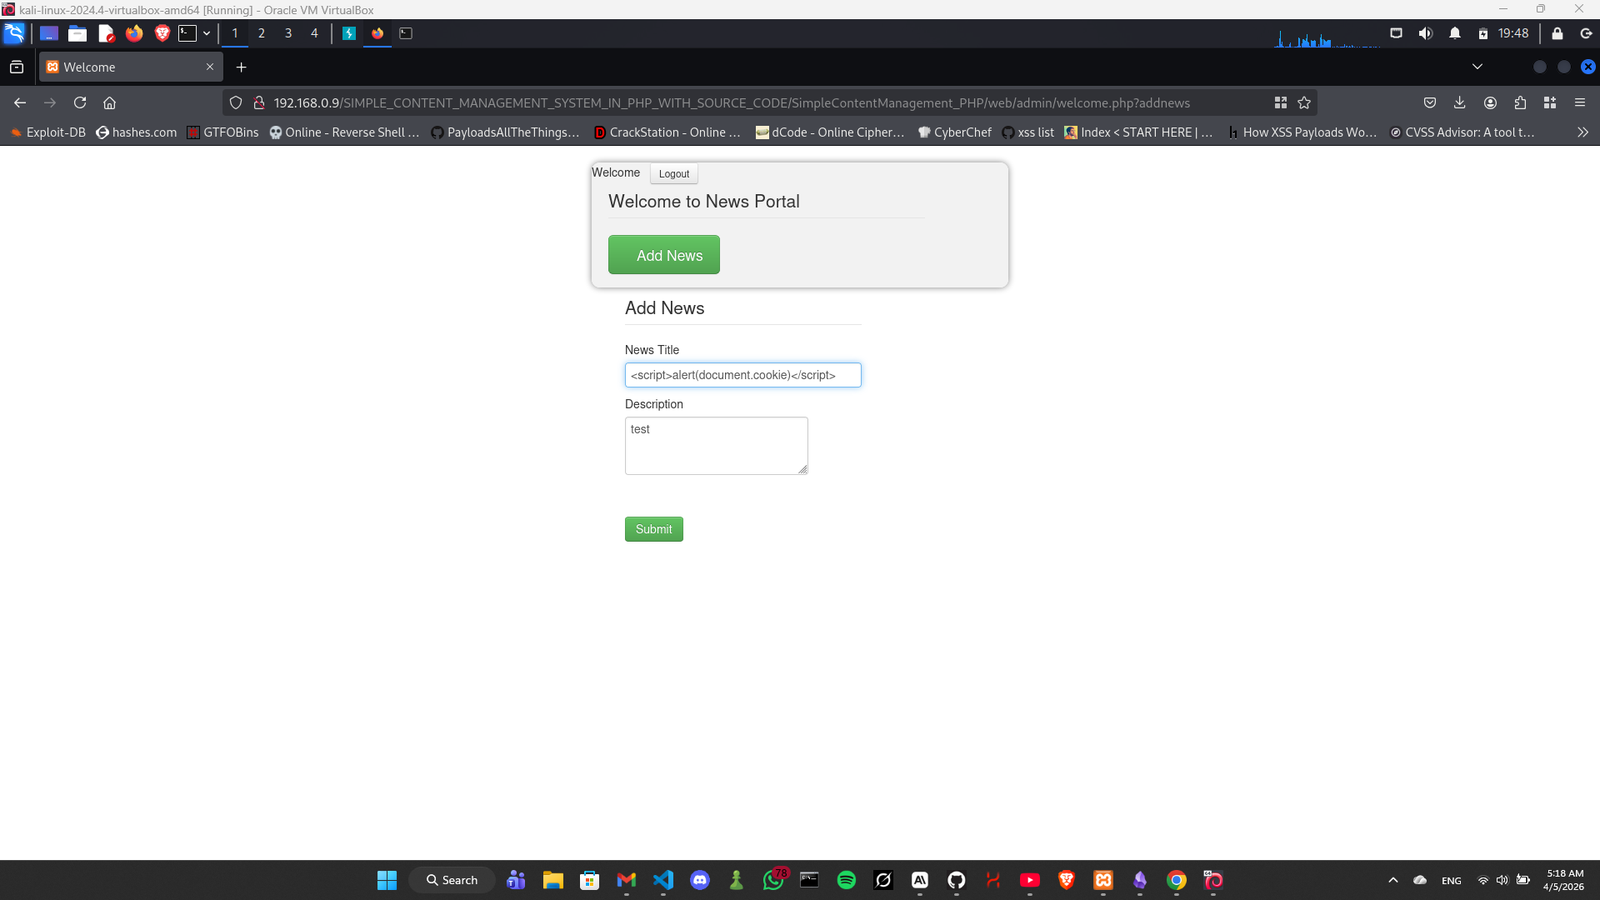
सिंपल कंटेंट मैनेजमेंट सिस्टम PHP में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता मौजूद है। एडमिन पैनल में समाचार शीर्षक फ़ील्ड डेटाबेस में संग्रहीत करने और सार्वजनिक इंडेक्स पेज पर प्रदर्शित करने से पहले उपयोगकर्ता इनपुट को सैनिटाइज़ नहीं करता है। मुख्य पेज ब्राउज़ करने वाला कोई भी आगंतुक संग्रहीत XSS पेलोड को ट्रिगर करेगा, जिससे हमलावर सत्र कुकीज़ चुरा सकता है और खातों को हाईजैक कर सकता है।
/web/admin/welcome.php/web/index.php (सार्वजनिक, बिना प्रमाणीकरण)code-projects.org
सिंपल कंटेंट मैनेजमेंट सिस्टम PHP
1.0
http://[target]/web/admin/welcome.php?addnews
http://[target]/web/index.php
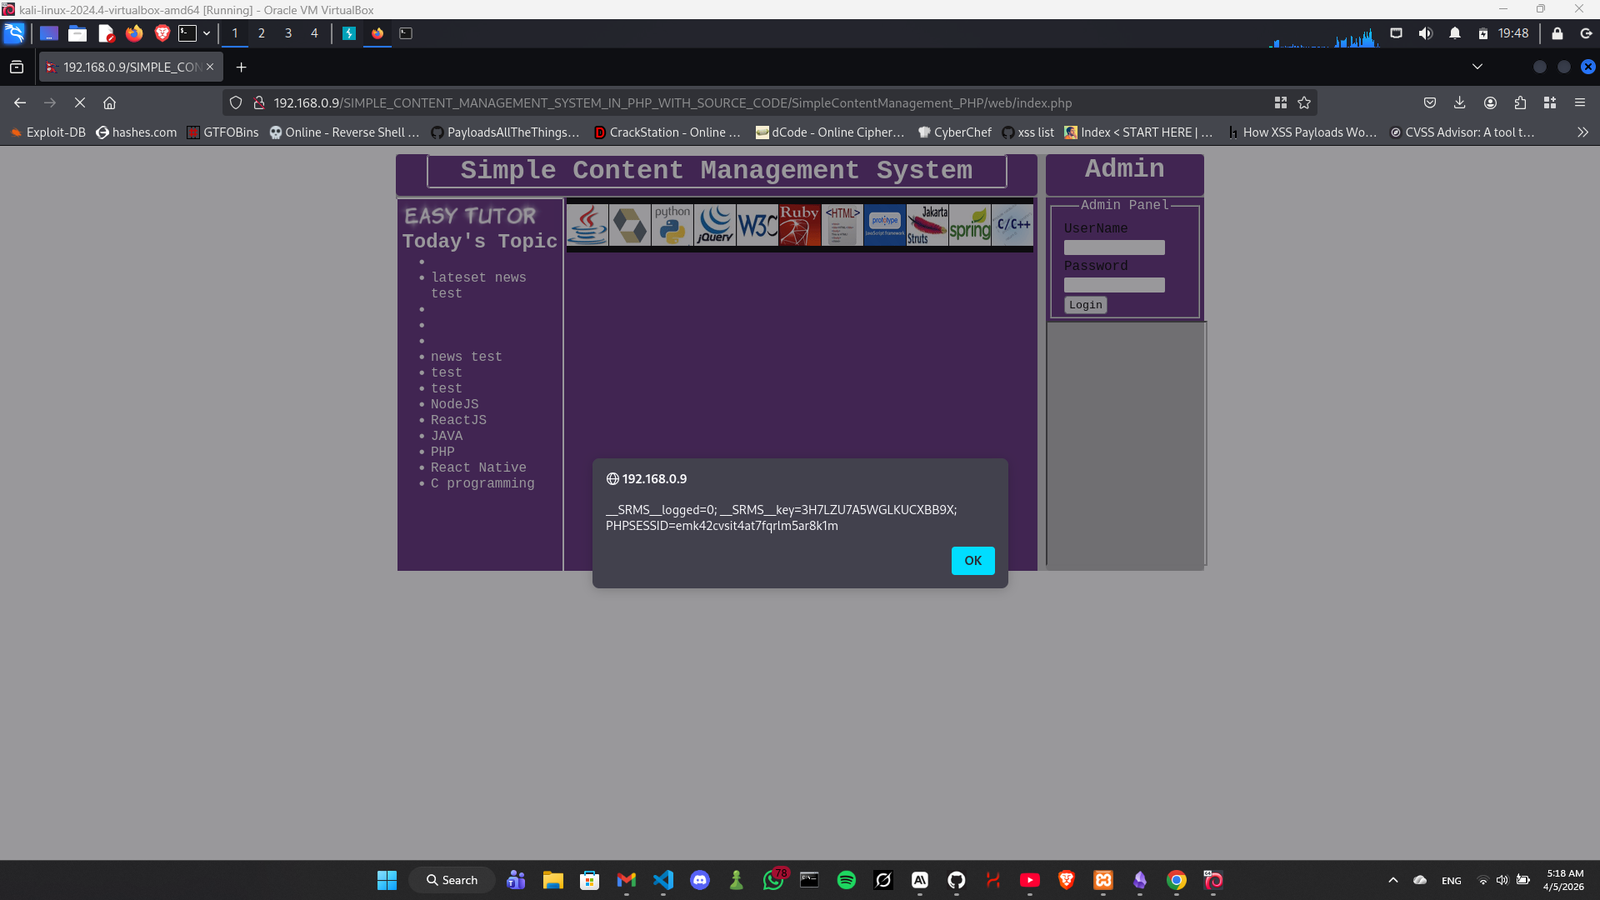
सार्वजनिक इंडेक्स पेज पर जाने वाले किसी भी उपयोगकर्ता की सत्र कुकीज़ हमलावर के संपर्क में आ जाएंगी। यह किसी भी लॉग इन उपयोगकर्ता, जिसमें एडमिनिस्ट्रेटर भी शामिल हैं, के पूर्ण सत्र हाईजैकिंग और खाता अधिग्रहण की अनुमति देता है।
इमाद अल्वी
https://code-projects.org/simple-content-management-system-in-php-with-source-code/
