 xaitax/sploitscan
CVE विवरण, एक्सप्लॉइट डेटाबेस और EPSS स्कोर को AI जोखिम मूल्यांकन और प्राथमिकता पैचिंग के लिए भेद्यता स्कैनर आयात के साथ एकत्रित करता है।


SploitScan एक शक्तिशाली और उपयोगकर्ता-अनुकूल उपकरण है जो ज्ञात कमजोरियों के लिए शोषण की पहचान करने और उनके संभावित शोषण की संभावना की प्रक्रिया को सुव्यवस्थित करने के लिए डिज़ाइन किया गया है। साइबर सुरक्षा पेशेवरों को ज्ञात और परीक्षण किए गए शोषणों को तेजी से पहचानने और लागू करने की क्षमता प्रदान करना। यह विशेष रूप से उन पेशेवरों के लिए मूल्यवान है जो अपने सुरक्षा उपायों को बढ़ाने या उभरते खतरों के खिलाफ मजबूत पहचान रणनीति विकसित करने की कोशिश कर रहे हैं।
CVE जानकारी प्राप्त करना
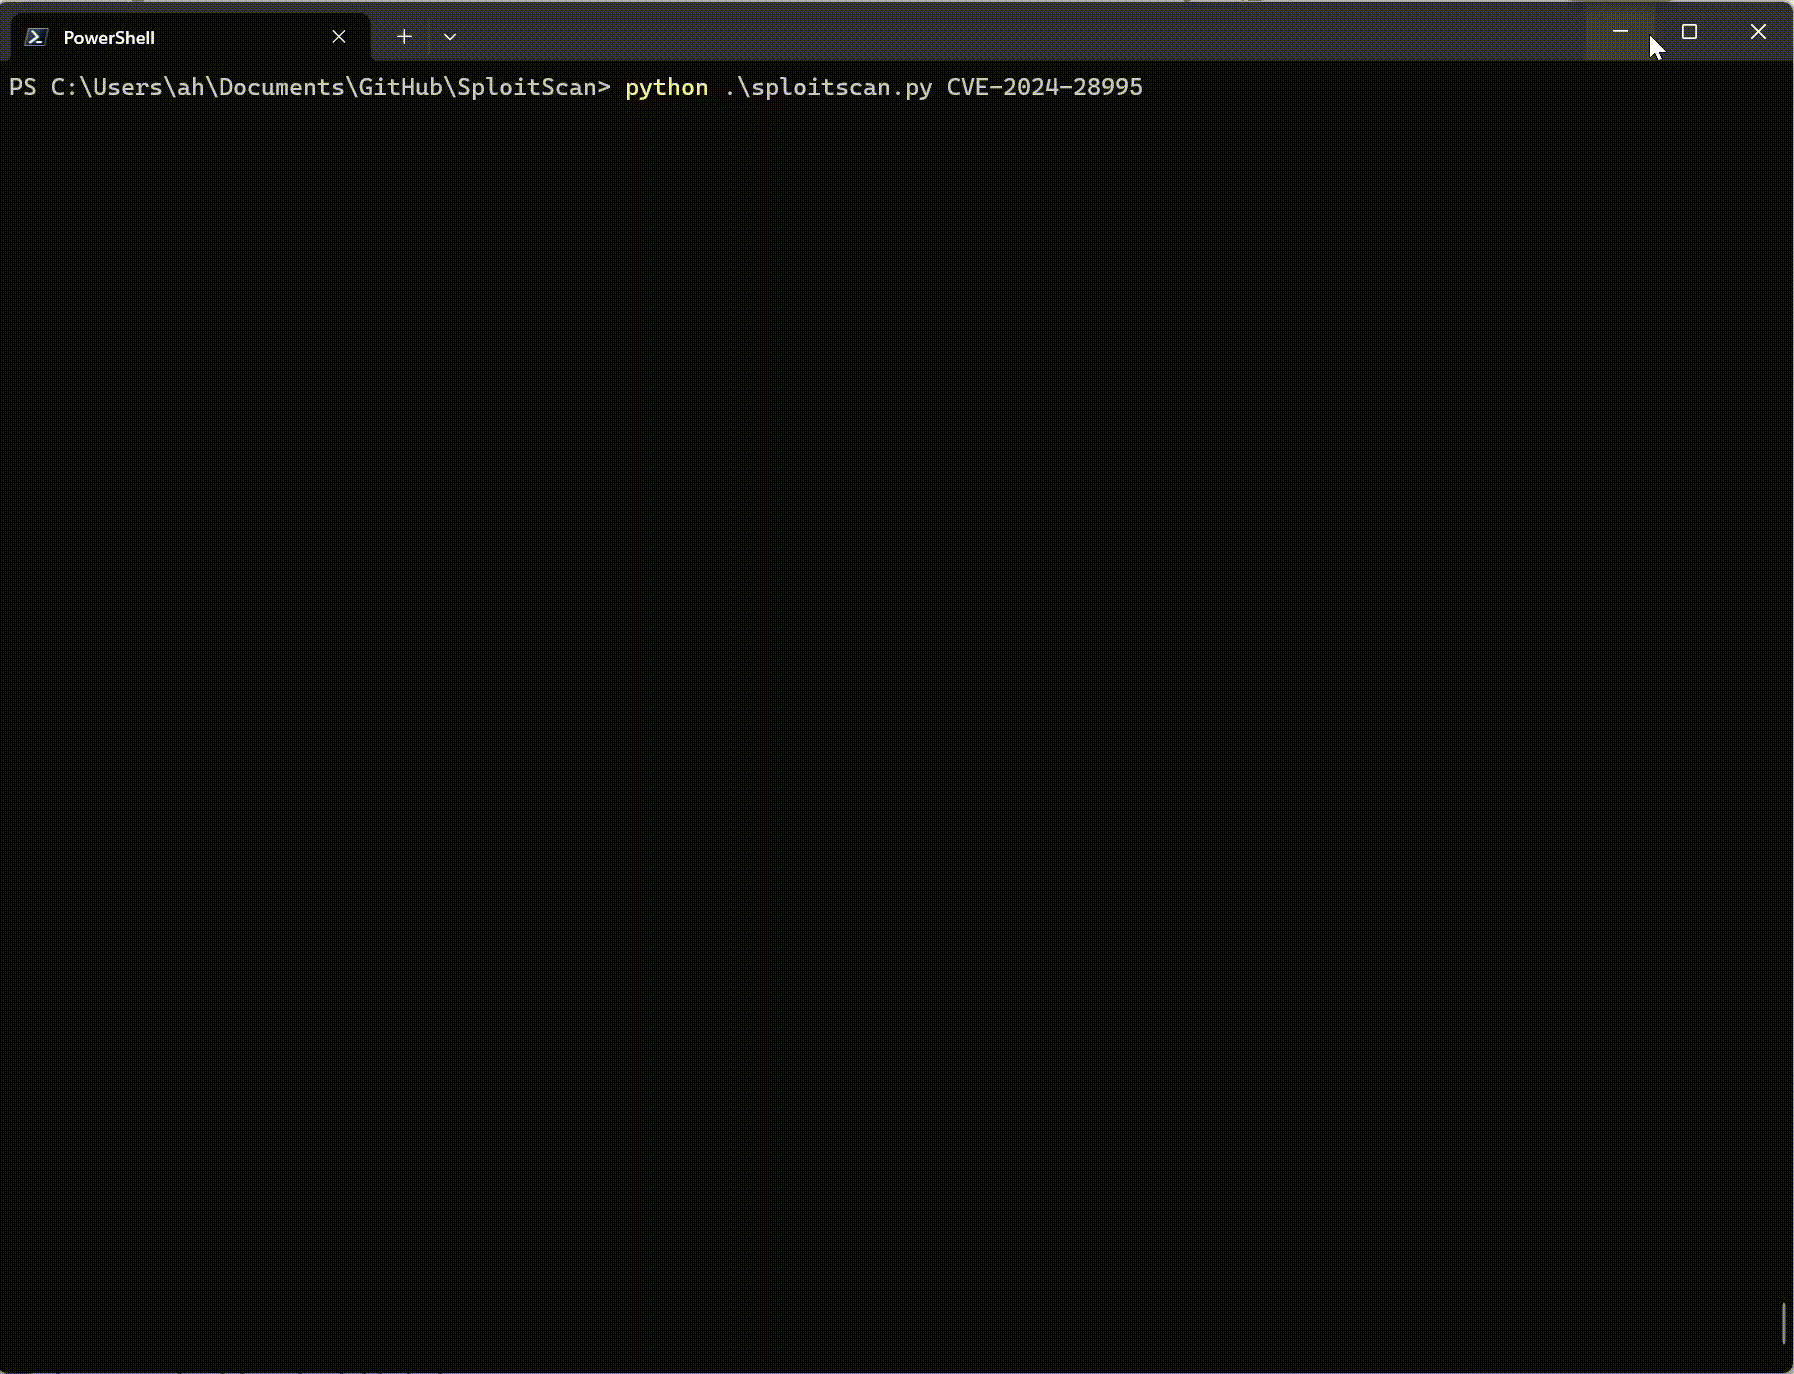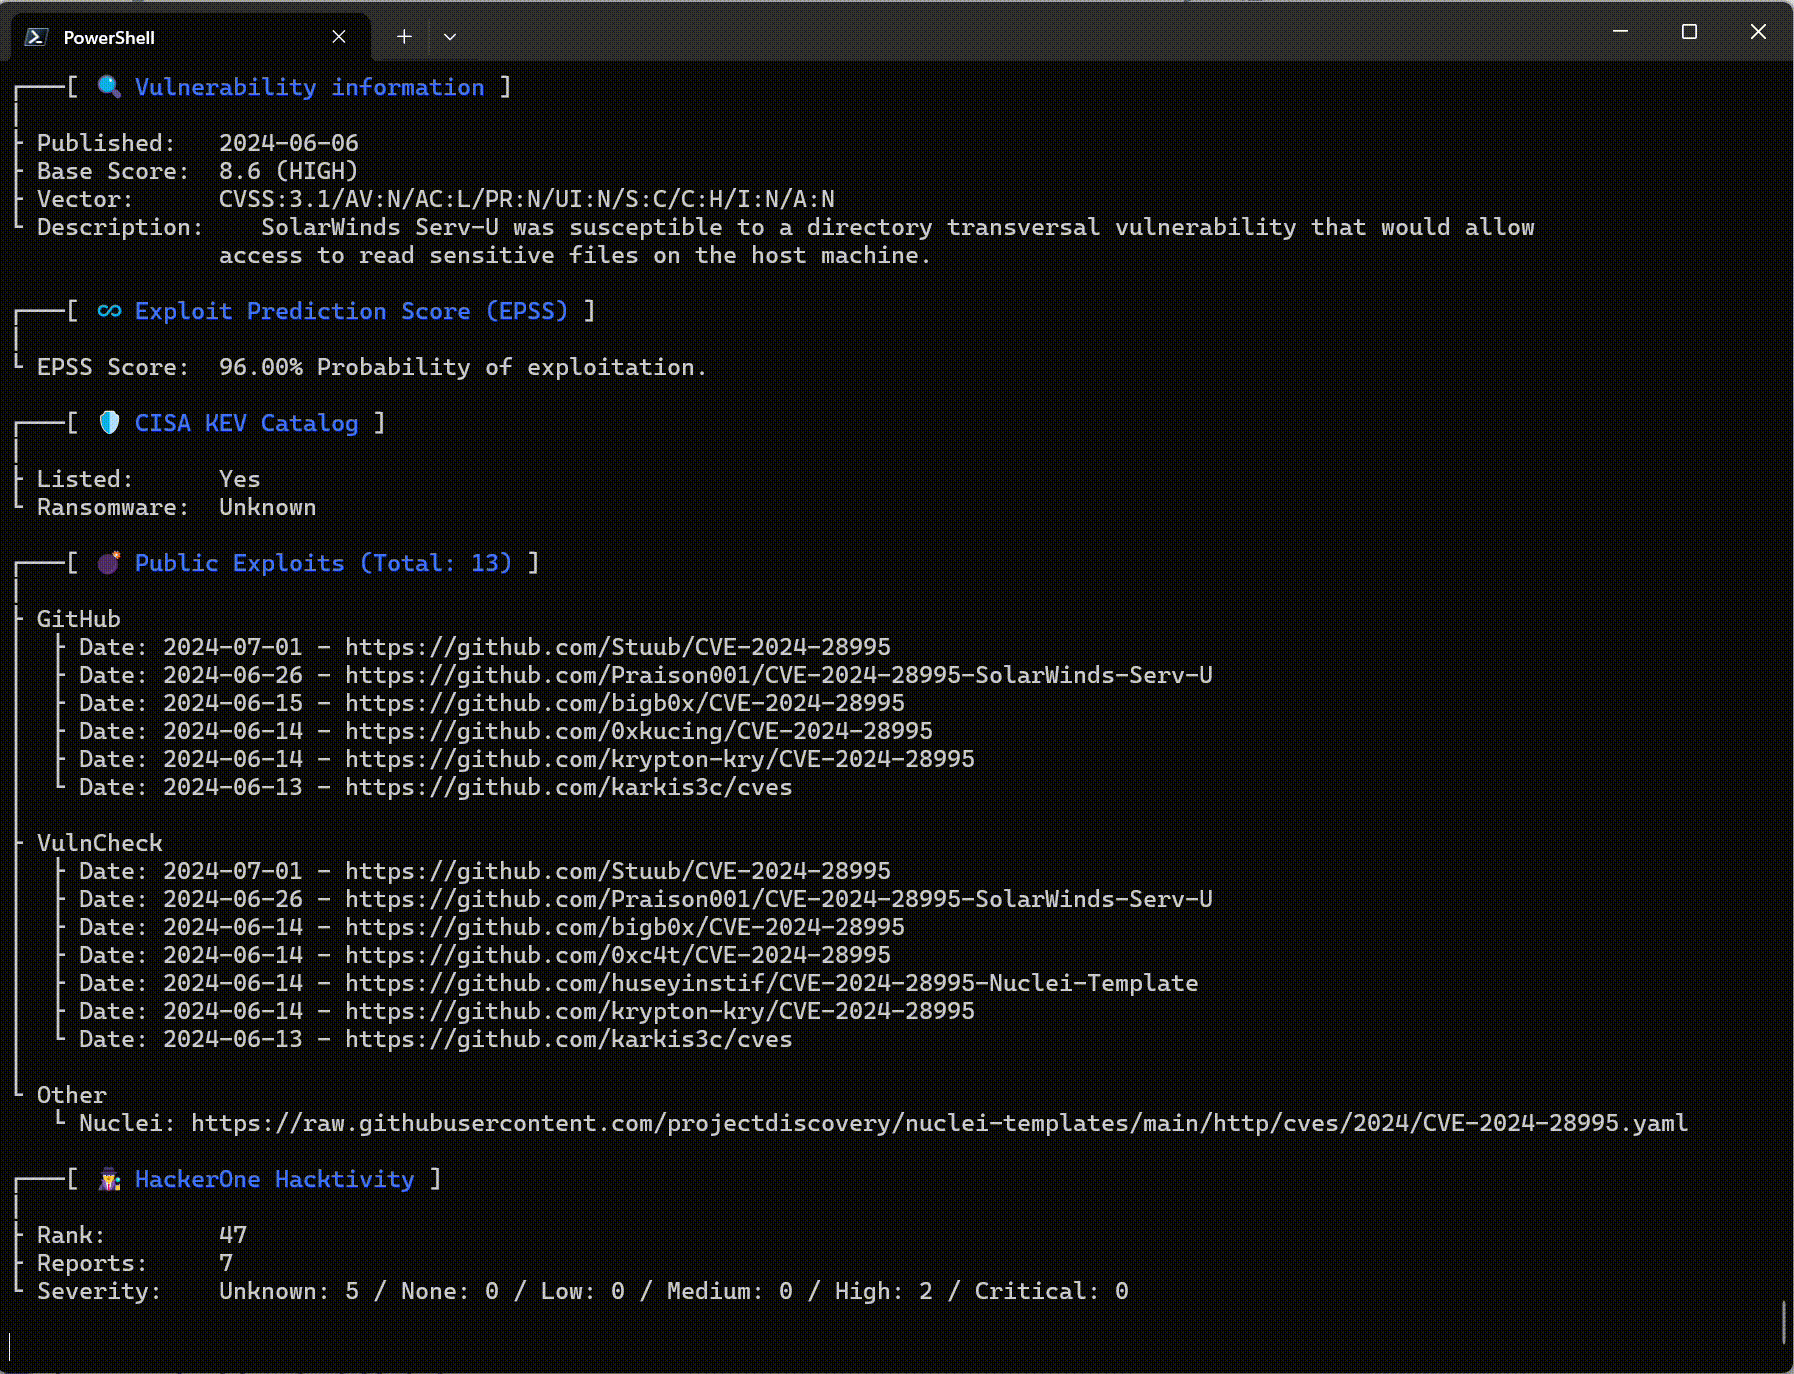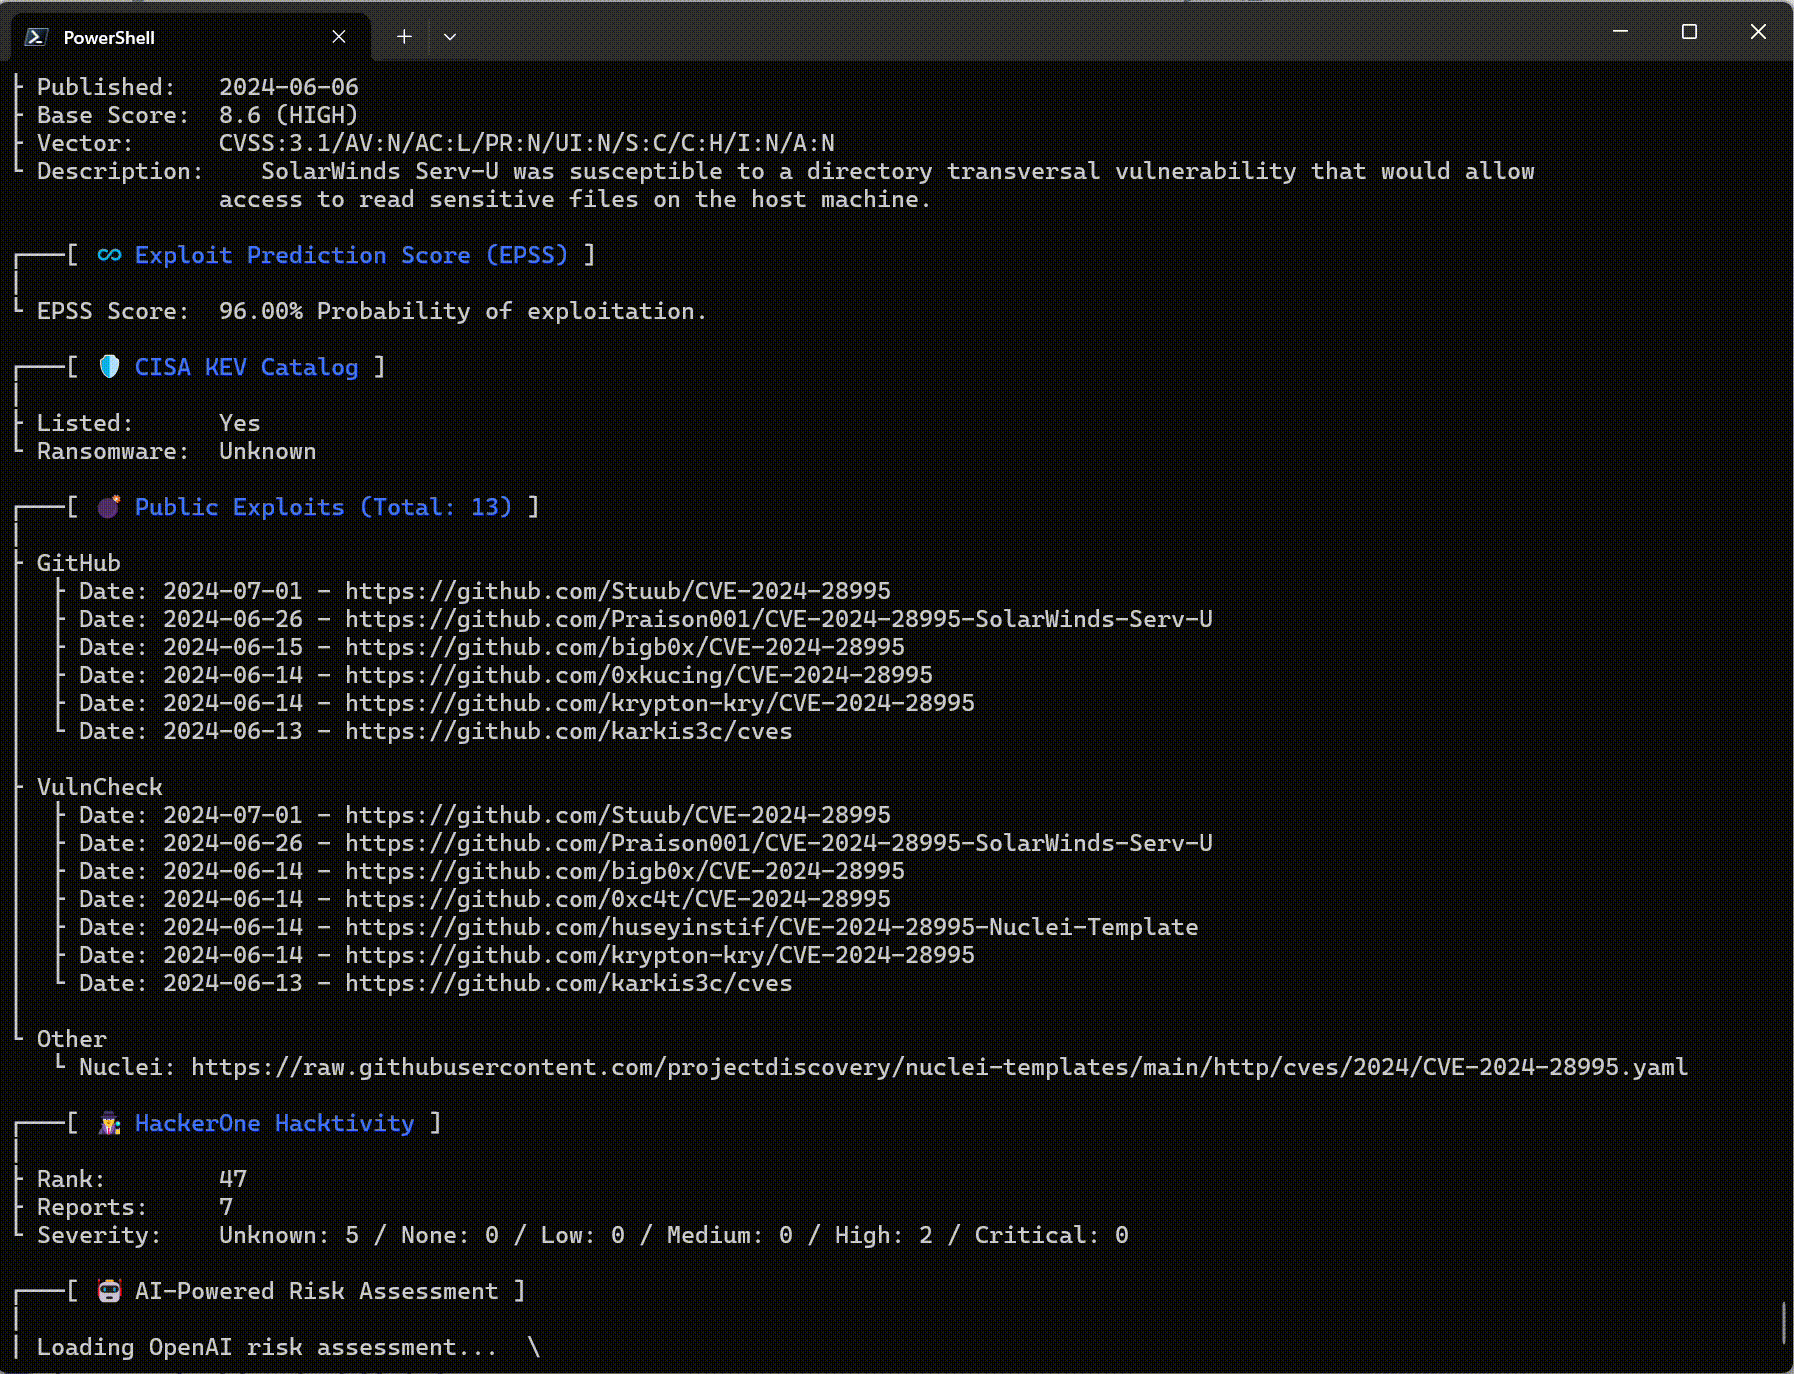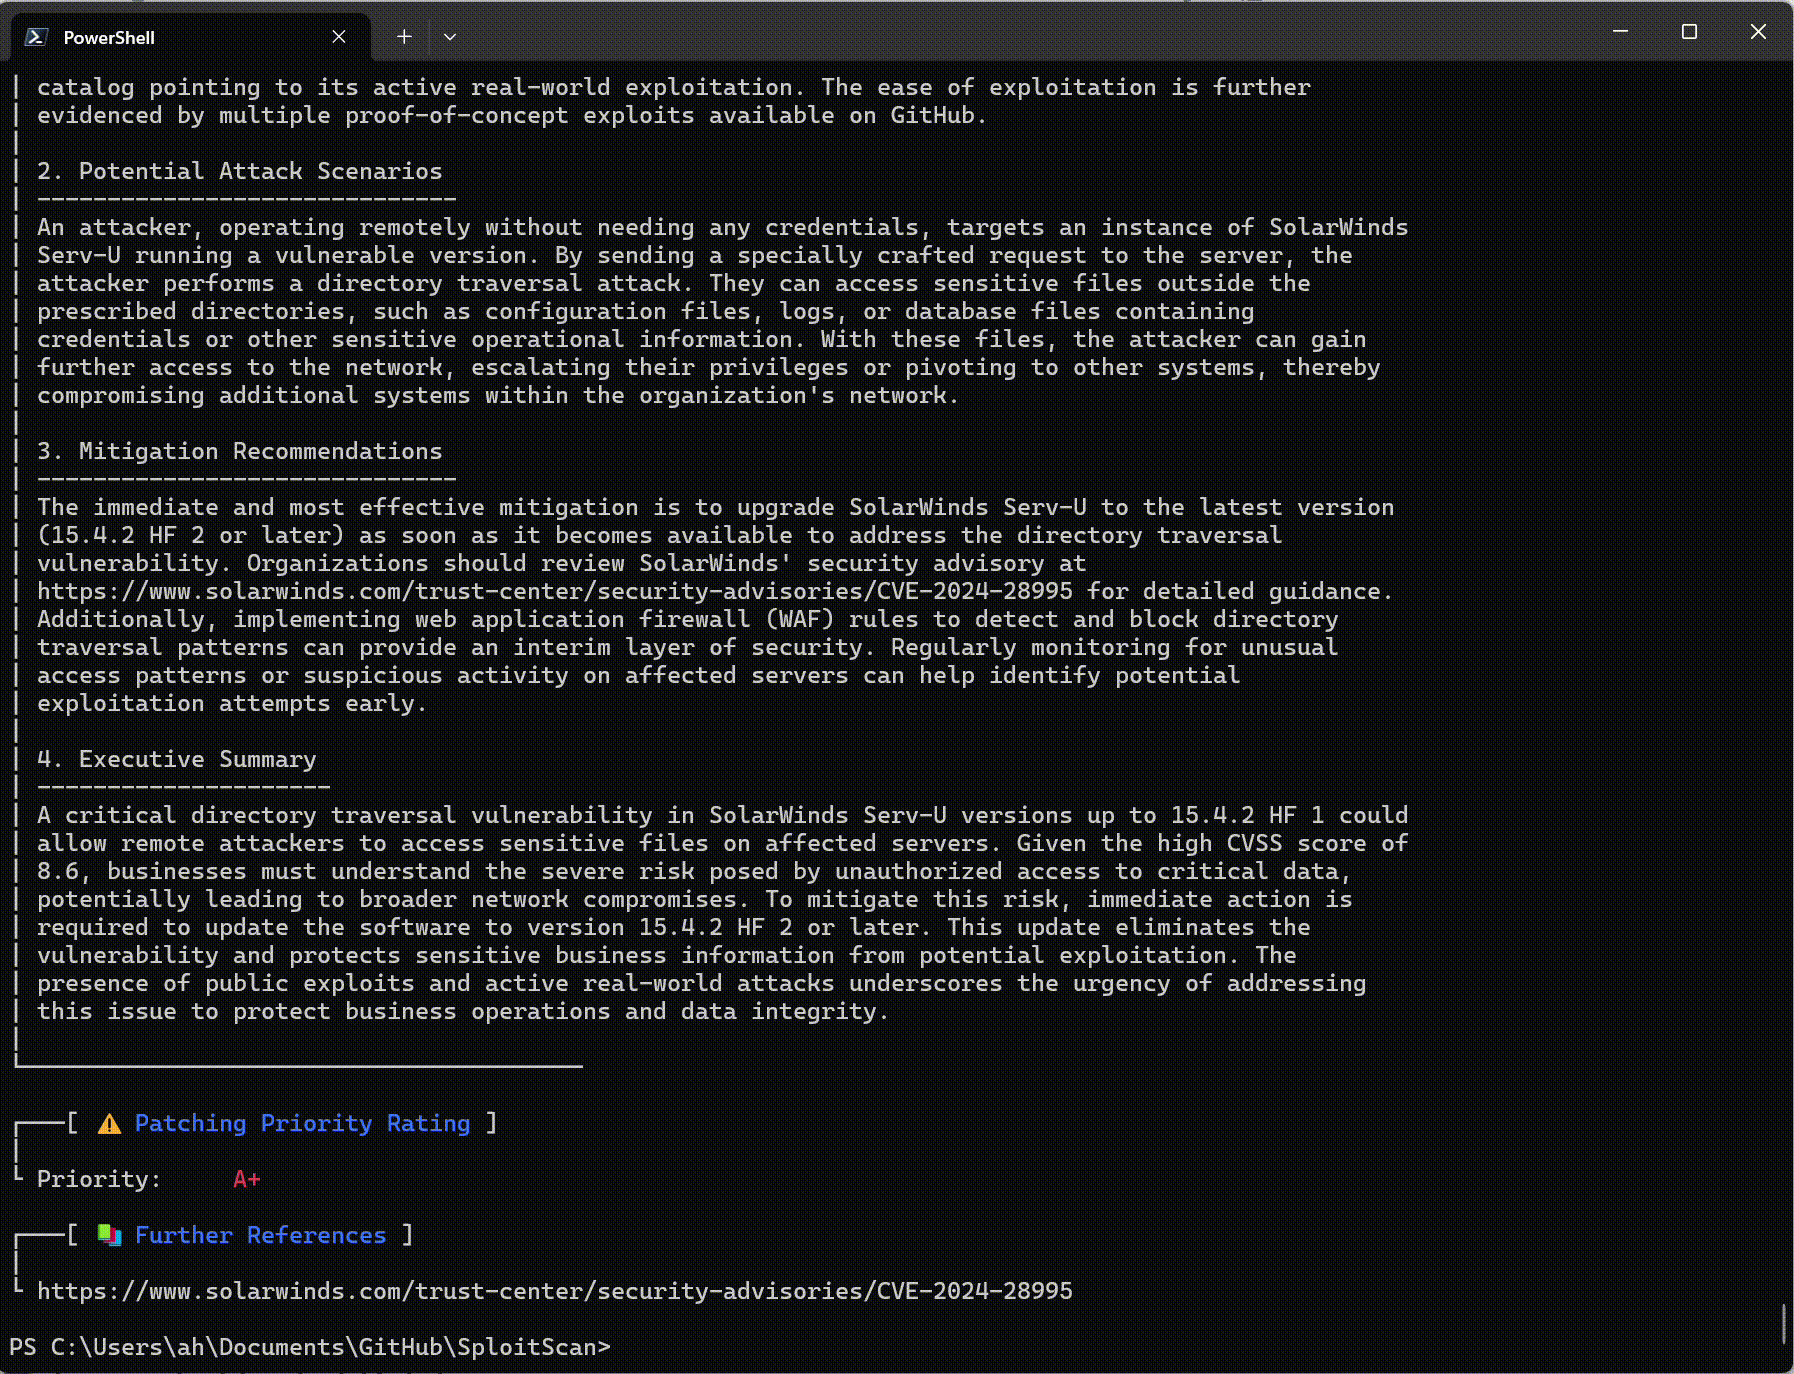
कमजोरियों के बारे में विस्तृत जानकारी प्राप्त करें।
EPSS एकीकरण
शोषण पूर्वानुमान स्कोरिंग प्रणाली के डेटा के साथ शोषण की संभावना की जाँच करें।
सार्वजनिक शोषण संकलन
प्रत्येक कमजोरी के संदर्भ को समझने में मदद करने के लिए सार्वजनिक रूप से उपलब्ध शोषण डेटा एकत्र करें।
CISA KEV एकीकरण
जल्दी से देखें कि कोई कमजोरी CISA के ज्ञात शोषित कमजोरियों की सूची में सूचीबद्ध है या नहीं।
AI-संचालित जोखिम मूल्यांकन
कई AI प्रदाताओं (OpenAI ChatGPT, Google Gemini, Grok AI, या DeepSeek) का उपयोग करके जोखिम मूल्यांकन प्राप्त करें जो संभावित जोखिमों की व्याख्या करता है और शमन विचार प्रदान करता है।
HackerOne रिपोर्ट्स
पता करें कि कोई कमजोरी HackerOne बग बाउंटी रिपोर्टों में शामिल रही है या नहीं, जिसमें बुनियादी रैंकिंग और गंभीरता विवरण शामिल हैं।
पैचिंग प्राथमिकता प्रणाली
CVSS, EPSS और उपलब्ध शोषण जानकारी के आधार पर पैचिंग के लिए एक सरल प्राथमिकता रेटिंग प्राप्त करें।
मल्टी-CVE समर्थन और निर्यात विकल्प
एक साथ कई CVE के साथ काम करें और परिणामों को HTML, JSON, या CSV प्रारूपों में निर्यात करें।
कमजोरी स्कैनर आयात
लोकप्रिय कमजोरी स्कैनर (Nessus, Nexpose, OpenVAS, Docker) से स्कैन परिणाम आयात करें ताकि सीधे ज्ञात शोषणों की खोज की जा सके। अब एकाधिक रिपोर्टों के बैच प्रसंस्करण के लिए --input-dir के साथ निर्देशिका-आधारित आयात का समर्थन करता है।
दानेदार विधि चयन
चुनें कि कौन सी विशिष्ट डेटा पुनर्प्राप्ति विधियाँ चलानी हैं (जैसे CISA, EPSS, HackerOne, AI, आदि) ताकि आपको केवल वही जानकारी मिले जिसकी आवश्यकता है।
स्थानीय CVE डेटाबेस अद्यतन और क्लोनिंग
CVE सूची V5 रिपॉजिटरी की एक स्थानीय प्रतिलिपि बनाए रखें। यह आपको ऑफ़लाइन उपयोग और खोज के लिए अपनी मशीन पर पूर्ण CVE डेटा अद्यतन करने देता है।
कीवर्ड-आधारित CVE खोज स्रोतों में
अपने स्थानीय डेटाबेस और दूरस्थ स्रोतों जैसे CISA और Nuclei टेम्पलेट्स दोनों में कीवर्ड (उदाहरण के लिए "Apple") द्वारा CVE खोजें।
सुव्यवस्थित आउटपुट के लिए तेज़ मोड
त्वरित परिणामों के लिए अतिरिक्त लुकअप को छोड़कर केवल बुनियादी CVE जानकारी प्रदर्शित करने के लिए तेज़ मोड का उपयोग करें।
उपयोगकर्ता-अनुकूल इंटरफ़ेस
एक स्पष्ट और सीधा इंटरफ़ेस का आनंद लें जो सभी जानकारी को पढ़ने में आसान प्रारूप में प्रस्तुत करता है।
git clone https://github.com/xaitax/SploitScan.git cd sploitscan pip install -r requirements.txt
### pip```shell
pip install --user sploitscan
apt install sploitscan
### API कुंजियाँ प्राप्त करना

- **VulnCheck**: अपनी API कुंजी प्राप्त करने के लिए [VulnCheck](https://vulncheck.com/) पर एक निःशुल्क खाता बनाएँ।
- **OpenAI**: [OpenAI](https://platform.openai.com/signup/) पर एक खाता बनाएँ और API कुंजी प्राप्त करें।
- **Google Gemini**: [Google AI Studio](https://aistudio.google.com/app/apikey) पर एक खाता बनाएँ और API कुंजी प्राप्त करें।
- **xAI Grok**: [xAI](https://x.ai/api) पर एक खाता बनाएँ और API कुंजी प्राप्त करें।
- **DeepSeek**: [DeepSeek](https://platform.deepseek.com/api_keys) पर एक खाता बनाएँ और API कुंजी प्राप्त करें।

### कॉन्फ़िगरेशन फ़ाइल

SploitScan डिफ़ॉल्ट रूप से कई स्थानों पर `config.json` खोजता है। यह इस क्रम में मिलने वाली पहली मान्य फ़ाइल को लोड करेगा:

1. **`--config` या `-c` के माध्यम से दिया गया कस्टम पथ**
2. **पर्यावरण चर**: `SPLOITSCAN_CONFIG_PATH`
3. **स्थानीय और मानक कॉन्फ़िगरेशन-फ़ाइल स्थान**:
   - वर्तमान कार्यशील निर्देशिका
   - `~/.sploitscan/config.json`
   - `~/.config/sploitscan/config.json`
   - `~/Library/Application Support/sploitscan/config.json` (macOS)
   - `%APPDATA%/sploitscan/config.json` (Windows)
   - `/etc/sploitscan/config.json`

> **नोट**: केवल एक फ़ाइल लोड की जाती है — उपरोक्त अनुक्रम में मिलने वाली पहली फ़ाइल। आप अपनी `config.json` फ़ाइल को इनमें से किसी भी पथ पर रख सकते हैं।

एक सामान्य `config.json` कुछ इस प्रकार दिख सकता है:```json
{
    "vulncheck_api_key": "",
    "openai_api_key": "",
    "google_ai_api_key": "",
    "grok_api_key": "",
    "deepseek_api_key": ""
}
$ python .\sploitscan.py -h
███████╗██████╗ ██╗ ██████╗ ██╗████████╗███████╗ ██████╗ █████╗ ███╗ ██╗ ██╔════╝██╔══██╗██║ ██╔═══██╗██║╚══██╔══╝██╔════╝██╔════╝██╔══██╗████╗ ██║ ███████╗██████╔╝██║ ██║ ██║██║ ██║ ███████╗██║ ███████║██╔██╗ ██║ ╚════██║██╔═══╝ ██║ ██║ ██║██║ ██║ ╚════██║██║ ██╔══██║██║╚██╗██║ ███████║██║ ███████╗╚██████╔╝██║ ██║ ███████║╚██████╗██║ ██║██║ ╚████║ ╚══════╝╚═╝ ╚══════╝ ╚═════╝ ╚═╝ ╚═╝ ╚══════╝ ╚═════╝╚═╝ ╚═╝╚═╝ ╚═══╝ v0.14.0 / Alexander Hagenah / @xaitax / [email protected]
usage: sploitscan.py [-h] [-e {json,csv,html}] [-t {nessus,nexpose,openvas,docker}] [--ai {openai,google,grok,deepseek}] [-k KEYWORDS [KEYWORDS ...]] [-local] [-f] [-m METHODS] [-i IMPORT_FILE] [-c CONFIG] [-d] [cve_ids ...]
SploitScan: Retrieve and display vulnerability and exploit data for specified CVE ID(s).
positional arguments: cve_ids Enter one or more CVE IDs (e.g., CVE-YYYY-NNNNN). This is optional if an import file is provided via -i.

