 x-projetion/cve-2023-4596-vulnerable-exploit-and-checker-version
CVE-2023-4596 असुरक्षित एक्सप्लॉइट और चेकर संस्करण


CVE-2023-4596 के लिए PoC स्क्रिप्ट, एक कुशल Python टूल जो बिना प्रमाणीकरण के मनमानी फ़ाइल अपलोड के माध्यम से रिमोट कमांड निष्पादन करने के लिए बनाया गया है।
git clone https://github.com/X-Projetion/CVE-2023-4596-Vulnerable-Exploit-and-Checker-Version && cd CVE-2023-4596-Vulnerable-Exploit-and-Checker-Version
pip install -r requirements.txt
python exp.py -h
यह सभी उपलब्ध विकल्पों को प्रदर्शित करेगा।
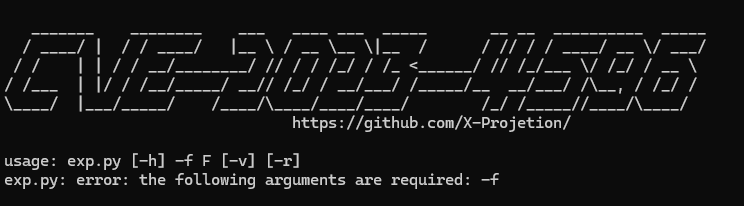
   _______    ________    ___   ____ ___  _____       __ __  __________  _____
  / ____/ |  / / ____/   |__ \ / __ \__ \|__  /      / // / / ____/ __ \/ ___/
 / /    | | / / __/________/ // / / /_/ / /_ <______/ // /_/___ \/ /_/ / __ \
/ /___  | |/ / /__/_____/ __// /_/ / __/___/ /_____/__  __/___/ /\__, / /_/ /
\____/  |___/_____/    /____/\____/____/____/        /_/ /_____//____/\____/
                                https://github.com/X-Projetion/

usage: exp.py [-h] -f F [-v] [-r]

Script to check for CVE-2023-4596

options:
  -h, --help  show this help message and exit
  -f F        File containing URLs to check
  -v          Check for a (vulnerable) version
  -r          Get a reverse shell on the instance
[-] forminator_nonce निकाला नहीं जा सका
यह एक्सप्लॉइट केवल तब काम करता है जब उस सटीक पृष्ठ का लिंक प्रदान किया जाता है जहाँ Forminator के साथ फ़ाइल अपलोड सक्षम है। जब केवल डोमेन या ऐसे पृष्ठ का लिंक प्रदान किया जाता है जिस पर फ़ाइल अपलोड नहीं चल रहा है, तो यह त्रुटि देता है। ऐसा इसलिए है क्योंकि यह प्रदान किए गए URL से forminator_nonce निकालता है और यदि यह पृष्ठ Forminator या Forminator फ़ाइल अपलोड नहीं चला रहा है, तो यह मान नहीं ढूँढ सकता और इसका उपयोग नहीं कर सकता। आप साइट के स्रोत कोड में स्ट्रिंग "forminator-field-post-image-postdata" ढूँढकर भी जाँच सकते हैं। उदाहरण के लिए, एक पूर्ण लिंक इस प्रकार दिखता है: http://localhost:1337/?p=7.
प्रदान की गई स्क्रिप्ट केवल शैक्षिक उद्देश्यों के लिए है, मैं आपके कार्यों के लिए जिम्मेदार नहीं हूँ।
instagram
X-Projetion द्वारा निर्मित