
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-24061_POC — # CVE-2026-24061 (GNU Telnetd एक्सप्लॉइट) के लिए POC स्क्रिप्ट | Kitploit
उपकरण/GitHubGitHub/x-croot/cve-2026-24061_poc
भेद्यता विश्लेषणशोषणनेटवर्क सुरक्षापेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubx-croot/cve-2026-24061_poc

CVE-2026-24061_POC

# CVE-2026-24061 (GNU Telnetd एक्सप्लॉइट) के लिए POC स्क्रिप्ट

रिपॉजिटरी देखें
247 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

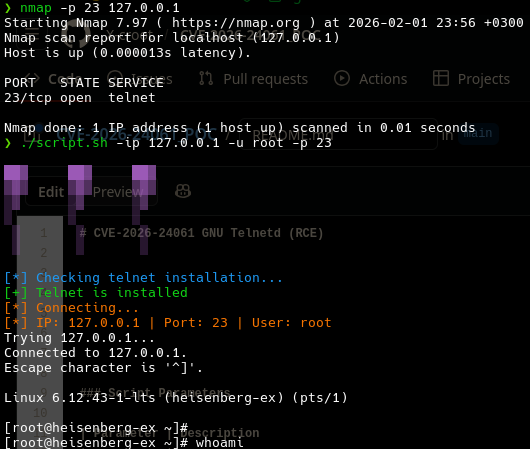
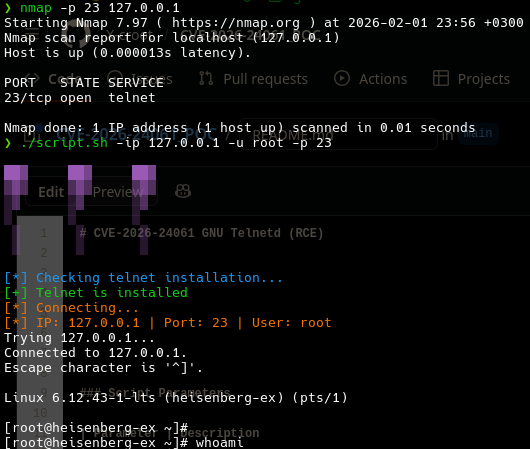
CVE-2026-24061 GNU Telnetd (RCE)

resim

स्क्रिप्ट पैरामीटर

पैरामीटरविवरणडिफ़ॉल्ट मानआवश्यक?उदाहरण
-ipकनेक्शन के लिए लक्ष्य IP पता निर्दिष्ट करता है।-हाँ-ip 192.168.1.10
-uTelnet कनेक्शन के लिए उपयोगकर्ता नाम निर्दिष्ट करता है।rootनहीं-u admin
-pTelnet कनेक्शन के लिए पोर्ट निर्दिष्ट करता है।23नहीं-p 2323

कानूनी अस्वीकरण:

यह प्रूफ ऑफ कॉन्सेप्ट (PoC) केवल शैक्षिक उद्देश्यों के लिए है। इसे किसी सिस्टम में भेद्यता के अस्तित्व को प्रदर्शित करने और सुरक्षा पेशेवरों, शोधकर्ताओं और डेवलपर्स को यह समझने में मदद करने के लिए डिज़ाइन किया गया है कि भेद्यता कैसे काम करती है।

इस PoC का उपयोग या वितरण करके, आप निम्नलिखित को स्वीकार और सहमत करते हैं:

  1. इस कोड के साथ आपके द्वारा किए जाने वाले कार्यों के लिए आप पूरी तरह से जिम्मेदार हैं।
  2. इस PoC का उपयोग केवल कानूनी, नैतिक और जिम्मेदार तरीके से किया जाना चाहिए।
  3. इस PoC का उपयोग उन सिस्टम या नेटवर्क पर न करें जिनके आप स्वामी नहीं हैं या जिनके परीक्षण के लिए आपके पास स्पष्ट अनुमति नहीं है।
  4. इस PoC का लेखक इसके उपयोग से होने वाली किसी भी क्षति, हानि या नुकसान के लिए जिम्मेदार नहीं है।
  5. इस PoC का उपयोग दुर्भावनापूर्ण उद्देश्यों के लिए नहीं किया जाना चाहिए, जिसमें अनधिकृत पहुंच, डेटा बहिष्करण, या किसी भी प्रकार का शोषण शामिल है।
  6. बिना प्राधिकरण के या उन सिस्टम पर इस PoC का उपयोग करना जिनके परीक्षण के लिए आपके पास स्पष्ट सहमति नहीं है, अवैध हो सकता है और आपराधिक अभियोजन के अधीन है।

जिम्मेदारी से उपयोग करें और दूसरों की सुरक्षा का सम्मान करें।

टूल डाउनलोड करें