Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
RedGuard — C2 फ्रंट फ्लो नियंत्रण उपकरण जिसमें JA3/JARM फ़िंगरप्रिंट रैंडमाइज़ेशन, डोमेन फ्रंटिंग, मैलेबल C2 प्रोफ़ाइल सत्यापन, और IP व्हाइटलिस्टिंग शामिल है ताकि ब्लू टीमों, AVs, EDRs, और साइबरस्पेस मैपिंग से बचा जा सके। | Kitploit
उपकरण/GitHubGitHub/wikiz/redguard
आईडीएस/आईपीएस से बचनाकमांड एंड कंट्रोलरेड टीमिंग
GitHubwikiz/redguard

RedGuard

C2 फ्रंट फ्लो नियंत्रण उपकरण जिसमें JA3/JARM फ़िंगरप्रिंट रैंडमाइज़ेशन, डोमेन फ्रंटिंग, मैलेबल C2 प्रोफ़ाइल सत्यापन, और IP व्हाइटलिस्टिंग शामिल है ताकि ब्लू टीमों, AVs, EDRs, और साइबरस्पेस मैपिंग से बचा जा सके।

रिपॉजिटरी देखें
1.6k212512 साल पहलेKitploit द्वारा समीक्षित
साझा करें

RedGuard - उत्कृष्ट C2 फ्रंट फ्लो नियंत्रण उपकरण

GitHub stars GitHub issues GitHub release


अंग्रेज़ी | 中文文档

1653117445(1).png

0x00 परिचय

RedGuard क्या है

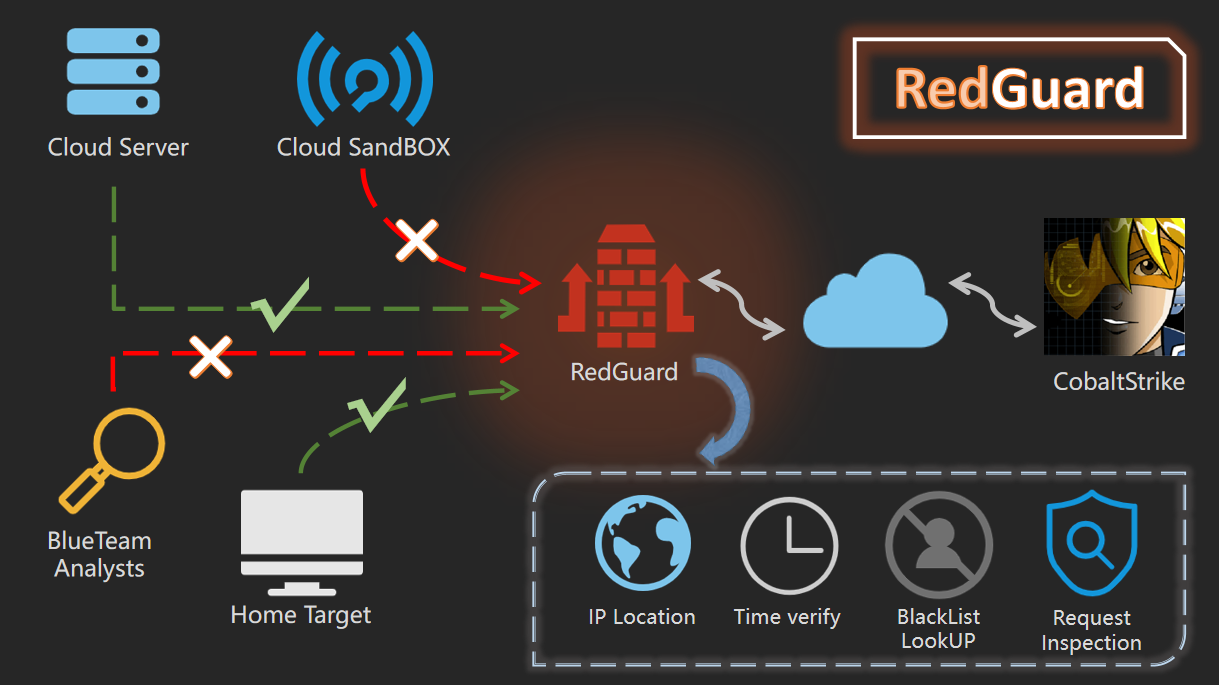
RedGuard, कमांड और कंट्रोल (C2) फ्रंट फ्लो नियंत्रण तकनीक पर आधारित एक व्युत्पन्न उपकरण है, जिसमें हल्का डिज़ाइन, कुशल ट्रैफ़िक इंटरैक्शन और go प्रोग्रामिंग भाषा में विकास के साथ विश्वसनीय अनुकूलता है।जैसे-जैसे साइबर हमले लगातार विकसित हो रहे हैं, रेड और ब्लू टीम अभ्यास अधिक जटिल होते जा रहे हैं, RedGuard को रेड टीम के लिए एक बेहतर C2 चैनल छिपाने का समाधान प्रदान करने के लिए डिज़ाइन किया गया है, जो C2 चैनल के लिए फ्लो नियंत्रण प्रदान करता है, "दुर्भावनापूर्ण" विश्लेषण ट्रैफ़िक को अवरुद्ध करता है, और संपूर्ण हमले के कार्य को बेहतर ढंग से पूरा करता है।

RedGuard एक C2 फ्रंट फ्लो नियंत्रण उपकरण है जो ब्लू टीम, AVS, EDR, साइबरस्पेस सर्च इंजन का पता लगाने से बच सकता है।

RedGuard का उपयोग कब किया जाता है?

  • आक्रामक और रक्षात्मक अभ्यास में, अन्वेषक जो साइबर एट्रिब्यूशन करने का प्रयास करते हैं, वे स्थितिजन्य जागरूकता प्लेटफ़ॉर्म के साथ हमलावरों से जुड़े C2 ट्रैफ़िक का विश्लेषण करते हैं
  • JA3 फिंगरप्रिंट लाइब्रेरी के आधार पर क्लाउड सैंडबॉक्स की पहचान करके मैलवेयर नमूना विश्लेषण को रोकें
  • रीप्ले हमले करने और ऑनलाइन अस्पष्टता प्राप्त करने के लिए दुर्भावनापूर्ण अनुरोधों को अवरुद्ध करें
  • कनेक्टिंग सर्वर का IP निर्दिष्ट होने की स्थिति में व्हाइटलिस्टिंग द्वारा एक्सेस अनुरोधों को प्रतिबंधित करें
  • साइबरस्पेस मैपिंग तकनीक द्वारा C2 सुविधाओं की स्कैनिंग और पहचान को रोकें, और स्कैनिंग प्रोब के ट्रैफ़िक को पुनर्निर्देशित या इंटरसेप्ट करें
  • एकाधिक C2 सर्वरों के लिए फ्रंट फ्लो नियंत्रण का समर्थन करता है, और छिपे हुए प्रभाव को प्राप्त करने के लिए डोमेन फ्रंटिंग, लोड बैलेंसिंग कनेक्शन को साकार कर सकता है
  • IP रिवर्स लुकअप API इंटरफ़ेस का अनुरोध करके IP पते के एट्रिब्यूशन के अनुसार क्षेत्रीय होस्ट कनेक्शन प्रतिबंध करने में सक्षम
  • स्रोत कोड को बदले बिना स्टेज्ड checksum8 नियम पथ पार्सिंग की मजबूत विशेषताओं को हल करें।
  • लक्ष्य अनुरोधों के इंटरसेप्शन लॉग के माध्यम से ब्लू टीम ट्रेसेबिलिटी व्यवहार का विश्लेषण करें, जिसका उपयोग पीयर कनेक्शन घटनाओं/मुद्दों को ट्रैक करने के लिए किया जा सकता है
  • नमूनों के कानूनी इंटरैक्शन के लिए समय अवधि को अनुकूलित करने की क्षमता के साथ, केवल कार्य समय अवधि के दौरान ट्रैफ़िक इंटरैक्शन करने का कार्य साकार करें
  • Malleable C2 प्रोफ़ाइल पार्सर जो इनबाउंड HTTP/S अनुरोधों को malleable प्रोफ़ाइल के विरुद्ध सख्ती से मान्य करने और उल्लंघन के मामले में आउटगोइंग पैकेट को गिराने में सक्षम है (Malleable Profiles 4.0+ का समर्थन करता है)
  • साइबर सुरक्षा विक्रेताओं से जुड़े बड़ी संख्या में उपकरणों, हनीपॉट्स और क्लाउड सैंडबॉक्स के लिए IPV4 पतों की अंतर्निहित ब्लैकलिस्ट, स्वचालित रूप से रीडायरेक्शन अनुरोध ट्रैफ़िक को इंटरसेप्ट करने के लिए
  • SSL प्रमाणपत्र जानकारी और रीडायरेक्ट URL जो कस्टम टूल के माध्यम से नमूनों के साथ इंटरैक्ट कर सकते हैं, टूल ट्रैफ़िक के निश्चित हस्ताक्षर से बचने के लिए
  • ..........

0x01 स्थापना

आप सीधे संकलित संस्करण डाउनलोड और उपयोग कर सकते हैं, या आप स्वतंत्र संकलन और निष्पादन के लिए दूरस्थ रूप से go पैकेज डाउनलोड कर सकते हैं।```bash git clone https://github.com/wikiZ/RedGuard.git cd RedGuard

You can also use upx to compress the compiled file size

go build -ldflags "-s -w" -trimpath

Give the tool executable permission and perform initialization operations

chmod +x ./RedGuard&&./RedGuard

# 0x02 कॉन्फ़िगरेशन विवरण

## आरंभीकरण

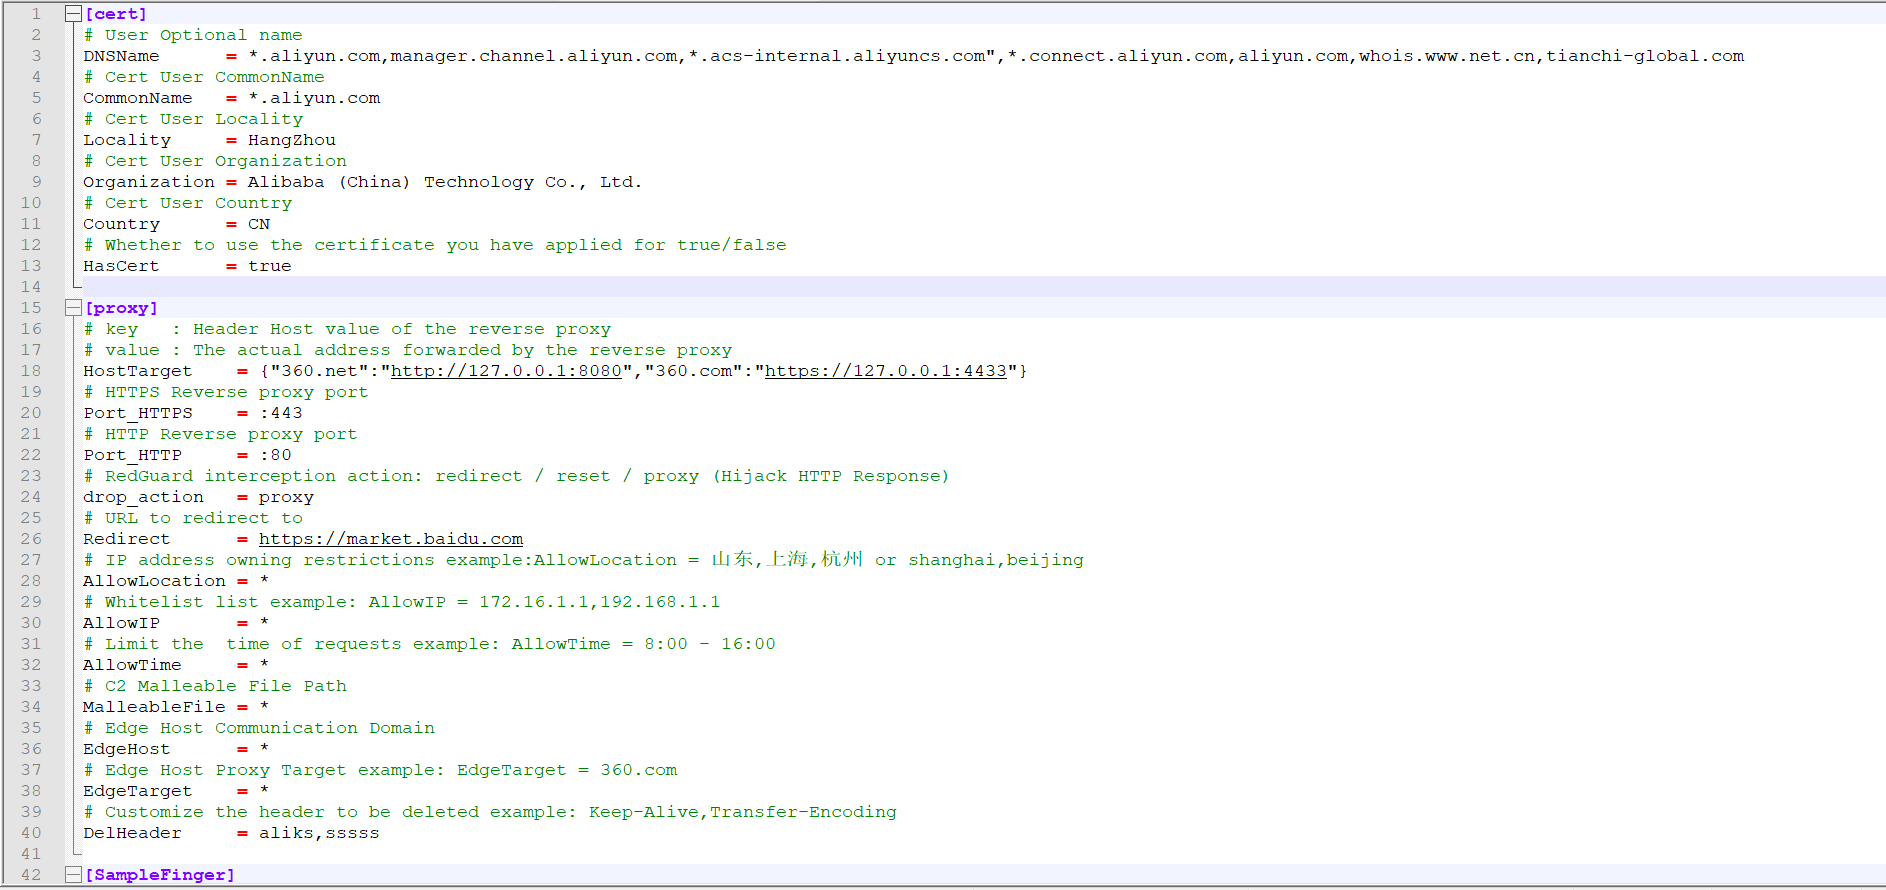
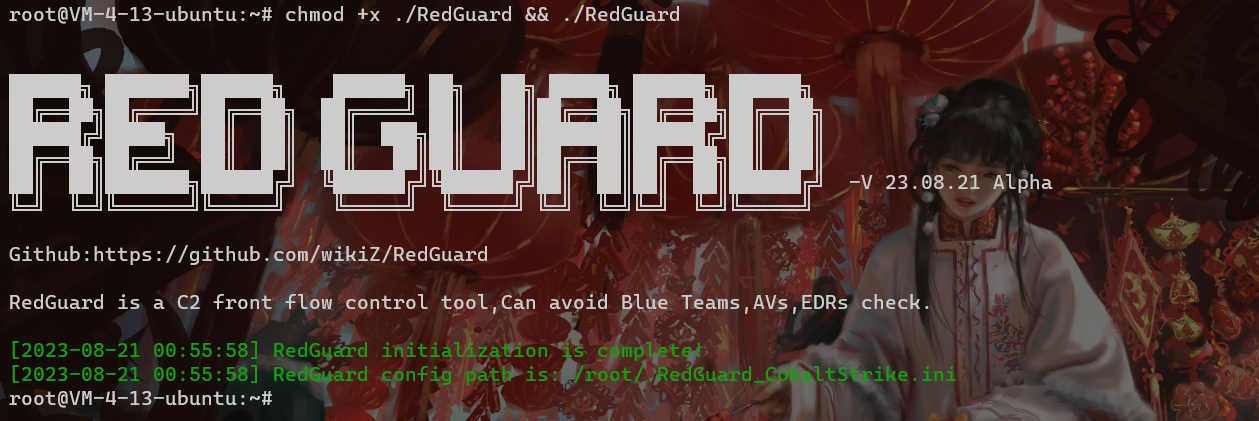
जैसा कि नीचे दिए गए चित्र में दिखाया गया है, निष्पादन योग्य अनुमतियाँ सेट करें और RedGuard को आरंभ करें। पहली बार चलाने पर लचीली फ़ंक्शन कॉन्फ़िगरेशन प्राप्त करने के लिए वर्तमान उपयोगकर्ता होम डायरेक्टरी में एक कॉन्फ़िगरेशन फ़ाइल उत्पन्न होगी। कॉन्फ़िगरेशन फ़ाइल का नाम: **.RedGuard_CobaltStrike.ini**.
![1653117707(1).png](https://assets.kitploit.com/production/public/readmes/5558/cf6ff1cd485be1627f0d5787dcb82cd41942e8fe8f58af8140d82cc1f8c7a12d.png)

**कॉन्फ़िगरेशन फ़ाइल सामग्री:**

![1653117707(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1692550409350.png)

cert के कॉन्फ़िगरेशन विकल्प मुख्य रूप से नमूने और C2 फ्रंट बुनियादी ढांचे के बीच SSL प्रमाणपत्र एन्क्रिप्टेड HTTPS संचार के कॉन्फ़िगरेशन जानकारी के लिए हैं। प्रॉक्सी का उपयोग मुख्य रूप से रिवर्स प्रॉक्सी ट्रैफ़िक में नियंत्रण विकल्पों को कॉन्फ़िगर करने के लिए किया जाता है। विशिष्ट उपयोग नीचे विस्तार से समझाया जाएगा।

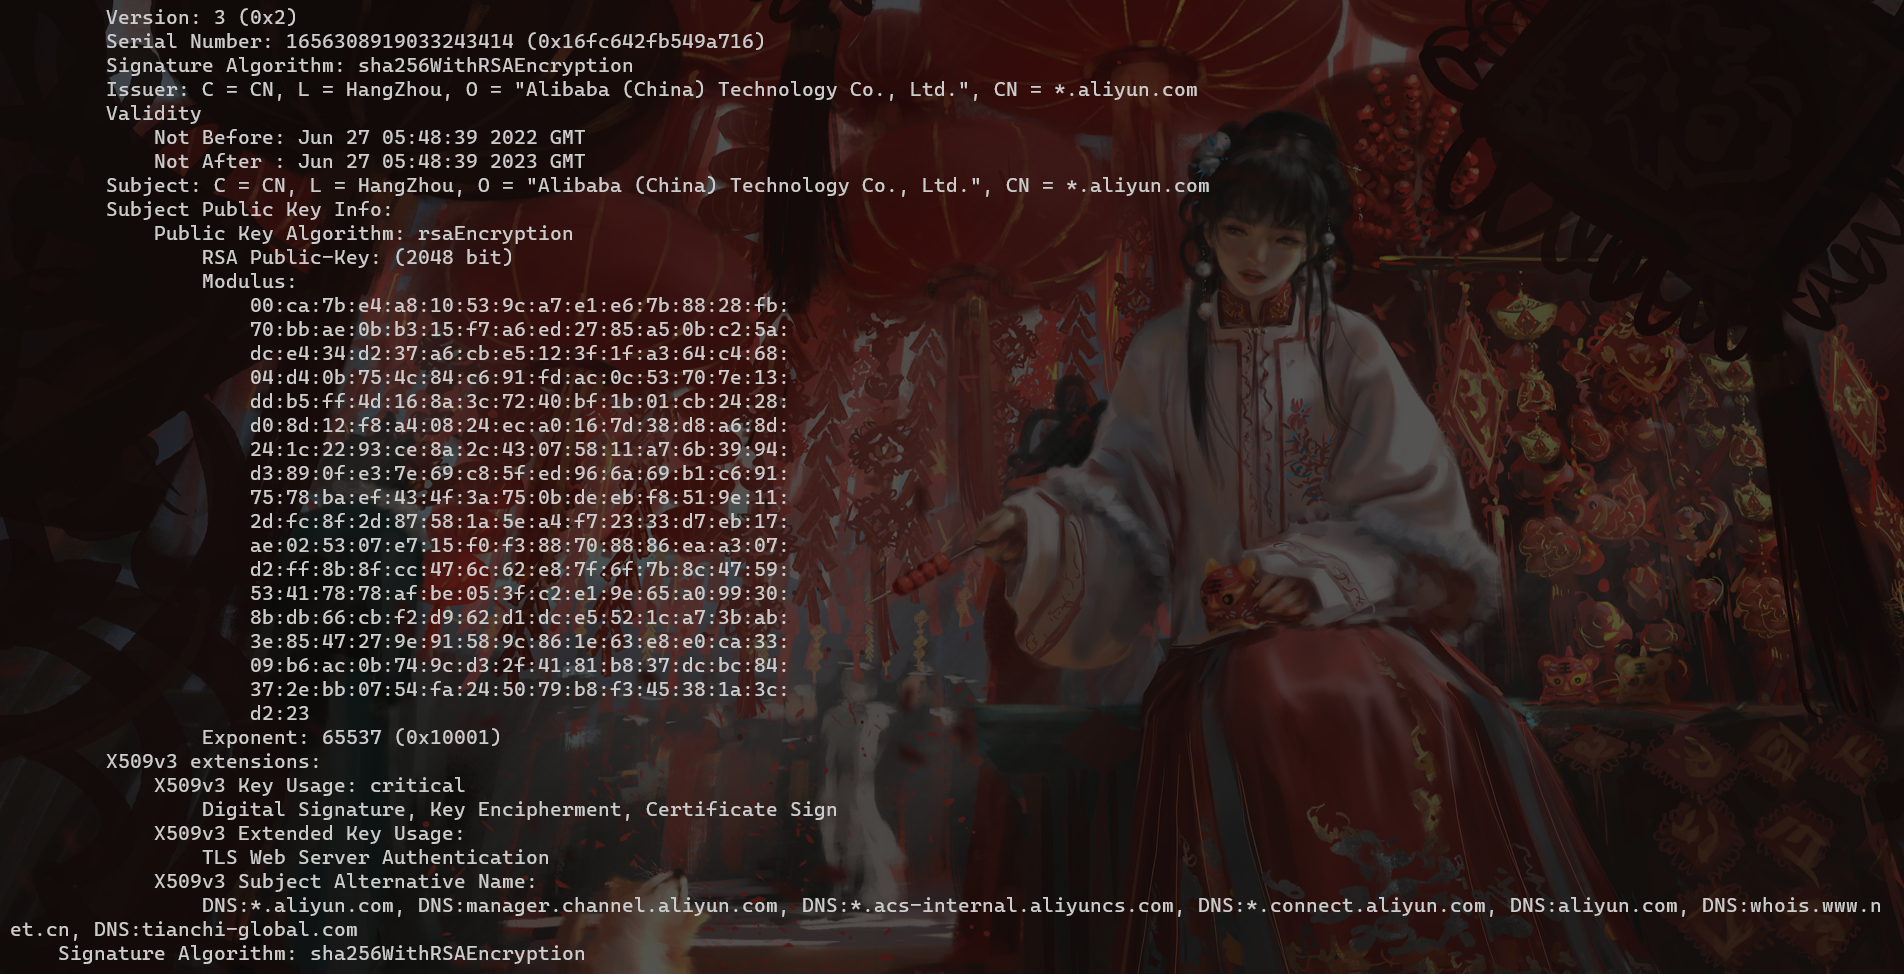
SSL प्रमाणपत्र एन्क्रिप्टेड HTTPS संचार RedGuard के निष्पादन निर्देशिका के अंतर्गत cert-rsa/ निर्देशिका में उत्पन्न होगा। आप कॉन्फ़िगरेशन फ़ाइल को संशोधित करके टूल के बुनियादी कार्यों को शुरू और बंद कर सकते हैं **(प्रमाणपत्र की क्रम संख्या टाइमस्टैम्प के अनुसार उत्पन्न होती है, इस सुविधा से जुड़े होने की चिंता न करें)**।यदि आप अपना स्वयं का प्रमाणपत्र उपयोग करना चाहते हैं, तो उन्हें ca.crt और ca.key नाम दें।```bash
openssl x509 -in ca.crt -noout -text
1653118330(1).png

हर बार जब RedGuard शुरू किया जाता है तो रैंडम TLS JARM फिंगरप्रिंट अपडेट किए जाते हैं, ताकि इसका उपयोग C2 बुनियादी ढांचे को प्रमाणित करने के लिए न किया जा सके।
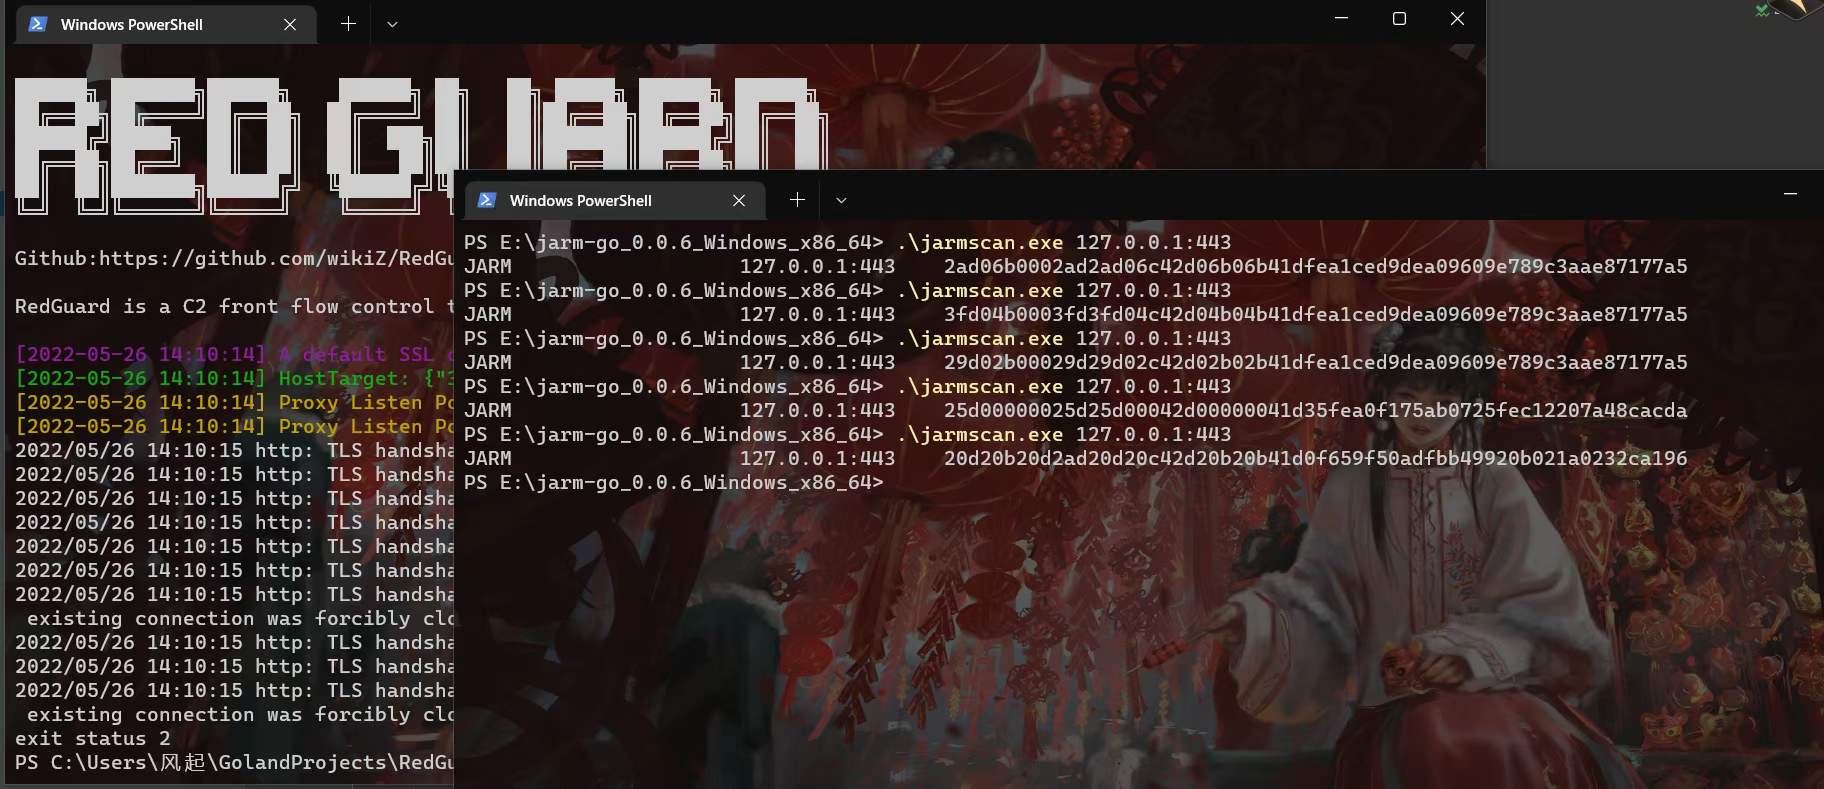
1653118330(1).png

अपना स्वयं का प्रमाणपत्र उपयोग करने के मामले में, कॉन्फ़िगरेशन फ़ाइल में HasCert पैरामीटर को true में संशोधित करें, ताकि JARM अस्पष्टता यादृच्छिकीकरण के कारण CipherSuites एन्क्रिप्शन सूट और कस्टम प्रमाणपत्र की असंगति से उत्पन्न सामान्य संचार समस्याओं को रोका जा सके।```bash

Whether to use the certificate you have applied for true/false

HasCert = false

### Forged TLS certificates

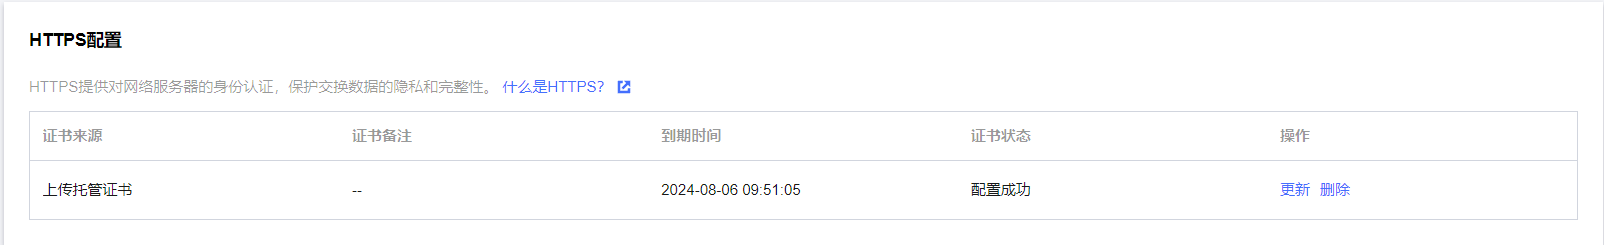
Domain fronting को C2 ट्रैफ़िक को छिपाने के लिए तैनात करते समय, त्वरित डोमेन नाम में डिफ़ॉल्ट रूप से HTTPS प्रमाणपत्र जानकारी नहीं होती है। यह स्पष्ट रूप से समस्याग्रस्त है, इसलिए डोमेन नाम कॉन्फ़िगर करते समय आपको प्रमाणपत्र कॉन्फ़िगर करने पर ध्यान देने की आवश्यकता है। यह यह निर्धारित करने का डिफ़ॉल्ट आधार भी है कि नमूना डोमेन फ्रंट-एंड ट्रैफ़िक है या नहीं।
![1653118330(1).png](https://raw.githubusercontent.com/wikiZ/RedGuardImage/main/1.png)

[^Tencent Cloud]: सामग्री वितरण नेटवर्क प्रमाणपत्र कॉन्फ़िगरेशन

मेरा मानना है कि इसे पढ़ने के बाद सभी के मन में कुछ प्रश्न होंगे, **कॉन्फ़िगर किया गया प्रमाणपत्र कैसे प्राप्त करें? यदि आप प्रमाणपत्र के लिए अपना स्वयं का एप्लिकेशन उपयोग करते हैं, तो यह हमारे अपेक्षित गुमनामी प्रभाव को पूरा नहीं करेगा।** यहां आप कॉन्फ़िगरेशन के लिए क्लोन किए गए प्रमाणपत्र का उपयोग कर सकते हैं। Tencent Cloud को एक उदाहरण के रूप में लेते हुए, परीक्षण में पाया गया कि यह कस्टम अपलोड किए गए प्रमाणपत्र की वैधता को सत्यापित नहीं करेगा। हम त्वरित डोमेन नाम की वास्तविक साइट के समान प्रमाणपत्र का उपयोग करके इसे जाली बना सकते हैं। हालांकि जाली प्रमाणपत्र सामान्य परिस्थितियों में CS के डिफ़ॉल्ट प्रमाणपत्र को बदलने पर संचार नहीं कर सकता है, लेकिन जब इसे क्लाउड सेवा प्रदाता CDN फुल-साइट एक्सेलेरेशन और RedGuard पर तैनात किया जाता है, तो यह वैधता को सत्यापित नहीं करेगा, और C2 इंटरैक्टिव ट्रैफ़िक सामान्य रूप से संचार कर सकता है।

**निम्नलिखित Github पर मौजूदा प्रोजेक्ट का पता है**```bash
https://github.com/virusdefender/copy-cert

हालांकि नमूना डोमेन के फ्रंट-एंड ट्रैफ़िक पक्ष पर प्रमाणपत्र हल हो गया है, लेकिन बड़े पैमाने पर नेटवर्क मैपिंग के दृष्टिकोण से, हमारा C2 सर्वर अभी भी बाहरी दुनिया के लिए खुला है और वास्तविक C2 सर्वर से पता लगाया और जोड़ा जा सकता है। इस समय, RedGuard का उपयोग C2 के फ्रंटिंग डिफ़ॉल्ट प्रमाणपत्र को संशोधित करके गुमनामी प्राप्त करने के लिए किया जा सकता है।
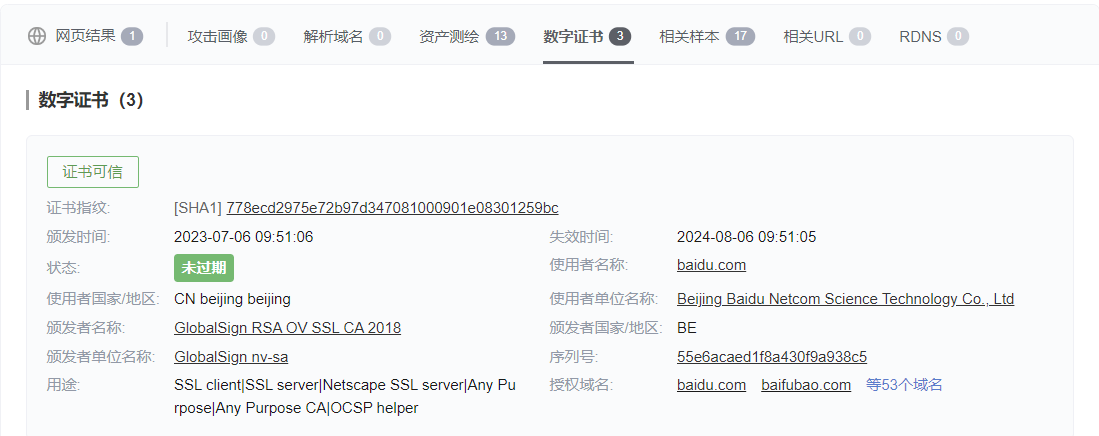
1653118330(1).png

[^intelligence information]: TLS Certificates

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →