

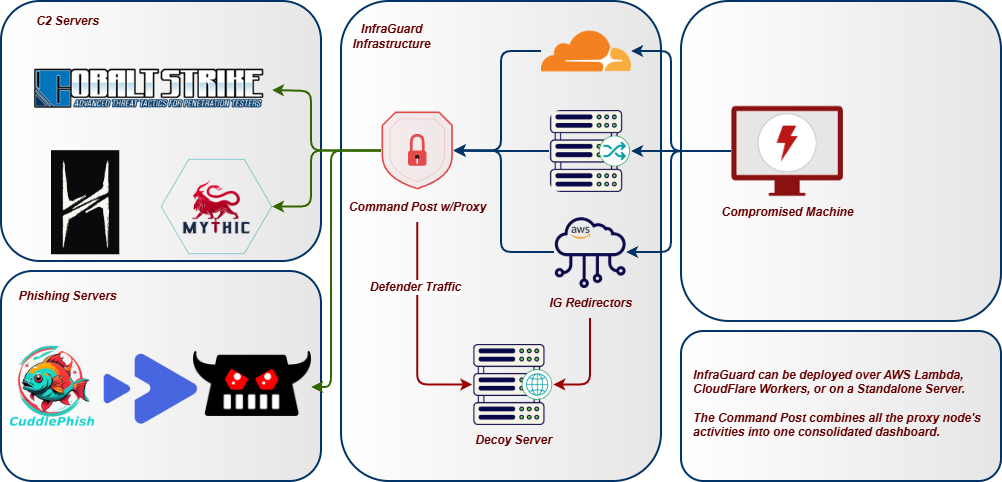
InfraGuard एक Command & Control Redirection Proxy और Manager है जो आपके Red Team Infrastructure को थ्रेट एट्रिब्यूशन के विरुद्ध सुरक्षा प्रदान करता है।
रेड टीम इन्फ्रास्ट्रक्चर ट्रैकर और C2 रीडायरेक्टर -- [RedWarden](https://github.com/mgeeky/RedWarden) का एक आधुनिक विकल्प।
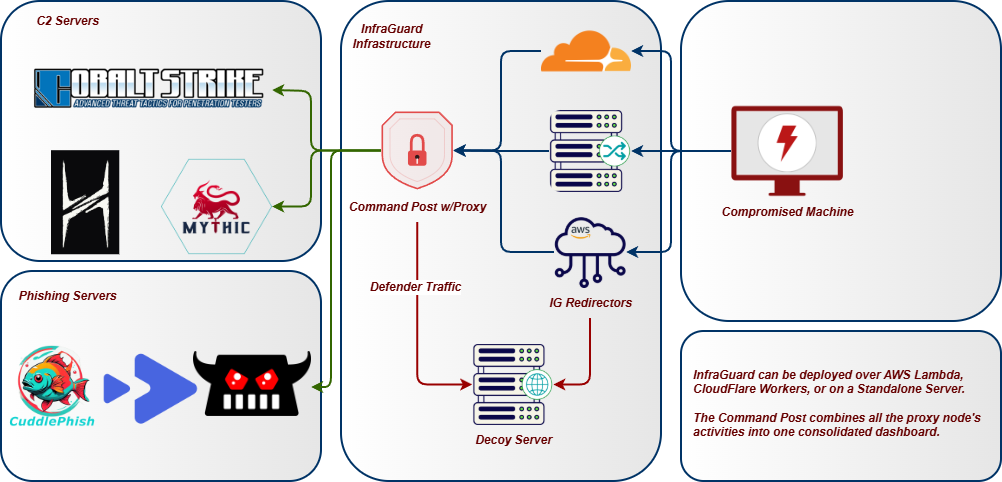
InfraGuard इंटरनेट और आपके C2 टीमसर्वर के बीच बैठता है, हर इनबाउंड रिक्वेस्ट को आपके malleable C2 प्रोफ़ाइल के विरुद्ध सत्यापित करता है और जो भी अनुरूप नहीं है उसे ब्लॉक करता है। स्कैनर, बॉट और ब्लू टीम प्रोब्स को एक डिकॉय साइट पर रीडायरेक्ट किया जाता है जबकि वैध बीकन ट्रैफ़िक आपके टीमसर्वर तक पास हो जाता है।
## आर्किटेक्चर
## विशेषताएँ
### प्रॉक्सीइंग और लिसनर
- **मल्टी-डोमेन प्रॉक्सीइंग** -- एक साथ कई डोमेन प्रॉक्सी करें, प्रत्येक में स्वतंत्र C2 प्रोफ़ाइल, अपस्ट्रीम और नियम हों
- **मल्टी-प्रोटोकॉल लिसनर** -- HTTP/HTTPS, HTTP/3 (QUIC), WebSocket, gRPC, DNS, MQTT, और TCP-टनल लिसनर एक साथ चलते हैं, साझा IP इंटेलिजेंस और इवेंट ट्रैकिंग के साथ
- **सर्किट ब्रेकर** -- प्रति-अपस्ट्रीम विफलता सुरक्षा closed/open/half-open स्थितियों के साथ; बैकएंड अगम्य होने पर डोमेन की ड्रॉप क्रिया पर गिर जाता है
- **प्रोटोकॉल फेलओवर** -- लिसनर प्रोटोकॉल के बीच प्राथमिकता के अनुसार स्वचालित फेलओवर और फेलबैक
### C2 प्रोफ़ाइल समर्थन
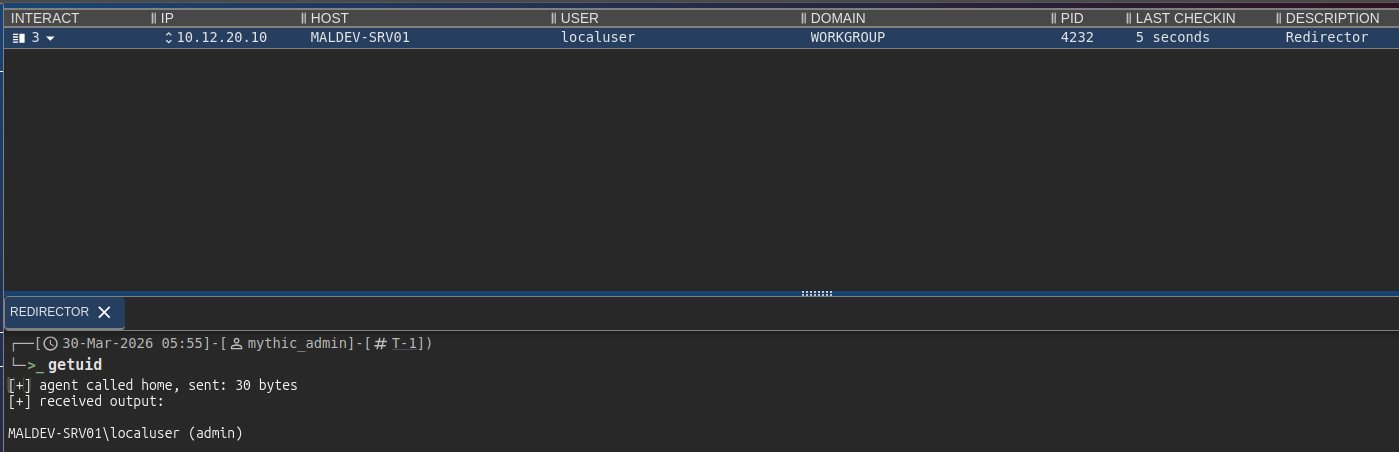
- **C2 प्रोफ़ाइल सत्यापन** -- Cobalt Strike, Mythic, Brute Ratel C4, Sliver, Havoc, Nighthawk, और PoshC2 प्रोफ़ाइल को रीडायरेक्टर नियमों के रूप में पार्स और लागू करें
- **हॉट-स्वैपेबल प्रोफ़ाइल** -- प्रॉक्सी को पुनः आरंभ किए बिना डैशबोर्ड से रनटाइम पर डोमेन की सक्रिय C2 प्रोफ़ाइल बदलें
- **प्रोफ़ाइल जनरेशन विज़ार्ड** -- एक गाइडेड फ़ॉर्म के माध्यम से सभी 8 समर्थित प्रकारों के लिए नए C2 प्रोफ़ाइल शुरू से जनरेट करें, या स्वचालित प्रकार पहचान और सत्यापन के साथ मौजूदा प्रोफ़ाइल आयात और अपलोड करें
- **AI-सहायता प्राप्त प्रोफ़ाइल जनरेशन** -- वैकल्पिक Ollama एकीकरण डैशबोर्ड में प्रोफ़ाइल निर्माण सहायता और OPSEC सलाह के लिए एक चैट पैनल प्रदान करता है
### फ़िल्टर पाइपलाइन
- **स्कोरिंग-आधारित फ़िल्टर पाइपलाइन** -- 10 फ़िल्टर प्रत्येक 0.0--1.0 स्कोर योगदान करते हैं; कॉन्फ़िगर करने योग्य थ्रेशोल्ड ब्लॉक/अनुमति निर्धारित करता है। फ़िल्टर: JA3, IP, बॉट, हेडर, DNS, जियो, प्रोफ़ाइल, रीप्ले, एन्यूमरेशन, सैंडबॉक्स।
- **JA3 TLS फ़िंगरप्रिंट फ़िल्टरिंग** -- कोई भी HTTP डेटा आदान-प्रदान होने से पहले TLS हैंडशेक परत पर Masscan, ZGrab2, Shodan, curl, Python requests, और Nmap को ब्लॉक करें; रिवर्स-प्रॉक्सी हेडर या कस्टम asyncio प्रोटोकॉल के माध्यम से काम करता है; वैकल्पिक allowlist मोड बीकन JA3 लागू करता है
- **सैंडबॉक्स और हेडलेस ब्राउज़र डिटेक्शन** -- HTTP संकेतों में स्कोर-संचय: HeadlessChrome UA, अनुपस्थित Accept-Language, sec-ch-ua के बिना Chrome, Safe Links और msnbot स्कैनर UA, गैर-ब्राउज़र Accept क्रम
- **पाथ एन्यूमरेशन डिटेक्शन** -- स्लाइडिंग विंडो में प्रति-IP अद्वितीय URI ट्रैकिंग; dirbuster/ffuf/gobuster को URI स्पेस मैप करने से पहले ब्लॉक करता है
- **DNS सबडोमेन एन्यूमरेशन डिटेक्शन** -- प्रति क्लाइंट IP NXDOMAIN प्रतिक्रियाओं को ट्रैक करता है; थ्रेशोल्ड उल्लंघन पर स्रोत IP को स्वतः ब्लॉक करता है
- **एंटी-बॉट / एंटी-क्रॉलिंग** -- 40+ ज्ञात स्कैनर/बॉट User-Agent पैटर्न, हेडर विसंगति डिटेक्शन
- **रीप्ले सुरक्षा** -- सामग्री हैश द्वारा डुप्लिकेट अनुरोध अस्वीकार करें; हैश SQLite में बने रहते हैं ताकि सुरक्षा पुनः आरंभ के बाद भी बनी रहे
- **ड्रॉप क्रियाएँ** -- रीडायरेक्ट, TCP रीसेट, डिकॉय साइट पर प्रॉक्सी, या टारपिट (स्कैनर का समय बर्बाद करने के लिए धीमी-ड्रिप प्रतिक्रिया)
### इंटेलिजेंस
- **IP इंटेलिजेंस** -- 19 सुरक्षा विक्रेता रेंजों (Shodan, Censys, Rapid7, आदि) के लिए अंतर्निहित CIDR ब्लॉकलिस्ट, GeoIP फ़िल्टरिंग, रिवर्स DNS कीवर्ड मिलान
- **थ्रेट इंटेल फ़ीड** -- सार्वजनिक स्रोतों (abuse.ch, Emerging Threats, Spamhaus DROP, Binary Defense) से ब्लॉकलिस्ट स्वतः अपडेट करें, कॉन्फ़िगर करने योग्य रीफ़्रेश अंतराल और डिस्क कैशिंग के साथ
- **डायनामिक IP ब्लॉकिंग** -- व्हाइटलिस्टेड रेंजों के बाहर IP ब्लॉक करें; N वैध C2 अनुरोधों के बाद IP को स्वतः व्हाइटलिस्ट करें
- **व्हाइटलिस्ट एनरिचमेंट** -- व्हाइटलिस्टेड CIDR को स्टार्टअप पर GeoIP डेटाबेस के माध्यम से ASN, संगठन, देश, और महाद्वीप डेटा के साथ स्वतः समृद्ध किया जाता है
- **बर्न डिटेक्शन** -- crt.sh के माध्यम से Certificate Transparency लॉग मॉनिटरिंग, URLhaus/OpenPhish/Google Safe Browsing के माध्यम से डोमेन प्रतिष्ठा स्व-निगरानी, और क्रॉस-डोमेन विश्लेषक डिटेक्शन जब एक ही IP कई ऑपरेटर डोमेन तक पहुँचता है
- **बर्न कॉन्फ़िडेंस स्कोरिंग** -- 6 भारित संकेतों से निरंतर 0--100 स्कोर: JA3 विविधता, वॉल्यूम स्पाइक, नए ASN, CT लॉग एक्सपोज़र, प्रतिष्ठा हिट, और विफल प्रमाणीकरण प्रयास। अनुशंसित क्रियाएँ शामिल: मॉनिटर, रोटेट, या तत्काल बर्न।
- **कैनरी टोकन इंजेक्शन** -- ब्लू टीम जाँच का पता लगाने के लिए ट्रैकिंग पिक्सेल, हनीपॉट लिंक, और हनीपॉट फ़ॉर्म स्वतः डिकॉय पृष्ठों में इंजेक्ट किए जाते हैं
- **पैसिव DNS मॉनिटरिंग** -- आपके डोमेन के बाहरी रिज़ॉल्यूशन के लिए CIRCL PDNS को पोल करता है; नए रिकॉर्ड, NXDOMAIN स्पाइक, और पहली बार देखे गए एक्सपोज़र का पता लगाता है
### पेलोड डिलीवरी
- **कंटेंट डिलीवरी रूट** -- PwnDrop, Mythic फ़ाइल स्टोर, स्थानीय फ़ाइलसिस्टम, या HTTP प्रॉक्सी बैकएंड के माध्यम से विशिष्ट पाथ पर पेलोड, डिकॉय, और स्थिर फ़ाइलें सर्व करें; लक्ष्यों को वास्तविक सामग्री और स्कैनर को डिकॉय सर्व करने के लिए वैकल्पिक सशर्त डिलीवरी
- **Mythic फ़ाइल स्टेजिंग** -- `mythic_file` बैकएंड स्वच्छ URL पर Mythic के `/direct/download/{uuid}` को प्रॉक्सी करता है; निश्चित UUID या प्रॉक्सी मोड; एक्सेस नियंत्रण InfraGuard के फ़िल्टर स्टैक द्वारा प्रदान किया जाता है
- **वन-टाइम पेलोड टोकन** -- बीकन के डायनामिक रूप से व्हाइटलिस्ट होने पर टोकन स्वतः जारी किए जाते हैं; एटॉमिक सिंगल-यूज़ SQLite प्रवर्तन विश्लेषकों या सैंडबॉक्स द्वारा URL रीप्ले को रोकता है; कॉन्फ़िगर करने योग्य TTL और अधिकतम-उपयोग गणना
- **प्रति-रूट रेट लिमिटिंग** -- कंटेंट रूट पर स्लाइडिंग-विंडो प्रति-IP डाउनलोड रेट लिमिटर; सीमा से अधिक होने पर कॉन्फ़िगर किया गया स्कैनर डिकॉय या 429 सर्व किया जाता है
- **डिलीवरी गार्ड** -- कंटेंट रूट के लिए एनवायरनमेंट कीइंग: बीकन IP, UA allowlist, आवश्यक हेडर मान, निषिद्ध हेडर की आवश्यकता; विफल जाँच डोमेन ड्रॉप क्रिया सर्व करती हैं, कच्चा 403 नहीं
- **फ़िशिंग कैंपेन टोकन** -- ईमेल लिंक में एम्बेडेड प्रति-कैंपेन टोकन के पीछे फ़िशिंग पृष्ठों को गेट करें; स्थिर टोकन सूची या कॉन्फ़िगर करने योग्य TTL के साथ HMAC-हस्ताक्षरित स्व-सत्यापन टोकन
### लचीलापन
- **इन्फ्रास्ट्रक्चर रोटेशन** -- प्री-फ़्लाइट जाँच, रोलबैक, और age-एन्क्रिप्टेड स्टेट के साथ 5 क्लाउड प्रदाताओं में वन-क्लिक ब्लू-ग्रीन Terraform रोटेशन
- **रोटेशन शेड्यूलिंग** -- स्वचालित रोटेशन नीतियाँ: निश्चित अंतराल, बर्न-ट्रिगर, अनुरोध-गणना थ्रेशोल्ड, और स्टैगर्ड रोलिंग
- **ऑटो-रोटेशन वॉचडॉग** -- एक अंतराल पर बर्न स्कोर और सर्ट एक्सपायरी को पोल करता है; बर्न थ्रेशोल्ड ट्रिप होने या सर्ट में N दिन से कम बचे होने पर स्वतः रोटेट करता है, या कॉस्ट कैप के साथ अलर्ट-ओनली मोड पर वापस आ जाता है
- **सर्किट ब्रेकर** -- HEALTHY / PROBING / TRIPPED स्थितियों और कॉन्फ़िगर करने योग्य रिकवरी टाइमआउट के साथ प्रति-अपस्ट्रीम विफलता ट्रैकिंग, डैशबोर्ड के Upstreams विजेट में लाइव प्रदर्शित
- **डोमेन फ्रंटिंग** -- CDN हेडर स्ट्रिपिंग और SSRF सुरक्षा के साथ SNI/Host हेडर स्प्लिट के माध्यम से CDN-आधारित C2 रूटिंग
- **डेड मैन्स स्विच** -- ऑपरेटर हार्टबीट TTL जो ऑपरेटर के चेक-इन करने में विफल होने पर C2 फ़ॉरवर्डिंग स्वतः बंद कर देता है
- **पर्पल-टीम मिरर** -- एंगेजमेंट स्कोरिंग के लिए ब्लू-टीम कलेक्टर को अनुमत इवेंट की फायर-एंड-फ़ॉरगेट डुप्लिकेट
- **साझा स्टेट बैकएंड (Redis)** -- वैकल्पिक क्रॉस-नोड रीप्ले कैश, डायनामिक व्हाइटलिस्ट, बीकन सेशन बैग, और ड्रॉप रेट-लिमिट ताकि क्षैतिज रूप से स्केल किए गए रेप्लिका समान स्टेट देखें
- **एज प्रॉक्सी** -- CDN इन्फ्रास्ट्रक्चर के माध्यम से डोमेन फ्रंटिंग, एज देश ब्लॉकिंग, और होस्ट रीराइटिंग के लिए Cloudflare Worker और AWS Lambda
### डैशबोर्ड और ऑपरेटर टूल
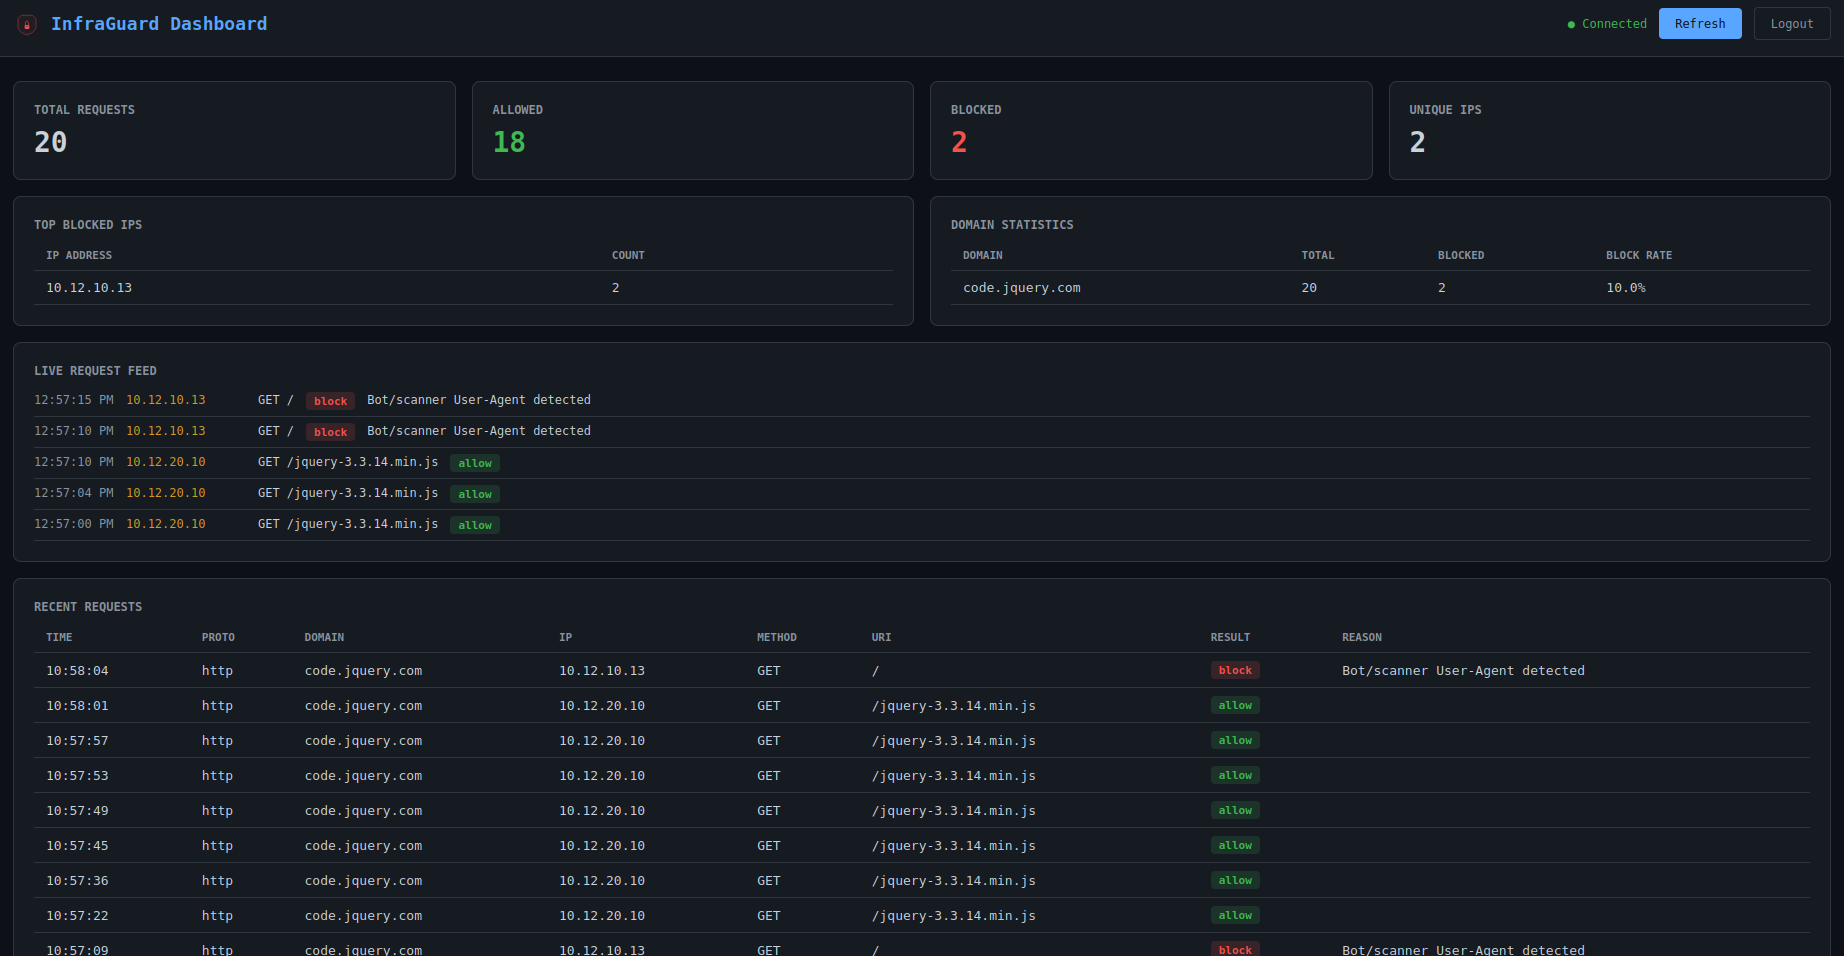
- **वेब डैशबोर्ड** -- लॉगिन पृष्ठ, लाइव रिक्वेस्ट फ़ीड, डोमेन आँकड़े, शीर्ष ब्लॉक किए गए IP, WebSocket इवेंट स्ट्रीमिंग, और इनलाइन ब्लॉक/व्हाइटलिस्ट/अनब्लॉक क्रियाओं के साथ रीयल-टाइम SPA
- **डिकॉय पृष्ठ प्रबंधन** -- डैशबोर्ड से सीधे डिकॉय HTML पृष्ठों को सूचीबद्ध, पूर्वावलोकन, और संपादित करें; प्रति-डोमेन **Canary Overview** (पिक्सेल / छिपा लिंक / छिपा फ़ॉर्म टॉगल) और एक **Canary Hits** पैनल जो हर उस स्कैनर या सैंडबॉक्स को उजागर करता है जिसने डिकॉय एसेट खींचा
- **समर्पित कॉलबैक एंडपॉइंट के साथ डिकॉय टोकन** -- इंजेक्ट किया गया ट्रैकिंग पिक्सेल, छिपा लिंक, और छिपा फ़ॉर्म प्रत्येक `/_ig/px|hp|hf?c=<token>` पर एक `canary_hit` इवेंट फायर करते हैं; हिट `filter_result=canary_hit` के साथ ट्रैकिंग DB में पहुँचते हैं और Decoys पृष्ठ और किसी भी सब्सक्राइब किए गए अलर्टर प्लगइन पर लाइव स्ट्रीम होते हैं
- **Plugins टैब** -- रनटाइम `enable / disable` टॉगल (पुनः आरंभ के बिना) के साथ लोड किए गए प्लगइन की सूची और 29 अंतर्निहित प्लगइन में से कोई भी एक क्लिक में जोड़ने के लिए एक **Plugin Marketplace**; प्रत्येक परिवर्तन `config.yaml` में बना रहता है और config-history रेपो में एक कमिट के रूप में दर्ज होता है
- **Command Post** -- मल्टी-इंस्टेंस एग्रीगेशन डैशबोर्ड जो कई InfraGuard नोड्स से आँकड़े, अनुरोध, और लाइव इवेंट को एक ही दृश्य में मर्ज करता है, एक **Fleet Map** (MapLibre) के साथ जो प्रत्येक प्रॉक्सी और हर ब्लॉक किए गए स्रोत IP को उसके जियोलोकेटेड lat/lon पर प्लॉट करता है और क्रॉस-इंस्टेंस संचालन के लिए एक फैन-आउट प्लगइन टॉगल
- **टर्मिनल UI** -- लॉगिन स्क्रीन, लाइव API पोलिंग, रंग-कोडित अनुरोध लॉग के साथ Textual-आधारित TUI
- **एंगेजमेंट रिपोर्ट** -- प्रति-डोमेन ब्रेकडाउन, फ़िल्टर प्रभावशीलता, और ऑपरेटर ऑडिट ट्रेल के साथ स्व-निहित HTML, JSON, या CSV रिपोर्ट
- **Prometheus मेट्रिक्स** -- `/metrics` एंडपॉइंट जो अनुरोध काउंटर, अपस्ट्रीम लेटेंसी हिस्टोग्राम, सर्किट ब्रेकर स्टेट, फ़ीड ताज़गी, सक्रिय कनेक्शन, और `infraguard_active_beacons` गेज को उजागर करता है जिस पर Helm HPA स्केल करता है
- **OpenTelemetry** -- ऑप्ट-इन OTLP ट्रेस + मेट्रिक्स एक्सपोर्टर; ऑब्ज़र्वेबिलिटी कंपोज़ प्रोफ़ाइल एक OTEL कलेक्टर प्लस Prometheus + स्वतः-प्रोविज़न किया गया Grafana ओवरव्यू डैशबोर्ड खड़ा करती है
- **Kubernetes Helm चार्ट** -- प्रॉक्सी, डैशबोर्ड, Redis StatefulSet, ServiceMonitor, और active-beacon गेज पर HPA; `deploy/helm/infraguard/` के अंतर्गत शिप होता है
### एकीकरण और प्लगइन
- **SIEM एकीकरण** -- बैच्ड फ़ॉरवर्डिंग के साथ Elasticsearch, Wazuh, और Syslog (CEF/JSON) के लिए अंतर्निहित प्लगइन
- **वेबहुक अलर्ट** -- Discord (एम्बेड), Slack (Block Kit), जेनेरिक वेबहुक, **PagerDuty** (Events API v2, डीडुप कीड), और **Telegram** (दो-तरफ़ा ऑप्स चैट: फ़ोन से `/status`, `/sessions`, `/kill`, `/ack`) के लिए अंतर्निहित प्लगइन
- **डिटेक्शन प्लगइन** -- अनुरोध बॉडी पर YARA नियम, GreyNoise Community लुकअप, ML बॉट क्लासिफायर (JA4 + UA + टाइमिंग पर लॉजिस्टिक रिग्रेशन), रिस्पॉन्स कैनरी (canarytokens.org), p0f v3 फ़िंगरप्रिंटिंग, JA4/JA4H एनरिचमेंट, GeoIP एनरिचमेंट
- **रिस्पॉन्स मैनिपुलेटर** -- HTML रीराइटर, पेलोड वॉटरमार्क, सिग्नेचर स्ट्रिपर, JS चैलेंज, कैश मिमिक्री, स्लो टारपिट, शैडो-ब्लॉक (स्कैनर को 200 लौटाएँ ताकि वे कभी अनुकूलित न हों)
- **Phishing.club एकीकरण** -- HMAC-हस्ताक्षरित वेबहुक रिसीवर जो फ़िशिंग इवेंट इनजेस्ट करता है और क्लिक करने वाले लक्ष्य IP को स्वतः व्हाइटलिस्ट करता है
- **प्लगइन सिस्टम** -- `on_event` हुक, प्रति-प्लगइन कॉन्फ़िग, और इवेंट फ़िल्टरिंग के साथ इवेंट-ड्रिवन आर्किटेक्चर; प्रत्येक प्लगइन को डैशबोर्ड के **Plugins** टैब से पुनः आरंभ के बिना टॉगल या लोड किया जा सकता है, और परिवर्तन config-history ऑडिट कमिट के साथ `config.yaml` में बना रहता है
### कॉन्फ़िगरेशन और डिप्लॉयमेंट
- **कॉन्फ़िग एन्क्रिप्शन** -- `.env` फ़ाइल समर्थन के साथ age (पूर्ण-फ़ाइल) और SOPS (प्रति-मान) एन्क्रिप्शन
- **कॉन्फ़िग सत्यापन** -- CLI डिफ़ टूल और 20+ सुरक्षा, परिचालन, और TLS सत्यापन जाँच
- **API कुंजी प्रबंधन** -- प्रति-कुंजी रेट लिमिट, उपयोग ट्रैकिंग, और कोटा के साथ API कुंजी बनाएँ, रद्द करें, और रोटेट करें
- **बैकएंड कॉन्फ़िग जनरेशन** -- TLS, IP फ़िल्टरिंग, हेडर जाँच, उपनाम, और कस्टम हेडर के साथ Nginx, Caddy, या Apache कॉन्फ़िग जनरेट करें
- **नियम इनजेशन** -- मौजूदा `.htaccess` और `robots.txt` फ़ाइलों से IP ब्लॉकलिस्ट और User-Agent पैटर्न आयात करें
- **Docker डिप्लॉयमेंट** -- वैकल्पिक Let's Encrypt, GeoIP डाउनलोडर, PwnDrop पेलोड सर्वर, और Ollama AI सहायक के साथ Dockerfile + docker-compose
- **GeoIP समर्थन** -- सभी तीन GeoLite2 डेटाबेस (City, ASN, Country) Docker ऑटो-डाउनलोड के साथ
- **स्व-हस्ताक्षरित TLS फ़ॉलबैक** -- कॉन्फ़िगर किए गए पाथ मौजूद न होने पर प्रमाणपत्र स्वतः जनरेट करता है
- **एनवायरनमेंट वेरिएबल समर्थन** -- `.env` फ़ाइल स्वतः लोड होती है; `${VAR}` सिंटैक्स सभी कॉन्फ़िग मानों और कुंजियों में काम करता है
- **कॉन्फ़िगर करने योग्य हेल्थ एंडपॉइंट** -- फ़िंगरप्रिंटिंग से बचने के लिए हेल्थ चेक पाथ बदलें
- **संरचित लॉगिंग** -- structlog के माध्यम से JSON-स्वरूपित संरचित लॉग
- **ट्रैकिंग और पर्सिस्टेंस** -- अनुरोध लॉगिंग, आँकड़े, नोड रजिस्ट्री, रीप्ले हैश, और पेलोड टोकन के लिए WAL मोड के साथ SQLite
## इंस्टॉलेशन गाइड
इंस्टॉलेशन के लिए [Wiki पृष्ठ](https://infraguard.whispergate.org/docs/getting-started/installation/) देखें
## CLI संदर्भ```
infraguard --version Show version
infraguard --help Show help
infraguard run -c config.yaml Start the reverse proxy
infraguard run -c config.yaml --port 8443 Override listen port
infraguard run -c config.yaml --host 0.0.0.0 Override bind address
infraguard dashboard -c config.yaml Start the web dashboard
infraguard dashboard -c config.yaml --port 9090 Override dashboard port
infraguard tui Launch TUI with login screen
infraguard tui --url http://host:8080 --token TOK Auto-connect to dashboard
infraguard tui -c config.yaml Read URL/token from config
infraguard command-post -c command-post.yaml Start multi-instance dashboard
infraguard command-post --instance name:url:token Add instance via CLI (repeatable)
infraguard profile parse <file> Parse and display a C2 profile
infraguard profile parse <file> --format json Output as JSON
infraguard profile parse <file> --type brute_ratel Force profile type
infraguard profile convert <file> -o out.json Convert profile to JSON
# Supported --type values: auto, cobalt_strike, mythic, brute_ratel, sliver, havoc, nighthawk, poshc2
# Auto-detection: .profile = CS, .toml = Havoc, .yaml = PoshC2, .json = auto-detect by keys
infraguard ingest <files...> Ingest .htaccess/robots.txt rules
infraguard ingest <files...> --format blocklist Output as IP blocklist
infraguard ingest <files...> --format json Output as JSON
infraguard ingest <files...> -o banned_ips.txt Write blocklist to file
infraguard generate nginx -c config.yaml Generate Nginx config
infraguard generate caddy -c config.yaml Generate Caddyfile
infraguard generate apache -c config.yaml Generate Apache VirtualHost
infraguard init -o config.yaml Generate starter config
infraguard validate -c config.yaml Validate config file
infraguard simulate-beacon -c config.yaml --domain <d> Run one synthetic beacon
through the loaded filter
pipeline in-process
infraguard drop-preview -c config.yaml --domain <d> Render the drop-action
response without any live
traffic (decoy / redirect
/ tarpit preview)
infraguard events tail -c config.yaml Tail the tracking DB as a
structured event stream
infraguard profile transpile <in> --to <c2> Convert a C2 profile
between formats using the
shared profile IR
infraguard preflight -c config.yaml Adversary-emulation
self-test: DNS, cert,
upstream, decoy dir,
writes a Markdown report
infraguard config set <domains.<d>.upstream> <value> Mutate config from CLI;
writes .bak, atomic file
replace, and commit to the
config-history git repo
infraguard config log Show mutation history
infraguard config revert HEAD~N Roll back N mutations
```
### जनरेटर विकल्प
`generate` कमांड ऑपरेटर अनुकूलन के लिए अतिरिक्त फ़्लैग स्वीकार करता है:
| फ़्लैग | विवरण |
|---|---|
| `--listen-port PORT` | लिसन पोर्ट ओवरराइड करें (डिफ़ॉल्ट: कॉन्फ़िग से) |
| `--ssl-cert PATH` | SSL प्रमाणपत्र पथ ओवरराइड करें |
| `--ssl-key PATH` | SSL कुंजी पथ ओवरराइड करें |
| `--redirect-url URL` | अवरुद्ध अनुरोधों के लिए रीडायरेक्ट URL ओवरराइड करें |
```
---
[Read more](https://github.com/whispergate/infraguard)
