

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Serein — 【आलसी उपकरण】 एक ग्राफ़िकल टूल है जो बैच में URL इकट्ठा करता है और संगृहीत URL पर विभिन्न n-day जाँच करता है। इसका उपयोग SRC खोज, CNVD खोज, 0-day शोषण, अपना स्वयं का शस्त्रागार बनाने आदि में किया जा सकता है। यह बैच में Actively Exploited Atlassian Confluence 0Day CVE-2022-26134 और DedeCMS v5.7.87 SQL इंजेक्शन CVE-2022-23337 का शोषण कर सकता है। | Kitploit
उपकरण/GitHubGitHub/w01fh4cker/serein
टोहीभेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगरेड टीमिंगक्रॉलरपेलोड डेवलपमेंटArchived
GitHubw01fh4cker/serein

Serein

1.3k186393 साल पहलेअभी तक समीक्षित नहीं

विवरण

【आलसी उपकरण】 एक ग्राफ़िकल टूल है जो बैच में URL इकट्ठा करता है और संगृहीत URL पर विभिन्न n-day जाँच करता है। इसका उपयोग SRC खोज, CNVD खोज, 0-day शोषण, अपना स्वयं का शस्त्रागार बनाने आदि में किया जा सकता है। यह बैच में Actively Exploited Atlassian Confluence 0Day CVE-2022-26134 और DedeCMS v5.7.87 SQL इंजेक्शन CVE-2022-23337 का शोषण कर सकता है।

रिपॉजिटरी देखें
साझा करें

Serein | बारिश के धुंधलके में | यह परियोजना अद्यतन रोक दी गई है

Linux English version is online! | Linux अंग्रेज़ी संस्करण ऑनलाइन है!

http://github.com/W01fh4cker/Serein_Linux

घोषणा | Declaration

  • यह परियोजना केवल अधिकृत उपयोग के लिए है। इस परियोजना का उपयोग अवैध कार्यों के लिए प्रतिबंधित है, अन्यथा सभी परिणाम स्वयं वहन करने होंगे। कृपया सभी "पीपुल्स रिपब्लिक ऑफ चाइना का साइबर सुरक्षा कानून" का पालन करें!!!

  • चूंकि यह देर रात जागकर जल्दी-जल्दी लिखा गया है, सिर भारी है, संभावना है कि इसमें काफी त्रुटियाँ हों। आपका स्वागत है कि आप उन्हें इंगित करें। मेरी संपर्क जानकारी नीचे दी गई है, मैं आभारी रहूंगा!

  • जुलाई में प्रतिदिन एक शोषण मॉड्यूल जोड़ने की योजना है, इसलिए star/fork का स्वागत है। आपका प्रत्येक star और fork मेरी प्रेरणा है!

  • 🐹मेरे चर्चा समूह में शामिल होने और सीखने के लिए आपका स्वागत है। समूह का QR कोड अंत में है।🐹

संस्करण | Version

  • संस्करण अद्यतन निर्देश | Version Update Instructions

नवीनतम इंटरफ़ेस प्रदर्शन | Latest-Interface-Display

शोषण-उदाहरण | Exploit-Example

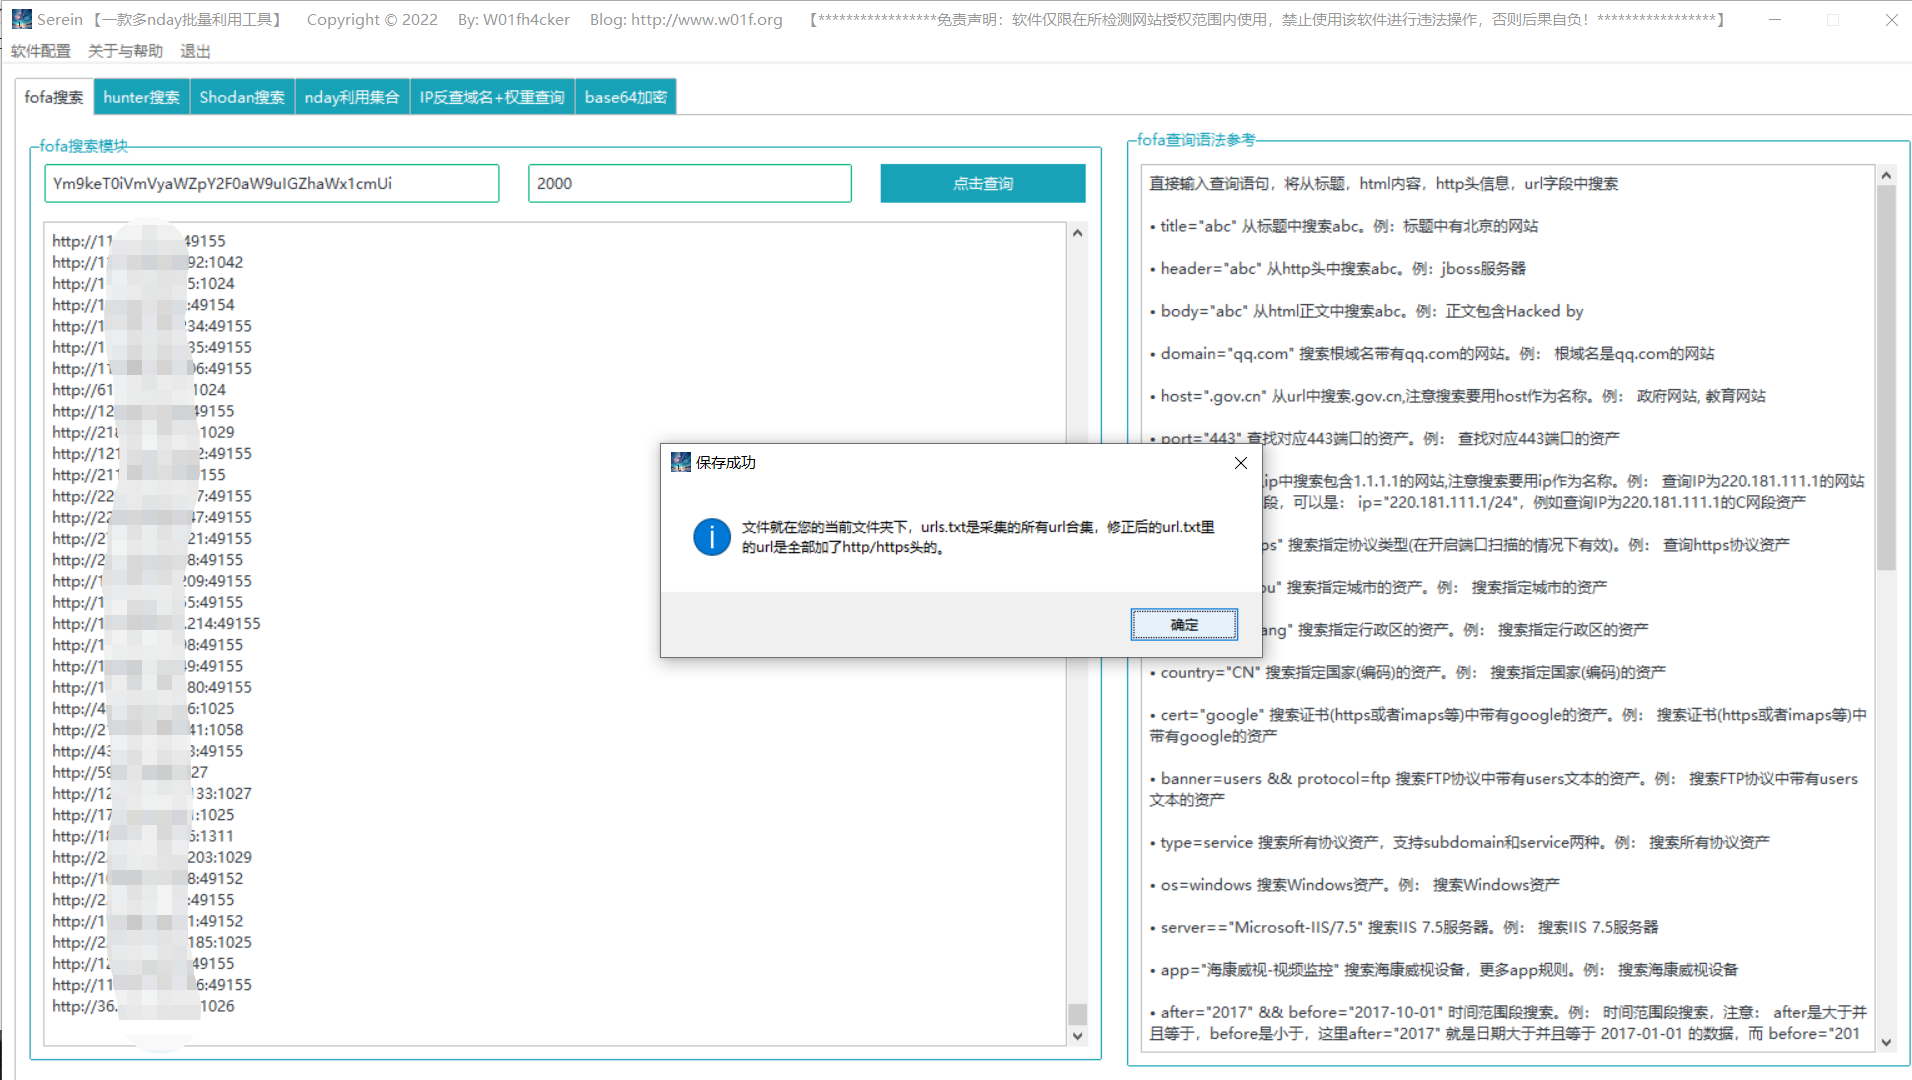
  1. हम बल्क में सनफ्लावर RCE भेद्यता का उपयोग करना चाहते हैं, इसलिए हम base64 एन्क्रिप्ट स्टेटमेंट body="Verification failure" करते हैं, और प्राप्त करते हैं: Ym9keT0iVmVyaWZpY2F0aW9uIGZhaWx1cmUi।

  2. हम पहले 2000 रिकॉर्ड प्राप्त करना चुनते हैं (विशिष्ट संख्या आपकी सदस्यता के अनुसार भरें):
    0

    1

    2

  3. सीधे सनफ्लावर RCE एक बार में पर क्लिक करें:

    4

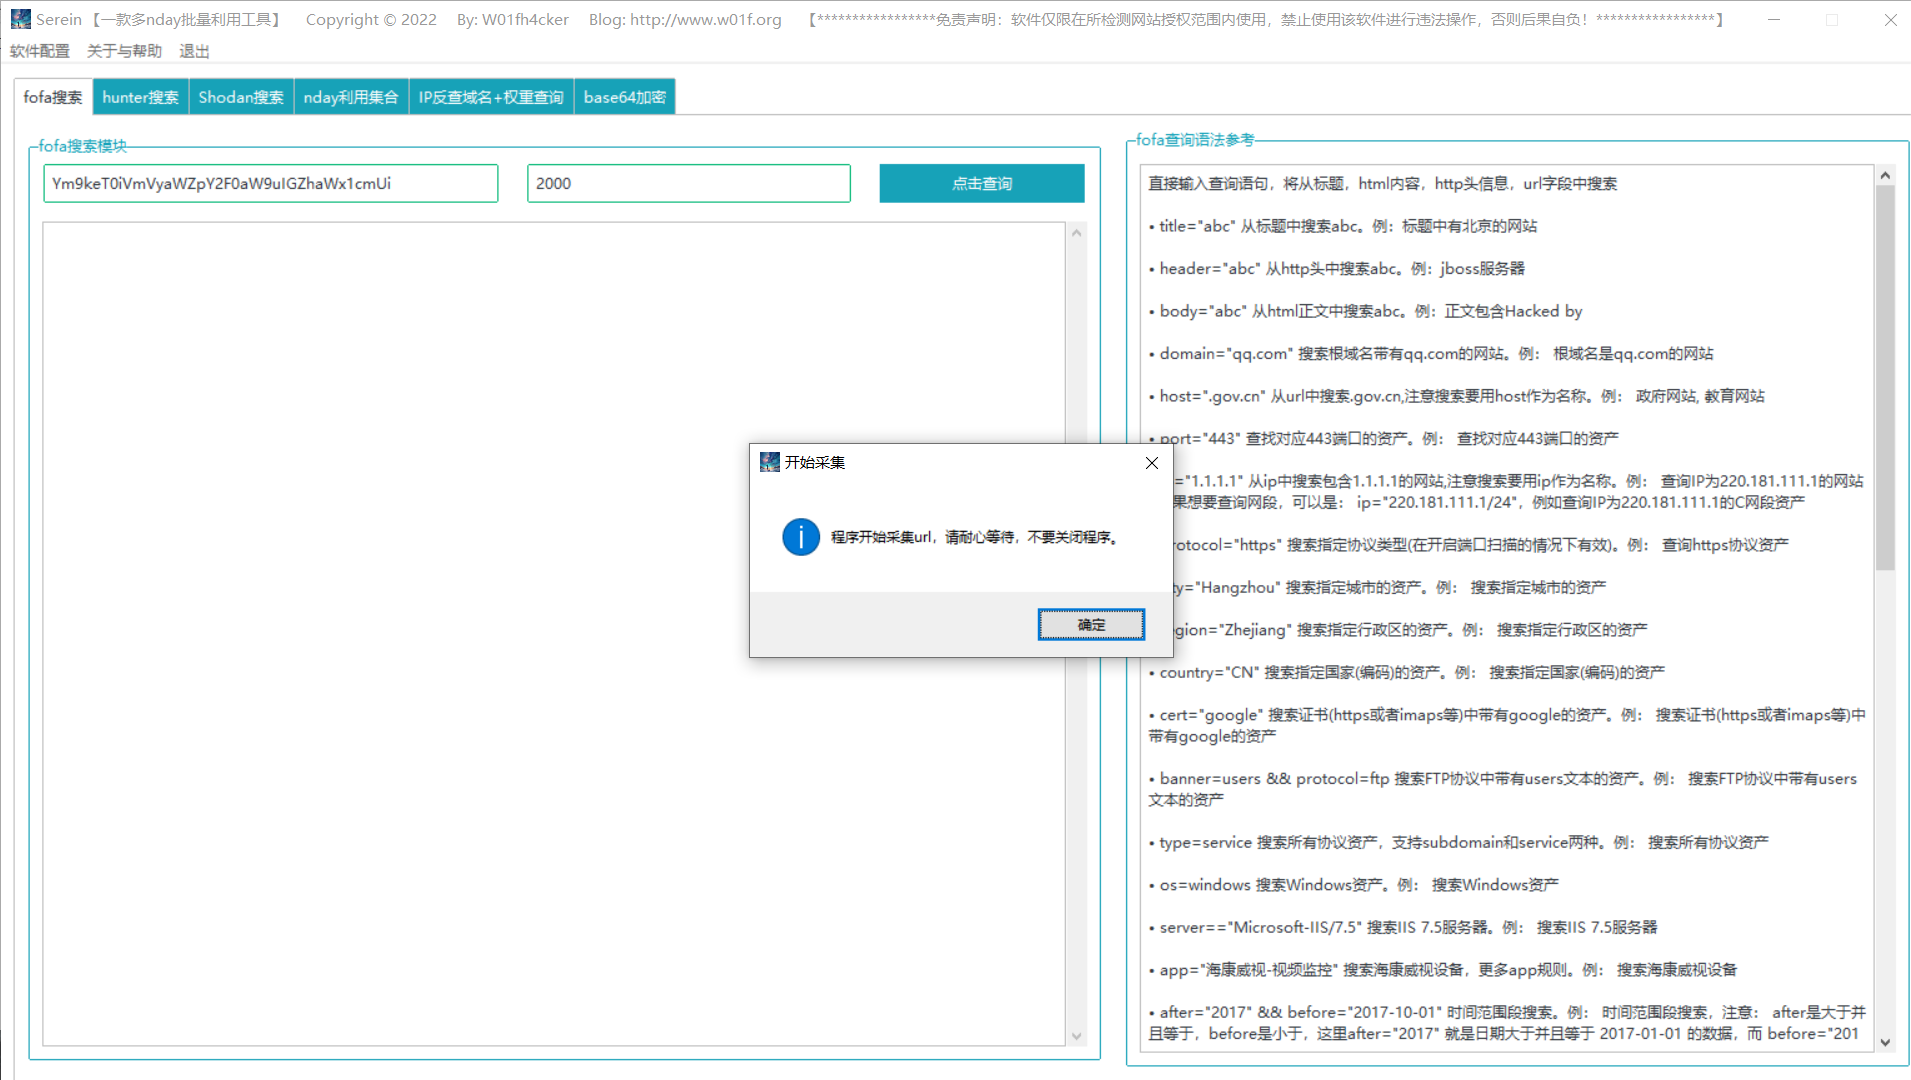
  4. सॉफ़्टवेयर बल्क डिटेक्शन शुरू करता है (थोड़ी देर का खालीपन हो सकता है, कृपया प्रोग्राम चलने तक प्रतीक्षा करें):

    5

    सॉफ़्टवेयर की थ्रेड संख्या 100 है। आप exp फ़ोल्डर के तहत xrk_rce.py की पंक्ति 58 को स्वयं समायोजित कर सकते हैं। (गति काफी तेज है)

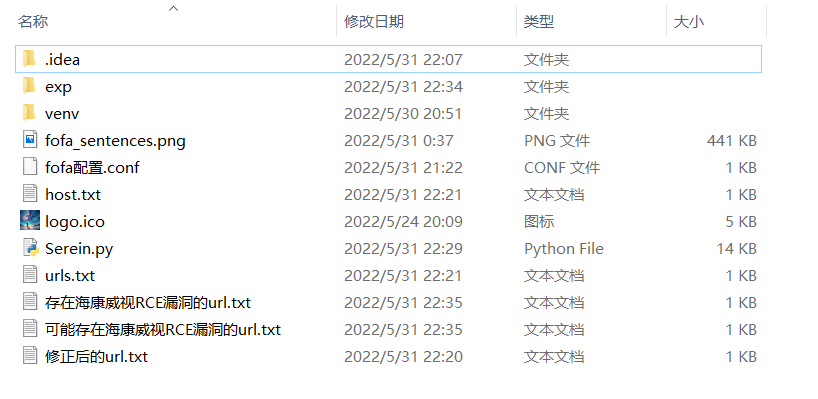
  5. फ़ोल्डर से तीन फ़ाइलें urls.txt, 修正后的url.txt, host.txt हटाएं, अन्य एक-बटन शोषण मॉड्यूल का उपयोग करने के लिए तैयार रहें:

कैसे उपयोग करें | How-To-Use

मैंने उपयोग वीडियो रिकॉर्ड किया है और B站 पर अपलोड किया है: https://www.bilibili.com/video/bv1Dv4y137Lu

  1. python3.7~3.9 आवश्यक है

    git clone https://github.com/W01fh4cker/Serein.git
    cd Serein
    pip3 install -r requirements.txt
    python3 Serein.py
    
  2. ऊपरी बाएँ कोने में सॉफ़्टवेयर कॉन्फ़िगरेशन पर क्लिक करें और fofa का ईमेल और कुंजी कॉन्फ़िगर करें (नोट: पासवर्ड नहीं, बल्कि https://fofa.info/personalData के नीचे API KEY है), फिर आप fofa खोज का आनंद ले सकते हैं। नोट: यह fofa सामान्य/उन्नत/उद्यम खाता होना चाहिए, क्योंकि पंजीकृत सदस्य api कॉल करने के लिए f सिक्के खर्च करते हैं। यदि आप पंजीकृत सदस्य हैं तो सुनिश्चित करें कि आपके पास f सिक्के हैं, अन्यथा खोज संभव नहीं होगी!

  3. संग्रह पूरा होने के बाद, सॉफ़्टवेयर की समान निर्देशिका में urls.txt, 修正后的url.txt, host.txt उत्पन्न होंगे, जो क्रमशः एकत्रित मूल url, http/https हेडर जोड़े गए url, केवल वेबसाइट IP संग्रहीत करते हैं।

  4. एक स्कैन कार्य पूरा करने के बाद, अगला स्कैन शुरू करने के लिए, फ़ोल्डर से urls.txt, 修正后的url.txt, host.txt तीन फ़ाइलों को हटा दें।

  5. यदि आपको उपयोग में कोई समस्या आती है या कोई रचनात्मक विचार है, तो आप तीन तरीकों से मुझसे संपर्क कर सकते हैं:

mailto:[email protected]

https://github.com/W01fh4cker/Serein/issues

वीचैट जोड़ें: W01fh4cker

करने योग्य सूची | To-Do List

  1. वजन क्वेरी मॉड्यूल को पूरा करना। जब हम एक बटन शोषण पूरा कर लेते हैं और भेद्यता प्लेटफॉर्म (जैसे Butian) पर सबमिट करना चाहते हैं, तो प्लेटफॉर्म की वजन आवश्यकताएं होती हैं। इसलिए भेद्यता वाली वेबसाइटों के लिए ip-->domain करना आवश्यक है, फिर डोमेन रिवर्स-लुकअप करें, कई क्वेरी इंटरफेस का उपयोग करके वजन क्वेरी करें, वजन आवश्यकताओं को पूरा करने वाली वेबसाइटों को फ़िल्टर करें और निर्यात करें।
  2. (प्राथमिकता) अन्य सर्च इंजन जोड़ें, जैसे: Censys, Zoomeye, Quake आदि।
  3. प्रॉक्सी मोड जोड़ें।
  4. अन्य चीजें अभी तक नहीं सोची गईं, यदि आपके कोई विचार हैं तो सीधे issues में प्रस्तावित कर सकते हैं।

मेरी समुदाय | W01fh4cker की रुचि चर्चा समुदाय

  • https://discord.gg/n2c5Eaw4Jx

मुझे वीचैट W01fh4cker पर जोड़ें और चर्चा समूह में शामिल हों

वीचैट चर्चा समूह QR कोड

स्टार वृद्धि वक्र | Star Growth Curve

Star History Chart

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    441
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →







