
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2023-28252 — Windows भेद्यता CVE-2023-28252 की सीखों का TL;DR | Kitploit
उपकरण/GitHubGitHub/vulmatch/cve-2023-28252
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणलर्निंग और शिक्षाबाइनरी शोषण
GitHubvulmatch/cve-2023-28252

CVE-2023-28252

Windows भेद्यता CVE-2023-28252 की सीखों का TL;DR

रिपॉजिटरी देखें
12 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-28252

विंडोज़ भेद्यता CVE-2023-28252 की सीख का TL;DR

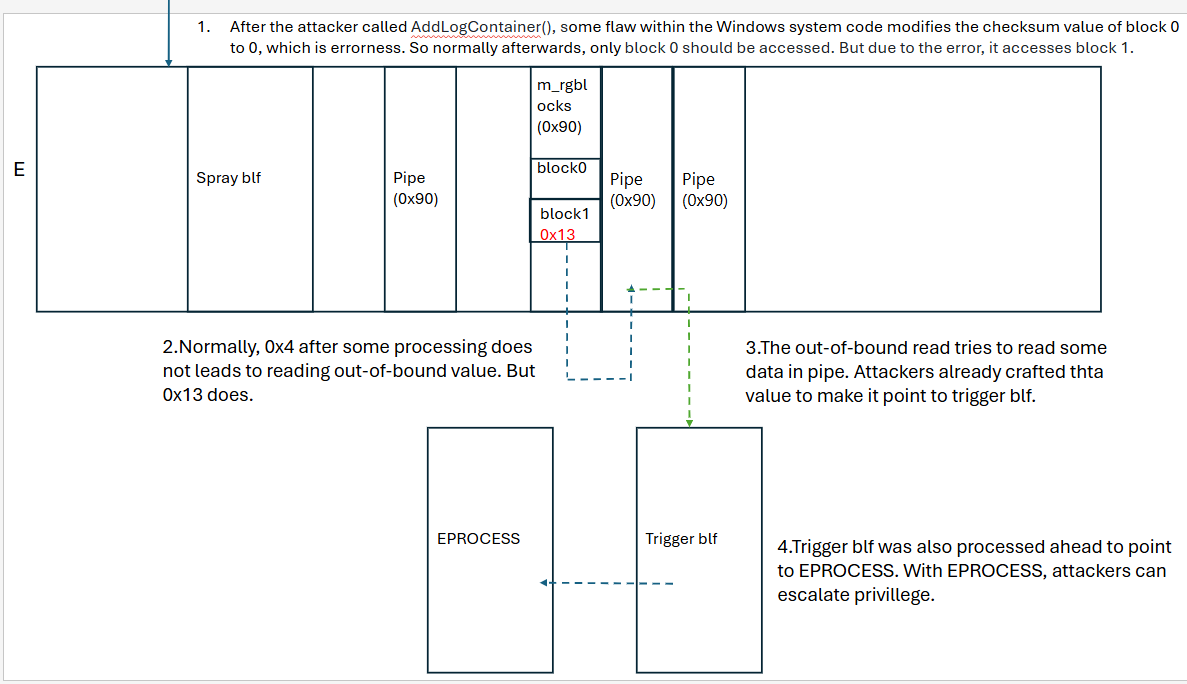
तो इस सप्ताहांत मैं Hack The Box पर Aero मशीन का अभ्यास कर रहा था। जब आप Windows 11 मशीन पर वास्तविक दुनिया के हमले की नकल कर सकते हैं, तो बॉक्स खेलने में बहुत मज़ा आता है। इसे पूरा करने के बाद, मैं बहुत उत्सुक था और जानना चाहता था कि privilege-escalation एक्सप्लॉइट कैसे काम करता है। इसलिए मैंने मुख्य रूप से एक्सप्लॉइट लेखक [1] द्वारा लिखा गया लेख पढ़ा। विवरण बहुत विस्तृत और अच्छी तरह से समझाया गया है। लेकिन पूरी प्रक्रिया से गुजरने में बहुत समय लगता है। एक्सप्लॉइट कार्यप्रवाह को बेहतर ढंग से प्रदर्शित करने के लिए, मैं यहाँ प्रक्रिया को प्रस्तुत करना चाहता हूँ। एक्सप्लॉइट लेखकों Ricardo narvaja और Esteban kazimirow के साथ-साथ Qianxin[2] के लेखकों को बड़ा सलाम।

[1] https://github.com/fortra/CVE-2023-28252

[2] https://ti.qianxin.com/blog/articles/CVE-2023-28252-Analysis-of-In-the-Wild-Exploit-Sample-of-CLFS-Privilege-Escalation-Vulnerability/

टूल डाउनलोड करें