

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
chrome-vuln-scanner — CVE-2026-79266 की जाँच करें। DevTools घटक में use-after-free दोष, सोशल इंजीनियरिंग का लाभ उठाने वाले दुर्भावनापूर्ण Chrome एक्सटेंशन के माध्यम से सैंडबॉक्स के अंदर मनमाना कोड निष्पादन की अनुमति देता है। | Kitploit
उपकरण/GitHubGitHub/virologi-info/chrome-vuln-scanner
रक्षात्मक उपकरणस्थैतिक विश्लेषणभेद्यता स्कैनरवेब सुरक्षालर्निंग और शिक्षा
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

CVE-2026-79266 की जाँच करें। DevTools घटक में use-after-free दोष, सोशल इंजीनियरिंग का लाभ उठाने वाले दुर्भावनापूर्ण Chrome एक्सटेंशन के माध्यम से सैंडबॉक्स के अंदर मनमाना कोड निष्पादन की अनुमति देता है।

साझा करें
रिपॉजिटरी देखें
452 महीने पहलेअभी तक समीक्षित नहीं

Chrome भेद्यता स्कैनर

एक हल्का, निर्भरता-मुक्त रक्षात्मक उपकरण जो स्थापित Google Chrome संस्करण को ज्ञात भेद्यताओं के विरुद्ध जाँचता है और एक आसानी से समझने योग्य दृश्य HTML रिपोर्ट तैयार करता है।

एक हल्का रक्षात्मक उपकरण जो Google Chrome संस्करण को ज्ञात भेद्यताओं के विरुद्ध जाँचता है, फिर एक आसानी से समझने योग्य दृश्य HTML रिपोर्ट तैयार करता है।

Features / विशेषताएँ

  • macOS पर Chrome संस्करण स्वतः पहचानें (या --version के साथ पास करें)
  • ज्ञात CVEs के विरुद्ध जाँच (विस्तार योग्य भेद्यता डेटाबेस)
  • दृश्य HTML रिपोर्ट स्पष्ट VULNERABLE / SAFE स्थिति डैशबोर्ड के साथ
  • शैक्षिक Use-After-Free (CWE-416) विज़ुअलाइज़ेशन — अवधारणात्मक मेमोरी आरेख
  • CI / आगे के विश्लेषण के लिए JSON आउटपुट
  • द्विभाषी — इंडोनेशियाई (chrome-vuln-checker.py) और अंग्रेज़ी (chrome-vuln-checker-en.py) संस्करण

Usage / उपयोग

# Chrome संस्करण स्वतः पहचानें और HTML रिपोर्ट तैयार करें (अंग्रेज़ी)
python3 chrome-vuln-checker-en.py --html report_en.html

# इंडोनेशियाई संस्करण
python3 chrome-vuln-checker.py --html report.html

# संस्करण मैन्युअल रूप से पास करें + JSON सहेजें
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# केवल टर्मिनल पर आउटपुट
python3 chrome-vuln-checker-en.py
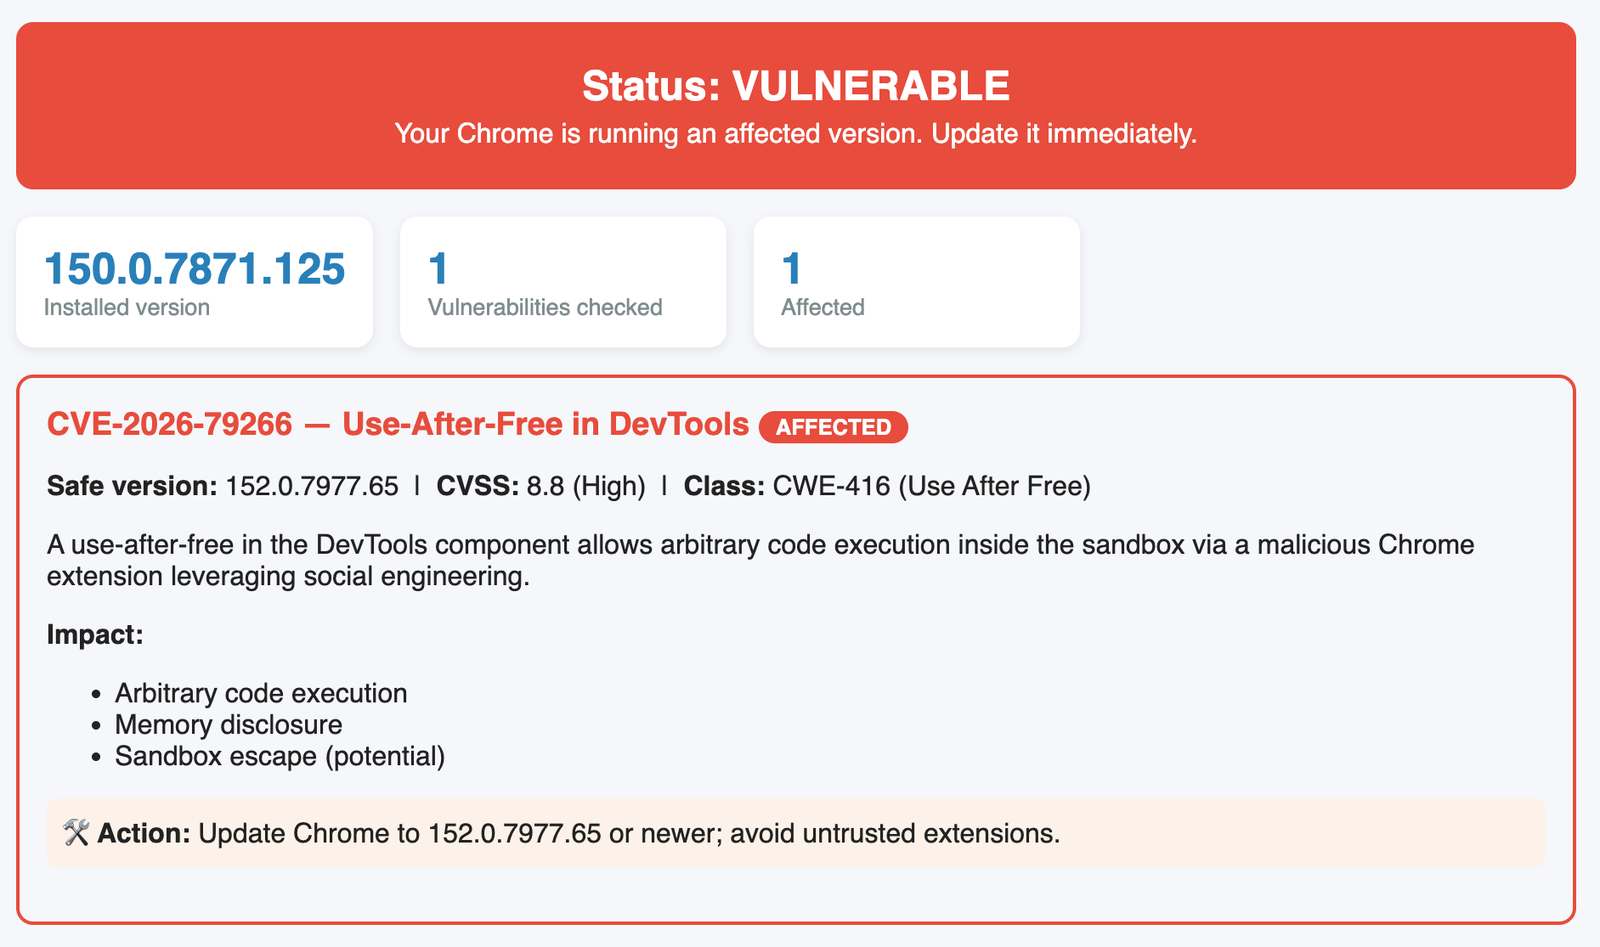
उदाहरण रिपोर्ट (स्क्रीनशॉट)

Chrome vulnerability report

HTML रिपोर्ट में शामिल है

  • स्थिति बैनर — VULNERABLE (लाल) या SAFE (हरा)
  • सारांश कार्ड — स्थापित संस्करण, जाँची गई भेद्यताएँ, प्रभावित गिनती
  • भेद्यता विवरण ब्लॉक — CVSS, CWE वर्ग, सुरक्षित संस्करण, प्रभाव, उपचार
  • Use-After-Free शैक्षिक आरेख — 4-चरण पैटर्न (Allocate → Free → Use → Exploit)

Important notes / महत्वपूर्ण नोट्स

  • मेमोरी पतों के बारे में ईमानदार अस्वीकरण: वास्तविक एक्सप्लॉइट के लिए विशिष्ट रजिस्टर/मेमोरी पते प्रकाशित नहीं हैं और रनटाइम हीप लेआउट पर निर्भर करते हैं। उपकरण एक अवधारणात्मक मेमोरी आरेख दिखाता है, न कि गढ़े हुए पते।
  • यह उपकरण केवल ज्ञात भेद्यताओं के विरुद्ध संस्करण की जाँच करता है। यह पूर्ण सुरक्षा की गारंटी नहीं देता।
  • यह उपकरण केवल ज्ञात भेद्यताओं के विरुद्ध संस्करण की जाँच करता है। पूर्ण सुरक्षा की गारंटी नहीं देता।

उदाहरण: CVE-2026-79266 (DevTools में Use-After-Free)

  • फिक्स्ड संस्करण: 152.0.7977.65
  • CVSS: 8.8 (उच्च)
  • वर्ग: CWE-416
  • प्रभाव: दुर्भावनापूर्ण एक्सटेंशन के माध्यम से सैंडबॉक्स के अंदर मनमाना कोड निष्पादन

152.0.7977.65 से नीचे के Chrome संस्करण भेद्य हैं — तुरंत अपडेट करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    327
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





